GitHub

GitHub Actions : un code malveillant compromet la supply chain et impacte 23 000 projets

Soumis par francoistonic le

GitHub subit une vilaine attaque : Actions a été compromis via tj-actions/changed-files. Il permet de détecter les changements sur les fichiers des référentiels. Cette fonction est naturellement très utilisée. Un hacker a réussi à y injecter un code malveillant qui c'est ensuite diffusé dans plus de 23 000 projets. 

L'attaque remonte au 14 mars et même peut-être dès le 11-12 mars selon Sysdig. L'attaque consiste à une altération du code pour pouvoir injecter un code malveillant pour récupérer les secrets et les données des projets. Il s'agit d'une fonction Node en base64. Elle contient des instructions Python. Les secrets incluent les clés d'API, les tokens d'accès. Selon Sysdig, d'autres codes malveillants ont été répérés dans d'autres projets. A l'heure actuelle, l'identité de l'attaquant n'est pas connue ni la motivation de l'attaque. L'attaque consiste à cibler le Personal Access Token (PAT). GitHub cherche à savoir comment une telle compromission a été possible. 

L'auteur de tj-actions/changed-files a confirmé que les mots de passe du compte bot ont été modifiés et que les permissions ont été abaissées pour réduire les risques. Envisagez une alternative à tj-actions/changed-files. 

Cette attaque est référencée : CVE-2025-30066

GitHub : oups, un malware hébergé contamine 1 million de terminaux

Soumis par francoistonic le
Image

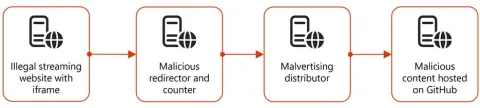
Début décembre 2024, Microsoft Threat Intelligence détecte une vaste campagne de malware qui impacte plus d'un million de terminaux. Le malware avait pour rôle de voler des informations des utilisateurs. L'attaque venait de sites de streaming embarqués illégaux avec de multiples redirections avec l'utilisateur de comptes GitHub. Les dépôts GitHub utilisés par l'attaque ont été fermés. Ces comptes permettaient de déployer sur les postes des fichiers et des scripts. 

"Les fichiers ont été utilisés pour collecter des informations système et pour mettre en place d'autres programmes malveillants et scripts pour exfiltrer des documents et des données de l'hôte compromis. Cette activité est suivie sous le nom générique Storm-0408 que nous utilisons pour traquer de nombreux acteurs de la menace associés à l'accès à distance ou aux programmes malveillants de vol d'informations et qui utilisent le phishing, l'optimisation des moteurs de recherche (SEO) ou les campagnes de malvertising pour distribuer des charges utiles malveillantes." précise l'équipe Microsoft. 

Visiblement, l'attaque s'est faite en 3 grandes étapes :

- étape 1 : déploiement du malware d'origine qui servait à charger les scripts complémentaires sur le poste compromis

- étape 2 : les fichiers et scripts découvrent le système, récupère les informations et les envoient à d'autres sites en utilisant un encodage Bas64 dans l'URL. The information collected included data on memory size, graphic details, screen resolution, operating system (OS), and user paths.

- étape 3 : activité malveillante supplémentaire envoyée par le malware 

Analyse très complète : https://www.microsoft.com/en-us/security/blog/2025/03/06/malvertising-campaign-leads-to-info-stealers-hosted-on-github/

GitHub : Secret Protection et Code Security bientôt disponibles en services indépendants

Soumis par francoistonic le

GitHub annonce deux nouvelles fonctions pour les développeurs : Secret Protection et Code Security. Il s'agit d'une modification de GitHub Advanced Security. Jusqu'à présent, ces outils étaient liés à Advanced Security. A partir du 1er avril, ils seront disponibles en dehors de cette offre. 

En résumé :

  • GitHub Secret Protection : les fuites de secrets constituent un défi de grande ampleur ; rien qu'en 2024, plus de 39 millions de secrets ont été détectés dans les référentiels GitHub. Secret Protection détecte et empêche les fuites de secrets avant qu'elles ne se produisent grâce à une protection push, une analyse des secrets, une détection basée sur l'IA avec un faible taux de faux positifs, des informations sur la sécurité, etc. 19 $ / mois / par committer

  • GitHub Code Security : cette solution aide à identifier et à corriger plus rapidement les vulnérabilités grâce à l'analyse de code, à Copilot Autofix, aux campagnes de sécurité, à Dependency Review Action, etc. 30 $ / mois / par comitter

  • disponibilité d'un outil d'évaluation des risques liés aux secrets, Security tab : outil gratuit


Chaîne d’approvisionnement logicielle : JFrog et GitHub annoncent un partenariat

Soumis par fredericmazue le

JFrog  et GitHub annoncent un nouveau partenariat visant à proposer une solution intégrée  avec laquelle leurs clients communs pourront érer de manière globale toute sorte de méthodologie de développement, qu’ils aient recours au DevOps, au DevSecOps, au MLOps ou à l’intelligence artificielle générative. Ils auront la possibilité de s’appuyer sur GitHub Copilot pour échanger avec l’intelligence artificielle au sujet des artefacts et pipelines, afin de veiller à l’avancée de leurs projets.

« Pour les développeurs et ingénieurs DevOps, l’heure est venue de profiter ensemble du meilleur des deux mondes : la meilleure plateforme d’hébergement de code source et la meilleure plateforme de dépôt d’artefacts », explique Shlomi Ben Haim, CEO de JFrog. « Nos clients adoptent rapidement des technologies, et doivent gérer leurs initiatives DevOps, de sécurité, d’intégration/déploiement continu et d’IA, tout en consolidant leurs outils. Nous sommes ravis de ce partenariat et de cette intégration avec GitHub, qui leur permettra de profiter d’une expérience riche et transparente sur nos deux plateformes, tout en contribuant au rendement des équipes de développement et à la satisfaction des utilisateurs. »

« GitHub Copilot transforme déjà les pratiques de programmation. Cependant, plus de code signifie également plus de binaires, ces derniers ayant des besoins spécifiques en matière de gestion, de sécurité et de livraison », déclare Thomas Dohmke, CEO de GitHub. « C’est la raison pour laquelle nous sommes ravis de notre partenariat avec JFrog. Nous prenons nos technologies leaders de l’industrie, et les intégrons de manière transparente avec le meilleur gestionnaire de dépôt d’artefacts, Artifactory. Avec GitHub et JFrog, les entreprises bénéficieront de la solution la plus complète pour générer, gérer, sécuriser et mettre à disposition des logiciels à travers l’ensemble de leur chaîne d’approvisionnement. »

Avec JFrog et GitHub, les organisations peuvent désormais gérer leur chaîne d’approvisionnement logicielle de manière transparente :

  • Exploration bidirectionnelle entre code et packages logiciels – Cette fonctionnalité permet d’assurer un suivi et un triage précis en établissant nativement les liens entre le code et les packages créés et vice-versa. Les organisations bénéficient ainsi de données rationalisées, de résultats plus riches sur les questions de conformité, de sécurité, et sur la provenance des logiciels.
  • GitHub Actions pour le suivi des artefacts hébergés – Cette intégration transparente permet de traiter les packages d’Artifactory et de stocker les artefacts binaires générés par Actions aux côtés des métadonnées des builds dans Artifactory. Les organisations peuvent ainsi générer des nomenclatures logicielles plus précises.
  • Authentification unique, rôles et unification des structures de projets – En mettant en place l’authentification unique, et en assurant à la fois le mapping des rôles de leurs projets, la gestion des accès et l’intégration continue en toute simplicité, les organisations peuvent assurer l’efficacité de leurs développeurs.
  • Un tableau de bord unifiant les résultats des analyses avancées de sécurité de JFrog et GitHub – Les organisations bénéficient en un même point d’une visibilité complète sur les analyses de sécurité du code source et des binaires. Elles peuvent ainsi contrôler la sécurité du code source à sa mise en production, et relier nativement les résultats des scans au code source ou aux binaires concernés (disponible dans les prochains mois).
  • Intégration avec Copilot Chat – Les développeurs peuvent désormais profiter de leurs interactions avec Copilot Chat pour s’informer de manière interactive sur les meilleurs packages logiciels et versions à utiliser, et poser des questions quant à la sécurité et à la configuration des projets JFrog etc. Ils bénéficient ainsi d’une visibilité complète sur le cycle de développement de logiciels (disponible dans les prochains mois).

Dans le cadre d’une initiative commune, les deux entreprises sont déterminées à maintenir une feuille de route d’améliorations en continu, afin de veiller à ce que les utilisateurs de chacune de leurs plates-formes puissent gérer efficacement leur code et leurs binaires. D’autres intégrations seront dévoilées et publiées régulièrement.

Le GitHub’s Innovation Graph a été mis à jour avec les données Q4 2023

Soumis par fredericmazue le

Le GitHub’s Innovation Graph a été mis à jour avec de nouvelles données du Q4 2023, fournissant ainsi quatre années complètes de données mondiales sur le développement de logiciels, sur huit métriques : les push Git, les référentiels, les développeurs, les organisations, les langages de programmation, les licences, les sujets et les collaborateurs économiques.

Parmi les grandes tendances, on remarque :

  • Alors que l'IA est devenue plus populaire, les développeurs ont accru leur documentation de projet, une hausse qui pourrait être attribuée à l'utilisation généralisée d'outils basés sur le chat tels que GitHub Copilot Chat et ChatGPT.
  • Les développeurs utilisent l'Advent of Code comme une opportunité pour apprendre des langages de programmation plus obscurs, notamment le COBOL, la base numérique de près de la moitié de toutes les institutions financières.

Site : GitHub’s Innovation Graph

GitHub déploie une fonctionnalité de protection des secrets

Soumis par fredericmazue le

Les fuites accidentelles de clés API, de jetons et d’autres secrets risquent de compromettre la sécurité, de nuire à la réputation et de mettre en cause la responsabilité juridique à une échelle ahurissante. Telle est l'argumentation de GitHub pour mettre en valeur sa nouvelle fonctionnalité de protection push qui détecte les secrets. Le déploiement de cette nouvelle fonctionnalité et son activation par défaut ont débuté la semaine dernière pour tous les réfétentiels publics.

Grâce à cette protection, lorsqu'un secret pris en charge (plus de 200 types et modèles de jetons provenant de plus de 180 fournisseurs de services), est détecté lors d'une transmission vers un référentiel public, l'utilisateur a la possibilité de supprimer le secret de sa validation. Si l'utilisateur considère que le secret est sûr, il a la possibilité de contourner le blocage.

Les nouvelles données GitHub sur les tendances mondiales en matière de développement

Soumis par fredericmazue le

Github intègre aujourd’hui la dernière mise à jour de son Innovation Graph et ses nouvelles données du troisième trimestre 2023, fournissant une analyse complète de l'activité mondiale des développeurs, y compris les principaux langages de programmation, le nombre total d'utilisateurs par pays, les collaborateurs de l'économie, et plus encore. 

Les données brutes remontent à 2020 et peuvent être téléchargées par mesure ou par économie. Les visualisations de données sur le site seront mises à jour pour refléter les dernières informations dès qu'elles seront annoncées.

Le GitHub Innovation Graph a été lancé pour la première fois en septembre 2023, et ces nouvelles données représentent une mise à jour importante pour aider les décideurs politiques et les chercheurs à mieux comprendre les nuances du développement mondial de logiciels, en particulier en ce qui concerne la collaboration entre les pays. 

GitHub annonce la disponibilité générale prochaine de GitHub Copilot Chat

Soumis par fredericmazue le

Lors de sa conference GitHub Universe 2023, l'éditeur a annoncé la disponibilié générale prochaine de GitHub Copilot Chat. Pour GitHub, le codage est la pièce maîtresse du cycle de vie du développement logiciel. Avec GitHub Copilot Chat, l'éditeur dit vouloir  permettre l'essor du langage naturel en tant que nouveau langage de programmation universel pour tous les développeurs de la planète. Qu'il s'agisse de trouver une erreur, d'écrire des tests unitaires ou d'aider au débogage du code, Copilot Chat est votre compagnon d'IA dans tout cela, vous permettant d'écrire et de comprendre du code dans la langue que vous parlez.

Copilot Chat sera généralement disponible en décembre 2023 dans le cadre de votre abonnement GitHub Copilot existant, pour les organisations et les particuliers. Cette offre est également disponible gratuitement pour les enseignants, les étudiants et les responsables vérifiés de projets open source populaires.

Désormais, nous intégrons GitHub Copilot Chat directement dans github.com , afin que les développeurs puissent approfondir le code, les demandes d'extraction, la documentation et les questions générales de codage avec Copilot Chat fournissant des suggestions, des résumés, des analyses et des réponses. Et, combiné à la puissance de la recherche avancée de code de GitHub , nous permettons à Copilot Chat de comprendre et de vous aider avec les dernières modifications apportées aux projets open source populaires souligne l'éditeur. GitHiub Copilot Chat serz également disponible dans l'application mobile.

https://github.blog/wp-content/uploads/2023/11/dotcom_explain_code_branded.mp4

Toujour selon l'éditeur, Copilot Chat est plus disponible et plus puissant :

  • GPT-4 alimente Copilot Chat : nous avons amélioré votre expérience Copilot Chat, en apportant des suggestions et des explications de code plus précises avec le modèle GPT-4 d'OpenAI.
  • Conseils sensibles au code et génération de code : Copilot Chat utilise votre code comme contexte et est capable d'expliquer des concepts complexes, de suggérer du code en fonction de vos fichiers et fenêtres ouverts, d'aider à détecter les vulnérabilités de sécurité et de vous aider à trouver et à corriger les erreurs dans le code, le terminal. et le débogueur.
  • Itérez sur le code avec Copilot Chat en ligne alimenté par l'IA : avec le nouveau Copilot Chat en ligne, les développeurs peuvent discuter de lignes de code spécifiques, directement dans le flux de leur code et de leur éditeur.
  • Commandes slash pour raccourcir vos grandes tâches : nous introduisons des commandes slash et des variables contextuelles dans GitHub Copilot. Ainsi, réparer ou améliorer le code est aussi simple que de saisir /fixet de générer des tests qui commencent désormais par /tests.
  • Appliquez la puissance de l'IA en un seul clic : les actions intelligentes offrent des raccourcis puissants pour votre flux de travail en un seul clic, que vous ayez besoin de corriger des suggestions, de réviser le contenu des demandes d'extraction ou d'accélérer les validations et les demandes d'extraction avec une réponse générée.
  • Apporter Copilot Chat à JetBrains : vous l'avez demandé, et nous vous avons entendu haut et fort. Copilot Chat sera intégré à la suite d'IDE JetBrains, disponible en avant-première aujourd'hui.


L'Intelligence artificielle est la grande tendance du rapport Octoverse 2023

Soumis par fredericmazue le
Image

Comme chaque année, GitHub a publié son rapport Octoverse qui dresse un compte rendu de ce que la communauté de 40 millions de développeurs a réalisé sur GitHub au cours de l'année. Si la popularité des langages de programmation est habituellement au coeur de ce rapport, l'édition 2023 met en avant une nouvelle grande tendance : l'intelligence artificielle.

Ainsi selon ce rapport, les développeurs construisent en grand nombre avec l’IA générative. GitHub voit de plus en plus de développeurs expérimenter les modèles de base d'OpenAI et d'autres acteurs de l'IA, les projets d'IA générative open source entrant même dans le top 10 des projets open source les plus populaires par nombre de contributeurs en 2023. Avec presque tous les développeurs (92 %) utilisant ou expérimentant avec les outils de codage d'IA, GitHub estime que les développeurs open source seront à l'origine de la prochaine vague d'innovation en matière d'IA sur GitHub. De plus GitHub souligne avoir vu, à peine au milieu de l’année écoulée, plus de deux fois plus de projets d’IA générative qu’en 2022. Et GitHub precise que ce n’est que la pointe de l’iceberg.

Les développeurs expérimentent de plus en plus de modèles d’IA. Alors que, dans le passé, les développeurs créaient des projets avec des bibliothèques d'apprentissage automatique telles que tensorflow/tensorflow et pytorch/pytorch. GitHub voit désormais beaucoup plus de développeurs expérimenter des modèles d'IA et des LLM tels que l'API ChatGPT.

L'innovation en IA open source est diversifiée et les principaux projets d'IA appartiennent à des développeurs individuels. En analysant les 20 meilleurs projets d'IA générative open source sur GitHub, il apparaît que certains des meilleurs projets appartiennent à des particuliers. Cela suggère que les projets open source sur GitHub continuent de stimuler l'innovation et de montrer l'avenir du secteur.

L'IA générative entraîne une augmentation significative et mondiale du nombre de contributeurs individuels aux projets d'IA générative, avec une croissance de 148 % d'une année sur l'autre, ainsi qu'une augmentation de 248 % d'une année sur l'autre du nombre total de projets d'IA générative. 

La popularité des langages de programmation

Le rapport Octoverse 2023 ne manque pas à la tradition et rapporte la popularité des langages sur GitHub. Popularité se traduisant par utilisation des langages. Cela n'implique par nécessairement que les développeurs apprécient les langages les plus utilisés sur GitHub.

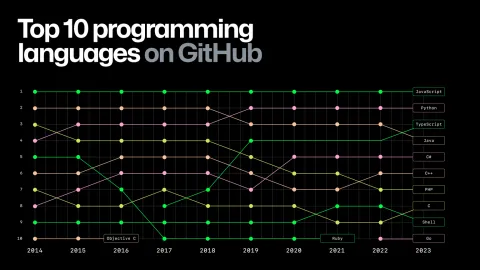
JavaScript reste en tête. Il est à remarquer que TypeScript a realisé une croissance de 37% et devient le troisième langage le plus populaire devant Java.

A noter aussi que GitHub remarque une augmentation notable du nombre de langages et de frameworks populaires pour l'analyse et les opérations de données.

Site : Octoverse 2023

[video:https://www.youtube.com/watch?v=cxkJLeGfxyM autoplay:0]
Bug Bounty : GitHub a versé 1,6 millions de dollars aux chercheurs en sécurité en 2022

Soumis par fredericmazue le

Selon GitHub, le programme Security Bug Bounty que l'éditeur a lancé depuis 9 ans a atteint un sommet en 2022. Pour GitHub, le programme a atteint ses objectifs et a dépassé les 3 millions de dollars de primes versés aux chercheurs en sécurité depuis le lancement.

L'année 2022 a atteint un sommet selon GitHub. En effet de février 2022 à février 2023, GitHub a versé près de 1,6 millions de primes tandis que 2042 soumissions ont été effectuées pendant cette période. Juin 2022 a été le nouveau mois record avec 294 soumissions dans le cadre de l'événement Live Hacking Event H1-512.