IoT

Winner Micro lance son nouveau SDK W600 pour IoT Wi-Fi SoC W600

Soumis par fredericmazue le

Winner Micro a récemment lancé son nouveau kit de développement logiciel (SDK) W600 pour IoT Wi-Fi SoC W600. Le nouveau SDK prend en charge la compilation et le débogage avec Eclipse + IDE + GCC + OpenOCD, ainsi que MicroPython.

W600 est un système IoT de nouvelle génération prenant en charge la norme 2,4G IEEE802.11b/g/n. Le jeu de puces est un boîtier QFN32 5mm x 5mm. Il intègre un processeur CPU Cortex-M3, un flash de 1MByte, un SRAM de 288KByte, un émetteur-récepteur RF, un PA, une bande de base, un circuit de gestion d'énergie et plusieurs interfaces numériques (UART@2Mbps, SPI haute vitesse, I2C, I2S, PWM x 5, GPIO et 7816). Il fournit également de multiples protocoles de chiffrement et de déchiffrement matériels (PRNG/ SHA1/ MD5/ RC4/ DES/ 3DES/ AES/ CRC/RSA).

En termes de logiciel, W600 fournit non seulement des commandes AT+ pour le MCU maître, mais aussi une plateforme SDK intégrée reposant sur FreeRTOS. Le SDK W600 comprend le pilote matériel, le protocole Wi-Fi, le protocole TCP/IP, le protocole d'application réseau et une multitude de codes de démonstration. Le SDK prend en charge la norme IEEE802.11b/g/n sur la fréquence 2,4GHz. Il prend en charge les modes STA, AP et AP/STA et de très nombreux protocoles TCP/IP tels que TCP, DUP, ICMP, DHCP, DNS, serveur DHCP, serveur DHCP, serveur DNS, client HTTP, serveur HTTP, serveur HTTP, IPERF, etc. Dans la couche d'application réseau, il prend en charge Socket, m-DNS, WebSocket, serveur SSL, client SSL, etc. Le SDK W600 permet également plusieurs modes de configuration réseau tels que la configuration intelligente, OneShot (mode de configuration propre à Winner Micro), mode AP, configuration Web et AirKiss (configuration WeChat).

Le SDK peut être téléchargé depuis le site du constructeur : http://www.winnermicro.com/

13 thingbots découverts au premier semestre 2018

Soumis par fredericmazue le

Selon une nouvelle étude de F5 Labs, les appareils IoT représentent désormais les cibles d’attaque privilégiées des cybercriminels, devant les services Web/applicatifs et les serveurs de messagerie.

Le cinquième volet du rapport The Hunt for IoT publié par F5 Labs indique que treize thingbots, susceptibles d’être cooptés par des pirates et intégrés à un botnet d’objets connectés en réseau, ont été découverts au premier semestre 2018. Six avaient été identifiés en 2017, et neuf en 2016.

Tendances en matière d’attaques

Au cours des 18 derniers mois, l’Espagne est le pays qui a subi le plus d’attaques, essuyant à elle seule 80 % du trafic surveillé lié à des attaques IoT entre le 1er janvier et le 30 juin 2018. Autres pays soumis à une pression constante : la Russie, la Hongrie, les États-Unis et Singapour.

La plupart des attaques enregistrées entre le 1er janvier et le 30 juin émanaient, dans 18 % des cas, du Brésil. Le deuxième grand coupable était la Chine (15 %), suivie par le Japon (9 %), la Pologne (7 %), les États-Unis (7 %) et l’Iran (6 %).

Les routeurs pour le home office/TPE, les caméras IP, les magnétoscopes numériques et les systèmes de vidéosurveillance figuraient parmi les appareils IoT les plus infectés (tel qu’établi par leur implication dans des bots).

Les attaques par déni de service distribué (DDoS, Distributed Denial of Service) restent la technique d’attaque la plus répandue. En 2018, cependant, les pirates ont commencé à adapter les thingbots sous leur contrôle et à englober d’autres tactiques, dont l’installation de serveurs proxy à partir desquels lancer des attaques, le cryptojacking, l’installation de nœuds Tor et de renifleurs de paquets, le piratage DNS, la collecte d’informations d’identification, l’utilisation massive et simultanée d’identifiants volés (« credential stuffing ») et les arnaques au cheval de Troie.

Pour découvrir et éventuellement infecter des appareils IoT, la méthode la plus couramment pratiquée par les attaquants consiste à analyser le trafic Internet mondial afin de trouver des services d’administration à distance ouverts. Les protocoles Telnet et Secure Shell (SSH) sont les plus populaires, devant Home Network Administration Protocol (HNAP), Universal Plug and Play protocols (UPnP), Simple Object Access Protocol (SOAP) et divers autres ports TCP (Transmission Control Protocol) utilisés par les appareils IoT. Les vulnérabilités et expositions courantes spécifiques des appareils IoT des différents fabricants constituent également des vecteurs d’attaques majeurs.

Si l’on en croit le rapport, il est de plus en plus à craindre que les infrastructures IoT, à savoir les serveurs et bases de données auxquels les appareils se connectent, ne soient « tout aussi vulnérables aux attaques par authentification via des informations d’identification faibles que les appareils IoT eux-mêmes. »

La dernière étude de F5 Labs montre que les passerelles IoT cellulaires sont aussi vulnérables que les appareils IoT Wi-Fi et filaires traditionnels. Jusqu’à 62 % des appareils testés sont vulnérables aux attaques d’accès à distance exploitant les informations d’identification par défaut insuffisamment sécurisées des fabricants. Ces appareils se comportent comme des réseaux hors bande, créant des portes d’accès dérobées au réseau, et sont dispersés à travers le monde.

Attaques via Telnet et à partir de nouvelles adresses IP

Le pic élevé de trafic d’attaque observé en mars 2018 a été suivi d’une baisse de 94 % du volume total d’attaques via Telnet entre le premier et le deuxième trimestre 2018. C’est un point très important. En effet, la fréquence des attaques Telnet baisse généralement lorsque les cybercriminels délaissent l’analyse de reconnaissance au profit d’attaques ciblées visant à créer des thingbots déployables.

Fait intéressant, les 50 principales adresses IP utilisées pour les attaques étaient nouvelles. Cela représente un grand changement par rapport aux quatre rapports précédents dans lesquels les mêmes adresses IP réapparaissaient régulièrement. D’après le rapport, c’est le signe soit de l’entrée en scène de nouveaux cybercriminels, soit que ceux déjà à l’œuvre se tournent vers de nouveaux systèmes. Autre évolution : l’introduction d’adresses IP d’attaque localisées en Iran et en Irak.

La plupart des attaques continuent d’émaner des réseaux des opérateurs de télécommunications et des fournisseurs de services Internet qui proposent des services Internet aux particuliers, petits bureaux et plus grandes entreprises. Cette tendance est la même depuis 18 mois et devrait se poursuivre. Les pirates louent généralement des systèmes auprès de centres d’hébergement pour la création initiale d’un botnet. Les appareils IoT infectés au sein des réseaux de télécommunications prennent ensuite le relais.

Mirai se maintient

Autre point important du rapport : le faible recul mondial de Mirai, thingbot d’attaque le plus puissant jamais observé à ce jour.

Le nombre de systèmes d’analyse Mirai dans le monde a légèrement baissé de décembre 2017 à juin 2018. Cependant, l’Europe reste la seule région dans laquelle les infections Mirai sont restées relativement stables de décembre 2017 à juin 2018.

Non seulement le bot originel n’a rien perdu de sa virulence, mais on dénombre au moins 10 variantes de Mirai (Annie, Satori/Okiru, Persirai, Masuta, Pure Masuta, OMG, SORA, OWARI, Omni et Wicked). De plus, les rejetons de Mirai ne se contentent pas de lancer des attaques DDoS : ils peuvent déployer des serveurs proxy, miner des crypto-monnaies et installer d’autres bots.

Des périodes de turbulence en perspective

« On compte plus de 8 milliards d’appareils IoT dans le monde, qui, pour la plupart, privilégient la facilité d’accès à la sécurité », explique Matthieu Dierick.

« Les entreprises doivent se préparer à l’impact, parce que les probabilités d’attaques IoT sont quasiment illimitées et la création de thingbots est un phénomène plus répandu que jamais. Malheureusement, il faudra sans doute attendre des pertes financières importantes pour les fabricants d’appareils IoT ou les entreprises qui implémentent ces dispositifs avant d’entrevoir des avancées significatives en matière de sécurité. Il est par conséquent essentiel de mettre en place des contrôles de sécurité capables de détecter les bots et d’évoluer au même rythme que les attaques de thingbots. Comme toujours, protéger le périmètre applicatif contre les bots constitue une mesure importante, tout autant que le déploiement d’une solution de protection évolutive contre les attaques DDoS. »
Kuzzle met à jour son environnement de développement Mobile & IoT

Soumis par fredericmazue le

Kuzzle propose une nouvelle version de son SDK. Jusqu’à présent, trois langages de programmation étaient proposés : JavaScript, Java Android et PHP. Aujourd’hui, le SDK Kuzzle implémente plus d’une dizaine de langages, parmi les plus populaires chez les développeurs à l’instar de C, C++, Ruby, Python, C#, GO, etc. Le back-office Kuzzle n’est pas en reste : de nouveaux modes de visualisation de données sont désormais disponibles, comme l'exploration géographique sur une carte.

Kuzzle offre au sein d'une plate-forme unique une boîte à outils d’API multi-fournisseurs, des fonctionnalités avancées, des outils compatibles multi-devices, multi-plateformes et multi-protocoles pour répondre à de très nombreux cas d’usages dans 3 contextes : IoT, mobile ou web.

L’éditeur Kuzzle présentera les nouvelles fonctionnalités de son backend à l’occasion du Paris Open Source Summit qui se déroulera les 5 et 6 décembre 2018 aux Docks de Paris. Rendez-vous sur le stand B22.

Kuzzle peut être téléchargé ici : https://kuzzle.io/download/

Kuzzle est également  disponible sur la Marketplace AWS, afin de permettre aux développeurs et architectes de le découvrir et de le tester plus facilement et rapidement, directement depuis leurs comptes Amazon Web Service.

Moddable SDK : un environnement de développement pour microcontrôleurs

Soumis par fredericmazue le
Image
Image

Le SDK Moddable est constitué d'un ensemble d'outils de développement et d'un environnement d'exécution dédiés à la création de logiciels pour microcontrôleurs.

Les microcontrôleurs sont des appareils soumis à de fortes contraintes par rapport aux ordinateurs modernes ou aux terminaux mobiles. Un microcontrôleur typique dispose d'environ 45 Ko de mémoire libre, 1 Mo de mémoire Flash et est cadencé à 80 MHz.

Le langage de programmation est JavaScript. Le moteur JavaScript XS du SDK Moddable implémente la norme de langage JavaScript 2017 avec une conformité supérieure à 99%. Toutefois les contraintes du microcontrôleur cible peuvent limiter le nombre de fonctionnalités de langage pouvant être utilisées.

Les API et les objets du SDK Moddable ont été conçus dans le but de minimiser l'utilisation de la mémoire. Les créateurs du kit soulignent que si pour pouvez tirer profit votre expérience JavaScript, vous devez malgré tout être prêt à penser à la performance, à la taille du code et à l'utilisation de la mémoire de différentes manières.

Open source, le SDK Moddable vient sous une combinaison de licences : GPL 3.0, LGPL 3.0, Apache 2.0 et Creative Commons Attribution 4.0. Le SDK Moddable est sur GitHub. et dispose d'un site officiel. Un guide de démarrage est sur GitHub également.

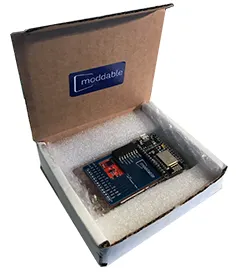
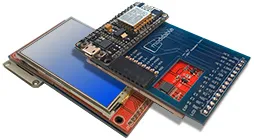
Pour les geeks et autres makers qui voudraient s'initier à la programmation de microcontrôleur, le site officiel de Moddable propose Moddable Zero, un matériel de référence avec un petit écran tactile au prix de 20 dollars. Les deux composants principaux sont la carte NodeMCU et l'écran tactile. Le module NodeMCU comporte l’ESP8266, l’antenne Wi-Fi, la mémoire Flash ROM, la puce FTDI et le connecteur USB. L'écran tactile est un écran QVGA sans marque (240 x 320) avec des pixels de 16 bits piloté par un contrôleur d'affichage ILI9341 et un contrôleur tactile résistif XPT2046.

Kaspersky Lab met les « whitehats » au défi de trouver les failles des objets IoT à l’occasion de sa compétition Capture the Flag

Soumis par fredericmazue le

Kaspersky Lab lance la quatrième édition de sa compétition internationale sur la sécurité industrielle Capture the Flag (CTF), invitant les hackers éthiques – les « whitehats » – du monde entier à tester la sécurité des objets connectés et des systèmes industriels. La phase de qualification est en cours.

L’apparition d’une nouvelle technologie est généralement suivie de vagues de tentatives de piratage, alors que les cybercriminels recherchent des vulnérabilités potentielles. Cependant, à la différence des « blackhats » qui cherchent à exploiter les systèmes et les nouvelles technologies à des fins illicites, les « whitehats » travaillent à la prévention des actes criminels et à leurs conséquences. Lorsqu’ils découvrent des vulnérabilités, les whitehats transmettent les résultats de leurs recherches aux éditeurs des logiciels concernés afin d’en permettre la correction immédiate. La compétition annuelle CTF rassemble les whitehats les plus talentueux à travers le monde afin de mettre en œuvre leurs compétences sur des tâches pratiques. Du fait que tous les participants s’efforcent de résoudre des problèmes réels de cybersécurité plutôt que des scénarios artificiels, l’impact de leurs découvertes sera significatif et un certain nombre de vulnérabilités et vecteurs d’attaque jusque-là inconnus seront mis au jour au cours de la compétition.

Les équipes participant à la compétition industrielle CTF de Kaspersky Lab auront également l’occasion de démontrer leurs compétences lors de la phase finale qui se déroulera lors du Kaspersky Security Analyst Summit (SAS) à Singapour l’an prochain. Auparavant, des tours de qualification se disputeront en ligne les 23 et 24 novembre 2018. Les concurrents devront résoudre différents types de défis, notamment des questions et des exercices portant sur la cryptographie, la rétro-ingénierie, les vulnérabilités web, les protocoles réseau et d’autres domaines courants. Il existe également une catégorie « fun », comprenant des énigmes inattendues qui demanderont une approche créative et globale.

Afin d’assurer le réalisme de la compétition, les organisateurs évalueront les participants selon la difficulté factuelle des tâches proposées et la spécificité des connaissances requises pour leur résolution. C’est pourquoi la récompense attribuée pour chaque question sera déterminée en temps réel et variera en fonction du nombre d’équipes ayant réussi à la résoudre. Cela signifie que les énigmes résolues par le plus grand nombre de participants rapporteront le moins de points, tandis que celles se révélant suffisamment complexes pour n’être décodées que par quelques concurrents auront plus de valeur. Les trois équipes ayant obtenu les scores les plus élevés s’affronteront afin de remporter la victoire finale en avril 2019 au cours du sommet SAS. Kaspersky Lab prendra à sa charge l’ensemble de leurs frais de voyage et d’hébergement.

« Nous sommes entourés d’objets connectés dont nous dépendons de plus en plus dans notre vie quotidienne. Or les malwares spécifiques à cet Internet des objets se développent et se différencient rapidement. Cette année, la compétition pourrait nous fournir des enseignements sans précédent sur le paysage de la sécurité des objets connectés. Pour en obtenir un maximum d’impact, nous allons nous efforcer d’organiser une finale un brin différente des années précédentes, au cours de laquelle les participants seront confrontés à des surprises, tout comme s’ils tentaient de résoudre des cybermenaces bien réelles », commente Vladimir Dashchenko, chef du groupe de recherche des vulnérabilités au sein de Kaspersky Lab ICS CERT.

Pour participer à la compétition de sécurité Capture the Flag (CTF) de Kaspersky Lab, inscrivez-vous sur http://ctf.kaspersky.com

Les inscriptions sont ouvertes jusqu’au 24 novembre 2018.

Sigfox Connect 2018 : IoT, couverture et écosystème

Soumis par francoistonic le

Sigfox propose aux constructeurs et opérateurs IoT un réseau télécom dédié pour faire transiter les données (ID, données capteurs, géolocalisation, etc.) des objets vers les plateformes logicielles. La conférence européenne de l’éditeur se déroule cette année à Berlin. Dans la session d’ouverture, la grosse annonce concerne le renforcement de sa couverture mondiale : 1 milliard de personnes dans 53 pays. La disponibilité des services Sigfox est un enjeu crucial et la couverture est donc regardée avec intérêt. Au-delà, il est nécessaire de déployer les services et le protocole sur le plus grand nombre d’IoT possibles. Pour accélérer sa présence dans les objets, un partenariat avec ALPS est stratégique car on parle de plusieurs millions d’objets assemblés chaque mois. Aujourd’hui, les modules électroniques Sigfox sont disponibles à des tarifs de 0,20 $. Demain, on parle de quelques centaines pour une implémentation des étiquettes connectées et les beacons.

Parmi les annonces de ce matin, nous trouvons Bublles. Il s’agit d’un tracking des assets au niveau mondial. Bubble peut se déployer partout et se connecter à Sigfox.Le système est capable de moduler le signal selon la disponible du module. L’objectif est de géolocaliser le module. Il peut prendre différentes formes comme un tag. Il peut être utiliser pour délivrer des services selon le contexte localisé du tag (magasin, bureau, dans la rue, etc.). 

Toujours dans la géolocalisation, l’opérateur dévoile Atlas WiFi. L’idée est simple : utiliser le WiFi pour géo localiser que se soit à l’intérieur ou à l’extérieur. Pour compléter ce service, les bases de HERE sont utilisées. On géolocalise et on peut proposer des services précis. Et sans utiliser le GPS. Autre nouveauté dévoilée, pour compléter une couverture ou proposer un accès au réseau Sigfox, un box permet de le faire : Micro Base Station. Elle se connecte via le réseau local et établit un connexion avec Sigfox Cloud. Une connexion cellulaire est possible.

Terminons par le commencement : la couverture. Pour étendre celle-ci, sur terre et sur mer, Sigfox veut passer par le réseau satellite. Le choix s’est fait sur Eutelsat. Ce service ne devrait pas être disponible avant 2020. Les premiers tests sont prévus pour l’été 2019. 

Le salon permet de voir l’étendu des partenaires. Nous trouvons tranquillement 2 catégories : ceux qui créent les modules et les puces (et notamment les puces radios pour la connexion) et les fabricants d’IoT. La partie logicielle est peu présente par contre, exceptés quelques acteurs tel que Siemens pour son plateforme IoT. Mais Sigfox sait que la partie logicielle doit être développée et proposer de nouveaux services. 

Le marché de Sigfox est avant tout les professionnels, l’industrie, la logistique, etc. 

Côté développeur, aucune annonce particulière n’a été faite à Connect. Rappelons que Sigfox propose des API, des kits complets pour démarrer (qui sont largement diffuser en université. Un important travail est effectuer pour ne pas casser la compatibilité, sujet très sensible. 

François Tonic

StarlingX - Une pile open source complète dédiée à l'Edge Computing

Soumis par fredericmazue le

StarlingX, une plate-forme d'edge computing et de cloud IdO open source optimisée pour les applications à faible latence et haute performance, est disponible dans sa première version dès aujourd'hui. Le projet a été lancé en mai en tant que projet pilote porté par l'OpenStack Foundation (OSF) et s'appuie sur du code fourni par Wind River et Intel Corporation.

StarlingX offre des services visant à combler les lacunes de l'écosystème de cloud edge open source afin de répondre aux exigences strictes des cas d'utilisation et scénarios edge dans les applications industrielles et de transport. En outre, StarlingX exploite les composants de projets tels que Ceph, OpenStack et Kubernetes et les complète à l’aide de nouveaux services tels que la gestion de la configuration et des erreurs tout en mettant l'accent sur les exigences clés telles que la haute disponibilité (HA), la qualité de service (QoS), la performance et la faible latence.

La communauté StarlingX compte 84 contributeurs, notamment des développeurs représentant Wind River, Intel, 99Cloud, China UnionPay, SUSE, Fujitsu, et NEC.

StarlingX peut être téléchargé sur git.starlingx.io

Sécurité des IoT : un employé pirate les portes de Google

Soumis par fredericmazue le

Les IoT sont, à juste titre, de plus en controversés en matière de sécurité. Mais auriez-vous imaginé que grâce aux IoT censés protéger les locaux de la société, il était facile de pénétrer au sein de Google ?

C'est ce que rapporte Forbes. Un pirate informatique a trouvé un moyen de tromper les portes des bureaux de Google à Sunnyvale, pour les ouvrir sans la carte-clé RFID requise.

Fort heureusement pour Google, le pirate n'avait que de bonnes intentions : il s'agissait de David Tomaschik, un employé de la firme. David n'a agit que pour démontrer que Google n'était pas en sécurité avec son système de ... sécurité.

David a examiné les messages chiffrés que les appareils Software House (iStar Ultra et IP-ACM) du système envoyaient sur le réseau de Google, pour découvrir qu'ils n'étaient pas aléatoires. Les messages chiffrés doivent toujours paraître aléatoires s'ils sont correctement protégés. Intrigué, David a découvert plus en profondeur qu'une clé de cryptage 'codée en dur' était utilisée par tous les appareils Software House. Cela signifiait qu'il pouvait reproduire efficacement la clé et forger des commandes, telles que celles demandant à une porte de se déverrouiller. Ou qu'il pourrait simplement rejouer des commandes de déverrouillage légitimes.

David a également découvert qu'il pouvait faire tout cela sans laisser de traces de ses actions. Et qu'il pouvait même empêcher les employés légitimes de Google d'ouvrir des portes. Comme dans les film d'agents secrets... :-)

A la suite de ces événements, un porte-parole de Google a déclaré qu'il n'y avait aucune preuve que les portes avaient été exploitées par des pirates malveillants (sans s'étendre sur le fait qu'il est démontré qu'il était possible de pirater sans laisser de traces ;-). La carte iStar v2 utilise désormais une forme de chiffrement plus appropriée  qui permet de résoudre le problème. Parallèlement, Google a segmenté son réseau afin de protéger les systèmes vulnérables encore présents dans ses propriétés, toujours selon son porte-parole.

Près de la moitié des attaques contre les objets connectés sont menées depuis des adresses IP situées en Chine

Soumis par fredericmazue le

Ceci selon une étude menée par le F5 Labs. Les attaques de type Force brute en Telnet contre les objets connectés ont augmenté de 249% entre 2016 et 2017. Et près de la moitié d’entre elles (44%) ont été menées depuis des adresses IP situées en Chine.

Les pays les plus attaqués ont été les USA, Singapour, l’Espagne et la Hongrie. L’Espagne, en particulier, a essuyé 22% de toutes les attaques en décembre. Il n’y a pas de relation notable entre un pays et un réseau de Thingbot en particulier, chacun de ceux-ci ayant infecté des objets connectés dispersés autour du monde. 

Fait intéressant, au cours du second semestre 2017, F5 Labs a enregistré une diminution du volume d'attaques par rapport au premier semestre (soit une baisse de 77% entre le premier et le quatrième trimestre). Néanmoins, les niveaux d'attaque ont été plus élevés que lors de la campagne Mirai, célèbre pour avoir infecté des centaines de milliers d'appareils connectés en septembre 2016, dont des caméras de vidéosurveillance, des routeurs et des systèmes de stockage vidéo.

L’étude de F5 Labs souligne la capacité des cybercriminels à changer de tactique de plus en plus rapidement. Les méthodes utilisées sont techniquement simples, mais le plan d’attaque évolue constamment. Par ailleurs, les pirates ont ciblé moins d’appareils et ont préféré attaquer des équipements précis, d’un modèle ou d’un fabricant donné, au travers de ports et de protocoles non standard.

« Il est très probable que les Thingbots aient lancé des attaques dont nous n’aurons jamais connaissance alors que leurs commanditaires en ont récolté les fruits », commente Sara Boddy, la directrice du département Threat Research chez F5 Labs. « Parmi les attaques indétectables, le minage de cryptomonnaie est une activité qui passe inaperçue tant que l’équipement sur lequel elle se déroule n’est pas ouvertement ralenti. C’est pour cela que les entreprises doivent déployer des services applicatifs qui considèrent comme critiques les performances de chaque application et de chaque système. »

F5 Labs fait remarquer que si les standards de conception des objets connectés n’évoluent pas, alors que les fournisseurs proposent de plus en plus de services aux entreprises autour de ces appareils, le marché sera inondé d’équipements non sécurisés et les attaques augmenteront d’autant.

ARCHOS s’associe à ioeX pour des services peer-to-peer étendus

Soumis par admin le

ARCHOS et HengHung Corporation Limited, sous la marque ioeX, développeur et intégrateur taïwanais de blockchain, aujourd’hui leur partenariat.

ioeX intègre la technologie blockchain à l'industrie IoT. Depuis 2016, ioeX bâtit un réseau peer-to-peer décentralisé basé sur des serveurs et des appareils connectés existants. Il réduit les coûts de transmission de données M2M de 70%, ce qui pourrait représenter jusqu'à $ 12,6 milliards par an d'ici 2020.

Aux termes de leur accord, ARCHOS et ioeX collaborent conjointement au déploiement et aux tests opérationnels de la technologie blockchain d’ioeX sur certains produits IoT d'ARCHOS. Ils conduiront à de nouveaux développements sur les services peer-to-peer dans la gestion de la confidentialité des données et des écosystèmes.

ioeX met à jour les logiciels des appareils connectés sans passer par un serveur OTA. Dans le même temps, ioeX intègre la technologie blockchain pour assurer la confidentialité des données des utilisateurs. Il émet également sa crypto monnaie, "ioeX coin", utilisée pour récompenser les utilisateurs qui partagent leur bande passante et l’espace de stockage de leurs équipements.


Réseau peer-to-peer décentralisé ioeX

Aryan Hung, fondateur et président d’ioeX, déclare : « ioeX est l'une des rares innovations dont le développement et l’infrastructure ont été finalisés avant ICO. C'est une preuve solide que nous pouvons apporter une solution à un problème à partir de la technologie blockchain. Nous pensons que le réseau ioeX peut transformer l'industrie IoT et se déployer en tant que réseau mondial. »

Loïc Poirier, directeur général d'ARCHOS ajoute : « La technologie blockchain est un moteur pour de nombreuses innovations. Travailler sur des solutions décentralisées pour le partage de mises à jour logicielles est un véritable enjeu pour une entreprise comme ARCHOS qui développe et distribue une gamme complète d'appareils connectés. Certains bailleurs de fonds d'ioeX comptent parmi les partenaires asiatiques historiques d'ARCHOS. Nous sommes convaincus des capacités d'ioeX à franchir les étapes clés.”