Migration vers le Post-quantique : comment mener cette transformation technologique et de cybersécurité ?
ven, 16/10/2026 - 15:51
Durant les Assises de la cybersécurité 2026 à Monaco, une des sessions les plus intéressantes fut « migration post-quantique » dans le groupe Crédit Agricole. Il s’agissait d’un REX très concret avec le partenaire technique, CryptoNext Security. Mener à bien une telle migration ne s’improvise pas, surtout dans le marché bancaire. Le post-quantique implique de remplacer les algos de chiffrement par de nouveaux algos dits post-quantiques. Les algos PQC les plus répandus sont ceux du NIST (États-Unis).
Pour rappel, la PQC doit permettre de résister aux attaques d’un ordinateur quantique sur les clés de type RSA. Aujourd’hui, la PQC n’est pas une simple tendance, il s’agit d’une réalité qu’il faudra déployer à court terme. L’ANSSI, le G7, la Banque centrale européenne intensifient le travail sur la PQC.
Trois grandes étapes ont été présentées et expliquées :
1 / inventaire le plus complet possible de tous les actifs / applications / matériels ayant du chiffrement : bref, savoir où est le chiffrement
2 / rendre agile le chiffrement, avoir une gouvernance claire du chiffrement au niveau de l’entreprise et non au niveau de l’application ou du code
3 / mise en œuvre et migration vers la PQC
Quand on parle à court terme, c’est demain :
- exploration de la technologie,
- premiers PoC réels dès 2026,
- 2030, début de la bascule en production de la PQC
En France, l’ANSSI a poussé au chiffrement hybride en 2024/25. En 2023, l’ANSSI déconseille d’acheter une solution n’intégrant pas la PQC.
Comme l’a rappelé le responsable de la banque : il faut une démarche structurée et organisée. Il faut les budgets, sensibiliser la direction à la PQC et aux enjeux, former et disposer des équipes nécessaires. En résumé :
- comprendre et faire comprendre de quoi on parle
- définir les risques
- lancer le 1er inventaire des assets utilisant du chiffrement
Pour mener à bien ce vaste projet, le Crédit Agricole a défini 8 étapes : comprendre, définir les assets techniques à risque et 1er inventaire, établir le programme de transition, signer les 1ers contrats, 1er test, inventaire final, mise à jour vers la PQC des premiers éléments critiques puis migration généralisée. Actuellement, la banque arrive à la fin de l’inventaire, soit l’étape 6.
Pour faciliter la compréhension de chaque élément, chaque application, un tableau de bord agrège les informations et donne les éléments techniques utilisés par exemple les protocoles, les éléments de chiffrement utilisés, la conformitéavec DORA et à la PQC, etc.
Cet inventaire précis a permis de découvrir que de nombreuses fonctions de chiffrement n’étaient pas à l’état de l’art de ce qui était possible de faire. Seul un inventaire complet et précis permet de le savoir.
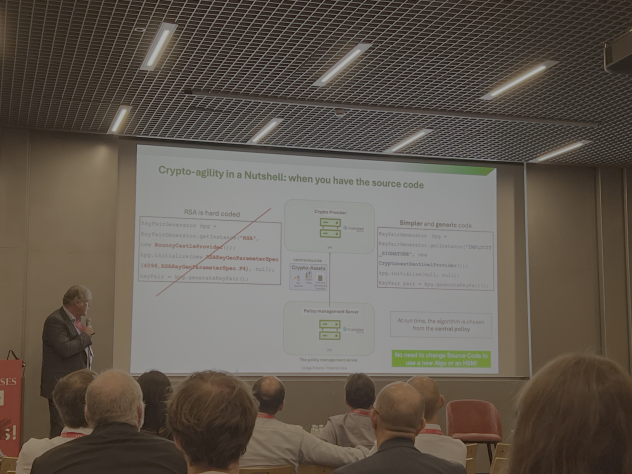
L’utilisation d’une couche d’abstraction (= agilité de chiffrement) permet d’utiliser tel ou tel algo de chiffrement en minimisant les changements au niveau du code tout en ayant un meilleur contrôle sur les fonctions de chiffrement. Cela est possible quand le code est accessible.
Par contre, il y a des applications où le code n’est pas accessible ou trop difficile à modifier, dans ce cas, il faut utiliser une autre approche : par exemple un double tunnel de chiffrement : un tunnel TLS non PQC et un tunnel TLS PQC en passant par un proxy.
Un impact sur les performances ? Les tests ont montré un impact de la PQC mais difficile d’avoir une vue globale car tous les usages n’ont pas été testés
Sur les assets .Net, Java, etc. : il faut choisir la bonne approche, hybride comme une étape intermédiaire ou directement en PQC. Il faut standardiser et réduire les risques.