mot de passe

Les risques de sécurité liés aux machines industrielles connectées selon Trend Micro

Soumis par fredericmazue le

Dans le cadre de son programme Zero Day Initiative (ZDI), Trend Micro, publie un nouveau rapport soulignant les défaillances et les nouvelles vulnérabilités des télécommandes radio. Intitulé A Security Analysis of Radio Remote Controllers for Industrial Applications, ce rapport montre comment les hackers peuvent contrôler des machines industrielles à distance ou simuler leur dysfonctionnement.

Les conclusions du rapport portent sur les télécommandes radio des grues, foreuses, machines d’extraction minière et autres appareils fabriqués par les sept principaux constructeurs d’équipements industriels. En raison de leur connectivité, ces équipements sont devenus particulièrement vulnérables en matière de sécurité. En outre, leur durée de vie importante, leur coût de remplacement élevé et leur processus de mise à niveau complexe aggravent ce problème.

« Cette étude met en lumière un état des lieux préoccupant pour les entreprises possédant et utilisant des machines industrielles lourdes dirigées par télécommandes radio », alerte Loïc Guézo, Stratégiste Cybersécurité Europe du Sud, Trend Micro. « En exploitant les vulnérabilités détectées par nos chercheurs, nous avons démontré qu’il était possible de déplacer la totalité des équipements industriels utilisés sur les chantiers, dans les usines et par les entreprises de transport. Cela donne un aperçu des nouveaux risques de sécurité émergents et illustre la manière dont les cybercriminels utilisent des méthodes existantes pour exploiter la convergence entre technologies opérationnelles et nouvelles technologies. »

Trend Micro relève trois défaillances inhérentes aux télécommandes radio : le non renouvellement de code, l’absence ou la faiblesse du chiffrement et l’insuffisance de protection logicielle. En exploitant ces défaillances de base, il est possible de lancer cinq types d’attaques locales et à distance, qui sont décrites en détail dans le rapport. Pour faciliter la recherche, un outil d’analyse radio, RFQuack, a été mis au point.

Au sein des environnements industriels, de nombreuses technologies opérationnelles sont désormais confrontées à des risques de piratage informatique en raison des capacités de connexion qui leur ont été ajoutées. Selon le cabinet Gartner, « les appareils connectés doivent être sécurisés pendant des années, voire des décennies ; or ils sont exposés ou non protégés. Ces deux facteurs de temps et d’espace présentent un profil de risque différent des systèmes informatiques classiques. Les responsables de la sécurité informatique et de la gestion des risques doivent identifier les systèmes et infrastructures industriels clés tout en hiérarchisant leur degré de protection en fonction de leur caractère critique et des risques intégrés aux systèmes informatiques et opérationnels. »

17% des responsables informatiques ont choisi le mot de passe « Azerty », et cela met en danger leur entreprise

Soumis par fredericmazue le

Réutiliser plusieurs fois le même mot de passe est considéré comme une grave erreur pour la majorité des professionnels de sécurité informatique. Pourtant, un sondage mené par Sailpoint, révèle que plus de la moitié des responsables IT français (65 %) admettent avoir enfreint cette règle primordiale du mot de passe*.

En effet, même si les mots de passe trop simples sont piratés très facilement aujourd’hui, les responsables IT sont plus de 40 % en France à avoir déjà utilisé le nom d’un proche ou d’un membre de leur famille en guise de mot de passe. 36% d’entre eux déclarent avoir choisi le nom de leur animal de compagnie (36 %), celui d’un lieu mémorable (33 %), ou encore le nom d’un joueur ou de leur équipe sportive préférée (28 %).

Enfin, 17% d’entre eux déclarent employer des mots de passes aussi simples que « azerty » ou « mot de passe » (9%).

Pourtant, les responsables IT sont souvent les plus conscients des menaces qui pèsent sur les entreprises et mettent en place des pratiques exemplaires en matière de cybersécurité pour les éviter. Toutefois, lorsqu'il s'agit de mots de passe, de nombreux chefs de file de la technologie ne donnent visiblement pas l'exemple.

Si nous pouvons rire de telles révélations, cela expose pourtant les entreprises à des risques bien réels et ouvre des possibilités infinies pour les hackers mal attentionnés. Ces mots de passe sont peut-être faciles à retenir, mais ils sont également faciles à deviner.

Alors, prenez un moment pour revoir vos mots de passe et assurez-vous que vous ne facilitez pas la vie des hackers !

(*) Etude commanditée par Sailpoint et menée par Vanson Bourne auprès 100 responsables IT en France.

Intel AMT comporte un important trou de sécurité selon F-Secure

Soumis par fredericmazue le

F-Secure a découvert une vulnérabilité affectant potentiellement la plupart des ordinateurs portables professionnels. Celle-ci, explique F-Secure, permet à un hacker disposant d’un accès physique à l’appareil, de le pirater en moins de 30 secondes. Il peut alors déjouer les mots de passe, y compris BIOS, ou Bitlocker, puis mettre en place un accès à distance pour des opérations ultérieures. La vulnérabilité est présente sur Intel Active Management Technology (AMT); elle affecte donc potentiellement des millions d'ordinateurs portables dans le monde.

Cette vulnérabilité est « d’une simplicité presque effarante, mais son potentiel destructeur est incroyable », déclare Harry Sintonen, Senior Security Consultant chez F-Secure, à l’origine de la découverte de cette vulnérabilité. « En pratique, cette faille peut donner au hacker le contrôle total sur l’ordinateur portable concerné, et ce, en dépit des mesures de sécurité les plus pointues ».

Intel AMT est une solution de contrôle d'accès à distance et de maintenance pour les ordinateurs professionnels. Elle a été conçue pour permettre aux services informatiques ou aux fournisseurs de services managés de gérer plus efficacement leur parc d'appareils. Cette technologie très répandue a déjà présenté de nombreuses failles de sécurité par le passé, souligne F-Secure, mais la simplicité d’exploitation de cette vulnérabilité est sans précédent. Cette faille peut être exploitée en quelques secondes, sans une seule ligne de code.

La définition d’un mot de passe BIOS empêche en principe un utilisateur non-autorisé de démarrer le périphérique ou d'y apporter des modifications… mais un accès non-autorisé au BIOS AMT reste possible. La vulnérabilité tire profit de ce paradoxe. Le pirate peut ainsi accéder à l'ordinateur pour modifier sa configuration et ainsi permettre une exploitation à distance.

Il suffit au pirate de redémarrer (ou d’allumer) l’ordinateur en question, puis d’appuyer sur CTRL-P pendant le démarrage. Il se connecte ensuite à Intel Management Engine BIOS Extension (MEBx) en utilisant le mot de passe par défaut, "admin", puisque, la plupart du temps, cette valeur par défaut n'est pas personnalisée. Il modifie ensuite le mot de passe, active l'accès à distance et définit l'option d'entrée de l'utilisateur AMT sur "Aucun". Il est alors en mesure d’accéder au système, à distance, à partir de réseaux sans fil ou câblés : cet accès est possible via une connexion sur le même segment de réseau que sa victime, ou bien depuis l'extérieur, via un serveur CIRA.

Tel est, ci-dessus, le communiqué alarmiste de F-Secure. Néanmoins, à notre humble avis, la négligence des utilisateurs et, surtout, des administrateurs système doit tout autant être pointée du doigt. En effet, laisser un mot de passe par défaut sur quelque système que ce soit, n'est pas vraiment une bonne pratique...

Les 10 mots de passe les plus piratés en 2017

Soumis par fredericmazue le

A remarquer, cette enquête de SplashData qui comme chaque année, fait le bilan des mots de passe piratés et/ou récupérés à partir d'informations volées.

Ca paraît incroyable en ces temps où la cybercriminalité sévit et où les recommandations d'utilisation de mot de passe forts sont partout sur Internet. Pourtant les internautes ne suivent pas ces recommandations, comme si 'leur mot de passe à eux' ne risquait rien...

Ainsi, selon l'enquête de SplashData pour cette année 2017, les mots de passe les plus utilisés restent 123456 et password...

L'enquête montre quand même un réel effort de la part de certains internautes. Ainsi ceux qui avaient l'habitude d'utiliser 12345678 comme mot de passe, l'ont considérablement renforcé en 123456789... Ou encore ceux qui utilisaient loveme, ont opté par iloveyou. :-)

Avec de telles mesures drastiques de renforcement, on se demande bien comme il peut se faire que des sites ou des comptes utilisateurs soient hackés via leurs mots de passe. Vraiment étonnant n'est-ce pas ? ;-) :-)

L'année 2018 arrive. La nouvelle année est souvent une période de bonne résolution. Souhaitons que les internautes prennent davantage conscience du danger et optent enfin pour des mots de passe forts d'au moins 8 caractères, comprenant chiffres, signes, lettres minuscules et majuscules, le tout dans un ordre aléatoire, sans signification particulière. Et qu'ils utilisent des mots de passe très forts et uniques pour des services sensibles, comme un compte bancaire. C'est effectivement contraignant, mais avoir un seul mot de passe, même fort, pour tous les comptes utilisateurs reste quelque chose de très dangereux en terme de sécurité.

Voici le palmarès des 10 mots de passe les plus piratés en 2017

  • 123456 
  • password 
  • 12345678
  • qwerty
  • 12345
  • 123456789
  • letmein
  • 1234567 
  • football
  • iloveyou

Impressionnant non ? ... Les attaques au dictionnaire ont encore de beaux jours devant elles.

Spotify piraté ? Des mots de passe sont en balade sur Internet

Soumis par fredericmazue le

Le service de streaming musical Spotify a-t-il été massivement piraté au début de ce mois de novembre ?  Selon Newsweek la réponse est clairement oui.

Newsweek s'appuie pour cela sur des informations que lui ont communiquées 9 internautes, et sur le fait qu'un bon millier de mots de passe et d'informations personnelles ont été publiées sur Pastebin.

La raison de cette publication de données personnelles (doxxing) n'est revendiquée ni justifiée par personne officiellement, si l'on peut dire. Mais c'est un fait que ce genre de publications sont en principe faites par des pirates qui ont besoin de prouver la réalité de leurs actions.

Spotify n'a pas communiqué officiellement sur un éventuel piratage, ni averti aucun de ses 20 millions d'utilisateurs.

Par contre Spotify a envoyé un mail à Newsweek, pour indiquer ne pas avoir été piraté au magazine :

Les données compromises proviennent d'un piratage passé bien connu d'un autre service. De nombreux utilisateurs se servent des mêmes identifiants et mots de passe pour de multiples services et nous pressons ceux qui pensent que leurs informations sont compromises à changer leurs mots de passe. Nous suivons régulièrement les fuites de données sur d’autres services et mettons en correspondance les noms de comptes concernés avec notre propre service. Ceci afin de conseiller les utilisateurs à changer leurs mots de passe qui peuvent avoir été compromis.

Alors piratage ou pas ? Spotify a au moins raison sur un point. Beaucoup de personnes utilisent les mêmes identifiants et mots de passe sur de nombreux sites, par facilité. Sans avoir conscience que c'est bien trop dangereux.

Dans le doute, modifiez sans tarder votre mot de passe sur Spotify si vous y avez un compte, et modifiez tous vos mots de passe identiques sur d'autres services.

Une extension Google pour lutter contre le phishing

Soumis par fredericmazue le
Image

Lutter contre le phishing est fort difficile, puisqu'avant tout le problème se situe entre la chaise et le clavier, c'est à dire dans le circuit intégré de l'utilisateur lui-même. Les cybercriminels ne le savent que trop bien, et pour cette raison usent et abusent du phishing. C'est ainsi que les derniers piratages retentissants (TV5, Maison Blanche,...) avaient du phishing à la base.

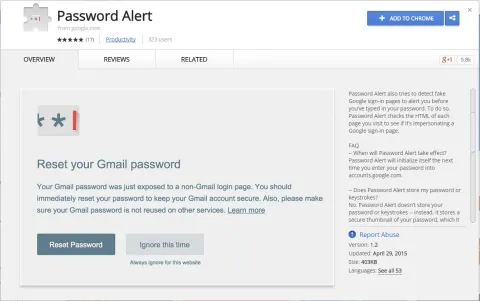
Si remédier complètement à ce problème avant tout humain semble impossible, Google propose une extension à son navigateur Chrome, pour tenter de limiter (un tout petit peu) les dégâts. En l'occurrence, l'extension Password Alert vous avertira si vous êtes sur le point de faire une bêtise en rapport avec votre mot de passe pour les services Google :

Si vous saisissez votre mot de passe Gmail ou Google for Work à n'importe quel endroit autre que la page de connexion accounts.google.com, ce qui vous permettra de changer votre mot de passe Google au besoin.

Password Alert essaie aussi de détecter les fausses pages de connexion Google, avant que vous saisissiez votre mot de passe.

A noter que l'extention Password Alert ne stocke pas elle même votre mot de passe, mais en garde seulement une empreinte salée.

Password Alert peut être téléchargée à partir de cette page.

Attention, installer cette extension ne doit pas vous faire croire que vous serez protégés de tout, puisqu'elle ne concerne que les mots de passe Google. Ca ne fonctionnera pas si un phishing essaie de vous extorquer le mot de passe de votre service bancaire. Rappelons pour l'occasion qu'utiliser le même mot de passe partout (et en faire ainsi un passe-partout :-) est une très mauvaise idée.

Condamné comme un cybercriminel pour avoir changé le fond d'écran d'un de ses professeurs

Soumis par fredericmazue le

Ca s'est passé aux Etats-Unis, ce pays aux décisions de justice souvent abracadabrantesques et dans lequel les armes sont en vente libre.

Domanik Green, un adolescent de 14 ans, a été arrêté et inculpé pour cybercrime. Son forfait ? Il s'est connecté, dans son collège, à l'ordinateur d'un de ses professeurs (qu'il n'aimait pas) et en a changé le fond d'écran pour une photo de deux hommes en train de s'embrasser.

Juste pour embêter... Domanik Green n'a rien fait d'autre. Il n'a pas essayé de bidouiller ses notes par exemple.  Il explique : Je me suis connecté à l'ordinateur d'un professeur que je n'aime pas et j'ai mis une photo inappropriée, simplement pour l'embêter. Le mot de passe de l'ordinateur était facile à se rappeler , c'était le nom de famille d'n des professeurs.

Toujours est-il que Domanik Green a été arrêté par le shérif du coin sous le chef d'inculpation de cybercriminalité (pour faire un exemple a-t-il précisé) et que le juge a condamné le garçon à 10 jours d'exclusion du collège.

Quand on dit et répète qu'il faut des mots de passe forts... :-)

Commentaire actu

Les applications Outlook pour IOS et Android interdites de parlement européen

Soumis par fredericmazue le

Au début de ce mois, Microsoft a publié une application Outlook pour iOS en version finale, ainsi qu'une application Outlook pour Android en preview. Sans doute pour le plus grand plaisir des utilisateurs, mais pas forcément des DSI.

En tous cas pour la DSI du parlement européen qui vient de les interdire aux parlementaires et autres membres de l'institution, en raison de "graves problèmes de sécurité".

La DSI du parlement européen a ainsi envoyé à tous les utilisateurs potentiels de ces applications un courriel sans appel :

Vous êtes priés de ne pas installer ces applications, et au cas où vous les auriez déjà installée pour accéder à votre messagerie professionnelle, nous vous demandons de es désinstaller immédiatement et de changer votre mot de passe [...] les applications envoient sans permission des informations de mot de passe à Microsoft et stockent les courriels dans un service cloud de tierce partie sur lequel le Parlement n'a aucun contrôle 

Plus que le non contrôle sur le cloud évoqué par le courriel, c'est bien évidemment le contrôle que d'autres peuvent avoir sur lui, qui est un problème. C'est une évidence pour une institution comme le parlement européen, mais la question se posent bien entendu pour de très nombreuses entreprises, et pourquoi pas, aussi pour les particuliers.

La stratégie de Facebook pour protéger vos mots de passe

Soumis par fredericmazue le

Dans la ligne de la récente affaire des 7 millions de comptes Dropbox compromis à la suite de la publication de paires noms d'utilisateur / mots de passe volées sur Pastebin, Facebook réagit et met en oeuvre une stratégie pour protéger les mots de passe des utilisateurs sur le réseau social.

La stratégie est des plus simples et se base sur le fait que les internautes ont bien souvent un seul mot de passe pour de nombreux services. Donc la stratégie de Facebook consiste à surveiller Pastebin et essayer sur les comptes de ses utilisateurs les paires nom d'utilisateur / mot de passe ainsi récupérées.

Si un mot de passe fonctionne, il est immédiatement réinitialisé et l'utilisateur en est immédiatement averti.

Pour paraphraser Michel Audiard : c'est un peu sommaire, mais ça peut être efficace :-)

Un serveur de l'Obamacare piraté ! A cause de la négligence

Soumis par fredericmazue le

L'Obamacare est une assurance maladie universelle (ou qui veut l'être) lancée par le président Obama. Le site de cette assurance, healthcare.gov, auquel chaque américain doit pouvoir se connecter, est source de bien des soucis.

Il y a quelques jours, ainsi que le rapporte Reuters, un serveur de développement, qui normalement ne devait pas être sur le réseau, s'est fait hacker. Le ou les pirates y ont uploadé un malware destiné à lancer des attaques DDoS.

Un porte-parole Centers for Medicare and Medicaid Services a expliqué que le serveur compromis ne contenait pas d'informations personnelles des utilisateurs, qui n'ont donc pas à souffrir de ce piratage.  

Comment ce piratage a-t-il pu être réalisé ? Comme bien souvent, à cause de la négligence. De la négligence du prestataire en informatique en l'occurrence. D'abord le serveur ne devait pas être sur Internet, mais il y était... et les comptes admin avaient toujours les mots de passe par défaut...