Node.js

ffm-script : manipuler simplement les fichiers audio et vidéo en Node.js

Soumis par francoistonic le

Manipuler des fichiers audio ou vidéo en Node n'est pas toujours l'opération la plus simple à cause des configurations à déployer. Adrien Quimbre propose une librairie TypeScript : ffm-script. Elle se présente comme un wrapper autour du binaire FFmpeg pour les fonctions les plus courantes. 

- pas d'autres dépendances que le binaire FFmpeg installé

- TypeScript par nature

- fonction annulation 

- erreurs typées pour faciliter le debug

- validation des fichiers avant le traitement

Il se présente comme le successeur de fluent-ffmpeg, archivé en mai 2025. Il supporte macOS, Ubuntu, Windows. 

Les formations :

- en entrée : MP4, MOV, WebM, MKV, MP3, AAC, WAV, FLAC, M4A

- en sortie : MP4, MP3/AAC

GitHub : https://github.com/Doud75/ffm-script

Node.js : mises à jour de sécurité urgentes

Soumis par francoistonic le
Image

Comme promis, Node.js a livré le 18 juin des mises à jour de sécurité. Il est fortement conseillé de les installer rapidement pour fixer plusieurs failles. Elles concernent les versions 22.x, 24.x et 26.x. Plusieurs dépendances ont été upgradées : llhttp, nghttp, openssl, undici.

Les principales CVE fixées sont :

- CVE-2026-48933 : overflow sur WebCrypto AES suite à un possible crash dans une entrée de subtle.encrypt dépassant 2 Go

- CVE-2026-48618 : risque de contournement de l'authentification causé par le séparateur . unicode dans le hostname TLS

- CVE-2026-48615 : risque de fuite des proxy credentials si ils sont embarqués 

- CVE-2026-48617 : contournement des permissions dans Permission Model via un process.report.writeReport

- CVE-2026-48619 : possible faille dans le client HTTP/2 si le serveur envoie un nombre illimité de frames ORIGIN

- CVE-2026-48937 : pas de nettoyage des sessions HTTP/2 après un GOAWAY 

- CVE_2026-48928 : mauvaise gestion de la sensibilité à la casse dans le hostname pouvant contourner l'autorisation mtls

- CVE-2026-48934 : vérification de l'identité du host TLS peut être contournée par l'utilisation d'une session déjà utilisée avec un servername différent

Tous les détails : https://nodejs.org/en/blog/vulnerability/june-2026-security-releases

Node.js : mises à jour de sécurité le 17 juin

Soumis par francoistonic le
Image

Node.js annonce que les prochaines mises à jour de sécurité seront déployés le 17 juin prochain pour les versions 26.x, 24.x et 22.x. Le projet prévient que la version 26.x corrigera une vulnérabilité sévère et plusieurs failles critiques dans les autres versions. Pas de détails pour le moment. 

Annonce : https://nodejs.org/en/blog/vulnerability/june-2026-security-releases

Node.js 26.2.0 : bug fix et quelques nouveautés

Soumis par francoistonic le

Node.js annonce la version 26.2.0. Le projet déclare stable stream.compose et node:fs intègre Temporal API. Cette version corrige surtout des dizaines de commits incluant des bugs, problèmes divers et intégrations. 

Liste des commits fermés :

  • [9a394bab84] - benchmark: respect stream/iter broadcast backpressure (Trivikram Kamat) #63314
  • [ad98b4620b] - crypto: align verifyOneShot accepted types (Anshika Jain) #63280
  • [ba0736a847] - crypto: wire ML-DSA and ML-KEM for use when using BoringSSL (Filip Skokan) #63255
  • [5573a6a4a8] - crypto: wire ChaCha20-Poly1305 in Web Cryptography when using BoringSSL (Filip Skokan) #63255
  • [7dc563b8d6] - crypto: wire AES-KW in Web Cryptography when using BoringSSL (Filip Skokan) #63255
  • [b55e2b1f4d] - crypto: improve system certificate enumeration logic on macOS (Robo) #62576
  • [fd509a755a] - crypto: harden CryptoKey algorithm slots (Filip Skokan) #63111
  • [8657df39e7] - crypto: harden KeyObject internal slots (Filip Skokan) #63111
  • [729274e046] - crypto: reject invalid raw key imports (Filip Skokan) #63134
  • [8fc9cb9c01] - crypto: improve accuracy of SubtleCrypto.supports (Filip Skokan) #63104
  • [288065cb3f] - crypto: optimize normalizeAlgorithm dispatch hot path (Filip Skokan) #62756
  • [ecf3797d09] - debugger: disambiguate probe location binding (Joyee Cheung) #63286
  • [bdc57135fd] - debugger: add --help to node inspect and improve docs (Joyee Cheung) #63201
  • [2a6e6058e9] - deps: update undici to 8.3.0 (Node.js GitHub Bot) #63377
  • [327b927271] - deps: update corepack to 0.35.0 (Node.js GitHub Bot) #63375
  • [5828fadf52] - deps: update sqlite to 3.53.1 (Node.js GitHub Bot) #63217
  • [fe127a999b] - deps: update simdjson to 4.6.4 (Node.js GitHub Bot) #62811
  • [a34c4ea159] - deps: V8: cherry-pick 435a2cdf664c (Matthias Liedtke) #63136
  • [ad91efcc43] - deps: cherry-pick libuv/libuv@a43e543 (Ali Hassan) #63222
  • [5ea6c3ee7e] - deps: add missing static linking targets for libffi (Paolo Insogna) #63168
  • [c1f6ba22b4] - deps: update ngtcp2 to 1.22.1 (Node.js GitHub Bot) #62812
  • [7b8767ef76] - doc: remove unsupported template type from v8.md (René) #63410
  • [b2ec1880b1] - doc: fix promise nomenclature in stream_iter.md (Antoine du Hamel) #63406
  • [cf6cbbd39d] - doc: fix article usage before vowel-sound acronyms (joao-oliveira-softtor) #62696
  • [da05065d98] - doc: remove the bi-monthly contributor spotlight section (Claudio Wunder) #62734
  • [c31f320fba] - doc: update http2's push and trailers events with rawHeaders param (YuSheng Chen) #63259
  • [f0d008439b] - doc: add Rust toolchain manual installation instructions Windows (Mike McCready) #63367
  • [68b1220fbd] - doc: remove inactive members from Triagers list (Antoine du Hamel) #63329
  • [189d43a193] - doc: mark stream.compose stable (Matteo Collina) #62562
  • [c4fb894039] - doc: fix CHANGELOG (Richard Lau) #63292
  • [9f319a77e4] - doc: reference correct function in Module docs (Robin Malfait) #63247
  • [2c13acc88e] - doc: replace Visual Studio 2022 Evergreen version reference with 17.14 (Mike McCready) #63211
  • [7e42c336c9] - doc: recommend explicitly Tier 1 or 2 for production applications (Mike McCready) #63187
  • [d99e0bb6d5] - doc: document Temporal configure flags in BUILDING.md (ChrisJr404) #63248
  • [c0ea77b305] - doc: run license-builder (github-actions[bot]) #63232
  • [8265aba0f4] - doc: add large pull requests contributing guide (Matteo Collina) #62829
  • [be241bacc8] - doc: remove unnecessary <!-- eslint- magic comments (Antoine du Hamel) #63200
  • [e0b1f092c3] - doc: fix inconsistencies in CJS code snippets (Antoine du Hamel) #63199
  • [a3feb15871] - doc: clarify SEA platform support excludes darwin-x64 (MJSHANG) #63181
  • [cafd7667fc] - doc: improve quic documentation (James M Snell) #63157
  • [3c784edb6f] - doc: update release steps when post-release fails (Rafael Gonzaga) #63131
  • [9de954e9be] - doc: fix deprecation list in 26.0.0 changelog (Antoine du Hamel) #63147
  • [20c553e456] - doc: add Hmac.digest() documentation-only deprecation (DEP0206) (Anshika Jain) #63121
  • [3494eae2c8] - doc: document the latest-vX.x schema (Marco Ippolito) #63033
  • [c02413d29d] - doc: remove list of versions in BUILDING.md (Antoine du Hamel) #63113
  • [53f9a902a1] - doc,sqlite: document entryPoint argument for loadExtension (Edy Silva) #63152
  • [f858c6140e] - (SEMVER-MINOR) fs: add Temporal.Instant support to Stats and BigIntStats (Livia Medeiros) #60789
  • [b2ba62ca0e] - fs: make Date properties on Stats enumerable (LiviaMedeiros) #63328
  • [0cbb3895df] - (SEMVER-MINOR) http: add writeInformation to send arbitrary 1xx status codes (Tim Perry) #63155
  • [f712e6856e] - http2: validate non-link headers in writeEarlyHints (Matteo Collina) #62017
  • [3acadae676] - lib: fix typo idenity => identity (Daijiro Wachi) #63112
  • [460329e886] - lib: fixes validator message (Daijiro Wachi) #62823
  • [9438c832b2] - lib: narrow ReadableStreamBYOBRequest.view return type to Uint8Array (RoomWithOutRoof) #63017
  • [c7d27c82c4] - lib: handle --permission-audit when propagating flags (Rafael Gonzaga) #63047
  • [9f19915276] - lib: optimize webidl conversion options (Filip Skokan) #62756
  • [771afd626a] - meta: move one or more collaborators to emeritus (Node.js GitHub Bot) #63402
  • [67d094a554] - meta: move one or more collaborators to emeritus (Node.js GitHub Bot) #63235
  • [9091398f3d] - meta: ignore AI assistants files (Matteo Collina) #62612
  • [96f19a16d0] - module: fix sync hook short-circuit in require() in imported CJS (Joyee Cheung) #62920
  • [45f3e3ef11] - node-api: support SharedArrayBuffer in napi_create_typedarray (Yilong Li) #62710
  • [d7afa617bb] - quic: send correct OpenSSL alert for ALPN mismatches (Tim Perry) #63193
  • [526313beb8] - quic: fixup quic stream variable chunk len (James M Snell) #63230
  • [1613c7fe70] - quic: support --allow-net permissions (James M Snell) #63184
  • [72ab7444a8] - quic: remove unused env_ variable in session_manager.h/cc (James M Snell) #63177
  • [2b55656778] - quic: remove unused binding variable in session.cc (James M Snell) #63177
  • [83f0d37400] - quic: ignore coverage for quic files (James M Snell) #63149
  • [7e6b77b14d] - quic: complete the internal implementation of QUIC (James M Snell) #62876
  • [71372418f1] - repl: fix dedup comparing normalized line against raw history (Daijiro Wachi) #62886
  • [20f40c2c25] - sqlite: keep source database alive during backup (Matteo Collina) #62673
  • [592f741bd0] - src: simplify OpenSSL feature gates (Filip Skokan) #63255
  • [520ab7ad40] - src: add BoringSSL EVP enumeration fallback (Filip Skokan) #63206
  • [12be49acbc] - src: support multiple versions in node.config.json (Marco Ippolito) #63033
  • [296f907585] - src: remove unused using declarations in node_task_queue (Mert Can Altin) #63144
  • [7703f11b3c] - src: skip JS callback for settled Promise.race losers (Felipe Coelho) #62336
  • [74ab710c3a] - src,sqlite: remove dead code (Edy Silva) #63204
  • [e49154f4c8] - stream: add sync iterable fast path to pipeTo (Trivikram Kamat) #63318
  • [537455e98d] - stream: fix merge handling for object-like sources (Trivikram Kamat) #63356
  • [e21b8a47f0] - stream: limit iter from sync iterable batches (Trivikram Kamat) #63324
  • [3bdb64dc67] - stream: cache minimum cursor count in broadcast (Trivikram Kamat) #63322
  • [81819add6b] - stream: remove unnecessary check (Antoine du Hamel) #63030
  • [22e3579d74] - stream: avoid retrying accepted pipeTo writes (Trivikram Kamat) #63297
  • [691915ea94] - stream: validate broadcast writer writev chunks (Trivikram Kamat) #63300
  • [253f5f4ca2] - stream: uncork fromWritable writev on chunk error (Trivikram Kamat) #63295
  • [aa6913cc4a] - stream: validate fromWritable() options before cache (Trivikram Kamat) #63278
  • [6c53ddb988] - stream: optimize single-slot push queue drain (Trivikram Kamat) #63274
  • [b568649f6f] - stream: preserve toReadableSync batch after backpressure (Trivikram Kamat) #63276
  • [cdcefd7e2f] - stream: cache minimum cursor count in share (Trivikram Kamat) #63262
  • [ba7000e4f7] - stream: minor stream/iter implementation edits (René) #63132
  • [c694999ab8] - test: disable Maglev in near-heap-limit worker test (Trivikram Kamat) #63398
  • [a6d6d51c1b] - test: deflake connection refused proxy tests (Trivikram Kamat) #63395
  • [31d89c4f59] - test: avoid repeated writes in watch helper (Trivikram Kamat) #63386
  • [6f3587c773] - test: deflake watch mode worker test (Trivikram Kamat) #63384
  • [a57aebaa73] - test: update tls/crypto behaviour expectations when using BoringSSL (Filip Skokan) #63161
  • [b871cff2db] - test: relax test-memory-usage arrayBuffers check (inoway46) #63244
  • [25189bcb95] - test: reduce flakiness of different-registry-per-thread (Antoine du Hamel) #63244
  • [5bdb1f8426] - test: fix flaky test-watch-mode-inspect timeout (Matteo Collina) #63361
  • [d57bd2bf59] - test: relax min assertion in test-performance-eventloopdelay (Marco) #63100
  • [014e1f00c1] - test: avoid flaky restart sync in debugger exceptions test (Yuya Inoue) #62055
  • [dd28ff8a80] - test: avoid initial-break wait in restart-message (inoway46) #62060
  • [e89a49a13a] - test: move FFI tests to NATIVE_SUITES (Antoine du Hamel) #63165
  • [51ef0258ba] - test: update WPT for wasm/jsapi to 288c467d35 (Node.js GitHub Bot) #63136
  • [c0175a9ba1] - test: use ERM to destroy sqlite database handles after tests (René) #63076
  • [83054e8aba] - test_runner: avoid hanging on incomplete v8 frames (Ali Hassan) #62704
  • [4f1426d361] - test_runner: fix hooks test context (Moshe Atlow) #63285
  • [6a4c4b7193] - test_runner: fix diagnostics channel context tracking (Moshe Atlow) #63283
  • [eba9c3481b] - test_runner: add tags option and tag-name filter (Chemi Atlow) #63221
  • [2ba124f23b] - tls: add unsupported renegotiation error (Filip Skokan) #63161
  • [7c5048495a] - tools: bump the eslint group in /tools/eslint with 4 updates (dependabot[bot]) #63075
  • [6c574110a7] - tools: update gyp-next to 0.22.2 (Node.js GitHub Bot) #63374
  • [f14ed762b3] - tools: add boringssl to tools/nix/openssl-matrix.nix (Filip Skokan) #63206
  • [14d3924c48] - tools: fix test426 updater (Antoine du Hamel) #63271
  • [0d017ece8d] - tools: filter V8 scripts for build toolchain (Richard Lau) #63069
  • [3859a8700e] - tools: use different branch for tool updates on staging branches (Antoine du Hamel) #63110
  • [4a32ed82bd] - tools: prevent lib code from reading KeyObject and CryptoKey accessors (Filip Skokan) #63111

Note de version : https://nodejs.org/en/blog/release/v26.2.0

Node.js 26 : Temporal API par défaut, mise à jour de V8

Soumis par francoistonic le

Node.js livre la version 26.0.0. Cette version est particulièrement intéressante :

- Temporal API est activée par défaut

- mise à jour du moteur V8, en version 14.6

- Undici 8.0 par défaut

- minimum requis pour GCC : la version 13.2

Attention, Node.js 26 introduit plusieurs dépréciations et retraits :

- DEP0182 (crypto) est en fin de vie

- writeHeader (http) est en fin de vie

- http.Server.prototype.writeHeader() est retiré. Il faut utiliser http.Server.prototype.writeHead()

- dépréciation de module.register()

- retrait de --experimental-transform-types

- retrait du support de Python 3.9

La liste des commits est très longue : https://nodejs.org/en/blog/release/v26.0.0

Node.js 24.15.0 LTS est disponible

Soumis par francoistonic le

Node.js distribue la version 24.15.0 LTS. Cette version fixe des problèmes de sécurité sur OpenSSL, une mise à jour de SQLite, quelques évolutions dans test runner pour améliorer le debug. La liste des changements les plus importants :

  • [3d87ecacbc] - (SEMVER-MINOR) cli: add --max-heap-size option (tannal) #58708
  • [83c38672f7] - cli: add --require-module/--no-require-module (Joyee Cheung) #60959
  • [54ef940e01] - (SEMVER-MINOR) crypto: add raw key formats support to the KeyObject APIs (Filip Skokan) #62240
  • [f4a3edc47a] - (SEMVER-MINOR) fs: add throwIfNoEntry option for fs.stat and fs.promises.stat (Juan José) #61178
  • [5cdcba17cc] - (SEMVER-MINOR) http2: add http1Options for HTTP/1 fallback configuration (Amol Yadav) #61713
  • [8b6be3fe14] - module: mark require(esm) as stable (Joyee Cheung) #60959
  • [68fbc0c6cc] - module: mark module compile cache as stable (Joyee Cheung) #60971
  • [c851e76f8c] - (SEMVER-MINOR) net: add setTOS and getTOS to Socket (Amol Yadav) #61503
  • [6ac4304c87] - (SEMVER-MINOR) sqlite: add limits property to DatabaseSync (Mert Can Altin) #61298
  • [aaf9af1672] - sqlite: mark as release candidate (Matteo Collina) #61262
  • [eb77a7a297] - (SEMVER-MINOR) src: add C++ support for diagnostics channels (RafaelGSS) #61869
  • [6834ca13bb] - (SEMVER-MINOR) stream: rename Duplex.toWeb() type option to readableType (René) #61632
  • [f5f21d36a6] - test_runner: add exports option for module mocks (sangwook) #61727
  • [1f2025fd1e] - (SEMVER-MINOR) test_runner: expose worker ID for concurrent test execution (Ali Hassan) #61394
  • [1ca20fc33d] - (SEMVER-MINOR) test_runner: show interrupted test on SIGINT (Matteo Collina) #61676

Des dizaines de corrections de bugs et d'améliorations diverses sont incluses. 

Tous les détails : https://nodejs.org/en/blog/release/v24.15.0

Edge.JS : exécuter une app Node.js dans une sandbox WebAssembly

Soumis par francoistonic le
Image

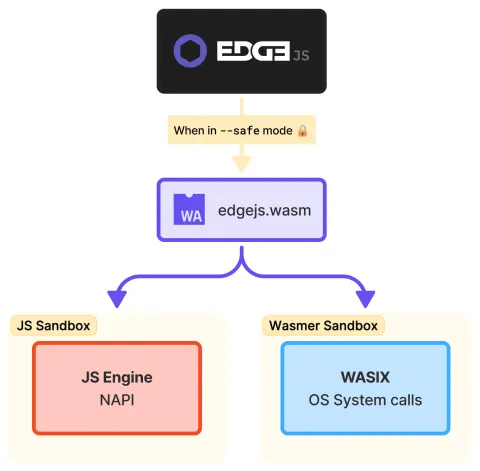
Wasmer annonce Edge.js. Il s'agit de créer une sandbox, basée sur WebAssembly, pour exécuter des apps et environnements Node.js tout en créant un environnement d'exécution isolé. Pour les créateurs de Edge.js, les conteneurs ne seraient pas adaptés car Node.js nécessite un temps de démarrage réduit et la pile est parfois lourde. Edge.js conserve toute la pile Node et l'isole en créant un environnement WebAssembly, donc une sandbox.

Node, les modules et les apps ne sont pas modifiés. Ils peuvent faire les appels système. 

Edge.js met en avant :

- la totale compatibilité

- possibilité d'utiliser un moteur JS de son choix (ou presque)

- possibilité d'activer le mode sécurité : --safe. 

Edge.js divise l'environnement d'exécution en 2 silos isolés :

- le moteur JS dans une sandbox JS avec un les API NAPI adaptées

- la sandbox Wasmer : WASIX avec les appels système

"Cela a permis à Edge.js d'assurer une compatibilité totale avec Node (v24). Nous avons également opté pour les mêmes dépendances que Node (libuv pour la boucle d'événements, simdutf pour un encodage UTF-8 rapide, ada pour l'analyse des URL, llhttp pour l'analyse HTTP, ncrypto pour le chiffrement, ares pour le DNS…), afin de préserver facilement le comportement attendu." explique le post.

Cela Wasmer, Edge.js est donc 100 % compatible, là où Deno l'est à 45 %, Bun encore moins... Edge.js est capable de faire fonctionner toutes les apps et toutes les fonctionnalités de Node. Côté performance, il reste un important travail d'optimisation à faire.

Présentation complète et matrice fonctionnelle : https://wasmer.io/posts/edgejs-safe-nodejs-using-wasm-sandbox

Nouveau patch de sécurité pour Node : le 24 mars

Soumis par francoistonic le

Node.js annonce de nouvelles mises à jour de sécurité pour les version 25.x, 24.x, 22.x et 20.x. Ces patchs corrigent : 2 failles critiques, 5 failles moyennes et 2 failles mineures. Elles seront disponibles à partir du 24 mars.

"The 25.x release line of Node.js is vulnerable to 2 high severity issues, 5 medium severity issues, 2 low severity issues. The 24.x release line of Node.js is vulnerable to 2 high severity issues, 4 medium severity issues, 2 low severity issues. The 22.x release line of Node.js is vulnerable to 2 high severity issues, 4 medium severity issues, 2 low severity issues. The 20.x release line of Node.js is vulnerable to 2 high severity issues, 4 medium severity issues, 2 low severity issues." explique Node. 

Node.js fait sa révolution dans les cycles de releases

Soumis par francoistonic le
Image

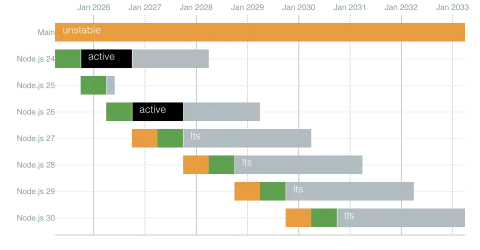
Node.js annonce qu'à partir de la version 27.x, il y aura d'importants changements sur la cadence des versions. Pour celles et ceux qui migrent uniquement sur les versions LTS, l'impact sera peu important. La durée des supports LTS reste identique. Par contre, pour les développeurs de librairires, Node.js conseille fortement d'intégrer très rapidement les versions Alpha pour pouvoir tester et remonter les bugs très rapidement. 

Ce planning de releases n'avait pas changé depuis 10 ans. Une forte majorté des utilisateurs attend la version LTS pour mettre à jour. Et la distinction faite entre les versions paires / impaires perturbent l'écosystème. "Nous sommes également conscients que les entreprises ont besoin de prévisibilité. Le nouveau calendrier est conçu pour être clair, afin que les équipes puissent planifier les mises à niveau et allouer les ressources en conséquence." explique Node. 

Le gros changement est dans la disponibilité des versions majeures. Jusqu'à présent, il y avait 2 versions majeurs par an, désormais, ce sera une seule version majeure.

Les changement à partir d'octobre 2026 :

- 1 version majeure par an

- plus de distinctions entre version paire et version impaire : Node 27 sera une version LTS

- canal Alpha : pour tester très tôt les changements

- Une numérotation revue pour les versions alpha : -alpha.x, par exemple : 27.0.0-alpha.1

- les numéorations de versions suivront désormais l'année : par exemple : 27.x.x pour 2027, 28.x.x pour 2028, etc.

Les nouveaux cyles de releases à partir d'octobre :

Alpha : tous les 6 mois

Current : 6 mois

LTS : 30 mois

EOL : Node ne fournit plus de support

Notre avis : Node.js veut à la fois rationaliser les cycles et donner une visibilité des versions et éviter une charge de développements trop importantes pour les mainteneurs. Il est sans aucun doute raisonnable de passer à un unique version majeure. Ce changement évitera les confusions. 

Node.js 25.6.1 et 24.13.1 : les dernières mises à jour

Soumis par francoistonic le

Node.js a distribué 2 mises à jour : la 25.6.1 (version courante) et la 24.13.1 (LTS). La 24.3.1 ajoute le support de Python 3.4, NSS 3.199, stabilisation de plusieurs fonctions et des dizaines de corrections de bugs. 

Le seul changement important de la 25.6.1 est le remplacement de cjs-module-lexer avec merve. Les autres évolutions concernent une mise à niveau de librairies et du bug fix.

Pour en savoir plus : voir le blog officiel : https://nodejs.org/en/blog