noyau

Cider : faire tourner des applications iOS sur Android

Soumis par fredericmazue le
Image

Ce Cider est à ne pas confondre avec le Cider de Transgaming qui est un outil pour porter les jeux PC/Xbox vers mac.

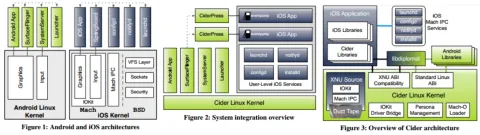
Il s'agit d'un projet développé par 6 étudiants de l'Université de Columbia. Ceux-ci développent un noyau Android capable de faire tourner applications iOS.

Il ne s'agit pas d'une machine virtuelle, mais bien d'un noyau transformé, auquel une couche a été ajoutée. Cette couche exécute des librairies Android et des librairies iOS sur le même appareil et fait croire aux applications qu'elles tournent sur un iOS.

Pour l'instant ce dispositif est assez lent, mais ses créateurs estiment que ses performances seront améliorées dans le futur, notamment par une implémentation complète d'OpenGL. La gestion de la caméra, du Bluetooth, et du GPS, entre autres, restent à mettre en place.

Nos 6 développeurs soulignent un point important : l'exécution des applications Android n'est pas affecté par cette couche de compatibilité iOS :-)

Ciderant :-)

Source : the nextweb.com

[video:https://www.youtube.com/watch?v=Uaple0Ec1Dg ]

Linux cryogénise son noyau

Soumis par fredericmazue le

La semaine dernière, un nouveau module a été annoncé sur la liste de diffusion du noyau Linux : Cryogenic.

Ce module a pour vocation les économies d'énergie. Il ne le fait pas de lui-même, mais il fournit une API pour cela. Cette API permet un regroupement coopératif des entrées/sorties pour différentes applications faisant usage des même périphériques, en l'occurrence des périphériques SCSI et réseau.

L'API permet de différer des opérations d'entrées/sorties qualifiées de non urgentes jusqu'à ce que des opérations d'entrées/sorties urgentes soient demandées. Le total des opérations étant effectuées seulement à ce moment là.

Cryogenic permet donc de maintenir les périphériques à l'état de veille aussi longtemps que possible. Ce module a été développé comme un mémoire de maîtrise à l’Université technique de Munich par Alejandra Morales. Alejandra a publié le code de ce module ainsi que des explications techniques à cette adresse.

Kernel Recipes 2013 : les vidéos et les slides

Soumis par fredericmazue le

La deuxième édition de Kernel Recipes s'est déroulée les 24 et 25 septembre au Carrefour Numérique de La Villette, à Paris.

Deux jours pour des dizaines de conférences sur les aspects techniques du noyau Linux : développement de pilotes, les réseaux virtuels, prise en charge des différentes architectures, la sécurité, les outils de débogage du noyau, etc.

Les vidéos des conférences sont désormais accessibles sur YouTube et les slides sont accessibles à partir de ce lien.

Qui contribue au noyau Linux ?

Soumis par fredericmazue le

Si cette question vous intéresse, ou si plus généralement la génèse du noyau Linux vous passionne, vous pouvez télécharger le dernier rapport que la fondation Linux a mis en ligne.

Ce rapport nous apprend qu'un travail considérable est mené pour le développement de ce noyau, qui grossit à vue d'oeil. Alors que sa version 3.0 représentait déjà 14 651 135 lignes de code, la version 3.10 pèse 16 961 031 lignes.

Au total, 1 392 développeurs issus de 243 entreprises collaborent au noyau, en étant rétribués pour le faire. Cependant près de 17% du total du travail est fait par des contributeurs bénévoles.

Red Hat a repris la tête des contributeurs, dernièrement tenue par Intel. Parmi les autres poids lourds, nous trouvons SUSE, IBM, Samsung, Google et Oracle.

Kernel Recipes 2013

Soumis par fredericmazue le

La première édition a été un succès. La deuxième édition se déroulera les 24 et 25 septembre au Carrefour Numérique de La Villette, à Paris.

Ces deux jours se décomposeront en des dizaines de conférences sur les aspects techniques du noyau Linux : développement de pilotes, les réseaux virtuels, prise en charge des différentes architectures, la sécurité, les outils de débogage du noyau, etc.

Deux jours pour mettre en relation ceux qui développent le noyau Linux et ceux qui l'utilisent.

Site : https://kernel-recipes.org/fr/2013/

Windows est plus lent que Linux, c'est un développeur Microsoft qui le dit

Soumis par fredericmazue le

C'est le buzz de la semaine. Un développeur Microsoft, répondant sur un forum à Marc Bevant, un développeur Linux, affirme que Windows est plus lent que Linux et ilexplique les choses ainsi :

"il n’existe pas de projet interne destiné à améliorer systématiquement les performances du noyau de Windows.  [...]  Notre faible performance ne représente pas un risque existentiel pour notre business."

Toujours selon ce développeur qui reste anonyme, les initiatives personnelles, non seulement ne sont pas encouragées chez Microsoft, mais elles agaceraient plutôt. En outre Redmond aurait du mal à retenir ses bons éléments attirés par des Google ou des Facebook. "On les remplace par des développeurs juniors (…). Ils sont intelligents, mais ne cherchent pas à modifier l’existant.". Et cela ne présage rien de bon selon lui : le ver "The rot has already set in".  Que l'on peut traduire par : le vers est déjà dans le fruit. Des exemples concrets ont été donnés pour illustrer tout cela.

Devant le buzz généré, le développeur a supprimé son texte sur le forum, mais le texte avait déjà été reproduit par Marc Bevant. Trop tard, le vers était déjà dans le fruit :-)

Source : 01net.com et le blog de Marc Bevant (à lire absolument).

Une faille dans certains smartphones Android Samsung

Soumis par fredericmazue le

Une faille affectant quelques-uns des smartphones les plus populaires de Samsung a récemment été découverte par un membre de la communauté XDA Developers, qui a mis en évidence que les terminaux exploitant une puce Samsung Exynos de la série 4 et les sources du noyau développées par Samsung offrent un accès total à la mémoire vive.

Le périphérique /dev/exynos-mem est effectivement accessible en lecture et en écriture par tous les utilisateurs, alors qu'il ne devrait l'être que par le super utilisateur (root).

Dès lors, il est extrêmement facile d'obtenir l'accès root, sans avoir à flasher le firmware comme c'est généralement le cas, ce qui peut sembler être une bonne nouvelle mais constitue en fait une importante faille de sécurité. Un autre membre du célèbre forum a rapidement publié une simple application, baptisée ExynosAbuse, permettant de rooter son terminal en y installant l'utilitaire SuperSU. Cette application permet aussi et surtout de combler partiellement la faille, ce qui a malheureusement pour effet d'empêcher l'appareil photo de fonctionner.

root est à Android ce que le jailbreak est à iOS. Il permet d'obtenir une plus grande souplesse dans la modification du terminal et d'accéder à des fonctions autrement inaccessibles (prise en charge d'une plus grande variété de périphériques USB, blocage des publicités, etc.). Mais mal utilisé il présente malheureusement des risques en matière de sécurité. En l'occurrence n'importe quelle application peut s'arroger tous les droits, sans l'aval de l'utilisateur, ce qui ouvre la voie à des utilisations malveillantes (cheval de Troie, botnet, vol de données personnelles et donc usurpation d'identité, etc.).

Linux 3.8 ne supportera plus le processeur i386

Soumis par fredericmazue le

C'est sur un i386 que Linus Torvalds a développé le noyau Linux. Mais le temps a passé. Le microprocesseur i386 date de 1985 et Intel ne le fabrique plus depuis septembre 2007, date à laquelle il était déjà totalement obsolète sur PC. Mais on le trouvait encore sur certains systèmes embarqués. Le Nokia 9000 Communicator ou le BlackBerry 950 par exemple.

C'est pourquoi les développeurs du noyau ont suggéré d'abandonner le support de cette puce, tout en se demandant si Linus Torvalds ne serait pas enclin à la nostalgie. Au contraire, Linus a pleinement approuvé cet abandon.

Linux 3.6

Soumis par fredericmazue le

Linus Torvalds a annoncé la sortie du noyau Linux 3.6. Beaucoup de nouveautés comme à chaque fois. La plus marquante est peut-être le mode veille et hibernation combinées, qui sauvegarde l'état du système sur disque, pour faire face à la situation que présenterait une batterie totalement déchargée, et qui sauvegarde le système en RAM également, pour une sortie d'état de veille la pus rapide possible.

On notera encore des améliorations dans la pile réseau TCP ainsi que la suppression du cache de routage IPv4, remplacées par des recherches dans les tables de routages plus efficaces, pour une multiplication par deux des performances.  

A remarquer également des améliorations pour les systèmes de fichiers Btrfs et Ect4, ainsi qu'un patch pour sécuriser les liens et contrer les attaques TOCTTOU.

Des informations très complètes sur ce nouveau noyau peuvent être lues à sur linuxfr.org.

Comment le PatchGuard de Windows 64 bits peut être mis en échec

Soumis par fredericmazue le

McAfee vient de publier un document très intéressant et en français consacré à « PatchGuard », la fonction de protection contre les correctifs du noyau des systèmes d’exploitation fonctionnant sous Windows 64 bits.

Selon McAfee, si Microsoft  ne ménage pas ses efforts pour créer des correctifs et autres contre-mesures, la plupart de ces mesures bloquent les vecteurs d'attaques et sont inefficaces une fois que le système a été compromis.

McAfee explique que l'une des méthodes les plus courantes pour compromettre un système consiste à corriger la mémoire du noyau, notamment par l'accrochage (hooking) des fonctions ou la manipulation des objets du noyau. Le manque de documentation ou de support fourni par Microsoft a même contraint des développeurs de logiciels légitimes à utiliser ces techniques sur les systèmes Windows 32 bits. Microsoft n'est jamais parvenu à mettre un terme à ce type de compromissions sur ses plates-formes 32 bits car il est très difficile de distinguer les logiciels légitimes du code malveillant dans les correctifs appliqués au noyau.

Avec le développement de Windows 64 bits, Microsoft a décidé de protéger le noyau et certaines zones critiques de la mémoire du noyau contre l'application de correctifs. Toutes les versions de Windows 64 bits possèdent désormais un composant de protection contre les correctifs du noyau : PatchGuard. PatchGuard est exécuté de façon aléatoire et vérifie l'intégrité de plusieurs composants du noyau en mémoire. S'il détecte une incohérence dans l'un de ceux-ci, il exécute un contrôle de bogues (le célèbre écran bleu) avec le code de contrôle de bogues 0x109 pour signaler que l'intégrité du système a été compromise.

Le code de PatchGuard s'exécute aussi dans le noyau de Windows avec le niveau de privilèges processeur 0, au même titre que les autres pilotes du noyau. Il est donc possible pour un module de noyau tiers de désactiver PatchGuard ou de le tromper. Pour protéger PatchGuard contre de telles attaques, Microsoft a eu recours à de multiples pièges antipiratage, dont du code automodifié, la dissimulation de code, la vérification de l'auto-intégrité et l'exécution aléatoire afin de rendre PatchGuard difficile à localiser et à analyser. En dépit de ces mesures, certains articles ont déjà expliqué comment les premières versions de PatchGuard fonctionnaient et pouvaient être désactivées.

Le document se penche brièvement sur les principales attaques publiées et les contre-mesures développées par Microsoft. Toutes ces attaques sont difficiles à implémenter et perdent généralement de leur efficacité une fois que des HotFix et des Service Packs destinés à les contrer ont été distribués.

McAfee présente une attaque capable de désactiver PatchGuard sur différentes versions, dont Windows 7 et ses Service Packs et HotFix actuels ainsi que la version préliminaire de Windows 8 qu'il leur a été donné d'observer. Cette attaque aura pour objectif de désactiver PatchGuard et de dissimuler un processus par l'accrochage en ligne (inline hooking) du service système NtQuerySystemInformation du noyau. Le but premier de cet exercice est de démontrer qu'il est impossible de protéger complètement un système contre les compromissions en opérant uniquement à partir du système. Pour être efficaces, les solutions de sécurisation doivent détecter les modifications du système au moment précis où elles ont lieu, à la différence de PatchGuard qui identifie les modifications système après coup et court le risque d'être désactivé dans l'intervalle.

Pour consulter et télécharger ce document :

http://www.mcafee.com/fr/resources/reports/rp-defeating-patchguard.pdf