Virtualisation

Virtualization : la virtualisation selon Apple

Soumis par ftonic le
Image
Image

Connaissez-vous le framework système Virtualization ? Peu de développeurs et d'utilisateurs le savent mais au coeur de macOS, Apple a introduit un ensemble d'API pour virtualiser des OS directement sur macOS : créer, exécuter, gérer des machines virtuelles sur les Mac M1/M2/M3 et x86. Il permet de lancer des VM Linux et macOS facilement en sans besoin d'utiliser un outil de virtualisation classique. Il supporte le Virtual I/O Device pour pouvoir gérer nativement les E/S, le support matériel, le réseau, le stockage, etc. 

Le plus simple pour comprendre l'intérêt de se framework est d'utiliser un outil dédié, par exemple UTM. UTM est disponible en v4.4 qui supporte le tout dernier macOS. Il faut savoir que chaque évolution de l'OS apporte des nouveautés dans Virtualization. Ainsi, avec macOS Sonoma, il est possible d'avoir une sauvegarde / restauration d'un état de VM (très pratique quand la VM crash) ou encore d'avoir une résolution dynamique quand on modifie la taille de l'écran de la VM ! UTM est même supporté par visionOS ! La gestion USB a été améliorée. 

Avec UTM, on peut utiliser une galerie de VM : Linux, macOS 9.x, Solaris. Windows est supporté mais les images ne sont pas accessibles directement et cette virtualisation reste du bricolage. Il faut espérer qu'Apple améliore rapidement cette partie et que Microsoft offre plus de souplesse dans la virtualisation sur ARM en attendant une large diffusion de Windows Arm. UTM fonctionne aussi sur iOS.

Virtualization ne rivalise pas avec les outils de virtualisations du marché, la couverture fonctionnelle est limitée et les problèmes de virtualisation de Windows est un frein. Pour utiliser Windows, vous pouvez utiliser des outils tels que Wine ou CrossOve (qui est une surcouche de Wine)

VirtualBox 7.0.12 supporte les noyaux Linux 6.6

Soumis par fredericmazue le

Oracle vient de publier VirtualBox 7.0.12. L'intérêt majeur de cette mise à jour de la série VirtualBox 7.0 est l'introduction de la prise en charge des noyaux Linux 6.6. Actuellement en version release canditate, ceux-ci devraient sortir en version stable d'ici deux semaines. Oracle indique aussi une amélioration de la prise en charge des distributions utilisant les noyaux Linux 6.4 et 6.5.

VirtualBox 7.0.12 apporte aussi la prise en charge initiale du noyau Linux 5.14 d'openSUSE Leap 15.5, une prise en charge améliorée des noyaux des distributions Red Hat Enterprise Linux 9.3 et Red Hat Enterprise Linux 8.9, ainsi que le support des fichiers kickstart pour Oracle Linux 8 et Oracle Linux 9.

Kubernetes 1.28

Soumis par fredericmazue le

La Cloud Native Computing Foundation (CNCF) a publié Kubernetes 1.28, nom de code Planternetes. Une version riche, qui corrige aussi trois vulnérabilités de haute gravité pouvant conduire à une élévation de privilièges sur des nœuds Windows.

Dans Kubernetes 1.28, on remarque particulièrement l'extension de l'asymétrie prise en charge entre les composants du nœud principal et du plan de contrôle d'une version mineure, de n-2 à n-3, de sorte que les composants de nœud (kubelet et kube-proxy) pour la version mineure prise en charge la plus ancienne fonctionnent avec les composant de plan de contrôle. (kube-apiserver, kube-scheduler, kube-controller-manager, cloud-controller-manager) pour la dernière version mineure prise en charge.

On remarque encore la disponibilité de la fonctionalité de récupération après un arrêt de nœud non gracieux. Ainsi si un nœud s'arrête de manière inattendue ou se retrouve dans un état irrécupérable (peut-être en raison d'une panne matérielle ou d'un système d'exploitation qui ne répond pas), Kubernetes vous permet de nettoyer par la suite et de permettre aux charges de travail avec état de redémarrer sur un autre nœud. Pour Kubernetes v1.28, il s'agit désormais d'une fonctionnalité stable.

La note de version complète de Kubernetes 1.28 est ici.

Huawei ouvre le code de Kuasar

Soumis par fredericmazue le

Lors de l'événement KubeCon + CloudNativeCon EU 2023, la société Huawei a annoncé qu'elle a ouvert le code de Kuasar.

Kuasar est un environnement d'exécution de conteneurs efficace qui fournit des solutions de conteneurs cloud natives pour tous les scénarios en prenant en charge plusieurs techniques de bac à sable. Écrit en Rust, il propose une abstraction sandbox standard basée sur l'API sandbox. De plus, Kuasar fournit un cadre optimisé pour accélérer le démarrage des conteneurs.

Dans le monde des conteneurs, un bac à sable est une technique utilisée pour séparer les processus de conteneur les uns des autres et du système d'exploitation lui-même. Après l'introduction de l'API Sandbox, le bac à savble s'est imposé dans containerd. Avec de plus en plus de techniques sandbox disponibles dans le monde des conteneurs, un service de gestion appelé "sandboxer" devrait être proposé.

Kuasar prend en charge différents types de bacs à sable, permettant aux utilisateurs de sélectionner le bac à sable le plus approprié pour chaque application, en fonction des exigences de l'application. Actuellement, Kuasar propose trois types de bacs à sable : MicroVM Sandboxer, App Kernel Sandboxer et Wasm Sandboxer.

Kuasar est un logiciel libre sous licence Apache 2.0, diponible sur GitHub.

VirtualBox 7.0.8 supporte le noyau Linux 6.3

Soumis par fredericmazue le

Oracle a annoncé la disponibilité de VirtualBox 7.0.8. Cette nouvelle version supporte le noyau Linux 6.3. La disponibilité de la prochaine série de noyaux Linux 6.3 est prévue pour la semaine du 23 avril. Une autre nouveauté qui intéressera les bidouilleurs est la possibilité de contourner la vérification de la signature des modules du noyau.

Pour cela, du côté des hôtes Linux ont ajoutera la directive dans le fichier VBOX_BYPASS_MODULES_SIGNATURE_CHECK="1" /etc/vbox/vbox.cfg et du côté des invités Linux on ajoutera la même directive dans le fichier /etc/virtualbox-guest-additions.conf.

Une autre amélioration intéressante concerne le programme d'installation et les extensions invité. Grâce à cette amélioration il n'est désormais plus nécessaire de redémarrer un système invité après la mise à jour du package des extensions invité.

VirtualBox 7.0.6 introduit la prise en charge du noyau Linux 6.2

Soumis par fredericmazue le

Oracle a annoncé la disponibilité de VirtualBox 7.0.6, dont la caractéristique la plus remarquable est l'introduction de la prise en charge de la prochaine série de noyaux Linux 6.2. VirtualBox 7.0.6 prend aussi en charge le noyau  Red Hat Enterprise Linux 9.1, ainsi que le noyau UEK7 d'Oracle Linux 8.

On remarquera encore une meilleure prise en charge de la souris aux niveau des invités qui peuvent accéder à un état étendu de la souris.

A remarquer aussi, le commutateur --audio de VBoxManage est désormais déprécié, au profit de deux nouveaux commutateurs --audio-driver et--audio-enabled. Ceci, assure Oracle, permettra plus de flexibilité lors du changement de pilote et/ou du contrôle de la fonctionnalité audio.

Docker Desktop 4.16 et les extensions Docker sont disponibles

Soumis par fredericmazue le

Docker vient de publier sa première mise à jour de l'année pour Docker Desktop. L'apport le plus significatif de cette mouture est la disponibilité générale des extensions Docker qui sont sorties de leur phase bêta.

Les extensions Docker avaient été introduites en mai 2022, comme moyen de connecter la chaîne d'outils Docker aux workflows de développement et de déploiement d'applications.

La fonctionnalité Docker Extensions permet d'augmenter Docker Desktop avec le débogage, les tests, la sécurité, la mise en réseau et bien d'autres fonctionnalités. Il est même possible créer des modules complémentaires personnalisés à l'aide du SDK Docker Extensions également disponible.

A remarquer encore avec Docker Desktop 4.16, une amélioration de performances qui offre une analyse d'image à la recherche de vulnérabilités jusqu'à 4 fois plus rapide tout en utilisant jusqu'à 76 % de mémoire en moins pendant l'opération. Ces améliorations de performances peuvent faire, selon Docker, une grande différence avec les grandes images (5 Go +).

Kubernetes 1.26

Soumis par admin le

Le projet Kubernetes vient d'annoncer la sortie de Kubernetes 1.26. Cette version comprend un total de 37 améliorations : onze d'entre elles passent en version stable, dix passent en version bêta et seize d'entre elles entrent en version alpha. Il y a également douze fonctionnalités obsolètes ou supprimées

Dans la version précédente, Kubernetes a modifié le registre de conteneurs , permettant la répartition de la charge sur plusieurs fournisseurs de cloud et régions, un changement qui a réduit la dépendance à une seule entité et fourni une expérience de téléchargement plus rapide pour un grand nombre d'utilisateurs.

Cette version de Kubernetes est la première publiée exclusivement dans le nouveau registre d'images de conteneurs registry.k8s.i . Dans le registre d'images (désormais hérité) k8s.gcr.io, aucune balise d'image de conteneur pour la v1.26 ne sera publiée, et seules les balises des versions antérieures à la v1.26 continueront d'être mises à jour.

A remarquer, le gestionnaire de CPU, qui permet une meilleure distribution des charges de travail dans le kubelet, est est passé au niveau stable dans cette version 1.26 et activé par défaut.

A remarquer encore dans cette version 1.26, l'API CRI v1alpha2 est obsolète et l'authentification héritée pour Azure et GCP est supprimée.

Kubernetes 1.24

Soumis par fredericmazue le

La Cloud Native Computing Foundation (CNCF) a annoncé la disponibilité de  Kubernetes 1.24, alias Stargazer. Cette version se compose de 46 améliorations : quatorze améliorations sont passées au niveau stable, quinze améliorations passent en version bêta et treize améliorations entrent en version alpha. 

Après sa dépréciation dans la v1.20, le composant dockershim a été supprimé du kubelet dans Kubernetes v1.24. Donc, à partir de cette version, vous devrez soit utiliser l'un des autres runtimes pris en charge (tels que containerd ou CRI-O) ou utiliser cri-dockerd si vous comptez sur Docker Engine comme runtime de conteneur.

A noter encore que les nouvelles API bêta ne seront pas activées dans les clusters par défaut . Les API bêta existantes et les nouvelles versions des API bêta existantes continueront toutefois d'être activées par défaut. En ce qui concerne les API, il est à remarquer que Kubernetes 1.24 offre un support bêta pour la publication de ses API au format OpenAPI v3

Enfin, Kubernetes 1.24 introduit une nouvelle fonctionnalité d'acceptation qui vous permet de réserver en douceur une plage pour les attributions d'adresses IP statiques aux services. Avec l'activation manuelle de cette fonctionnalité, le cluster privilégiera l'attribution automatique à partir du pool d'adresses IP de service, réduisant ainsi le risque de collision.

Un service ClusterIP peut être affecté :

  • dynamiquement, ce qui signifie que le cluster choisira automatiquement une adresse IP libre dans la plage d'adresses IP de service configurée.
  • statiquement, ce qui signifie que l'utilisateur définira une adresse IP dans la plage d'adresses IP de service configurée.

Le service ClusterIP est unique. Par conséquent, essayer de créer un service avec un ClusterIP qui a déjà été alloué renverra une erreur.

WebAssembly intégré dans Docker (préversion)

Soumis par fredericmazue le
Image

WebAssembly, ou WASM, se répand rapidement au delà des navigateurs Internet. En l'occurrence, Docker voit Wasm comme une technologie complémentaire aux conteneurs Linux que les développeurs peuvent choisir en fonction du cas d'utilisation. Et tandis que la communauté explore ce qu'il est possible de faire avec Wasm, Docker veut aider à rendre les applications Wasm plus faciles à développer, à créer et à exécuter et propose une intégration de WASM ne préversion pour le moment.

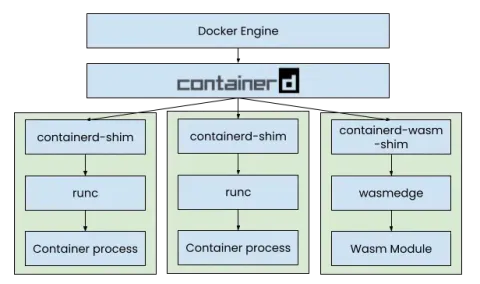
Dans ce cas de figure, le moteur Docker utilise le même environnement d'exécution de conteneur conteneurd que le reste de l'écosystème Docker, mais au lieu d'utiliser runc pour exécuter les processus de conteneur, il utilise l'environnement d'exécution WasmEdge. Docker évoque des temps de démarrage nettement plus rapides par rapport aux conteneurs Linux et souligne également que les applications WasmEdge sont plus petites et s'exécutent plus rapidement. Mais Docker ne fournit pas de chiffres concrets.

Cette intégration est présentée plus en détail par l'illustration et la vidéo ci-dessous. Jake Levirne, chef de produit Docker ajoute : "Wasm est complémentaire de Docker - quelle que soit la manière dont les développeurs choisissent d'architecturer et d'implémenter des parties de leur application, Docker sera là pour soutenir leur expérience de développement. Les chaînes d'outils de développement, de test et de déploiement qui utilisent Docker facilitent la maintenance de pipelines reproductibles pour la livraison d'applications, quelle que soit l'architecture de l'application. De plus, les millions d'images Docker prédéfinies, y compris des milliers d'images officielles et vérifiées, fournissent "une colonne vertébrale de services de base (par exemple, des magasins de données, des caches, des recherches, des cadres, etc.)" qui peuvent être utilisés main dans la main avec les modules Wasm."

[video:https://www.youtube.com/watch?v=OGcm3rHg630 autoplay:0]