PHP

PHP : quelles sont les vulnérabilités les plus courantes et comment réduire les risques ?

Soumis par francoistonic le

PHP est toujours un des langages incontournables pour les sites web. Quelles sont principales faiblesses, vulnérabilités et mauvaises configurations qui mettent à mal les applications PHP et favorisent un hack ? Qualys propose le top 4 suivant :

- versions obsolètes toujours en production et des plugins non mis à jour

- mauvaise configuration des permissions sur les fichiers (et dossiers)

- les composants de debug toujours actifs en production (non on ne rigolae pas)

- un stockage mal sécurisée

Les conséquences peuvent être sévères : exécution de codes malveillants, accès à des données, utilisation du serveur pour installer et exécuter un malware. 

Quelques bonnes pratiques pour réduire les risques :

1 / versioning régulier de la stack technique, des dépendances, des plugins.

2 / Surveiller les CVE et rapports de sécurité des éditeurs et fournisseurs 

3 / Mettre à jour et builder systématiquement les conteneurs avec les dernières versions

4 / désactiver tous les outils de debug, de remonte debug, d'accès cachés, etc. 

5 / protéger les fichiers sensibles et les secrets : rien ne doit être en clair dans les fichiers. Si besoin utilisez un gestionnaire de secrets

6 / restreindre les accès à vos serveurs, de ne pas exposer les chemins internes

Bien entendu, ces pratiques sont valables pour tous les langages :-)
Source : https://blog.qualys.com/vulnerabilities-threat-research/2025/10/30/what-security-teams-need-to-know-as-php-and-iot-exploits-surge

PHPCompatibility : pour vérifier votre code PHP et bientôt en version 10

Soumis par francoistonic le

Comment s'assurer que son code PHP est conforme et compatible avec les différentes versions du langage ? PHP Compatibility apporte des contrôles supplémentaires à PHP_Sniffer. Ainsi, il est possible de vérifier que le code produit répond aux standards PHP depuis la v5 jusqu'aux dernières versions officielles. 

Pour l'utiliser, il faut minimum : PHP 5.4, PHP_CodeSniffer 3.13.3 ou 4, PHPCSUtils 1.1.2. 

La version 10.0.0 est en développement. L'alpha 1 est disponible depuis le 21 octobre. Cette version retire le support des anciens PHP_CodeSniffer, installation via Composer, nombreux ajouts et corrections sur les différentes versions du langage : https://github.com/PHPCompatibility/PHPCompatibility/releases/tag/10.0.0-alpha1

The state of PHP : quel état de PHP en 2025 ?

Soumis par francoistonic le
Image

Le rapport The state of PHP 2025 a été dévoilé par JetBrains. En tout, 1 720 développeurs ont répondu à cette enquête. Ils ont au moins 6 ans d'expéridnce dans le code (71 %) et travaille dans une petite équipe (2 à 7 personnes), à 56 %. PHP est utilisé au moins depuis 4 ans (pour 72 % des répondants).

58 % disent ne pas vouloir changer de langage dans les 12 mois à venir. En cas de changement, Go est en tête avec 15 %

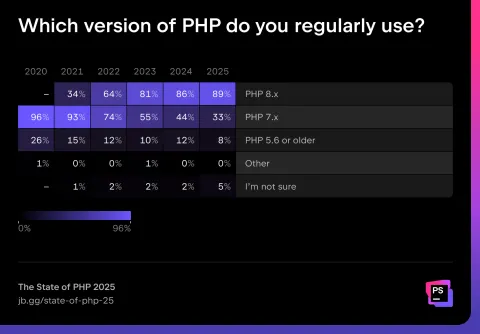
Quelles versions de PHP sont les utilisées ? PHP 8.x est largement utilisé (89 %), les versions 7.x pèsent encore 33 %. Les versions plus anciennent représentent encore 8 % !

Quels frameworks PHP sont les plus utilisés ?

- Laravel arrive largement en tête : 64 % avec une légère progression par rapport à 2023

- Wordpress est loin d'être à 25 %

- Symfony est 3e avec 23 %

- Quel IDE PHP est le plus utilisé ? Peu de surprise : PhpStorm domine largement avec 68 % (+10 % en 1 an). Visual Code Code pointe à 23 %. La satisfaction des outils est relativement bonne, à très bonne : 91 % pour PhpStorm, 74 % pour VS Code. Cependant, VS Code a une satisfaction élevée moins bonne (26 % contre 53 %).

- Pour le debug et les tests, PHP reste en retrait par rapport aux autres langages. seuls 39 % disent utiliser un outil de pur debug (ex. : Xdebug). Sur les tests, PHPUnit est utilisé par 50 % des développeurs, ce qui n'est pas exceptionneL Plus inquiétant : 32 % disent ne pas faire de tests.

- Pour la qualité du code, PHPStan et PHP CS Fixer sont les plus utilisés, mais là encore, -40 % utilisent ce type d'outils, pis, 42 % disent ne pas en utiliser !

Sur la partie IA, 95 % disent avoir utilisé un outil IA, ou en utilise au moins un régulièrement (79 %). ChatGPT connaît une baisse d'usage tout comme Copilot. Cursor et l'assistant IA JetBrains sont en progression. On peut s'attendre à un usage plus intensif des agents de codage en 2026.

Etude complète : https://blog.jetbrains.com/phpstorm/2025/10/state-of-php-2025/

Castor 1.0 : un task runner PHP

Soumis par francoistonic le

jolicode annonce la version 1.0 de son task runner PHP, castor. Il permet de remplacer les makefile / scripts fabric / invoke en créant des tasks avec des fonctions PHP, plus simple à comprendre et à maintenir et en éviter l'objet ou la configuration YAML. Comme le précise la documentation, il faut un fichier castor.php et un attribut AsTask. 

Castor se veut :

- simple à maîtriser

- rapide

- autocompletion pour chaque tâche

- facile à intégrer dans vos workflux

Pour les développeurs, Castor est plus simple, plus adapté aux grands projets qu'un make ou Robo. Il est PHP par nature et orienté développeur. Et il est totalement portable. 

Pour découvrir le projet : https://castor.jolicode.com/#differences-with-phing

SDK PHP pour MCP : un travail commun entre la fondation PHP, Anthropic et Symfony

Soumis par francoistonic le

La fondation PHP, Anthropic et Symfony viennent d'annoncer un SDK PHP pour le Model Context Protocol (MCP). Ce SDK se veut agnostifque et doit devenir l'implémentation référence pour la communauté. Symfony s'occupera du support et la maintenance du SDK. Pour PHP, c'est une étape importante pour mieux intégrer l'IA, les agents et le MCP au coeur des projets et des outils PHP. 

Par ce projet, la fondation veut :

1 fournir une implémentation référence

2 donner une visibilité aux usages IA

Le SDK est disponible sur GitHub : https://github.com/modelcontextprotocol/php-sdk

Il s'agit d'une version initiale qui est considérée comme expérimentale et toutes les fonctionnalités attendues ne sont pas encore intégrées. Des intégrations avec Laravel, Wordpress, Drupal, etc. sont planifiées. 

PHP : nouvelle bêta, disponibilité des 8.3.25 et 8.4.12

Soumis par francoistonic le

L'actualité de PHP pouce ce 29 août est chargée :

- disponibilité de la 8.5.0 bêta 2. La prochaine bêta est prévue le 11 septembre

- version 8.3.25 : correction de bugs

- version 8.4.12 : correction de bugs

Il est conseillé de mettre à jour votre PHP 8.3.x et 8.4.x. Attention : ne pas utiliser la bêta de PHP 8.5 en production

Annonce : https://www.php.net/index.php

PHP 8.5.0 : disponibilité de l'alpha 1

Soumis par francoistonic le

Le développement de PHP 8.5.0 passe une étape importante : la disponibilité de la 1ere version alpha. La version finale est attendue fin novembre prochain. Actuellement, la liste des évolutions est assez réduite :

Le projet annonce la dépréciation de tous les éléments MHASH_*

Attention : NE PAS METTRE EN PRODUCTION

Pest : le framework PHP pour faire des tests simples et rapides

Soumis par francoistonic le

Les tests ne sont jamais simples. Dans le monde PHP, une des références est PHPUnit. Une des meilleures alternatives est le framework PEST. Les créateurs mettent en avant : sa simplicité et sa mise en oeuvre rapide. Il inclut les tests de stress, une documentation complète, une console gérant la colorisation, analyse des performances, génération de rapport, API inspirée de Rspec et Jest, etc. 

Pest est construit au-dessus de PHPUnit et vous pouvez réutiliser les tests PHPUnit directement sur Pest. 

La dernière version est la v3. Cette version supporte les mutation testing, la possibilité de charger les règles d'architecture directement dans les tests (fonction Arch Presets). Team Management est une des nouveautés les plus importantes de cette version pour mieux gérer les tests en équipe. 

Pour installer Pest, il faut minimum PHP 8.2. Il faut aussi installer les dépendances dev et initialiser Pest dans le projet PHP que vous souhaitez tester (/bin/pest --init). 

Note de version de la V3 : https://pestphp.com/docs/pest3-now-available

Site officiel : https://pestphp.com/

API Platform Conference 2025 : les 18 et 19 septembre à Lille

Soumis par francoistonic le

La conférence API Platform reviendra à Lille les 18 et 19 septembre. Durant 2 jours, la conférence parlera des évolutions de la plateformes, l'écosystème, les dernières tendances API, PHP, JavaScript, etc. Plus de 30 sessions sont attendues. 

Le call for papiers est ouvert jusqu'au 25 mars. 

Site officiel : https://api-platform.com/fr/con/2025/

Une vulnérabilité critique de PHP sur Windows

Soumis par fredericmazue le

Une vulnérabilité critique de PHP sur Windows a été découverte  sur toutes les versions de PHP de 5.x à 8.x. Sur Windows signifie qu'un server Web IIS avec le module php-cgi est vulnérable. Mais cela signifie aussi que les utilisateurs de XAMPP sont vulnérables. De plus il est important de savoir que si cette vulnérabilité est liée à php-cgi elle peut malgré tout être exploitée en dehors su mode cgi si les exécutables php.exe ou php-cgi.exe sont accessibles au serveur web.

Cette vulnérabilité est estampillée CVE-2024-4577. Elle existe sur Windows car si le système est configuré pour utiliser certaines pages de codes, il peut utiliser le comportement « Best-Fit » pour remplacer les caractères dans la ligne de commande donnée aux fonctions de l'API Win32. Le module PHP CGI peut alors interpréter à tort ces caractères comme des options PHP, ce qui peut permettre à un utilisateur malveillant de transmettre des options au binaire PHP en cours d'exécution, et ainsi de révéler le code source des scripts, d'exécuter du code PHP arbitraire sur le serveur, etc.

Cette vulnérabilité est exploitable via la simple insertion d’un caractère « Soft Hyphen » dans les paramètres d’une URL. Ce caractère est converti automatiquement en trait d’union classique via la fonctionnalité « Best-Fit » de Windows. Ce qui permet de contourner un mécanisme de vérification de PHP, et ainsi lui faire exécuter du code via l’exécutable « php.exe ».

Une URL attaquante peut-être repérée par la présence d’un caractère « Soft-Hyphen »  dedans, caracère dont l'encodage est %ad.

Le site beaglesecurity.com précise qu'à l'heure actuelle, il a été confirmé qu'un attaquant non autorisé peut exécuter du code arbitraire sur des serveurs distants exécutant Windows dans les paramètres régionaux suivants :

  • Chinois traditionnel (page de code 950)
  • Chinois simplifié (page de codes 936)
  • Japonais (page de code 932)

Pour Windows exécuté dans d'autres langues telles que l'anglais, le coréen et l'Europe occidentale, la diversité des scénarios d'utilisation de PHP rend difficile l'énumération et l'élimination de toutes les voies d'exploitation potentielles.

Pour se protéger de cette vulnérabilité, les administrateurs doivent mettre leur PHP à jour sur leurs systèmes. Mais s'ils ne peuvent pas le faire, par exemple en étant obligés de travailler avec un PHP 5.x qui n'est plus maintenu, beaglesecurity.com suggère une réécriture d'URL comme mesure d'atténuation :

RewriteEngine On
RewriteCond %{QUERY_STRING} ^%ad [NC]
RewriteRule .? - [F,L]

Commentaire actu

Membre depuis

19 ans 5 mois
ricky

Intéressant cet article. Concernant le CVE, vous avez un site qui apporte des informations supplémentaires et qui est en constante évolution. Se basant sur diverses bases de données qui pourraient être intéressantes. Voici le site : https://www.cvefind.com/fr et voici le CVE en question : https://www.cvefind.com/fr/cve/CVE-2024-4577.html

mer, 19 Jun 2024 - 09:42 Permalien
