PyPi

PyPi : une nouvelle attaque sur PyPi alerte Checkmarx Zero
Soumis par francoistonic le
Image

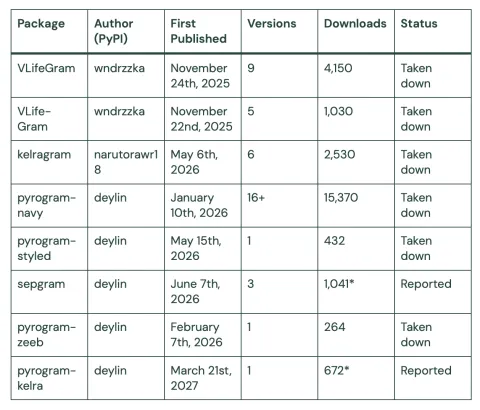
Une nouvelle campagne est sur PyPi. Checkmarx Zero a découvert une nouvelle attaque via 5 packages compromis qui ont sévis entre novembre 2025 et mai 2026. Le hacker a publié plusieurs variantes malveillantes sous des noms tels que « VLifeGram », « pyrogram-navy » et « kelragram », totalisant plus de 23 000 téléchargements avant leur suppression.

Cette campagne se distingue par son mode opératoire : aucun compte légitime n'a été compromis. Les attaquants ont plutôt misé sur des métadonnées de packages particulièrement crédibles, déployé deux techniques d'injection distinctes – l'une lors de l'importation du package, l'autre dissimulée dans le processus de démarrage des bots – et mis en place une infrastructure de commande et de contrôle (C2) s'appuyant sur Telegram, capable d'échapper aux mécanismes traditionnels de détection réseau. Potentiellement, le téléchargement d'un paquet compromis permettait d'exécuter du code distant et d'accéder aux variables d'environnement, aux clés API, etc. 

Bilan de cette campagne :

  • Une sophistication croissante des attaques. Il ne s'agit pas d'un simple cas de typosquatting, mais d'une campagne menée sur six mois, reposant sur plusieurs variantes de packages, une infrastructure mutualisée et des tactiques coordonnées. Les attaquants avaient même intégré un mécanisme leur permettant d'éviter d'activer la porte dérobée sur leurs propres comptes.
  • Une nouvelle évolution des attaques sur la chaîne d'approvisionnement. Cette campagne démontre qu'il n'est plus nécessaire de compromettre un compte éditeur ni d'exploiter une vulnérabilité zero-day. Des packages crédibles, une diffusion patiente et des techniques d'ingénierie sociale suffisent désormais à compromettre un grand nombre de développeurs.
  • Des cibles à forte valeur stratégique. Les développeurs créant des bots Telegram déploient généralement leurs applications sur des serveurs de production disposant d'accès à des environnements cloud, des bases de données, des plateformes de paiement ou encore des API internes, autant d'actifs particulièrement recherchés par les cybercriminels.
  • Une détection particulièrement complexe. La gestion silencieuse des exceptions empêche toute journalisation des erreurs. Les contrôles de type “bot-only” masquent la charge utile aux userbots. L’exfiltration de données via Telegram contourne les dispositifs de filtrage réseau, notamment les pare-feu et la surveillance DNS.

Cette nouvelle campagne montre malheureusement la fragilité de la chaine logicielle pour les développeurs. Les hackers jouent sur le typosquatting et une longue période d'action pour inciter le développeur à télécharger le paquet en multipliant les noms et les versions. 

Les recommandations :

- vérifier attentivement le nom des paquets

- vérifier l'origine des auteurs et des paquets

- auditer les requirements.txt et pyproject.toml. Si ces paquets sont inclus dans les dépendances de votre projet, supprimez-les immédiatement et remplacez-les par le paquet légitime.

Tous les détails : https://checkmarx.com/zero-post/operation-navy-ghost-pyrogram-telegram-supplychain-attack/
PyPi : une augmentation des paquets générés par IA menace pour la sécurité ?

Soumis par francoistonic le

Quelques jours après les critiques de Linus torvalds sur la liste de sécurité Linux submergée par les rapports générés par IA, Artem Golubin a fait une analyse des paquets déposés sur PyPi, le principal dépôt pour Python. Depuis 1 an, +30 % de paquets par semaine ! Il évoque un nombre croissant de paquets générés par vibe coding / IA et qui provoquent des faux positifs quand Artem lance des outils d'analyses. 

Il évoque un abus d'usage de evel, exec et subprocess ce qui peut être mal vu par les outils d'analyse. Parfois ces paquets sont vus comme des malwares. Pour lui, cette croissance met une pression sur les mainteneurs de PyPi et l'infrastructure qui doivent gérer. 

Autre constat, des paquets sont publiés de nombreuses fois. Il remarque ainsi que esdd-client a été publé 392 fois en avril et autant en mars. "Pourquoi publier un même paquet 392 fois en une seule journée ? C'est un comportement abusif."

Pour Artem conclut : si cette tendance se poursuit, il sera de plus en plus difficile d'avoir un PyPi stable et sécurisé. Le dépôt a déjà du mal à détecter les véritables paquets compromis, si les faux positifs se multiplient, il deviendra impossible de distinguer les bons et les mauvais paquets.

Source : https://rushter.com/blog/pypi-packages/

Sur le commentaire de Linus : https://www.theverge.com/tech/932312/linus-torvalds-linux-ai-security-bugs

Python : améliorer la sécurité et l'intégrité des packages d'archives en Python

Soumis par francoistonic le
Image

Depuis plusieurs mois, les vulnérabilités et les attaques sur les paquets Python, notamment via les archives, se sont multipliées. PyPI a subi de multiples attaques. Seth Larson, avec le soutien de la Python Software Foundation et du programme Alpha-Omega, publie un livre blanc intitulé "Slippery ZIPs and Sticky Tar-Pits: Security & Archives". L'une des préoccupations de la fondation est la sécurité des mécanismes d’archives, ce qui améliore de facto la sécurité des packages dédiés aux formats ZIP ou TAR.

Ce document est avant tout une proposition d’amélioration des implémentations des formats ZIP et TAR, notamment par rapport à zipfile et tarfile, deux modules de la bibliothèque standard. L’auteur rappelle que ces formats d’archives sont des standards anciens, mais que leur implémentation n’est pas des plus simples. De plus, les archives sont des vecteurs d’attaque, comme ces dernières semaines l’ont prouvé. L’écosystème Python a subi de multiples CVE depuis 2024 : 12 vulnérabilités recensées sur CPython, pip, PyPI et uv.

Seth rappelle, avec justesse, que le format d’archive est complexe, même si, pour le développeur, tout est fait pour lui simplifier le travail. Pour assurer la compatibilité avec les anciennes archives, certains mécanismes n’ont pas été modifiés depuis des dizaines d’années.
« Les archives ZIP et TAR permettent d’ajouter des fichiers optionnels dits entries à l’archive sans supprimer les entrées précédentes portant le même nom, tout en produisant une archive valide. Il en résulte des archives pouvant contenir des entrées dupliquées avec un contenu, des permissions ou des types différents. Le format ZIP permet même de supprimer des fichiers au sein d’une archive en réécrivant le répertoire central pour supprimer la référence à un fichier local. Les implémentations doivent traiter ces instructions de manière cohérente afin de se prémunir contre les attaques par confusion. » explique Seth.

Seth évoque également le mécanisme de build reproducibility, qui aide à la détection des packages compromis ou du code malveillant. Mais, dans le cas des archives, ce mécanisme est difficile à utiliser à cause des instructions spécifiques à l’archivage. Un autre problème survient : les implémentations ne sont pas forcément identiques, par exemple dans la manière d’extraire le contenu d’une archive, ce qui peut provoquer une attaque de type ZIP Slip. Cette attaque permet de manipuler des contenus et des fichiers durant l’extraction. Une autre attaque possible est la ZIP bomb, une forme de déni de service exploitant la décompression d’archives ZIP. Une archive de 10 Mo, apparemment anodine, peut se transformer en plusieurs téraoctets de données lors de l’extraction, provoquant une saturation. Heureusement, la ZIP bomb n’est pas une attaque courante.

Quelles solutions ? Seth propose plusieurs pistes :

  • Restreindre les fonctionnalités non nécessaires ou peu utilisées, afin d’éviter des fonctions « obscures » et des failles potentielles dues à une mauvaise implémentation.

  • Rejeter les liens symboliques et mieux tester les implémentations.

  • Mettre en place des couches d’archives dites canoniques et des options de reproductibilité pour mieux détecter les compromissions et les changements non autorisés.

  • Établir un mécanisme cohérent de gestion des répertoires pour les packages, utilisé par toute la communauté.

Document : https://alpha-omega.dev/wp-content/uploads/sites/22/2025/10/ao_wp_102725a.pdf

PyPi : nouvelle campagne de phishing !

Soumis par francoistonic le

Changez vos identifiants PyPi au plus vite ! C'est un peu le conseil urgent de Seth Larson, expert en sécurité à la fondation Python. Une nouvelle campagne de phishing s'attaque à PyPi. Les hackers veulent semer le doute dans les noms de domaine utilisés. Ce phishing cible les utilisateurs de PyPi via une campagne de faux mails demandant à vérifier l'adresse mail pour une maintenace de sécurité (sic). Ce faux mail utilise le domaine pypi-mirror.org. Seth précise que ce domaine ne dépend pas de PyPi ou de la fondation. 

Si vous avez cliqué sur le lien : changer immédiatement vos identifiants et vérifier vos logs et historique d'activité.

Le post de Seth : https://blog.pypi.org/posts/2025-09-23-plenty-of-phish-in-the-sea/ 

Encore un package malveillant sur PyPi : JFrog alerte

Soumis par francoistonic le

Les équipes de JFrog ont découvert un nouveau package malveillant sur PyPi qui accumulent les problèmes de sécurité : chimera-sandbox-extensions. Il se confond avec Chimera Sandbox qui sert à créer et à tester des LLM. Ce package malveillant a été conçu pour dérober des identifiants ainsi que d’autres informations sensibles, telles que la configuration de Jamf, les variables d’environnement CI/CD, les jetons AWS, et bien plus encore.

JFrog résumé ainsi la découverte :

  • Le malware chimera-sandbox se distingue par son caractère hautement ciblé, s’attaquant spécifiquement aux environnements corporate et cloud afin d’exfiltrer des données sensibles telles que des jetons cloud, des informations CI/CD et des fichiers de configuration.
  • Une fois exécuté, le malware établit une connexion sophistiquée avec le serveur de l’attaquant, depuis lequel il télécharge et exécute un payload Python de type infostealer.
  • Ce dernier cible avec précision les données associées à l’infrastructure des entreprises, qu’il transmet ensuite au serveur distant via une requête POST.
  • La logique côté serveur analyse ces informations volées afin de déterminer s’il convient de déployer un second payload, destiné à prolonger ou intensifier l’activité malveillante.
  • La découverte du package chimera-sandbox-extensions illustre l’essor d’attaques avancées au sein des dépôts open source, et rappelle la nécessité d’une vigilance accrue lors de l’installation de packages tiers.
  • Elle souligne également l’importance pour les équipes de sécurité de mettre en place une surveillance continue et de réagir rapidement face aux menaces identifiées.
  • Il est vivement recommandé aux utilisateurs concernés de révoquer immédiatement tout jeton compromis et de supprimer le package malveillant. JFrog Xray a d’ores et déjà été mis à jour pour détecter ce package.

PyPi : les paquets malveillants sont en promo !

Soumis par francoistonic le

PyPi et les paquets malveillants, une longue histoire d'amour. Checkmarx Zero a identifiiée une nouvelle campagne de paquets compromis contre les développeurs Python. L'équipe de l'éditeur a mis en évidence une action planifiée. Cette campagne concerne les utilisateurs de PyPi et NPM sur Windows et Linux. Une nouvelle fois, les hackers jouent sur la confusion des noms de paquets : colorama et colorizr. 

Les points de cette attaques sont :

• Plusieurs packages contenant des charges malveillantes ont été déposés sur PyPI avec des noms très proches de packages légitimes présents sur PyPI et NPM.
• La tactique d’utiliser un nom issu d’un écosystème (NPM) pour attaquer les utilisateurs d’un autre écosystème (PyPI) est inhabituelle.
• Ces charges malveillantes permettent un accès et un contrôle à distance persistants sur des postes et serveurs, ainsi que la collecte et l’exfiltration de données sensibles.
• Les charges malveillantes sous Windows tentent de contourner les protections antivirus et endpoint pour éviter d’être détectées.
• Ces packages ont été retirés des dépôts publics, limitant ainsi les risques immédiats.

Pour l'éditeur, la campagne commune Linux et Windows est assez nouvelle et profite de l'utilisation par les développeurs des extensions de colorisation du code. Par ces paquets malveillants, les hackers cherchent à accéder aux données de configuration, d'installer un accès distant, faire du C2 (command and control), grand classique mais toujours aussi efficace et contourner les sécurités des endpoints. 

Les équipes Checkmarx préconisent : - d'examiner le code des applications déployées et déployables pour détecter les noms de packages malveillants et les indicateurs de compromission ;- d'examiner les dépôts de packages privés et les proxys (tels qu'Artifactory) ; de supprimer toute instance de package malveillant et de l'ajouter à une liste de blocage ;- de s'assurer que l'installation de ces paquets soit bloquée sur les postes des développeurs, les environnements de test, etc.Source : https://checkmarx.com/zero-post/python-pypi-supply-chain-attack-colorama/

PyPi : de nouveaux malwares surfent sur le succès de DeepSeek

Soumis par francoistonic le

PyPi, la référence des paquets Python, est une nouvelle fois confronté à des paquets malicieux. Profitant de la popularité de DeepSeek, des groupes de hackers déploient des paquets contenant du code malveillant en utilisant les noms deepseek, deepseekai, etc. Les équipes de Positive Technologies ont mis en évidence une campagne de malware trompant les développeurs afin de voler des données ou de corrompre un système. La société de sécurité indique avoir découvert et mis en quarantaine plusieurs paquets suspects. Plus de 220 développeurs ont installé ces paquets, mais cette attaque semble avoir été maîtrisée.

Tout est parti d'un paquet publié fin janvier 2025, alors que son créateur, bvk, n'était pas actif depuis 2023. Il est à l'origine de deux paquets malicieux.

Bref : il faut être prudent avant d'installer un paquet Python dont l'origine est incertaine.

PyPi : le projet Quarantaine lutte contre les paquets Python malveillants

Soumis par francoistonic le

Depuis 2 ans, les paquets Python malveillants se multiplient sur PyPi. Les hackers utilisent des noms très proches pour provoquer une confusion et l'utilisateur installe le mauvais paquet ou des paquets officiels sont purement et simplement remplacés par de faux paquets. 

Le projet Quarantine (quarantaine) doit permettre aux administrateurs PyPi d'isoler un paquet incertain ou identifié comme malveillant. L'objectif est que les administrateurs PyPi disposent de rapports d'analyse sur les paquets et, si un paquet s'avère douteux, ils peuvent isoler le ou les paquets et toutes leurs versions liées. La suppression complète des paquets sera possible ainsi que le bannissement du nom du paquet. Les auteurs de Quarantine sont conscients que la suppression totale d'un paquet peut gêner les développeurs et les utilisateurs. Les créateurs des paquets seront prévenus et la procédure d'exclusion lancée.

Plus un paquet malveillant reste disponible longtemps, plus il risque de se propager. Depuis que le projet est déployé, plus de 140 paquets ont été identifiés et isolés. Un projet a été réintégré, tous les autres ont été supprimés de PyPi.

Pour en savoir plus : https://blog.pypi.org/posts/2024-12-30-quarantine/

ESET découvre un logiciel de cyberespionnage dans le dépôt officiel Python (PyPi)

Soumis par fredericmazue le

ESET Research a découvert un groupe de projets malveillants distribués via PyPI, le dépôt officiel de Python (langage de programmation). La menace cible à la fois les systèmes Windows et Linux et fournit une porte dérobée personnalisée avec des capacités de cyberespionnage. Elle permet l'exécution de commandes à distance et l'exfiltration de fichiers, et inclut parfois la possibilité de prendre des captures d'écran. Dans certains cas, la charge utile finale est une variante du célèbre W4SP Stealer. Celui-ci permet le vol des données personnelles et des informations d'identification, ou de surveiller le presse-papiers pour voler des crypto-monnaies, voir les deux.

ESET a découvert 116 fichiers dans 53 projets contenant des logiciels malveillants. Au cours de l'année écoulée, les victimes ont téléchargé ces fichiers plus de 10 000 fois. À partir de mai 2023, le taux de téléchargement était d'environ 80 par jour.

PyPI est populaire parmi les programmeurs Python car il permet le téléchargement de code tout prêt. Tout un chacun pouvantt contribuer au dépôt, des logiciels malveillants se faisant passer pour des bibliothèques de code légitimes et populaires peuvent apparaître. « Certains noms de paquets malveillants ressemblent à d'autres paquets légitimes, mais nous pensons que la principale façon dont ils sont installés par les victimes potentielles n'est pas le typosquatting, mais l'ingénierie sociale. Les victimes sont amenées à installer un paquet « intéressant » à travers l’outil PIP. », explique Marc-Étienne Léveillé, chercheur chez ESET, qui a découvert et analysé les paquets malveillants.

La plupart des paquets avaient déjà été retirés par PyPI au moment de la publication de cette recherche. ESET a communiqué avec PyPI pour prendre des mesures concernant ceux qui restent. À l'heure actuelle, tous les paquets malveillants connus sont hors ligne.

« Les développeurs Python doivent vérifier le code qu'ils téléchargent avant de l'installer sur leurs systèmes. Nous nous attendons à ce que de tels abus de PyPI se poursuivent et nous recommandons la prudence dans l'installation de code à partir d'un dépôt de logiciels public », conclut M. Léveillé. 

Commentaire actu

Membre depuis

13 ans 1 mois
admin

La source est ESET comme vous avez pu le lire. La liste des paquets n'a pas été communiquée, pour répondre à vos questions si aimablement formulées.

mar, 19 Déc 2023 - 12:45 Permalien

PyPi s'apprête à imposer l'authentification à deux facteurs

Soumis par fredericmazue le

L'Index des Paquets Python, ou PyPI, est une collection de programmes pour le langage de programmation Python. PyPI aide à trouver et installer des logiciels développés et partagés par la communauté Python. Très utilisé, à juste titre, par la communauté Python, PyPi est régulièrement soumis à des dépôts de logiciels malveillants. Les responsables de PyPi fournissent un effort constant pour assurer la sécurité de cette chaîne d'approvisionnement.

Dans le cadre de cet effort à long terme pour sécuriser l'écosystème Python, les responsables ont annoncé que chaque compte qui maintient un projet ou une organisation sur PyPI devra activer une authentification à deux facteurs (2FA) sur son compte d'ici la fin de 2023. D'ici la fin de l'année, PyPI commencera à bloquer l'accès à certaines fonctionnalités du site en fonction de l'utilisation de 2FA.

Les titulaires de compte PyPi doivent se préparer à ce changement soit en activant 2FA, soit en utillisant un dispositif de sécurité ou une application d'authentification, soit en passer à l'utilisation d'éditeurs de confiance ou de jetons API pour télécharger sur PyPI.
