racketiciel

Infecté par Linux.Encoder.1 ? Bitdefender vous propose un script pour récupérer vos fichiers

Soumis par fredericmazue le

Linux.Encoder.1 est un racketiciel révélé par Dr Web. Il crypte les répertoires fondamentaux d'un système Linux /etc, var/lib/mysql, /var/log, ... ainsi que les répertoires dans lesquels résident en général les fichiers constitutifs des sites Web hébergés par des serveurs Linux : /home ou /var/www notamment.

Le tout a bien sûr pour effet de rendre le serveur inutilisable. C'est pourquoi Linux.Encoder.1 y dépose quelques fichiers en clair, qui informent son administrateur qu'il devra payer une rançon de 1 Bitcoin afin d'obtenir les informations nécessaires à l'exécution d'un script de décryptage qui lui permettra de retrouver ses fichiers.

Fort heureusement, il existe désormais une autre solution : l'éditeur de solutions de sécurité Bitdefender publie un script accessible depuis cette page d'informations sur Linux.Encoder.1. Le script rétablit les ficheirs en clair, et restaure leurs permissions.

Bitdefender publie bien sûr le mode opératoire pour utiliser ce script, mais décrit comment Linux.Encoder.1 s'y prend pour coder les fichiers du système Linux qu'il attaque.

Bitdefender avertir toutefois que dans certains cas le script fourni peut ne pas fonctionner. C'est notamment le cas si Linux.Encoder.1 a été exécuté deux fois de suite sur la machine attaquée. 
Linux.Encoder.1 : les serveurs Linux sous rançon !

Soumis par fredericmazue le

Dr web met  les administrateurs système en garde contre nouveau malware. Il s'agit d'un racketiciel, ou ransoware, dont l'originalité est de s'attaquer aux serveur Linux.

Le mode de diffusion de ce malware n'est pas bien connu. Selon Dr Web, le CMS Magento pourrait être un des vecteurs de diffusion. Toujours selon Dr Web, quelques dizaines de serveurs seraient touchés.

Le faible nombre de serveurs touchés incite à penser que leurs administrateurs ont peut-être été assez imprudents ou négligents, et qu'en dépit du caractère inquiétant de cette nouvelle, les serveurs Linux bien administrés ne sont pas vulnérables.

En effet, Linux.Encoder.1 doit être lancé avec les droits administrateur pour s'incruster dans le système. Après quoi, il commence par crypter les contenus de répertoires tels que :

/home
/root
/var/lib/mysql
/var/www
/etc/nginx
/etc/apache2
/var/log

histoire que les sites présents sur le serveur fonctionnent beaucoup moins bien. Linux.Encoder.1 prend bien sûr soin d'effacer les fichiers originaux.

Puis il dépose sur le serveur des fichiers readme.crypto et index.crypto ainsi qu'une clé publique. Les fichiers .crypto informent l'administrateur de la situation et lui expliquent  que s'il veut décrypter ses fichiers avec la clé publique présente sur le serveyur, il devra payer un bitcoin (environ 350 euros) de rançon pour pouvoir télécharger la clé privée correspondante qui va bien. Le fonctionnement du malware est donné en détail par Dr Wzeb à cette page.

Les techniciens de Dr Web travaillent à un moyen pour permettre de récupérer les fichiers cryptés, sans payer de rançon. 

Adult Player : fausse application pornographique, mais vrai ransomware

Soumis par fredericmazue le
Image
Image
Image
Image

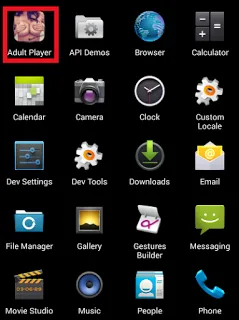
La société de sécurité Zscaler attire l'attention sur une application nommée Adult Player, qui promet d'être un lecteur de vidéos pornographiques, mais qui en fait n'est rien d'autre qu'un ransomware ou racketiciel.

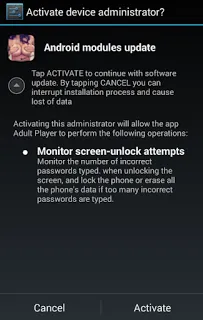
Lors de l'installation de Adult Player, cette application, qui n'est pas disponible sur le Play Store, demande des droits d'administration, dont elle se sert pour télécharger et activer un autre APK, de nom test.apk. Selon Zscaler l'application utilise cette démarche afin de minimiser les risques de détection.

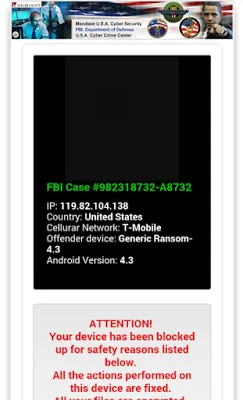
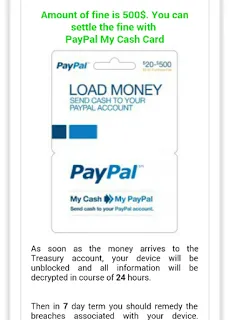
Dès que le tout est installé, une photo de l'utilisateur est prise avec la caméra frontale. Apparaît ensuite un écran de verrouillage qui empêche d'utiliser l'appareil. Sur l'écran, un message informe que la (ou les) photo prise sera divulguée, sauf à payer une rançon de 500 dollars via Paypal.

Il n'est d'ailleurs pas garanti qu'après l'appareil soit parfaitement utilisable après le paiement.

Zscaler indique qu'il est possible de désinstaller ce malware en redémarrant le smartphone en mode safe, sans exécution des applications tierces. Il faut ensuite commencer par retirer ses droits à l'application en se rendant dans Paramètres -> Sécurité -> Administrateur, puis désinstaller l'application depuis Paramètres -> Applications -> Désinstaller

Pour l'occasion, Zscaler renouvelle sa recommandation de ne pas installer d'application qui ne proviennent pas du Play Store.