Red Hat

Red Hat Developer Hub est disponible

Soumis par fredericmazue le

Red Hat annonce que Red Hat Developer Hub, sa nouvelle plateforme de développement interne (IDP) d’entreprise, est désormais disponible au grand public. Cette dernière s’appuie sur Backstage, un projet Open Source mené par la Cloud Native Computing Foundation (CNCF). 

Dotée d’un portail en libre-service, de modèles de logiciels standardisés, d’une gestion dynamique des plug-ins, d’un contrôle des accès basé sur les rôles (RBAC) et d’un service de support premium, Red Hat Developer Hub fournit aux entreprises les outils et les capacités nécessaires pour surmonter les goulots d’étranglement DevOps et des problèmes tels que la complexité, le manque de standardisation ou encore la charge cognitive, assure l'éditeur. Red Hat Developer Hub est entièrement intégré à Red Hat OpenShift

Red Hat a créé un certain nombre de plug-ins technologiques en s’appuyant sur les retours des utilisateurs et les a mis à la disposition de la communauté Backstage. Ces derniers sont pris en charge et compatibles avec Red Hat Developer Hub, ce qui limite les risques potentiels liés à la compatibilité et à l’opérationnel. En outre, Red Hat Developer Hub est en mesure d’exécuter et d’intégrer les plug-ins de la communauté, permettant ainsi aux entreprises d’avoir un meilleur contrôle et une plus grande flexibilité sur leurs environnements.  

Plus d'informations ici : redhat.com/fr/technologies/cloud-computing/developer-hub


Red Hat annonce la refonte de son expérience partenaire

Soumis par fredericmazue le

Red Hat annonce la refonte de son expérience partenaire dans le monde. Dans le cadre de cette refonte, Red Hat s’efforce de moderniser son modèle d’engagement partenaire en lançant un nouveau programme-cadre, introduisant des outils améliorés pour une collaboration optimisée et un accès facilité à ses technologies, à ses formations et à ses ressources essentielles.

La conception modulaire de ce programme permet aux partenaires de bénéficier de davantage d’options et de flexibilité dans la manière dont ils choisissent de travailler avec Red Hat afin de s’aligner plus étroitement avec leurs propres stratégies commerciales, ainsi qu’avec les besoins des clients. Ces améliorations apportées au modèle d’engagement permettent d’améliorer l’expérience des partenaires et d’encourager la cocréation au sein de l’écosystème dans le but de renforcer la capacité de ces partenaires à mieux accompagner les clients.

Dans ce cadre de la Red Hat présente Red Hat Partner Practice Accelerator Program. Grâce à ce programme, Red Hat donne à ses partenaires les moyens de prendre les commandes sur l’ensemble du cycle de vie des clients tout en leur offrant des résultats différenciés et à fort impact à l’aide des plates-formes Red Hat Ansible Automation Platform et Red Hat OpenShift. Le Red Hat Partner Practice Accelerator Program se compose d’un groupe de partenaires soigneusement sélectionnés qui possèdent des connaissances techniques avancées et qui ont démontré qu’ils suivaient de bonnes pratiques commerciales en se dotant des qualifications et des certifications Red Hat en matière de services professionnels et en lien avec l’automatisation et le développement applicatif, ce qui les positionne parmi un panel d’experts de confiance capables de concevoir des architectures adaptées, d’implémenter et de configurer des solutions sur mesure pour les clients.

En outre, Red Hat fournit à ses partenaires une plate-forme de démonstrations produits à la demande, qui comprend des instructions étape par étape et des argumentaires à destination des clients. Cette plate-forme, Red Hat Demo Platform, sera disponible via le portail Red Hat Partner Connect, et propose des démonstrations produits qui couvrent l’ensemble du portefeuille Red Hat à destination des partenaires pour mettre en avant les innovations Open Source auprès des clients au sein d’un environnement à faible risque. Cette plate-forme comprend des démonstrations multi-produits et des ateliers entièrement scénarisés qui peuvent être exploités pour offrir des expériences d’un jour ou deux aux clients. Red Hat Demo Platform facilite également l’accès des partenaires aux démonstrations concernant les produits nouvellement lancés avant leur mise à disposition générale.

Red Hat prévoit de mettre en œuvre son modèle d’engagement repensé et son nouveau programme à destination des partenaires au cours du second semestre 2024. Red Hat Partner Practice Accelerator Program est un programme accessible uniquement sur invitation et il est désormais ouvert aux partenaires éligibles dans le monde entier. La mise à disposition de Red Hat Demo Platform est prévue pour le mois de mai 2024.

Red Hat devient member fondateur de l’AI Alliance

Soumis par fredericmazue le

Red Hat a rejoint,, en qualité de membre fondateur, l’AI Alliance – un consortium international dédié à la promotion d’une intelligence artificielle (IA) sûre, responsable et ancrée dans l’innovation ouverte.

Pour Red Hat, le fait de rejoindre l’AI Alliance n’est pas qu’une simple collaboration. L’AI Alliance se consacre à l’accélération et à la diffusion de l’innovation ouverte dans l’ensemble du paysage des technologies d’IA. En tant que membre du consortium, Red Hat souhaite contribuer au développement des technologies ouvertes dans le domaine des logiciels, des modèles et des outils et de dit ravie d’avoir l’opportunité de façonner l’avenir de l’IA autour de l’innovation ouverte et des technologies open source dans le cloud hybride, du datacenter à la périphérie. 

Red Hat publie son nouveau rapport State of Edge Security 2023

Soumis par fredericmazue le
Image
Image

Auparavant perçu comme un cas d’utilisation de niche pour une poignée d’industries, l'Edge computing constitue aujourd’hui une incroyable opportunité pour les entreprises issues de tous les secteurs d’étendre leurs capacités de calcul à travers le monde (et même de l’univers, avec le cas des workloads dans l’espace). La technologie d’Edge computing réduit  considérablement les temps de latence, en traitant les données à l’endroit où ces dernières sont collectées ou dans des situations complexes où il serait impossible de les traiter – par exemple, lorsqu’un workload ou un élément matériel n’est plus connecté au réseau.

Lorsque l’on étudie une technologie avancée quelle qu’elle soit, la question de la sécurité et de la protection des données revient toujours à l’esprit. C’est d’autant plus vrai dans le cas des appareils et des systèmes à l’edge qui étendent voire étirent le périmètre de l’entreprise. En effet, ces derniers ne sont pas aussi facilement gérables que les systèmes situés sur site ou dans le cloud, ce qui peut constituer un problème pour les administrateurs réseaux.

En collaboration avec l’entreprise S&P Global Market Intelligence, Red Hat a interrogé des experts du secteur pour aider les entreprises à mieux comprendre d’une part où en sont les déploiements à la périphérie en termes de maturité et d’échelle, et d’autre part quels sont les défis rencontrés en matière de sécurité. Le rapport The State of Edge Security Report contient ainsi des informations, des chiffres clés et des bonnes pratiques à suivre pour permettre aux entreprises de se comparer à leurs concurrents selon certains critères et de prendre des décisions éclairées en termes d’Edge computing et d’Edge security.

Ce rapport s’appuie sur les témoignages de plus de 300 professionnels de l’ingénierie et de la sécurité répartis dans le monde entier.

Cette nouvelle étude a permis de dégager les conclusions suivantes :

  1. La sécurité est l’un des principaux défis posés par les déploiements à la périphérie.
  2. Les déploiements à la périphérie gagnent de l’ampleur en termes d’investissements, de projets, de cas d’utilisation, d’endpoints et de types d’endpoints.
  3. Les attaques perpétrées à l’égard des systèmes périphériques en exploitant des failles ou des configurations erronées ont tendance à s’intensifier.

Dans quels domaines l’Edge Computing se développe-t-elle ?

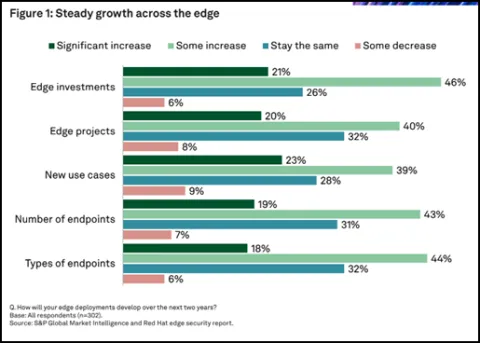
La plupart des personnes interrogées dans le cadre de l’étude ont confié qu’elles comptaient investir, au cours des deux prochaines années, dans des projets d’Edge computing existants et nouveaux. C'est une excellente stratégie si l'on considère l'agilité et l’efficacité en termes de traitement des données que ces entreprises prévoient d'ajouter à leur organisationGrâce à ces investissements, les cas d’utilisation impliquant la technologie d’Edge computing continueront à se développer et à se propager à l’ensemble des secteurs.


Légende : La croissance soutenue de l’Edge computing

Qu’en est-il des inquiétudes liées à l’Edge security ?

Le fait de recourir à l’Edge computing a pour effet d’élargir la surface attaquable d’une entreprise. Il s’agit certes d’une préoccupation majeure, mais le fait de mettre en place une stratégie d’Edge computing réfléchie et complète prendra non seulement en compte la valeur commerciale à l’échelle, mais aussi la sécurité de l’ensemble de l’écosystème périphérique.

Selon les répondants, le principal défi concerne la sécurité des données, des réseaux et des appareils, et plus généralement la sécurité physique et numérique. Ce défi met en lumière les domaines dans lesquels les personnes interrogées pensent que leurs efforts en matière d’Edge computing peuvent être freinés lorsqu’elles cherchent à se développer et à essayer de nouvelles méthodes de travail.

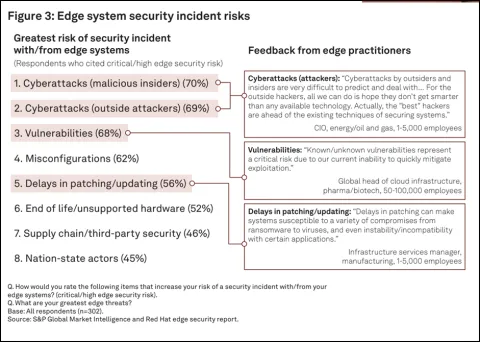
En outre, le rapport indique que les trois principales préoccupations des entreprises en matière de sécurité concernent les cyberattaques – à la fois internes et externes – ainsi que les potentielles vulnérabilités de leurs systèmes. Les entreprises sont pleinement conscientes des risques qui accompagnent l’expansion des infrastructures à la périphérie. Cependant, en investissant dans des outils et des méthodes capables de renforcer les systèmes périphériques contre les attaques – notamment un processus de sécurité « shift-left », la gestion de la supply chain des logiciels et la détection des intrusions –, il est possible de limiter ces risques tout en continuant à récolter les fruits des efforts liés à l’adoption de la technologie d’Edge computing.


Légende : Les risques encourus par un système périphérique en termes de sécurité

Le rapport comple peut-être consulté ici.

CentOS Stream devient le seul référentiel pour les versions publiques du code source lié à RHEL

Soumis par fredericmazue le

Il y a plus de deux ans, Red Hat a présenté CentOS Stream comme point central de la collaboration autour de Red Hat Enterprise Linux (RHEL), pour reprendre les termes de l'éditeur. Red Hat vient d'annoncer souhaiter se concentrer davantage sur CentOS Stream en tant que colonne vertébrale de l'innovation Linux d'entreprise.

Ainsi CentOS Stream sera désormais le seul référentiel pour les versions publiques du code source lié à RHEL. Pour les clients et partenaires Red Hat, le code source restera disponible via le portail client Red Hat.

Red Hat précise que ce changement ne signifie aucune modification du projet CentOS, du flux CentOS ou de la disponibilité de la source pour le flux CentOS ou les SIG CentOS.

De nouvelles fonctionnalités pour Red Hat OpenShift AI

Soumis par fredericmazue le

Lors de son sommet Red Hat Summit, l'éditeur au chapeau rouge a annoncé de nouvelles fonctionnalités pour Red Hat OpenShift AI, notamment pour lever les obstacles à la formation initiale des modèles d'IA qui est incroyablement gourmande en infrastructure.

Red Hat OpenShift AI fournit une base standardisée pour la création de modèles de production IA/ML, ainsi que pour l'exécution des applications qui en résultent. OpenShift AI, souligne Red Hat, offre la cohérence, la facilité d'utilisation et les options de déploiement du cloud à la périphérie de Red Hat OpenShift. Les ingénieurs de plate-forme peuvent créer des configurations évolutives, spécifiques aux besoins de leurs data scientists et développeurs. OpenShift AI peut être utilisé pour affiner les modèles existants, en économisant sur les coûts initiaux de formation des modèles, en augmentant le délai de rentabilisation et en élargissant l'utilisation de l'IA au-delà des spécialistes des données.

Red Hat OpenShift AI propose plusieurs offres de partenaires technologiques en option, notamment Anaconda, IBM Watson Studio, Intel OpenVINO et AI Analytics Toolkit, NVIDIA AI Enterprise et Starburst. Il donne également accès à 30 partenaires certifiés AI/ML supplémentaires dans le cadre de l'écosystème OpenShift.

Red Hat publie les résultats de son rapport « The State of Kubernetes Security in 2023 »

Soumis par fredericmazue le
Image
Image

Bien que Kubernetes soit une technologie relativement récente, son taux d’adoption a explosé au cours de ces dernières années, à mesure que la plateforme d’orchestration de conteneurs est devenue la pierre angulaire de nombreux projets de transformation numérique. Alors même que les entreprises commencent à se familiariser avec l’utilisation de cette technologie en production, certaines inquiétudes persistent quant à la manière de sécuriser au mieux les charges de travail conteneurisées. Le rapport de Red Hat The State of Kubernetes Security in 2023 s’intéresse aux risques de sécurité spécifiques auxquels les entreprises sont confrontées dans le cadre du développement de solutions cloud-native – notamment ceux portant sur la chaîne d’approvisionnement logicielle –, ainsi qu’à la manière dont les organisations s’efforcent de minimiser ces risques afin de protéger leurs applications et leurs environnements informatiques.

Ce rapport se fonde sur une étude menée auprès de 600 experts DevOps, ingénieurs et spécialistes de la sécurité informatique du monde entier et met en lumière certains des problèmes de sécurité les plus courants auxquels les organisations sont confrontées durant leur processus d’adoption de solutions cloud-native, ainsi que l’impact de ces dernières sur l’activité de l’entreprise. Il recense également des bonnes pratiques et des conseils concernant le développement d’applications et à destination des équipes de sécurité, afin de permettre à celles-ci de réduire leur exposition au risque.

Voici quelques-unes des conclusions les plus notables de cette édition du rapport :

  • 38 % des répondants déclarent que les montants investis pour sécuriser les opérations conteneurisées ne sont pas adaptés, ce qui représente une hausse de 7 % par rapport à 2022.
  • 67 % des personnes interrogées ont dû ralentir leur adoption de solutions cloud-native en raison de préoccupations liées à la sécurité.
  • Plus de la moitié des répondants ont fait face à des problèmes liés à leur chaîne d’approvisionnement logicielle en matière de développement cloud-native et conteneurisé au cours des 12 derniers mois.

Les montants investis ne sont pas à la hauteur du taux d’adoption

Au cours des dernières années, la sécurité est demeurée l’un des principaux sujets de préoccupation dans le domaine de l’adoption de la technologie de conteneurs. L’étude menée cette année ne vient pas démentir cette tendance. En effet, 38 % des répondants déclarent que la question de la sécurité n’est pas suffisamment prise au sérieux ou que les montants investis dans ce domaine sont inadaptés aux besoins – ce qui représente une hausse de 7 % par rapport à l’année dernière. Il est également intéressant de noter que les investissements dans le domaine de la sécurité n’ont pas nécessairement augmenté à mesure que le taux d’adoption continuait de croître.

Afin de sécuriser les solutions cloud-native, il est nécessaire d’implémenter des solutions de sécurité qui sont elles-mêmes cloud-native, qui peuvent (et doivent) inclure une approche DevSecOps. Les équipes informatiques doivent se concentrer sur la sélection et la mise en place d’outils de sécurité qui offrent des retours et des garde-fous concernant le pipeline d’applications CI/CD et le pipeline d’infrastructure. Or cette transition a besoin d’être planifiée par les entreprises dans le cadre de leurs projets de transformation. En effet, celles-ci ne peuvent pas se contenter de se reposer sur les solutions existantes, qui nécessitent souvent de subir des altérations substantielles afin de s’adapter aux exigences de l’informatique cloud-native.

L’un des meilleurs moyens de combler cet écart entre investissement et taux d’adoption consiste à investir dans des outils cloud-native qui intègrent la sécurité dès le départ, plutôt que de l’ajouter a posteriori. Lorsque la sécurité est intégrée à la solution – depuis la création du système d’exploitation jusqu’à la couche applicative –, les entreprises n’ont pas besoin d’investir des fonds supplémentaires pour acquérir des solutions qui correspondent aux caractéristiques de leurs plus récentes technologies.

Les préoccupations en matière de sécurité freinent l’obtention de résultats commerciaux

L’une des principales motivations derrière l’adoption de technologies cloud-native réside dans l’agilité qu’elles apportent. Mise sur le marché plus rapide, adaptabilité et fiabilité : ces éléments sont tous des avantages des technologies cloud-native, ainsi que des moteurs essentiels qui permettent aux entreprises de transformer leur infrastructure informatique. Toutefois, ces bénéfices ne portent pas toujours leurs fruits. En effet, les conclusions de l’étude montrent que 67 % des répondants ont dû retarder ou ralentir le déploiement de leurs applications en raison de préoccupations liées à la sécurité. Cela n’a rien de surprenant dans la mesure où les nouvelles technologies sont souvent à l’origine de failles de sécurité imprévues. La sécurité doit cependant être considérée comme un composant fondamental afin de garantir le succès de l’adoption de nouvelles technologies et non comme un frein ou un obstacle au développement cloud-native.

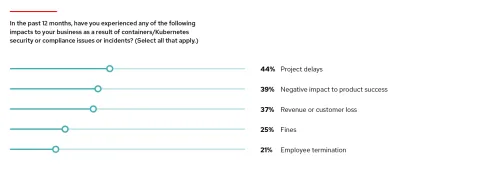
En matière d’incidents de sécurité cloud-native, de légers retards sont souvent le cadet des soucis d’une entreprise. L’étude dévoile en effet que ces incidents peuvent avoir un impact bien plus profond sur l’activité des entreprises. Parmi les personnes interrogées, 21 % indiquent qu’un incident de sécurité s’est soldé par le licenciement d’un collaborateur et 25 % déclarent que leur entreprise a dû verser des pénalités. Au-delà de l’impact évident, cela implique une perte de talent, de connaissance et d’expérience pour l’ensemble du département informatique. De surcroît, les entreprises qui sont condamnées à verser des amendes réglementaires en raison de violations liées à la conformité ou de fuites de données font face à des charges financières non négligeables, sans parler de la publicité négative dont ces événements s’accompagnent.

Par ailleurs, 37 % des répondants mentionnent la perte de revenus ou de clientèle comme l’une des conséquences d’incidents de sécurité liés à un conteneur ou à Kubernetes. Ces incidents peuvent induire des retards dans des projets essentiels ou des lancements de produits, tandis que les entreprises sont forcées de concentrer en priorité leurs efforts sur la sécurité afin de pallier des vulnérabilités qui n’ont pas été détectées lors de la phase de développement. Ces retards peuvent avoir un effet boule de neige sur l’activité de l’entreprise, se traduisant alors par une baisse du chiffre d’affaires encore plus importante, des clients insatisfaits ou encore la perte de parts de marchés au profit de la concurrence. Ces types d’incidents peuvent également éroder la confiance des clients dans la capacité de l’entreprise à protéger des données confidentielles, ce qui peut alors conduire purement et simplement à une perte de clientèle.

En optant pour une stratégie cloud-native qui fait de la sécurité une priorité plus tôt dans le processus d’adoption, les entreprises investissent pour protéger leurs actifs, tels que les données sensibles, la propriété intellectuelle ou les données clients. Elles sont également mieux à même de répondre aux exigences réglementaires, de garantir la continuité de l’activité, de conserver la confiance de leurs clients et de réduire les coûts liés à la résolution de problèmes de sécurité plus tard dans le parcours d’adoption.

Des préoccupations liées à la sécurité de la chaîne d’approvisionnement logicielle

La chaîne d’approvisionnement logicielle n’a jamais fait l’objet d’autant d’attention – et il y a de bonnes raisons à cela. Selon Sonatype, le nombre d’attaques ciblant la chaîne d’approvisionnement logicielle a connu une hausse moyenne annuelle exceptionnelle de 742 % au cours de ces trois dernières années. Afin de définir plus spécifiquement les préoccupations liées à la chaîne d’approvisionnement logicielle qui troublent le sommeil des dirigeants de services informatiques, Red Hat a posé un ensemble de questions relatives à la sécurité de leur chaîne d’approvisionnement logicielle sur Kubernetes aux participants de l’étude, en leur demandant notamment quels incidents étaient les plus préoccupants et s’ils y avaient été confrontés au cours de l’année écoulée.

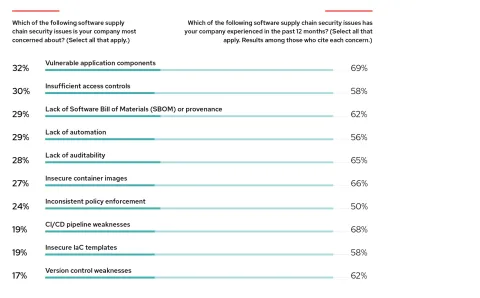
Les conclusions de l’enquête correspondent à ce qu’il est logique d’attendre de chaînes d’approvisionnement logicielles typiques au sein d’un environnement conteneurisé. Les trois principaux motifs d’inquiétude mentionnés sont les composants d’applications vulnérables (32 %), les contrôles d’accès insuffisants (30 %) et une absence de nomenclature (SBOM) ou de documentation attestant de l’origine des logiciels (29 %).

Il est toutefois inquiétant de noter que l’ensemble des problèmes mentionnés dans les réponses concernant plus de la moitié des personnes interrogées ou presque, les composants d’applications vulnérables et les faiblesses dans le pipeline CI/CD étant les deux problèmes les plus fréquemment cités.

La bonne nouvelle réside dans le fait que de nombreuses entreprises s’efforcent de sécuriser leurs chaînes d’approvisionnement logicielle. Même si la sécurité dans ce domaine est un sujet complexe et protéiforme, une approche DevSecOps complète constitue une stratégie efficace. Près de la moitié des personnes interrogées indiquent que leur entreprise dispose d’une initiative DevSecOps à un stade avancé et 39 % des répondants restants déclarent avoir conscience de la valeur ajoutée d’un projet DevSecOps et être à un stage précoce de son adoption.

En outre, en se concentrant sur la sécurité des composants logiciels et des dépendances dès le début du cycle de développement logiciel et en utilisant des pratiques DevSecOps afin d’automatiser l'intégration de la sécurité à chaque phase, les organisations sont en mesure de passer de processus manuels incohérents à des opérations cohérentes, reproductibles et automatisées.
SAP et Red Hat renforcent leur partenariat

Soumis par fredericmazue le

SAP et Red Hat poursuivent leur partenariat afin de permettre à SAP d’intensifier son utilisation de Red Hat Enterprise Linux et de bénéficier d’une meilleure prise en charge. Cette collaboration vise notamment à optimiser la poursuite d’activités opérationnelles plus pertinentes, à prendre en charge la transformation du cloud dans l’ensemble des secteurs et à favoriser l’innovation informatique de manière holistique.

Dans le prolongement de cette collaboration de longue date, SAP a entamé la migration progressive d’une partie de son paysage informatique interne et de son portefeuille SAP® Enterprise Cloud Services sur la base standard de Red Hat Enterprise Linux, un changement destiné à mieux répondre à l’évolution des besoins métier et informatiques de l’entreprise. Dans le cadre de sa feuille de route de migration, SAP renforce la prise en charge de la solution RISE with SAP en utilisant Red Hat Enterprise Linux comme système d’exploitation privilégié pour les déploiements net new business de la solution RISE with SAP.

Afin d’accompagner SAP dans cette adoption à grande échelle, Red Hat met à sa disposition des ressources sur site, ainsi qu’une équipe dédiée d’ingénieurs produit pour aider ses équipes techniques et d’ingénierie à favoriser la normalisation informatique sur Red Hat Enterprise Linux ainsi que l’interopérabilité des solutions SAP et Red Hat. Les associés de SAP peuvent alors développer des compétences techniques essentielles et approfondir leurs connaissances sur les technologies de cloud hybride de Red Hat, notamment grâce à des cours de formation Red Hat virtuels , ainsi qu’à des tests pratiques en laboratoire via l’abonnement Red Hat Learning Premium.

De nouvelles fonctionnalités pour Red Hat Openshift

Soumis par fredericmazue le

Red Hat présente ses nouvelles fonctionnalités de sécurité et de conformité incorporées à Red Hat Openshift. Ces nouvelles fonctionnalités, disponibles sur la version Red Hat Openshift 4.12, sont conçues pour aider les entreprises à faire évoluer leurs workloads dans l’ensemble du cloud hybride de manière efficace, sans compromettre leurs paramètres de sécurité.

Red Hat Openshift 4.12 s’appuie sur Kubernetes 1.25 pour introduire trois nouveaux opérateurs et proposer une mise à jour du Compliance Operator, conçu pour améliorer la cohérence et la gestion des workloads à partir du datacenter jusqu’à la périphérie.

  • Le nouveau Security Profiles Operator permet aux utilisateurs de distribuer et d’utiliser plus facilement des profils de sécurité comme Seccomp ou SELinux dans un cluster Kubernetes. Conçu pour remplacer le processus manuel existant, le Security Profiles Operator vise à simplifier la création de profils Seccomp ou SELinux tout en gérant les profils sur les nœuds et les espaces-nom. Les équipes informatiques peuvent ainsi élaborer des profils de sécurité qui n’accordent que les privilèges nécessaires aux processus des conteneurs.
  • De nouvelles améliorations ont été incorporées au Compliance Operator, qui aide les administrateurs de Red Hat Openshift à effectuer des analyses de conformité et à résoudre les problèmes détectés. Avec l’ajout du service ProrityClass, les administrateurs bénéficient d’un meilleur contrôle de leurs ressources de calcul et de mémoire, et peuvent ainsi déterminer quels sont les pods à analyser en priorité. Tout cela leur permet d’obtenir des résultats plus approfondis et de s’assurer que chaque cluster respecte les exigences de conformité existantes.
  • Le nouvel Ingress Node Firewall Operator permet aux utilisateurs de configurer les paramètres des pares-feux au niveau du nœud. Les administrateurs peuvent ainsi contrôler les accès au serveur d’API de Kubernetes en fonction des interfaces et des hôtes distants. Par ailleurs, ils sont en mesure de mieux contrôler le trafic réseau entrant et sortant du nœud, ce qui leur permet de renforcer considérablement la sécurité.
  • Le nouveau Network Observability Operator fournit des mesures observables du trafic réseau et des flux, ainsi qu’une topologie et un traçage pour aider les administrateurs à obtenir une compréhension plus complète du trafic réseau. L’opérateur contribue ainsi à simplifier l’identification des goulets d'étranglement du réseau et aide à résoudre les éventuels problèmes de connectivité, ce qui permet d’optimiser les performances du réseau dans les clusters Red Hat OpenShift.

De nouvelles fonctionnalités pour Red Had Insights

Soumis par fredericmazue le

Red Hat  annonce que son outil d’analyses prédictives Red Hat Insights intègre désormais de nouvelles améliorations. Ces dernières comprennent les intégrations de ServiceNow et de Slack, ainsi que des fonctionnalités de monitoring visant à identifier les menaces connues dans Red Hat Openshift et Red Hat Enterprise Linux.

Grâce à l’intégration directe des analyses fournies par Insights dans les systèmes de gestion de tickets et de workflows, souligne Red Hat, les clients peuvent utiliser les outils auxquels ils sont habitués et intégrer plus facilement les analyses dans leurs opérations existantes.

Red Hat Insights fournit une visibilité unifiée à travers les plateformes et les services, et offre une meilleure visibilité des malwares potentiellement actifs sur les systèmes. En effet, le service de détection de malwares Insights surveille et évalue la présence de logiciels malveillants sur les systèmes Red Hat Enterprise Linux, en utilisant plus de 175 signatures de malwares Linux connus, fournies en collaboration avec l’équipe IBM X-Force Threat Intelligence. Les utilisateurs peuvent accéder à la liste des signatures analysées sur leurs systèmes Red Hat Enterprise Linux avec des rapports d’analyse et visualiser les résultats des analyses de systèmes individuels, ainsi que les résultats agrégés pour tous leurs systèmes Red Hat Enterprise Linux.

L’intégration de ServiceNow est disponible dans le ServiceNow Store, l’intégration de Slack est désormais disponible directement dans Red Hat Insights