Hardware

Kingston Digital lance sa nouvelle clé USB cryptée VP50

Soumis par fredericmazue le

Kingston Digital Europe Co LLP, annonce la sortie de sa nouvelle clé USB cryptée, Kingston IronKey Vault Privacy 50 (VP50), certifiée FIPS 197 et dotée d'un cryptage matériel AES 256 bits en mode XTS pour la sécurité des données.

La IronKey Vault Privacy 50 de Kingston prend en charge les mots de passe Administrateur, Utilisateur et à récupération unique, qu'ils soient complexes ou sous forme de phrase secrète. Cette option multi-mots de passe renforce la récupération de l'accès aux données du support en cas d'oubli de l'un des mots de passe. Alors que le mode Complexe traditionnel autorise des mots de passe de 6 à 16 caractères utilisant 3 des 4 jeux de caractères, le nouveau mode Passphrase permet aux utilisateurs de disposer d'un code PIN numérique, d'une phrase, d'une liste de mots ou même de paroles d’une chanson allant de 10 à 64 caractères, qui leur est propre et qu'ils peuvent mémoriser. Pour faciliter la saisie du mot de passe, le symbole « œil » peut être actionné afin de montrer le mot de passe tel qu’il a été saisi et réduire ainsi les tentatives de connexion infructueuses.  

Un Admin peut également activer un profil Utilisateur et un mot de passe de récupération à usage unique ou même réinitialiser le mot de passe de l'Utilisateur pour lui permettre de restaurer l'accès à ses données. En outre, le VP50 protège contre les attaques de type « Brute Force » en verrouillant les mots de passe ou ceux à récupération unique après 10 entrées invalides consécutives et en crypto-effaçant le support si le mot de passe Admin est entré incorrectement 10 fois de suite. Ainsi, si les données sont perdues, il n'y a plus aucune crainte de fuite ou de violation.

Le VP50 peut également protéger les systèmes non approuvés contre les logiciels malveillants potentiels, en permettant à la fois à l'Admin et à l'Utilisateur de régler le mode « Lecture seule » pour protéger la clé en écriture. Par ailleurs, le clavier virtuel intégré protège les mots de passe contre les enregistreurs de frappe ou d'écran

La clé IronKey Vault Privacy 50 de Kingston est disponible dans des capacités allant de 8 à 256 Go et bénéficie d'une garantie limitée de cinq ans, d'une assistance technique gratuite et de la fiabilité légendaire de Kingston.  Pour plus d’informations, rendez-vous sur kingston.com.
  

AlmaLinux 9 est disponible

Soumis par fredericmazue le

Au début de l'année 2021, Red Hat a annoncé sa décision de ne plus soutenir la distribution Linux CentOS et d'en faire une distribution 'bêta' de RHEL. Cette décision a provoqué de très vives réactions et indignations au sein de la communauté.

En réaction à la décision de RedHat, la société CloudLinux, a alors annoncé son intention de créer une nouvelle distribution pour remplacer CentOS : AlmaLinux. Disribution qui est depuis gouverné par la fondation AlmaLinux OS.

AlmaLinux OS est un fork compatible binaire 1:1 de RHEL et de CentOS Stream. Red Hat Enterprise Linux 9 étant sorti mi-mai, la distribution AlmaLinux 9, basée sur RHEL 9 est donc désormais disponible.

Basée sur un noyau Linux 5.14 LTS, AlmaLinux 9 ntroduit de nouvelles fonctionnalités qui facilitent l'automatisation et le déploiement à grande échelle, ainsi que des améliorations de mise en réseau pour le cloud.

Pour les développeurs, AlmaLinux 9 vient notamment avec GCC 11 comme compilateur système par défaut, Python 3.9 les dernières versions des compilateurs LLVM, Rust et Go.

Site : almalinux.org

Rocky Linux 8.6

Soumis par fredericmazue le

Les développeurs de Rocky Linux ont annoncé la disponibilité Rocky Linux 8.6. Rocky Linux 8.6 est une distribution alternative à CentOS Linux 8. Rocky Linux se caractérise par la prise en charge des nouvelles versions des runtimes de langage, en l'occurrence PHP 8.0 et Perl 5.32.

Rocky Linux 8.6 propose encore trois nouveaux rôle système

  • High availability (HA) cluster system : ce rôle permet de créer et de gérer des clusters HA stables et sécurisés. Il permet également un meilleur contrôle lors de la gestion de plusieurs clusters.
  • Enhanced network system : ce rôle aide les utilisateurs à créer des connexions sécurisées (y compris via Wi-Fi) ainsi que des règles de pare-feu robustes.
  • WebConsole : ce rôle automatise l'installation et la configuration de la console Web Rocky Linux, y compris l'installation du package de la console Web, le démarrage et l'activation de la console Web et la configuration de ses paramètres.

Les utilisateurs actuels de Rocky Linux 8 peuvent passer à la version 8.6 simplement en tapant :

dnf update

dans leur terminal

Site : rockylinux.org

Red Hat Enterprise Linux 9

Soumis par fredericmazue le

Lors de l'événement Red Hat Summit. 2022, l'entreprise au chapeau rouge a annoncé le lancement de son système d'exploitation Red Hat Enterprise Linux 9. L'éditeur explique que Red Hat Enterprise Linux 9 est conçu pour favoriser une innovation plus cohérente dans le cloud hybride ouvert, des serveurs bare metal aux cloud publics en passant par les systèmes edge les plus éloignés du cœur de réseau. Red Hat Enterprise Linux 9 a été développé pour favoriser la transformation des entreprises en parallèle avec l'évolution des tendances du marché et des demandes des clients dans un monde informatique automatisé et distribué. La plate-forme sera disponible dans les semaines à venir.

Il est à remarquer que Red Hat Enterprise Linux 9 intègre des améliorations clés spécialement conçues pour répondre aux besoins informatiques évolutifs à l'edge. Ces capacités comprennent :

  • Une gestion complète de l'edge, fournie en tant que service, pour superviser et faire évoluer les déploiements à distance avec une fonctionnalité de sécurité et de contrôle plus importante, englobant le provisionnement sans intervention, la visibilité de l'état du système et des mesures d'atténuation des vulnérabilités plus réactives, le tout à partir d'une interface unique.
  • Roll-back automatique des conteneurs avec Podman, la technologie intégrée de gestion des conteneurs de Red Hat Enterprise Linux, qui peut détecter automatiquement si un conteneur récemment mis à jour ne parvient pas à démarrer, puis revenir à la version de travail précédente.

Red Hat Enterprise Linux 9 illustre également les efforts de Red Hat pour fournir des fonctions clés du système d'exploitation sous forme de services, à commencer par un nouveau service de création d'images. Prenant en charge les fonctionnalités existantes de la plateforme de base, il prend en charge la création d'images pour les systèmes de fichiers personnalisés et les principaux fournisseurs de cloud et technologies de virtualisation, notamment AWS, Google Cloud, Microsoft Azure et VMware.

Red Hat Enterprise Linux 9 introduit encore les hachages et signatures numériques IMA (integrity measurement architecture). Grâce à l'architecture de mesure de l'intégrité, les utilisateurs peuvent vérifier l'intégrité du système d'exploitation à l'aide de signatures et de hachages numériques. Cela permet de détecter les modifications d'infrastructure malveillantes, ce qui facilite la limitation du potentiel de compromission des systèmes.

Notons enfin qe Red Hat Enterprise Linux 9 supporte également le kernel live patching à partir de la console web Red Hat Enterprise Linux. Cela permet aux équipes en charge des opérations informatiques d’appliquer des mises à jour sur de vastes déploiements système distribués sans avoir à accéder manuellement aux outils de lignes de commandes.

NVIDIA ouvre le code de ses pilotes Linux

Soumis par fredericmazue le

NVIDIA a annoncé la des modules de noyau Linux GPU en open source avec une double licence GPL/MIT, à partir de la version du pilote R515. Vous pouvez trouver le code source de ces modules de noyau dans le référentiel NVIDIA Open GPU Kernel Modules sur GitHub. Outre le code source, des versions entièrement intégrées et packagées des pilotes sont fournies.

Grâce à cette ouverture du code, souligne NVIDIA, les développeurs peuvent voir comment la planification des événements du noyau interagit avec leur charge de travail pour un débogage plus rapide des causes premières. De plus, les développeurs de logiciels d'entreprise peuvent désormais intégrer le pilote de manière transparente dans un noyau Linux personnalisé configuré pour leur projet.

NVIDIA estime encore que cette ouverture du code contribuera à améliorer la qualité et la sécurité du pilote GPU NVIDIA grâce aux contributions et aux avis de la communauté des utilisateurs finaux Linux.

La clé USB Sentry One de DataLocker certifiée par l’ANSSI

Soumis par fredericmazue le

La marque Américaine DataLocker, fabricant de solutions de stockage et de cryptage des données, annonce que l’ANSSI  vient de délivrer la certification CSPN pour la clé USB Sentry One .

“Notre leitmotiv a toujours été d’offrir des produits professionnels puissants mais simples à utiliser, et cette certification démontre le sérieux de notre marque et son engagement sans faille au service de clients de toutes dimensions et horizons, et notamment les agences gouvernementales Françaises et Européennes, ainsi que les organisations réglementées.” indique Romain Cohen-Gonsaud VP International Sales DataLocker. 

Tails 5.0 est basée sur Debian 11

Soumis par fredericmazue le
Image

Les développeurs de la distribution Linux Tails ont annoncé la disponibilité générale de Tails 5.0. Pour mémoire, Tails Linux est une distribution Linux qui a gagné ses lettres de noblesses lorsque le public a appris que c'est grâce à elle qu'Edward Snowden a pu contacter des journalistes et commencé ainsi à faire, au nez, à la barbouze et aux grandes oreilles de la NSA, les révélations qui sont devenues l'affaire PRISM.

Tails Linux est une distribution conçue pour ceux qui ont absolument besoin de protéger leur vie privée. Tails Linux configure tous les outils de communication de la meilleure manière qui soit pour être et rester anonyme sur Internet. Des configurations qui ne sont pas toujours à la portée des utilisateurs pas ou peu avertis.

Le navigateur Internet de Tails Linux est Tor Browser. Ce navigateur passe par le réseau en couche Tor (The Onion Router) afin de garantir l'anonymat des utilisateurs sur Internet.

Tail 5.0 est basée sur la distribution Linux Debian 11. Les différentes moutures Tails 4.x étant basées sur Debian 10.

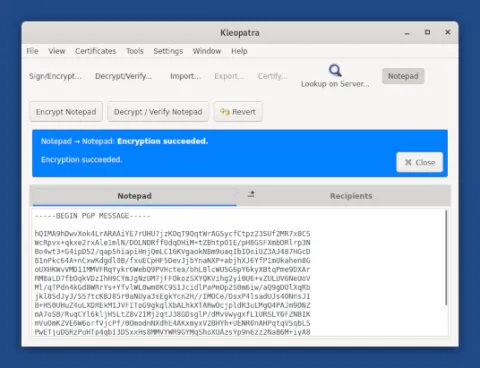
Pour faciliter le cryptage du texte et des fichiers, Tails 5.0 apporte un nouveau package : Kleopatra. Ce dernier est un gestionnaire de certificats et une interface utilisateur graphique pour l'implémentation GnuPG du protocole OpenPGP.

Note de version complète

Importants correctifs de sécurité pour le noyau de Debian 11

Soumis par fredericmazue le

Le projet Debian a publié un important correctif de sécurité concernent le noyau Linux 5.10 de la distribution Debian 11 alias Bullseye.

Les vulnérabilités corrigées sont :

Ces vulnérabilités, qui à priori ne peuvent être exploitées que par des attaquants locaux peuvent aboutir à des élévations de privilèges, des corruptions mémoires résultant en des déni de services, ou encore à des fuites de données en mémoire noyau.

Même si ces vulnérabilités ne sont à priori exploitables que localement, Debian recommande expressément à tous les administrateurs système d'appliquer le correctif sans délai, de cette manière :

apt update && apt full-upgrade

Android 13 bêta est disponible

Soumis par fredericmazue le

Google a publié Android 13 bêta, alias Tiramisu. Google présentera officiellement Android 13 lors de sa conférence Google I/O qui se déroulera les 11 et 12 mai 2à22. Android 13 apporte de nombreuses nouveautés intéressant les développeurs. EN voici quelques-unes.

API de conversion de texte

Avec Android 13, les applications peuvent appeler la nouvelle API de conversion de texte afin que les utilisateurs puissent trouver ce qu'ils recherchent plus rapidement et plus facilement. Auparavant, par exemple, la recherche nécessitait qu'un utilisateur japonais effectue ces étapes :

  1. Entrez Hiragana comme prononciation phonétique de leur terme de recherche (comme un lieu ou un nom d'application)
  2. Utilisez le clavier pour convertir les caractères Hiragana en Kanji
  3. Re-recherche en utilisant les caractères Kanji
  4. Obtenez enfin leurs résultats de recherche

Avec la nouvelle API de conversion de texte, les utilisateurs japonais peuvent taper en Hiragana et voir immédiatement les résultats de recherche Kanji en direct, en sautant les étapes 2 et 3.

Mises à jour de la bibliothèque Unicode

Android 13 ajoute les dernières améliorations, correctifs et modifications inclus dans Unicode ICU 70 , Unicode CLDR 40 et Unicode 14.0 .

MIDI 2.0

Android 13 ajoute la prise en charge de la nouvelle norme MIDI 2.0, y compris la possibilité de connecter du matériel MIDI 2.0 via USB.

Autorisations rétrogradables pour les développeurs

À partir d'Android 13, votre application peut révoquer l'accès aux autorisations d'exécution qui lui ont été précédemment accordées, soit par le système, soit par l'utilisateur. Cette API permet à votre application d'effectuer des tâches améliorant la confidentialité, telles que :

  • Supprimer les autorisations inutilisées.
  • Adhérer aux meilleures pratiques en matière d'autorisations, ce qui améliore la confiance des utilisateurs. Vous pouvez envisager de montrer aux utilisateurs une boîte de dialogue affichant les autorisations que vous avez révoquées de manière proactive.

Routage audio anticipé

Pour aider les applications multimédias à identifier comment leur audio va être routé, Google a ajouté de nouvelles API de routage audio dans la classe AudioManager.

Mises à jour OpenJDK 11

Android 13 commence le travail d'actualisation des bibliothèques principales d'Android pour s'aligner sur la version OpenJDK 11 LTS avec les mises à jour de bibliothèque et la prise en charge du langage Java 11 pour les développeurs d'applications et de plateformes. Les modifications de la bibliothèque de base introduites dans Android 13 seront également disponibles pour les appareils Android 12 via une mise à jour du système Google Play vers le module ART Mainline.


Apple a abandonné macOS Server

Soumis par fredericmazue le

Dans un billet de support, Apple informe avoir arrêté macOS Server depuis le 21 avril 2022, un peu plus de 23 ans après son introduction le 16 mars 1999.

Apple souligne que les fonctionnalités de serveur les plus populaires - Caching Server, File Sharing Server et Time Machine Server sont regroupées avec chaque installation de macOS High Sierra et versions ultérieures.

Ca faisait déjà longtemps que macOS server n'était plus un système d'exploitation à part entière, mais une simple application disponible sur l'App Store, et ajoutant des fonctionnalités serveur à n'importe quel Mac.

Etrangement, cette application est encore téléchargeable et utilisable sur macOS Monterey au moment où nous écrivons ces lignes.
