TOR

Tor Browser 15.0 : le plus secret des navigateurs est de retour

Soumis par francoistonic le
Web

Tor Browser est de retour en version 15.0. C'est la 1ere version stable basée sur Firefox EST 140. Tor Browser est un navigateur libre et a l'ambition de garantir la vie privée et évite tous les trackers, censure, surveillance, etc. 

Cette nouvelle version propose de nombreuses améliorations :

- sur la version desktop : support des évolutions UI et fonctionnelles de Firefox, par exemple les onglets verticaux, nouvelle barre URL, les onglets privés sont vidés quand le navigateur est fermé

- Android : possibilité de verrouiller automatiquement un onglet (option dans les paramètres)

- alignement sur le support d'Android par Firefox : minimum 8

- retrait du support x86 32 sur Linux et Android

- désactivation de WebAssembly gérée par NoScript

- correction de dizaines de bugs sur les versions 

- mise à jour : NoScript 13.2.2, LyreBird 0.6.2

Note de version : https://blog.torproject.org/new-release-tor-browser-150/

Le navigateur Tor 12.0 prend en charge les puces Apple Silicon

Soumis par fredericmazue le

Le navigateur Tor, destiné à la navigation anonyme sur le réseau en couches Tor, a été publié en version 12.0. Version au stade Alpha au moment où nous écrivons ces lignes.

Il s'agit de la première version de package universel du navigateur Tor pour macOS. Désormais, le navigateur Tor devrait fonctionner de manière native pour les utilisateurs de macOS, qu'ils s'exécutent sur des appareils x86_64 plus anciens ou sur des appareils Apple M1 aarch64 plus récents, souligne le projet Tor.

Arti 1.0 : un client Tor écrit en langage Rust

Soumis par fredericmazue le

Un billet sur le blog du projet Tor nous apprend que celui-ci a entreprit de réécrire son implémentation du client au réseau Tor en langage Rust en 2020. Auparavant le client était écrit en langage C. Aujourd'hui le projet Tor considère que cette nouvelle implémentation est suffisamment mature pour être utilisée en production et annonce la disponibilité d'Arti 1.0.

Pourquoi réécrire Tor en Rust ? Car malgré (ou à cause de) sa maturité, l'implémentation de Tor en C accuse son âge. Alors que C était un choix raisonnable lorsque nous avons commencé à travailler sur Tor 2001, nous avons toujours souffert de ses limites : il encourage une approche inutilement de bas niveau pour de nombreux problèmes de programmation, et son utilisation en toute sécurité nécessite des efforts et des soins minutieux. En raison de ces limitations, ce rythme de développement en C a toujours été plus lent que nous l'aurions souhaité.

De plus, notre implémentation C existante s'est développée au fil des ans pour avoir une conception pas si modulaire : presque tout est connecté à tout le reste, ce qui rend encore plus difficile l'analyse du code et la réalisation d'améliorations sûres, explique le projet.

Le projet souligne avoir eu une excellente expérience avec le langage Rust, et si ce langage a la réputation d'être un langage difficile avec un compilateur pointilleux, c'est en fait 'une grande aubaine'.

En supposant que vous avez installé Arti (avec cargo install arti, ou directement à partir d'un référentiel cloné), vous pouvez l'utiliser pour démarrer un proxy SOCKS simple pour établir des connexions via Tor avec :

$ arti proxy -p 9150

et utilisez-le plus ou moins comme vous utiliseriez l'implémentation C Tor.

Arti est un logiciel libre sous licence Apache et MIT, disponible sur GitLab. 

Le réseau Tor en passe d'être réécrit en Rust

Soumis par fredericmazue le

Tor (The Onion Router) est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé. Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. Tor est actuellement écrit en C, mais Tor est en passe d'être réécrit en Rust.

Zcash Open Major Grants (ZOMG) a en effet annoncé une subvention de 670 000 dollars au projet Tor, pour créer une implémentation Rust de Tor qui permettra aux développeurs Zcash d'intégrer Tor à des outils Zcash largement utilisés. Pour mémoire, Zcash Open Major Grants est un comité de subventions élu par la communauté qui finance des projets liés à la cryptomonnaie Zcash.

ZOMG pense que la confidentialité est un droit humain fondamental et de ce fait soutient le projet Tor dans le but d'améliorer la confidentialité de la couche réseau et la résistance à la censure aux utilisateurs de Zcash.

Ce projet s'appelle Arti, “A Rust Tor Implementation,”. Cette nouvelle implémentation doit être réalisée à partir de zéro, pour donner à Tor une base de code de nouvelle génération qui se concentrera sur la flexibilité d'intégration, la maintenance simple, le déploiement flexible et les performances.

Arti, une fois terminé, permettra aux nœuds clients des réseaux Zcashd et Zebrad d'inclure plus facilement la prise en charge Tor intégrée, facilitant ainsi des niveaux beaucoup plus élevés de confidentialité de la couche réseau pour les utilisateurs de Zcash, souligne ZOMG.

Pour ZOMG, Rust est un langage plus sûr que C. Arti a un fil de discussion sur le forum de Zcash. Nick Mathewson, un des co-fondateurs de Tor, y écrit : L'implémentation actuelle de Tor porte les signes de son âge. Tor est implémenté en C, en tant que proxy réseau autonome. (Cela avait du sens en 2002, lorsque les langages multi plates-formes hautes performances étaient moins courants sur le terrain.) Étant donné que Tor est un proxy autonome, il est difficile à intégrer pour les tiers : nous avons un « mode bibliothèque », mais le mode bibliothèque exécute simplement le proxy dans un ensemble distinct de threads. Et parce que Tor est écrit en C, il est difficile d'avoir la même confiance dans sa sécurité de mémoire qu'il serait possible avec un langage de sécurité de mémoire de niveau supérieur. De plus, parce que C est dangereux et sujet aux erreurs, notre développement nécessite plus de temps et d'énergie qu'il ne le devrait, ce qui nous ralentit lors de la fourniture d'améliorations à nos utilisateurs.

Tormoil : la faille qui peut faire fuiter votre adresse IP malgré l'utilisation du réseau Tor

Soumis par fredericmazue le

Le réseau en couche Tor permet de surfer anonymement sur Internet, en masquant votre adresse IP réelle. Mais la vulnérabilité Tormoil peut vous trahir.

Tormoil est une vulnérabilité située dans le navigateur Tor Browser. Tor Browser est construit au dessus de Firefox et c'est dans celui-ci que se situe le problème. En fait, dans Firefox, en utilisation 'normale' ce n'est pas un problème. Lorsque Firefox traite les URL en file:// le système d'exploitation hôte peut transmettre l'adresse IP directement sur le réseau, sans passer à travers Tor. Sans être anonyme autrement dit. Cette vulnérabilité permet des attaques à partir de liens malicieusement conçus.

La vulnérabilité touchait les utilisateurs de Linux et macOS. Une fois n'est pas coutume, pas de problème sous Windows.

Les utilisateurs de la distribution sécurisée Linux Tails avec un navigateur Tor Browser sécurisé ne sont pas concernés non plus.

Le projet Tor a publié la mise à jour 7.0.9 de Tor Browser qui corrige le problème.

Mozilla a corrigé la faille Tor Browser

Soumis par fredericmazue le

Hier nous vous rapportions qu'un exploit identique ou similaire à celui employé en 2015 par le FBI sévit sur Internet en ce moment.

Cette attaque exploite une vulnérabilité de Tor browser et en fait de Firefox sur lequel il est construit. L'attaque permet d'obtenir (au moins) l'adresse IP réelle de l'internaute visé, alors que la navigation via le réseau Tor est censée masquer cette IP.

Jusqu'ici Mozilla n'avait pas eu l'opportunité de corriger la faille, le FBI refusant de communiquer ses informations techniques. Mais la publication d'un exploit (cf. lien ci-dessus) sur la liste de diffusion du projet Tor a fourni à Mozilla les données techniques qui lui manquaient.

Belle réactivité, Mozilla annonce avoir comblé la faille et diffusé le correctif qui arrivera dans les prochaines heures sur les navigateurs des utilisateurs via le processus de mises à jour automatiques.

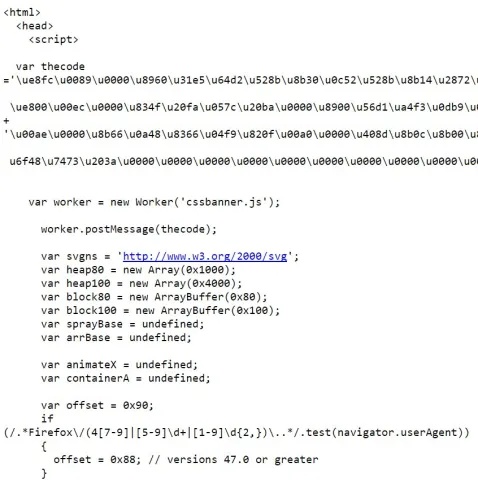
Mozilla confirme que l'exploit publié sur la liste de diffusion de Tor Browser est sinon identique, très similaire à celui employé par le FBI. Il met en oeuvre du code JavaScript et du contenu SVG malveillants. Il permet l'exécution de code arbitraire. Ce code étant à priori injecté dans une zone de mémoire corrompue, l'exploit se basant sur l'appel de l'API VirtualAlloc de kernel32.dll. En l'occurrence le code injecté communique, hors réseau Tor, les adresses IP et MAC réelles de l'internaute à un serveur.


Commentaire actu

Un exploit public de la vulnérabilité de Tor Browser !

Soumis par fredericmazue le
Image

Tor, pour The Onion Router, est un réseau décentralisé en couches. Il permet aux internautes qui l'utilisent de protéger leur anonymat en surfant sur Internet, notammant en masquant leurs adresses IP. Edward Snowden s'en est servi pour contacter des journalistes au nez et à la barbe des agents de la NSA au début de l'affaire PRISM.

A condition bien sûr de surfer sur Internet en se faisant router à travers ce réseau. Il existe des outils pour ce faire. La distribution Tails Linux notamment, rassemble ces outils. Une excellente distribution, soit dit au passage, qu'Edward Snowden lui-même avait utilisée pour contacter les journalistes au début de l'affaire PRISM

Malheureusement aucun outil informatique n'est infaillible, même pas ceux qui sont conçus pour utiliser Tor. Parmi ces outils est le navigateur Tor Browser construit sur le célèbre navigateur Firefox.

Ainsi en février 2016, le FBI a démantelé un réseau d'échange de photos pédophiles et a pris le contrôle du serveur du site de ce réseau. Mais au lieu de fermer purement et simplement le site, le FBI s'en est servi pour obtenir les adresses IP de plusieurs milliers d'utilisateurs. Or les membres de ce réseau ainsi identifiés, utilisaient le réseau Tor, qui normalement garantit l'anonymat, et le navigateur Tor Browser basé sur Firefox. Ce faisant, il ne devait pas être possible pour le FBI d'obtenir les IP des visiteurs de ce site. D'où la question : comment le FBI a-t-il fait ? L'hypothèse de l'époque était que le FBI a exploité une vulnérabilité dans le navigateur Firefox, vulnérabilité dont Mozilla ne connaît pas l'existence.

Mozilla a demandé au FBI de lui communiquer les informations techniques relatives à cette faille, ce que le FBI a refusé de faire, décision de la justice américaine à l'appui.

L'existence de la faille dans Tor Browser n'a d'ailleurs pas vraiment été confirmée à l'époque. Toutefois il semble bien que cette faille soit réelle. Elle est de plus exploitée en ce moment, à priori pour obtenir l'identité de Tor-Internautes ainsi qu'on peut le lire sur la liste de diffusion du projet Tor.

Un exploit JavaScript de cette faille est également publié dans le message. L'exploit permet, au moyen d'un DOM malicieux, d'accéder à l'API VirtualAlloc de Windows dans la librairie kernel32.dll. A partir de là l'exploit continue, peut être en exploitant d'autres failles, ou en réutilisant de la mémoire mal libérée ? Les curieux, les geeks ou les puristes qui voudraient le savoir exactement devront désobfusquer le code de l'exploit :-)

Cet exploit a été vu en action. Ainsi selon Ars Technica, il a été mise en ligne sur un serveur situé au Etats-Unis, dont l'IP était 65.222.202.54 et sur une machine virtuelle hébergée par OVH, dont l'IP était 5.39.27.226. Ces exploits ne semblent plus sur ces serveurs actuellement, mais bien sûr, il peuvent être actifs ailleurs.

Au moins, avec cette information, Mozilla a les éléments dont elle avait besoin pour corriger la vulnérabilité.

Commentaire actu

Mission Improbable : Un Android pour le réseau Tor !

Soumis par fredericmazue le

Vous souhaitez protéger vos données, votre anonymat, lorsque vous surfer sur Internet avec votre Smartphone Android ? Vous voulez une panoplie d'Edward Snowden pour Noël ? Alors Mission Improbable est fait pour vous.

Mission Improbable est un système d'exploitation développé par les responsables du projet Tor. Pour mémoire Tor, pour The Onion Router, est un réseau décentralisé en couches. Il permet aux internautes qui l'utilisent de protéger leur anonymat.  Edward Snowden s'en est servi pour contacter des journalistes au nez et à la barbe des agents de la NSA au début de l'affaire PRISM.

Mission Improbable n'a pas été développé à partir d'Android directement, mais à partir de Copperhead OS qui est déjà un Android à la sécurité renforcée. Mission Improbable offre un boot sécurisé (et pour cette raison ne peut être installé que sur les Nexus  6P et 5X, prochainement sur les Pixel), il empêche le remplacement des applications systèmes, il interdit la présence de bytecode Java sur toute partition ayant en écriture des droits plus large que root. Il présente des adresses MAC aléatoires aux réseau Wi-Fi et enfin il intègre OrWall, un outil qui définit des règles iptables dans le noyau de façon à router tout le trafic réseau à travers Tor.

Les développeurs de Mission Improbable, dans leur billet de présentation, se disent, constatant l'évolution de l'écosystème Android, "préoccupés de la menace qui pèse sur la liberté des utilisateurs à étudier, partager et améliorer le système d’exploitation" et ajoutent que Google manifeste "une hostilité grandissante envers Android en tant que plate-forme open source". Ce qui aboutit à leurs motivations pour réaliser Mission Improbable : "Nous essayons de réaliser un téléphone qui respecte le choix et la liberté des utilisateurs, réduit considérablement la vulnérabilité aux menaces et donne à l’écosystème une orientation pour garantir un haut niveau de sécurité."

Un haut niveau de sécurité semble être le moins que l'on puisse dire dans ce cas :-)

Mission Improbable, alias Copperhad Tor Phone peut être téléchargé depuis GitHub. Attention la procédure d'installation n'est pas à la portée du premier venu. N'est pas agent informatique secret qui veut ;-) :-)

Facebook : l'application Android pourrait bientôt passer par Tor

Soumis par fredericmazue le
Web

Tor, The Onion Router, est un réseau en couches et décentralisé, qui permet de surfer anonymement sur Internet.

Tor, avec la distribution Tails Linux ont été utilisés par Edward Snowden au début de l'affaire PRISM, lorsque celui-ci a commencé à entrer en contact avec des journalistes. Une utilisation qui tombe sur le sens :-)

Plus étrange, notre confrère Next Inpact a repéré un billet annonçant que Facebook travaille à son application Android afin que celle-ci puisse utiliser Tor, via le proxy Orbot.

Une idée d'abord prpoosée par un stagiaire d’été, avant d’être reprise par l’équipe « Protect and Care » basée à Londres.

Surprenant quand même comme idée : être anonyme sur le réseau pour publier des contenus depuis votre profil à vos amis qui tous vous connaissent :-)

Il fallait y penser :-) 

Etat d'urgence : bientôt le réseau Tor interdit et les contrôles radars surmenés ?

Soumis par fredericmazue le

Le journal Le monde a récupéré des documents émanant de la direction des libertés publiques et des affaires juridiques (DLPAJ) et contenant des propositions de mesures formulées par les forces de l'ordre dans le cadre de deux projets de loi concernant l'état d'urgence et la lutte contre le terrorisme.

Le site Clubic qui relaie ces informations nous apprend qu'elles contiennent des dispositions quant à l'informatique.

Ainsi les forces de l'ordre souhaitent interdire les connexions WiFi libres et partagées, forcer les éditeurs d'application VoIP à leur communiquer leur clés de chiffrement et même interdire et bloquer les communications Tor en France.

Pour mémoire, Tor (The Onion Router), qui en ce moment a besoin de soutien financier est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé. Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. C'est grâce à Tor qu'Edward Snowden a pu contacter des journalistes et commencer ses révélations au nez et à la barbouze de la NSA.

Dans la foulée et pour faire bonne mesure, les forces de l'ordre souhaitent flasher systématiquement les automobiles qui passent devant un radar, même si celles-ci ne sont pas en excès de vitesse. Il n'est pas (pas encore :-) question de mettre des contraventions à tout le monde, mais de transformer les radars en des sortes de caméras qui permettraient de localiser facilement les véhicules.