vulnérabilités

Changements probables à venir dans le « Top 10 » des vulnérabilités API de l’OWASP

Soumis par fredericmazue le

Le pôle de l’OWASP en charge du projet API a décidé dernièrement d’actualiser sa cartographie des vulnérabilités API répertoriées sur sa liste API Security Top 10. Bien que la version 2023 finale de cette dernière ne soit pas encore officiellement sortie, une première possible mouture a été publiée. Six des menaces recensées sur la liste de 2019 demeurent inchangées, tandis que quatre catégories sont mises à jour ou modifiées. Voici, dans l’ordre, les principales menaces qui devraient figurer dans la liste définitive.

API1 (2023) Violation de l’autorisation au niveau de l’objet

Le vecteur d’attaque de type BOLA (Broken Object Level Authorization) a conservé sa première place en raison de la complexité et de la diversité des mécanismes d’autorisation, tous types d’API confondus. Dans l’actuel environnement de développement où tout s’accélère, il est difficile en effet de contrôler toutes les autorisations et d’analyser chaque objet pour s’assurer que seuls les utilisateurs autorisés y ont accès.


Néanmoins, l’autorisation s’inscrivant au cœur de chaque système, une faille due à une implémentation incorrecte risque d’avoir des répercussions catastrophiques, comme en attestent les récentes vulnérabilités BOLA découvertes dans le secteur automobile, où des pirates auraient pu prendre le contrôle du compte en ligne de tout propriétaire d’un modèle Ferrari.

API2 (2023) Authentification défaillante 

Les problèmes d’authentification ont, eux aussi, conservé leur place, et constituent le deuxième vecteur d’attaque. Plusieurs options permettent de profiter d’une authentification défaillante. Compte tenu de la vulnérabilité du flux d’authentification, un souci même mineur risque de compromettre la sécurité. De plus, chaque méthode d’authentification amène son propre lot de problèmes possibles, compliquant encore la protection.

Une récente étude publiée par Salt Labs fournit un exemple de cette vulnérabilité, en expliquant comment une fonctionnalité incorrecte de « social login » (identification via un compte sur un réseau social) sur Booking.com a pu donner lieu à des attaques de type ATO (Account Takeover), autrement dit occasionner des prises de contrôle de comptes.

API3 (2023) Violation de l’autorisation au niveau des propriétés de l’objet

Nouvelle catégorie, API3 BOPLA (ou Broken Object Property Level Authorization) porte sur l’autorisation au niveau des propriétés de l’objet, et fusionne deux catégories présentes en 2019 : « Exposition excessive de données » et « Attribution de masse ». 

Même si une API spécifique permet de sécuriser l’autorisation au niveau des propriétés de l’objet, cette mesure risque de ne pas suffire. Souvent, l’autorisation se doit d’être encore plus précise pour englober les objets et leurs propriétés. Le récent exemple d’incident signalé par Twitter prouve que cette catégorie n’est pas exempte de risques même pour les services les plus importants et les plus scrutés. En l’occurrence, un pirate aurait pu recenser les utilisateurs de Twitter en saisissant leurs adresses e-mail ou numéros de téléphone, puis en analysant le message d’erreur en retour. 

API4 (2023) Consommation illimitée de ressources

Cette catégorie demeure globalement inchangée. La consommation de ressources peut très vite déboucher sur plusieurs variantes d’attaques par déni de service (DoS), selon que le serveur traite de gigantesques fichiers (et épuise ses ressources processeur), que le trafic est excessif (et consomme des ressources réseau) ou que tout autre type de consommation de ressources s’opère.

L’exécution d’une attaque de ce type s’avère relativement simple, autant que le transfert d’un fichier volumineux sur une plateforme de stockage. Sa menée à bonne fin peut très vite aboutir à un déni de service, comme dans le cas d’attaques DDoS ciblant des API. C’est ainsi que récemment par exemple, le portail des services fiscaux en Pologne a été rendu inaccessible aux contribuables polonais.

API5 (2023) Violation de l’autorisation au niveau de la fonction

Avec un classement identique à celui de 2019, cette catégorie représente l’une des méthodes d’attaque visant les API les plus en vogue. L’absence de documentation adaptée pour les API, au même titre que des cycles de développement accélérés, faisant appel à des technologies CI/CD d’intégration et de diffusion continues ainsi qu’à des méthodologies analogues, peuvent être à l’origine de ce genre de vulnérabilités.

Les attaques se produisent si un point de terminaison adjacent à celui d’une API utilise une méthode HTTP différente (REST), une mutation non documentée s’opère (GraphQL), ou un autre encodage est employé. Ces points de terminaison « occultes » intègrent des fonctionnalités spécifiques bien souvent non censées être exposées au public. Si celles-ci se révèlent utiles dans le cadre d’une attaque, les assaillants peuvent exécuter des actions inconnues ou exemptes de privilèges qui en faciliteront le déroulement.

Ce scénario s’est vérifié, par exemple, avec une vulnérabilité Reddit, permettant aux utilisateurs de contourner toutes les restrictions de contenus publicitaires au moyen d’un point de terminaison PATCH « occulte » validant les publicités sans le consentement de Reddit.

API6 (2023) Falsification de requête côté serveur (SSRF)

La falsification de requête côté serveur (SSRF) représente une nouvelle catégorie, dont l’entrée dans ce classement est indispensable. 

Une faille SSRF se produit lorsqu’une URL saisie de l’utilisateur est passée par une API pour être traitée par le serveur back-end. Si le serveur back-end tente de se connecter à l’URL fournie par l’utilisateur, c’est aussitôt une porte ouverte à l’exploitation de cette vulnérabilité. Les failles SSRF peuvent revêtir différents types et différentes variantes. 

Une récente étude publiée par Salt Labs met en évidence les risques inhérents aux attaques SSRF. Dans cet exemple, les chercheurs de Salt Lab sont parvenus à accéder aux ressources du réseau interne d’une méga-plateforme de revente en ligne détenue par Lego, compromettant potentiellement les mécanismes de défense sur l’ensemble du périmètre.

API7 (2023) Mauvaise configuration de sécurité

Les erreurs de configuration de sécurité demeurent le septième vecteur d’attaque ciblant le plus fréquemment les API. Les API venant souvent se superposer, en termes de conception, à l’infrastructure sous-jacente, les composants de cette dernière doivent être configurés correctement. Une erreur de configuration risque de compromettre l’API toute entière et la totalité de ses points de terminaison.

Scénario très simple, mais courant : l’absence de définition SSL correcte pour une API occasionne la transmission de l’ensemble des requêtes via le protocole HTTP plutôt que HTTPS, créant des vecteurs d’attaque MitM (Man-in-the-Middle). Une récente vulnérabilité découverte par l’équipe de chercheurs en sécurité Wiz met en lumière le degré de gravité de ces problématiques de sécurité. 

API8 (2023) Absence de protection vis-à-vis des menaces automatisées

Cette nouvelle catégorie s’intéresse à la prédominance d’un type d’attaque ciblant les API, s’articulant autour de scénarios consistant à détourner des flux de logique applicative pour autoriser des comportements malveillants.

La détection de ces attaques n’est possible qu’en analysant l’ensemble des flux utilisateurs/requêtes, l’examen individuel de chacune des requêtes ne permettant pas de les déceler. Une étude publiée récemment révèle que des chercheurs pourraient pirater des URL abrégées et détourner leur logique applicative en déclenchant une attaque automatisée. 

API9 (2023) Mauvaise gestion du parc

Parmi les scénarios d’attaques en lien avec cette catégorie figurent ceux dans lesquels un assaillant profite de la « fragilité » d’un point de terminaison ou d’une API pour les pirater. Cette fragilité des points de terminaison peut se manifester, entre autres, lors de tests ou lors du développement d’API exposées par inadvertance au public, et qui risquent de ne pas intégrer la totalité des mesures de sécurité des API de production.

Le piratage d’Optus entre dans cette catégorie : deuxième opérateur télécoms en Australie, Optus a laissé fuiter plus de 11,2 millions de dossiers clients contenant plusieurs dizaines d’informations nominatives en raison d’une API « oubliée » accessible au public. L’opérateur a provisionné 140 M AUD pour couvrir les coûts de ce piratage.

API10 (2023) Exploitation peu sûre des API

Cette nouvelle catégorie réunit deux problématiques courantes liées aux API. L’une d’elles concerne l’exploitation des données API elles-mêmes, largement inspirées de la rubrique API8 (2019) de l’OWASP - Injection.

En 2023, cette catégorie élargit ce type d’attaques pour englober celles qui ne sont pas explicitement en rapport avec des manœuvres par injection, comme les questions de désérialisation, certaines variantes d’attaques par désynchronisation, etc. La cause première commune à toutes ces attaques tient au fait que le service back-end se montre trop laxiste en acceptant les commandes des utilisateurs transmises via les API quitte, parfois, à les utiliser aveuglément sans appliquer les validations qui s’imposent. L’exemple le plus judicieux, dans cette catégorie, est sans doute celui de la tristement célèbre faille Log4Shell.

La seconde problématique a trait à une autre attaque profitant d’un maillon faible inhérent à la conception de la quasi-totalité des systèmes actuels : l’intégration. Les intégrations peuvent comporter des fonctionnalités ou services tiers incorporés à l’implémentation de l’API ou à ses services back-end. Les attaques à partir d’API visant la chaîne logistique illustrent parfaitement le danger que représente cette catégorie. Dans cette récente étude, des chercheurs en sécurité ont mis au jour l’exécution d’une campagne malveillante reposant sur la compromission de modules externes WordPress et Magento tiers.
Les divulgations de vulnérabilités affectant les dispositifs IoT ont augmenté de 57 % au cours du premier semestre 2022

Soumis par fredericmazue le

Les divulgations de vulnérabilités ayant un impact sur les appareils IoT ont augmenté de 57% au cours du 1er semestre 2022 par rapport au 2ème semestre 2021, selon une nouvelle recherche publiée aujourd'hui par Claroty. Le rapport State of XIoT Security Report : 1H 2022 a également constaté que, sur la même période, les auto-divulgations des fournisseurs ont augmenté de 69% - ces derniers révèlent désormais et pour la première fois plus de vulnérabilités que les organismes de recherche indépendants - et que les vulnérabilités du firmware entièrement ou partiellement corrigées ont augmenté de 79% - une amélioration notable compte tenu des défis relatifs à la correction des vulnérabilités du firmware par rapport à celles du logiciel.

Réalisé par Team82, l'équipe de recherche reconnue de Claroty, le rapport est un examen approfondi et une analyse des vulnérabilités ayant un impact sur l'Internet étendu des objets (XIoT), un vaste réseau de systèmes cyber-physiques comprenant des systèmes de technologie opérationnelle et de contrôle industriel (OT/ICS), l'Internet des objets médicaux (IoMT), des systèmes de gestion de bâtiments et l'IoT d'entreprise.

L'ensemble de données comprend des vulnérabilités découvertes par Team82 et provenant de sources ouvertes fiables telles que la base de données nationale américaine des vulnérabilités (NVD, National Vulnerability Database), l’Industrial Control Systems Cyber Emergency Response Team (ICS-CERT), la plate-forme CERT@VDE, le MITRE, et les fournisseurs de solutions d’automatisation industrielle Schneider Electric et Siemens.

Amir Preminger, vice-président de la recherche chez Claroty commente : « Depuis plusieurs décennies nous connectons de plus en plus d’objets à Internet. Cela se traduit aujourd’hui par des systèmes cyber-physiques qui ont un impact direct sur nos expériences dans le monde réel, notamment la nourriture que nous mangeons, l'eau que nous buvons, les ascenseurs que nous empruntons et les soins médicaux que nous recevons. Nous avons mené cette recherche pour donner aux décideurs de ces secteurs critiques un aperçu complet du paysage des vulnérabilités de leurs IoT, leur permettant d'évaluer, de hiérarchiser et de traiter correctement les risques pour les systèmes critiques qui sous-tendent la sécurité publique, la santé des patients, les réseaux et services publics intelligents, et plus encore ». 


Les principales conclusions de l’enquête sont les suivantes :

● Dispositifs IoT : 15 % des vulnérabilités ont été découvertes dans les appareils IoT, soit une augmentation significative par rapport aux 9 % du dernier rapport de Team82 couvrant le second semestre 2021. En outre, pour la première fois, la combinaison des vulnérabilités IoT et IoMT (18,2 %) a dépassé les vulnérabilités dans les systèmes informatiques IT traditionnels (16,5 %). Cela indique une compréhension accrue de la part des fournisseurs et des chercheurs pour sécuriser ces appareils connectés, car ils peuvent être une passerelle vers une pénétration plus profonde du réseau.

● Les auto-divulgations des fournisseurs : Pour la première fois, les auto-divulgations des fournisseurs (29 %) ont dépassé le nombre de divulgations par les organismes de recherche indépendants (19 %) mais restent inférieures aux divulgations par des sociétés de sécurité tierces (45 %). Les 214 CVE publiés doublent presque le total de 127 du rapport de Team82 pour le deuxième semestre 2021. Cela indique que les fournisseurs d'OT, d'IoT et d'IoMT sont plus nombreux que jamais à établir des programmes de divulgation des vulnérabilités et à consacrer davantage de ressources à l'examen de la sécurité et de la sûreté de leurs produits.

● Micrologiciels : Les vulnérabilités publiées concernant les micrologiciels étaient presque à égalité avec le nombre de vulnérabilités logicielles (46 % et 48 % respectivement), un bond énorme par rapport au 2ème semestre 2021 où il y avait presque deux fois plus de vulnérabilités détectées dans les logiciels (62 %) que dans les micrologiciels (37 %). Le rapport a également révélé une augmentation significative des vulnérabilités de firmwares entièrement ou partiellement corrigées (40 % au premier semestre 2022, contre 21 % au deuxième semestre 2021), ce qui est remarquable compte tenu des difficultés relatives à l'application de correctifs aux firmwares en raison des cycles de mise à jour plus longs et des fenêtres de maintenance peu fréquentes. Cela indique l'intérêt croissant des chercheurs pour la sauvegarde des dispositifs aux niveaux inférieurs du modèle Purdue, qui sont plus directement connectés au processus lui-même et constituent donc une cible plus attrayante pour les attaquants.

● Volume et criticité : En moyenne, les vulnérabilités XIoT sont publiées et traitées au rythme de 125 par mois, pour atteindre un total de 747 au premier semestre 2022. La grande majorité d'entre elles ont des scores CVSS de criticité (19 %) ou de gravité élevée (46 %).

● Impacts : Près des trois quarts des vulnérabilités détectées (71 %) ont un impact élevé sur la disponibilité des systèmes et des appareils, qui est la mesure d'impact la plus applicable aux appareils XIoT. L'impact potentiel le plus important est l'exécution de code ou de commande à distance non autorisée (prévalant dans 54 % des vulnérabilités), suivi des conditions de déni de service (plantage, sortie ou redémarrage) à 43 %.

● Atténuations : La principale mesure d'atténuation est la segmentation du réseau (recommandée dans 45 % des divulgations de vulnérabilités), suivie de l'accès distant sécurisé (38 %) et de la protection contre les ransomwares, le phishing et le spam (15 %).

● Contributions de Team82 : Team82 continue d'être à la pointe de la recherche sur les vulnérabilités des OT, ayant divulgué 44 vulnérabilités au cours du premier semestre 2022 et un total de 335 vulnérabilités à ce jour.

Il est conseillé aux athlètes de se rendre aux Jeux olympiques d'hiver de Pékin avec des téléphones jetables

Soumis par fredericmazue le

Le comité américain olympique et paralympique (USOPC) a conseillé à tous ses athlètes de se rendre en Chine avec des téléphones jetables, par crainte qu'ils ne reviennent de Pékin avec des smartphones vérolés, selon Le Wall Street Journal. Le même conseil a ensuite été donné par les comités canadiens, anglais, néerlandais, australien, belges et français au moins. Le même conseil est donné aux journalistes.

Est-ce à dire que des barbouzes chinoises vont aller trafiquer les téléphones des athlètes pendant que ceux-ci sont en train de concourir ? Les choses pourraient être beaucoup plus simples. Tous les participants aux jeux devront utiliser une application : My2022. Cette application doit notamment être utilisée dans le cadre du contrôle sanitaire des participants. Or selon le laboratoire de recherche canadien Citizen Lab, spécialiste des questions de cybersécurité, cette application est truffée de problèmes de sécurité. L'exploit de ces failles pouvant aboutir à des atteintes à la vie privée, à la surveillance des utilisateurs et des attaques de piratage a des fins de prise de contrôle à distance des appareils.

Jeffrey Knockel, de Citizen Lab, a souligné : La Chine est connue pour avoir sapé les technologies de chiffrement afin de pratiquer la censure politique et la surveillance. Dès lors, il est raisonnable de se demander si le chiffrement des données de cette application n’a pas été volontairement saboté à des fins de surveillance. 

De son côté, le comité d’organisation des Jeux a réagi en affirmant que 'ces inquiétudes n'étaient fondées sur aucune preuve' et que les informations contenues dans My 2022 ne seraient utilisées que pour les Jeux olympiques. Le Comité international olympique (CIO) a quant à lui indiqué que deux organismes spécialisés en cybersécurité, sollicités par ses soins, avaient testé l’application et n’y avaient décelé aucune « vulnérabilité cruciale ».

Google Issue Tracker permettait d'accéder à des vulnérabilités critiques

Soumis par fredericmazue le

Issue Tracker est un outil développé par Google pour un usage interne mais qui peut être utilisé par des utilisateur externes, partenaires ou publics. Issue Tracker comme le nom l'indique permet le suivi des bugs dans les produits Google. Autant dire qu'il faut que cet outil soit fiable afin que n'importe qui ne puisse pas accéder à des informations sensibles.

Mais fiable il ne l'était pas. Le chercher Alex Birsan explique en détails dans un billet de blog comme il était possible d'outrepasser des limitations de privilèges, via une requête POST bien sentie, afin d'accéder au jackpot, c'est-à-dire les vulnérabilités critiques au sein des produits Google. Le genre d'informations avec lesquelles les cybercriminels peuvent faire des ravages.

Google a récompensé Alex Birsan par une prime de 15 600 dollars pour ses découvertes.

Mais Issue Tracker est-il parfaitement sûr maintenant ? Telle est la question :-)

Un tiers des sites Web utilisent des librairies JavaScript obsolètes et vulnérables

Soumis par fredericmazue le

Ceci d'après une étude menée par des scientifiques du College of Computer and Information Science de Northeastern.

Les scientifiques ont examinés 133 000 domaines et sur ceux-ci  ont examiné les versions des librairies JavaScript utilisées, dans un panel de 72 librairies. Ce panel contient bien évidemment les librairies les plus utilisées sur le Web, dont jQuery, Angular, Bootstrap, Modernizr, etc.

Cette enquête révèle que 37% des sites utilisent au moins une librairie vulnérable et 10% des sites en utilisent plusieurs.

Palmarès des librairies vulnérables : 6,7 % pour jQuery, 40,1 % pour Angular, 86,6 % pour Handlebars et 87,3 % pour YUI.

Les scientifiques se sotn ensuite intéressés au temps en la sortie d'une nouvelle version d'une librairie et sa mise à jour par les administrateurs des sites. Résulat : entre 3 et 4 ans.

Source : silicon.fr

Google corrige 4 vulnérabilités critiques dans Android

Soumis par fredericmazue le

En ce début décembre, Google vient de publier un important correctif de sécurité pour ses appareils Nexus. Le code est également disponible dans Android Open Source Project (AOSP) donc les constructeurs de smartphones pourront les appliquer à leurs appareils... quand ils le voudront bien. Eternel problème de l'écosystème Android.

Ce sont une petite vingtaine de failles qui sont ainsi patchées, dont 4 classées critiques. Tout d'abord une vulnérabilité dans mediaserver qui permet à un attaquant de corrompre la mémoire et finalement exécuter du code arbitraire à distance dans le processus de mediaserver, au moyen d'un fichier media malicieux, vidéo ou MMS. La description de cette faille n'est pas sans rappeler StageFright qui a défrayé la chronique en août dernier. Toutefois Google n'y fait pas allusion dans son bulletin de sécuritél alors que Stagefright est mentionnée explicitement en ce qui concerne la correction de vulnérabilités hautes.

Une autre vulnérabilité critique corrigée se situait dans Skia. Au moyen d'une page web malicieusement conçue, d'un fichier MMS, d'un email ou d'une vidéo, un attaquant pouvait corrompre la mémoire et finalement exécuter du code à distance dans un processus privilégié.

Vient ensuite un problème d'élévation de privilège dans le noyau qui permettait d'exécuter du code arbitraire dans le contexte root. Cette faille est classée critique, souligne Google car le seul moyen de réparer un smartphone compromis est de re-flasher l'OS.

Est corrigée enfin une vulnérabilité dans le pilote d'affichage, qui permettait d'exécuter du code arbitraire à distance, dans le contexte utilisateur du pilote chargé par mediaserver.

Il ne reste donc plus qu'à attendre que les correctifs arrivent jusqu'aux utilisateurs Android. En attendant, la bonne nouvelle est qu'il n'existe pas d'exploits connus de ces failles qui viennent d'être corrigées.

Firefox 39 corrige des vulnérabilités critiques

Soumis par fredericmazue le

La fondation Mozilla, qui a annoncé il y a quelques jours vouloir faire le forcing vers une qualité sans compromis, afin de tenter de ne plus se faire grignoter des parts de marché par son concurrent le navigateur Google Chrome, vient de publier Firefox 39, qui amène d'important correctifs de sécurité.

Parmi ces treize failles comblées, quatre sont classées de gravité critique, ce qui signifie qu'un attaquant, par le biais de pages Web malicieusement conçues, peut exécuter du code et installer des applications sur la machine de l'internaute attaqué, sans que celui-ci fasse autre chose que naviguer normalement.

Deux autres failles sont classées de gravité haute. Cela signifie qu'une page malveillante peut, depuis un onglet ouvert dans Firefox, récupérer des données sensibles d'un autre site ouvert dans un autre onglet, ou y injecter du code et/ou des données, sans que l'internaute fasse autre chose que naviguer normalement. Peut-être de telles failles mériteraient-elles d'ailleurs être classées critiques, car après tout, le 'site ouvert dans un autre onglet' peut fort bien être un site bancaire...

Tous les utilisateurs qui apprécient Firefox sont invités à mettre à jour leur navigateur très rapidement, si cela n'a pas déjà été fait automatiquement par le mécanisme de mise à jour par défaut.

Vous pouvez connaître la version de votre Firefox, depuis son menu (Appuyez sur la touche Alt de votre clavier pour le faire apparaître au besoin), puis menu ? puis A propos de Firefox. 

Faute d'avoir mis à jour WordPress, Microsoft s'est fait hacker son site Digital Constitution

Soumis par admin le
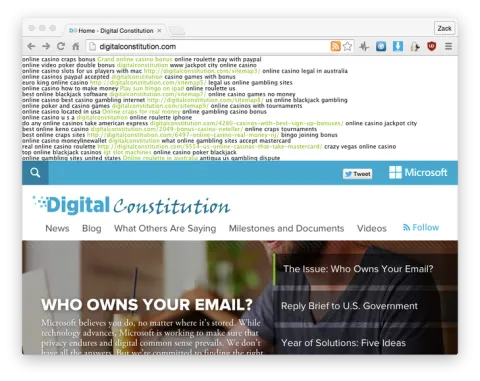
Image

Digital Constitution est un site que Microsoft a lancé mi 2013, à la suite des révélations d'Edward Snowden. L'objectif de ce site est de donner des informations sur les surveillances effectuées par le gouvernement des Etats-Unis et les gouvernements d'autres états.

Une intention louable. Mais cela ne dispense (hélas) pas de mettre à jour ses applicatifs. Ainsi le site tournait sous Wordpress 4.0.5. Une version très vulnérable. La dernière version du célèbre CMS est à ce jour 4.2.2. Une mouture qui corrige de graves vulnérabilités dans WordPress 4.1.2 et WordPress 4.2.1.

Autant dire que Microsoft a tendu le fouet pour se faire battre, ce qui est arrivé. Ainsi ZDNet a remarqué vendredi dernier que le site était victime d'injection de contenus en tête de es pages. Des contenus tous remplis de mots clés tels que Blackjack, Casino, Roulette. Les contenus injectés sont restés en ligne plus d'une heure. L'attaque aurait été réalisé par un robot exploitant les vulnérabilités WordPress.

Comme quoi personne n'est dispensé de faire ses mises à jour rigoureusement :-)

Le concours Pwnium est mort : vive le Pwnium permanent !

Soumis par fredericmazue le
Image

Google vient d'annoncer la fin de son concours Pwnium, qui se déroulait traditionnellement lors de la conférence CanSecWest de Vancouver. Ce concours était destiné aux hackers et chercheurs de sécurité qui pouvaient y démontrer une vulnérabilité du navigateur Google Chrome.

Les découvreurs de failles pouvaient toucher des primes substantielles. En 2013 Mountain Vew avait ainsi octroyé 2,7 millions de dollars et 3,14 millions de dollars en 2013.

Cette année, Google met fin à ce concours, mais cela ne signifie pas que l'entreprise renonce à traquer les bugs dans Chrome, pas plus qu'elle ne renonce à récompenser leurs découvreurs. Au contraire même.

Google déclare vouloir accélérer la découverte des failles de sécurité dans Chrome, et Pwnium présentait un effet pervers pour cela. En effet, les découvreurs de failles gardaient celles-ci secrètes jusqu'au concours, pour conserver leurs chances de gagner une prime. La société de sécurité Vupen, notamment, qui s'est maintes fois illustrées dans ce genre d'épreuves, avait gardé en réserve une faille pendant 3 ans, avant de la démontrer au concours Pwn2Own de 2014. Pour ce qui est de la rapidité à corriger des vulnérabilités, on a vu mieux :-)

Autres problèmes : des candidats de PWwnium ont démontré des failles à partir d'autres failles dévoilées lors de la même session du concours, ce qui fausse les résultats; plusieurs candidats ont démontré la même faille à la même session du concours, qui dans ce cas récompenser ?

Pour mettre fin à tous ces effets de bords indésirables, Google met donc un terme au concours Pwnium sous cette forme, mais ne le supprime pas ! Pwnium n'est plus un événement de quelques jours dans l'année, il devient permanent.

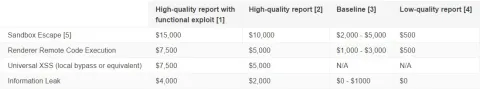
Les hackers et autres geeks doués gardent la possibilité d'empocher de belles primes pour leur découvertes, selon le barème ci-dessous. Si leurs découvertes de failles sont accompagnées d'un correctif, Mountain View peut encore augmenter le montant des primes.

100 000 dollars pour une faille dans Windows 8.1

Soumis par fredericmazue le

Après 28 000 dollars répartis à 6 programmeurs de talents, c'est 100 000 dollars que Microsoft vient de débourser pour récompenser James Forshaw, à la tête des recherches en sécurité de la société Context Information Security basée à Londres. James Forshaw a mis en évidence une faille dans la preview de Windows 8.1.

Comme le souligne Reuters, 100 000 dollars est la plus grosse somme jamais payée pour la découverte d'une faille de sécurité.

Si Microsoft verse une telle somme, c'est qu'elle est à hauteur de la contribution qui met en oeuvre une technique 'réellement novatrice' d'exploit de vulnérabilités. Rien, bien sûr, n'est  pour l'instant dévoilé quant à cette technique, mais Microsoft, par la voix de Katie Moussouris, responsable de la stratégie sécurité, souligne : "La raison pour laquelle nous payons plus pour une nouvelle technique d’attaque par rapport à un bug individuel est que l’apprentissage de nouvelles techniques de contournement nous aide à développer des défenses contre des classes entières d’attaques".

Outre cette prime de 100 000 dollars, James Forshaw qui fait partie des 6 programmeurs mentionnés plus haut, a déjà touché 9 400 dollars de Microsoft, dans le cadre du programme White Hat, pour la découverte de vulnérabilités dans Internet Explorer 11.
