Facebook

Facebook dévoile son application Slingshot - Par accident ?

Soumis par fredericmazue le
Web

Dans la journée d'hier, Facebook a publié, puis retiré peu de temps après, une nouvelle application baptisée Slingshot. "Plus tôt dans la journée, nous avons accidentellement publié une nouvelle application sur laquelle nous travaillons. Avec Slingshot vous pourrez partager vos moments de tous les jours avec plein de gens à la fois. L'application sera prête bientôt et nous sommes excités à l'idée de vous la proposer" a expliqué un porte-parole de Facebook à Mashable.

Slingshot n'est pas n'importe quelle application. Mark Zuckerberg a voulu acquérir SnapChat ce service de partage de photos et de vidéos qui s'auto-détruisent après lecture. N'ayant pu acquérir SnapChat, Mark Zuckerberg veut désormais développer "son" SnapChat et le SnapChat de Mark Zuckerberg est tout simplement Slingshot.

SlingShot permet de partager des photos et des vidéos. Avec la possibilité d'écrire sur les images avant le partage. Les destinataires ne peuvent voir le message que s'ils envoient quelque chose en retour. Une fois lus, les messages disparaissent.

L'application Slingshot devrait quant à elle réapparaître très bientôt. Et si l'on considère l'importance qu'elle a pour Mark Zuckerberg, il est difficile de croire qu'elle a été dévoilé par accident... ;-)
Bouton ASK : une nouvelle ruse de Facebook pour collecter vos données personnelles

Soumis par fredericmazue le
Web

Il est bien connu que Facebook utilise vos données personnelles, dont vos données de profil, à des fins commerciales. Pour proposer de la publicité ou autre choses de ce genre.

Seulement voilà, de nombreux utilisateurs Facebook ne remplissent pas entièrement leur profil, ce qui représente autant d'informations en moins à disposition du réseau social. Donc un manque à gagner.

Puisque Facebook, ne peut pas vous demander ces données, il est en train de mettre en place un mécanisme pour vous les faire demander par vos 'amis'. Le mécanisme, repéré par mashable.com, se présente sous la forme d'un bouton 'Ask'. Officiellement ce sera, bien entendu, un enrichissement 'social'.

Plus concrètement, le bouton Ask permettra à un de vos 'amis' de vous demander votre situation de couple, sous couvert d'une invitation à prendre un verre par exemple. Il permettra encore de vous demander, tant qu'on y est pourquoi se priver, un numéro de téléphone, une adresse mail, votre lieu d'habitation, l'entreprise pour laquelle vous travaillez.

Bref toutes choses qui peuvent être absentes de votre profil, et que votre ami Facebook aurait fort bien pu vous demander par un message privé classique, sans le moindre bouton Ask.

Oui, mais le bouton Ask permettra à Facebook d'intercepter bien plus facilement ces données que vous n'aviez pas voulu lui communiquer. 

Mark Zuckerberg veut faire "son" SnapChat

Soumis par fredericmazue le

Il avait proposé 3 milliards de dollars pour acquérir SnapChat, ce service de partage de photos et de vidéos qui s'autodétruisent dans les 1 à 10 secondes, mais sans succès. Avoir par la suite acquis WhatsApp pour la rondelette somme de 19 milliards de dollars ne semble pas avoir consolé Mark Zuckerberg

Il est vrai que SnapChat, comme WhatsApp, est très utilisé chez les teenagers, qui forment aussi une grande partie du fond de commerce de Facebook. Ou plutôt qui formaient, car la tendance serait plutôt à déserter Facebook chez les jeunes, d'où l'achat de WhatsApp qui est une façon indirecte de les retenir.

C'est sans doute aussi pourquoi, d'après le Financial Times, Mark Zuckerberg superviserait personnellement un projet similaire (et concurrent) de messagerie éphémère dont le nom de code est Slingshot. Garder son jeune public  semble vital pour Mark Zuckerberg.

Toujours selon le Financial Times, le projet Slingshot est très avancé et pourrait être présenté à a fin de ce mois. Il se concrétiserait par une application pour smartphone, indépendante de Facebook.

Facebook F8 : Une nouvelle régie publicitaire et des applications qui pourront être testées de manière anonyme

Soumis par fredericmazue le

Il n'y avait pas eu de conférence F8, la conférence Facebook pour les développeurs, depuis 2011. Autant dire que celle qui s'est déroulée semaine était très attendue.

Une conférence qui nous apprend que le réseau social fait le forcing sur la publicité. Mais est-ce vraiment surprenant ? Ainsi Facebook a lancé sa régie publicitaire dédiée au mobile : Facebook Audience Network.

Cette régie publicitaire permet d'amener des publicités dans les applications mobiles tierces, ce qui offre donc aux développeurs la possibilité de monétiser leurs applications par ce biais. Un moyen très efficace selon Facebook.

"Nous avons essayé pendant longtemps de comprendre comment gagner de l'argent sur mobile. Cela fonctionne car on connecte des annonceurs avec des gens qui veulent des annonces publicitaires qui sont intégrées et pas intrusives", a expliqué Deborah Liu.

Mark Zuckerberg en a rajouté une couche : "L'écosystème mobile a besoin de trouver un moyen de diffuser des annonces organiques et personnalisées, et je suis content que nous puissions amener plus d'un million d'annonceurs actifs sur vos applications".

Que sont ces publicités non intrusives ? Ce sont tout d'abord des annonces dites "natives", qui apparaissent dans le flux d'informations de l'applications mobiles. Mais ce sont aussi des bandeaux publicitaires, ou encore... des interstitiels, ces publicités de plus en plus courantes sur le web, et qui viennent se superposer à la page que vous voulez consulter. Dans ce dernier cas, la non intrusivité semble n'exister que dans la subjectivité des dirigeants de Facebook.

Facebook promet également de corriger un de ses gros défauts du point de vue du développeur : les API à géométrie extrêmement variable. Ainsi le réseau social garantit la stabilité de sa nouvelle API pendant 2 ans.

Enfin, Facebook a refondu Facebook Connect et apporte dans ce cadre une grosse nouveauté qui intéressera les développeurs : la possibilité de se connecter de manière anonyme pour tester une application, sans nécessairement créer de compte et donc surtout sans ouvrir les données du profil à l'application.

[video:http://vimeo.com/93305387]

Un malware Android sévit sur Facebook

Soumis par fredericmazue le
Image
Image

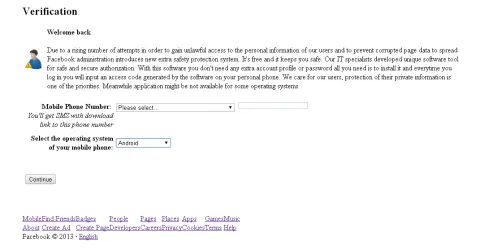
La société de sécurité ESET avertit les utilisateurs de smartphones Android qu'un malware sévit en ce moment sur Facebook, sous la forme d'une fausse application de sécurité.

Ce malware se nomme iBanking et se présente comme une application sécurisant les paiements en ligne. Il fait bien évidemment l'inverse : vol de données, de mots de passe, et d'informations bancaires.

iBanking sévit en plusieurs étapes. Tout d'abord, lorsque la victime se connecte sur Facebook, le malware essaie d'injecter un faux contenu dans la page Web au moyen de JavaScript.

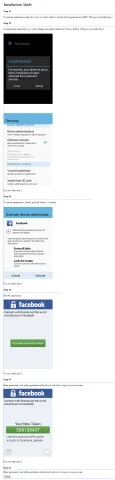
Si l'injection réussit et que le numéro de téléphone est communiqué, la victime est ensuite guidée dans l'installation d'une application qui demandera des droits élevés pour être en mesure de dérober des informations sensibles. Parmi celles-ci, notamment, des codes mTAN reçus par SMS afin de réaliser des transactions.

Frédéric Mazué

Facebook une nouvelle fois accusé de lire les message privés

Soumis par fredericmazue le

En janvier dernier, ce sont des utilisateurs américains qui ont attaqué Facebook pour manque de respect de la vie privé. L'accusation portait sur la lecture de messages privés et du suivi des liens qui y sont éventuellement incorporés.

Cette fois l'accusation est faite au Canada, mais reste sur le fond la même : Facebook lirait les messages privés, suivrait les liens incorporés et irait jusqu'à convertir ceux-ci en Like. Tout cela ayant pour but de peaufiner la publicité ciblée et d'accroître les revenus publicitaires.

Cette nouvelle affaire ne va pas aider à renforcer la confiance des utilisateurs de Facebook, alors même que le réseau social envisage de créer une monnaie virtuelle pour réaliser des transaction sous son giron.

Source : www.bitdefender.fr

Frédéric Mazué

Facebook envisage de faire fonctionner la planche à e-billets

Soumis par fredericmazue le

D'après le Financial Times relayé par TechCrunch, Facebook serait en train de mettre en place un nouveau moyen d'augmenter ses revenus.

Ainsi, le réseau social ne se contenterait plus des revenus publicitaires et des commissions sur les applications payantes et serait en train de mettre en place sa monnaie virtuelle.

Ceci fait, Facebook prélèvera une commission sur les transactions effectuée sous son giron. Si le service devrait, pour commencer être disponible en Irlande, pour se répandre ensuite à tout le vieux continent, les transactions ne seront pas effectuées pour autant en euros, mais bien dans une monnaie virtuelle propre à Facebook. Une monnaie que l'on imagine bien le réseau social vouloir universelle avec le temps.

Pour créer ainsi des unités de valeur monétaire, Facebook a besoin d'une autorisation de la banque centrale irlandaise, autorisation qui devrait être accordée d'ici quelques semaines. Facebook se refuse toutefois à tout commentaires pour le moment.

Convaincre les banques est une chose. Après, Facebook devra convaincre ses utilisateurs de lui confier de l'argent, fut-il virtuel. La très mauvaise réputation du réseau social en matière de confidentialité et de protection des données ne va sans doute pas aider. 

Frédéric Mazué

Facebook propose Hack : un langage dérivé de PHP, plus sûr à l'exécution

Soumis par fredericmazue le
Image

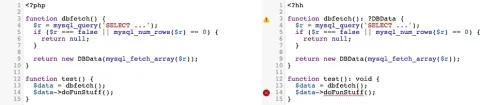
Facebook vient d'annoncer officiellement Hack, un langage dérivé de PHP, destiné à s'exécuter avec HHVM et plus sûr à l'exécution.

Pour mémoire HHVM est le successeur du projet HipHop, une technologie devant convertir du code PHP en code C++. Un projet justifié par le problème récurrent de la consommation de ressources serveurs que pose PHP à Facebook. Facebook, ce serait, chiffre non officiel, 200 000 serveurs. Economiser des ressources, c'est diminuer le nombre de serveurs donc faire des économie substantielles au quotidien.

Finalement HipHop est devenu HHVM une machine virtuelle qui compile le code PHP (en maintenant le code Hack) en un code-byte intermédiaire avant que celui-ci soit traduit en code x64 par un compilateur Just-in-Time. Ce processus permet, selon Facebook, toutes sortes d'optimisations qui ne sont pas permises avec des binaires compilés statiquement.

Reste que PHP est un langage peu sûr à l'exécution. D'où l'idée du langage Hack, qui reprend grosso modo l'idée de TypeScript pour JavaScript.

En revanche là où TypeScript est 100% compatible avec JavaScript, Hack ne serait compatibles qu'à 9x% avec le code PHP existant.

La motivation première de Hack est la sûreté à l'exécution. Ainsi, par exemple, il doit éliminer l'erreur ultra-classique et souvent difficile à déboguer de l'appel d'une méthode d'un objet null.

Au moyen d'annotations, Hack permet d'ajouter le typage statique et donc la vérification de type lors de la compilation, sur les arguments de fonctions, les membres de classes et les valeurs de retour :

<?hh
class MyClass {
 const int MyConst = 0;
 private string $x = '';
 public function increment(int $x): int {
   $y = $x + 1;
   return $y;
 }
}

Hack apporte encore la programmation générique

<?hh
class Box<T> {
 protected T $data;
 
 public function __construct(T $data) {
   $this->data = $data;
 }
 
 public function getData(): T {
   return $this->data;
 }
}

Hack amène beaucoup d'autres choses :  les collections, les fonctions lambda, les synonymes de types, la programmation asynchrone, etc.

Hack est un langage open source

La NSA a infecté des milliers d'ordinateurs avec un fake de Facebook

Soumis par fredericmazue le

Nouvelle révélation dans l'affaire Snowden. Il y avait longtemps... :-) Selon The Intercept, la NSA a infecté des milliers d'ordinateurs et envisageait d'en infecter des millions. Une attaque "à l'échelle industrielle".

C'est une attaque selon le principe Man in the middle, nom de code QUANTUMHAND qui était effectuée. Tout simplement, si l'on peut dire, des faux sites Facebook étaient présentés aux internautes. Ces faux sites contenant bien entendu des pages malveillantes exploitant des failles de sécurité des ordinateurs clients pour y installer des logiciels espions.

L'attaque QUANTUMHAND faisait partie d'un programme d'infection beaucoup plus vaste qui avait pour nom de code Turbine, et qui était conçu pour infecter des millions de machines, notamment au moyen de spam. Le but de ce programme n'étant rien moins que de "s'approprier Internet". Les malware installés, outre le vol de données, étaient capables d'ouvrir le micro ou la webcam des machines infectées.

Un responsable de Facebook interrogé au sujet de cette attaque massive a déclaré que cette attaque n'était pas prouvée et qu'elle n'était de tout façon plus possible depuis la mise en oeuvre du protocole HTTPS sur tout le réseau social depuis 2011.

Pendant un temps Facebook état-il devenu Fakebooc ? :-)

Facebook abandonne son service de messagerie

Soumis par fredericmazue le

Le service avait été lancé en 2010. Les membres du réseau social avaient la possibilité d'utiliser une adresse mail @facebook.com.

Une possibilité, et même un peu une obligation, car Facebook, bien souvent fort cavalier, avait imposé a ses membres une adresse facebook.com dans leur profil, ce qui avait provoqué pas mal de mécontentements.

L'intention de Facebook était bien évidemment de concurrencer le service Gmail de Google qui fonctionne bien et qui propose de la publicité ciblée.

Cependant, Microsoft l'a appris à ses dépends avec Windows 8, on n'impose pas toujours ses desideratas à ses utilisateurs. Les membres n'ont pas, ou très peu, utilisé leur adresse @facebook, et faute d'activité, le service va être arrêté.

Un porte-parole de Facebook a confié à The Verge : "La plupart des gens n’ont pas utilisé leurs adresses mails @facebook.com"..

Les mails à destination des adresses @facebook.com seront redirigés sur l'adresse mail principale enregistrée lors de la création du compte.

Jusqu'à que ce que ce service de redirection s'arrête brutalement... :-)