Sécurité

Barbhack 2026 : 29 août à Toulon

Soumis par francoistonic le
Image

Pour finir l'été, la conférence hacking Barbhack revient le 29 août à Toulon. L'idée : prendre du temps pour apprendre, partager, résoudre quelques challenges, et se détendre avec les participants et les conférenciers. Pourquoi ne pas en profiter pendant l'été dans le sud de la France ?

La journée alternera entre conférence et ateliers. 

Inscription et agenda : https://www.barbhack.fr/2026/fr/

WordPress : nouvelles attaques via le plugin miniOrange

Soumis par francoistonic le
Image

Nouvelle campagne de hack contre WordPress. Cette fois-çi, les hackers utilisent 2 failles présentes dans le plugin miniOrange SAML 2.0 Single Sign On. Ce plugin est censé mettre en place une authentification et un mécanisme de SSO évitant de saisir les identifiants à chaque fois. L'attaque contourne purement et simplement les mécanismes du plugin ! Tous les sites WordPress utilisant ce plugin sont potentiellement concernés. 

La faiblesse vient du mécanisme SAML Assertion Consumer Service et des données POST du processus SAMLResponse. Basiquement, SAML repose sur 3 éléments de confiance : l'utilisateur, l'identité du fournisseur et le service provider (le site WordPress). Toutes les assertions reçues doivent être validées. La faille vient justement d'une vérification défaillante :

1 / échec de la validation des signatures : le plugin accepte des réponses SAML non signées ou signées mais qui sont en réalité compromises

2 / validation insuffisante sur plusieurs assertions (Issuer, Audience, etc.)

3 / spoofing de l'identité par une manipulation du NameID 

Les CVE identifiées : CVE-2026-61979 et CVE-2026-15981

Toutes les versions du plugin sont concernées. METTEZ À JOUR DÈS MAINTENANT.

20 vulnérabilités en moyenne dans une app web ?

Soumis par francoistonic le
Image

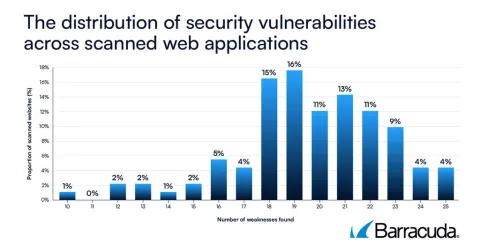
Une nouvelle étude publiée par Barracuda fait un constat : en moyenne, 20 vulnérabilités de sécurité sont présentes dans une application web. Ce sont autant de risques d'attaques. La moyenne se situe plutôt entre 18 et 22 failles potentielles. 

Quelques risques :

  • Divulgation d’informations : représentant 25 % des failles de sécurité détectées, elle se produit lorsque l’application révèle trop d’informations sur ses systèmes, domaines, pages masquées, routes ou services. Les attaquants peuvent utiliser ces données pour cartographier l’environnement de la cible, repérer les points faibles, découvrir des points de terminaison cachés, trouver des zones d’administration dissimulées et préparer des attaques plus ciblées, le tout sans être détectés.
  • Usurpation et imitation de marque : représentant 23 % des failles de sécurité détectées, il s’agit de faiblesses qui permettent plus facilement aux attaquants de se faire passer pour une marque, un site web ou un domaine de confiance, et d’inciter les utilisateurs à communiquer leurs identifiants ou des informations sensibles. Les attaquants peuvent utiliser des identités compromises pour cloner des pages web, rediriger les utilisateurs vers des sites malveillants, voler des identifiants de connexion ou envoyer des e-mails de phishing crédibles au nom de la marque
  • Attaques côté client (exploitation du navigateur) : il s’agit de faiblesses dans la manière dont les pages web affichent ou exécutent du contenu, permettant aux attaquants d’exécuter des scripts malveillants dans le navigateur d’un utilisateur. L’exposition aux attaques côté client représente 14 % des failles de sécurité détectées. Les attaquants pourraient l’exploiter pour injecter des scripts — par exemple au moyen d’attaques de type Cross-Site Scripting (XSS) — afin de voler des cookies de session, modifier le contenu visible, inciter les utilisateurs à cliquer sur des boutons masqués ou téléverser des fichiers trompeurs.
  • Exposition des données : elle représente 10 % des failles de sécurité détectées. Elle se produit lorsque des informations sensibles sont inutilement exposées par l’application, par exemple via des pages web, des API, des journaux, des cookies, des scripts de suivi ou des réponses mal configurées. Les attaquants peuvent l’exploiter pour recueillir des données personnelles, des jetons, du contenu privé, des secrets ou des informations commerciales confidentielles, notamment des e-mails et des paramètres de configuration ; suivre les utilisateurs sans leur consentement ; et contourner les contrôles d’accès et les politiques de conservation des données. 
  • La liste se complète par un chiffrement faible ou absent, qui permet aux attaquants d’intercepter ou de manipuler le trafic (6 % des failles), des logiciels obsolètes ou des configurations non sécurisées (également 6 %), ainsi que des faiblesses dans la gestion des sessions utilisateur et dans la protection des cookies et des identifiants (5 %).

Bref, il faut scanner les éléments, vérifier la configuration et les permissions, bloquer ou limiter les accès, mettre en place une authentification forte, etc. 

Pour en savoir plus : https://blog.barracuda.com/2026/08/19/average-web-application-20-security-vulnerabilities

15 000 caméras hackées en 35 jours

Soumis par francoistonic le
Image

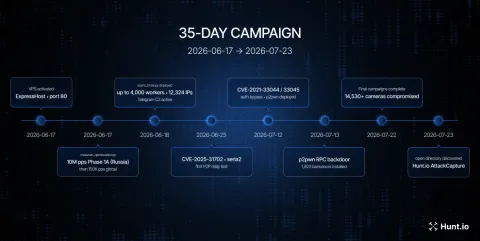
Hunt.io a mis en évidence une vaste campagne de compromission de caméras de surveillance IP, de la marque Dahua. En tout presque 15 000 caméras déployées en Russie et en Ukraine, ont été compromises sur une campagne de 35 jours. Plusieurs techniques ont été utilisées :

- force brute pour forcer le login via le port 37777

- exploitation des vulnérabilités connues

- serveur HTTP mal protégée

Hunt.io a récupéré plus 407 Mo de données compromises à travers 234 répertoires, incluant les codes sources, des logs, des images, l'historique du shell, etc. 

En résumé :

- 14 530 devices compromis

- 1 923 caméras avec des portes dérobées persistences avec code malveillant pour bypasser le login et les protections

- 283 caméras détectées par des numéros de série disponible sur le cloud du constructeur

- un code hors ligne permettait de récupérer les données de la caméra

- deux CVE exploitées pour détecter les identifiants ou les passer : attaque p2pwn (classique) et élévation des droits

Les attaquants ont donc utilisé différentes méthodes pour compromettre les caméras. L'attaque par force brute a été la plus efficace avec 12 324 IP uniques remontées. 

Tous les détails : https://hunt.io/blog/operation-cameraswarm-dahua-cameras-compromised#The_scannerdahua_Toolkit

Noms de domaine : la cybercriminalité investit massivement

Soumis par francoistonic le

Infoblox alerte sur le rachat massif de noms de domaine expirés. "Chaque jour, des dizaines de milliers de noms de domaine expirent et redeviennent disponibles à l’achat. Au cours du premier semestre 2026, Infoblox Threat Intel a observé environ 65 000 noms de domaine rachetés quotidiennement après leur expiration, une pratique appelée le « dropcatching ». Ces domaines représentent près de 20 % de l’ensemble des noms de domaine enregistrés chaque jour." explique Infoblox. 

En rachetant ces noms de domaines, les groupes criminels héritent de la confiance, des liens entrants et du trafic Web associés à leur ancien propriétaire. Les domaines autrefois légitimes ne sont d’ailleurs pas les seuls à être recherchés : il existe également un marché florissant pour des domaines déjà connus pour leurs activités malveillantes. Cette nouvelle enquête analyse en détail comment ces domaines abandonnés sont réutilisés par plusieurs acteurs malveillants jusque-là inconnus.

A lui seul, Sable Squirrel aurait dépensé 7 millions $ pour rachetant plus de 10 000 noms de domaine. Sable Squirrel exploite par ailleurs des serveurs de commande et de contrôle (C2) utilisés par plusieurs chevaux de Troie d’accès à distance (RAT), sur des systèmes également utilisés pour diffuser des contenus illégaux.

« Le volume de domaines rachetés après leur expiration est stupéfiant. Nous savions que les cybercriminels réutilisaient des domaines expirés à des fins malveillantes, mais nous ne disposions pas encore de données précises sur la manière dont ils étaient exploités, ni sur les sommes que ces acteurs étaient prêts à investir », explique Dre Renée Burton, vice-présidente d’Infoblox Threat Intel. « Les domaines expirés peuvent offrir un accès immédiat à la confiance des internautes, et au trafic dont ils bénéficient historiquement. Ils présentent donc un risque plus élevé que la plupart des noms de domaine nouvellement enregistrés. »

NuGet : la durée de vie des clés API est limitée à 30 jours

Soumis par francoistonic le
Image

La sécurité de la supply chain pour les développeurs est un enjeu essentiel. Microsoft a mis en place depuis le 17 août dernier une durée limitée des clés API utilisés par les paquets NuGet. Désormais, elles ne dépasseront pas 30 jours. Toutes les clés générées avant le 17 août fonctionneront jusqu'au 1er novembre, pas au-delà. Bref, les développeurs doivent se préoccuper dès maintenant des clés et mettre en place un nouveau cycle de vie des clés. L'option 365 jours est désormais supprimée pour les nouvelles clés. 

Pour rappel, une clé API NuGet est comme un mot de passe pour publier les paquets. Sa fuite peut compromettre l'intégrité de vos paquets. "Les identifiants à longue durée de vie sont pratiques, mais ils augmentent considérablement l'impact d'une divulgation accidentelle. Le paquet NPM de la console NX a récemment été compromis à l'aide d'identifiants volés. L'attaquant a publié un paquet malveillant pour la console NX en utilisant ces identifiants. Selon l'équipe de développement NX, le paquet a été activé 6 000 fois en 36 minutes avant d'être désactivé. D'autres attaques similaires ont eu un impact bien plus important." précise l'éditeur. 

Il est recommandé d'utiliser Trusted Publishing. Ce flux de publicaton a été mis en place en septembre 2025. 

L'annonce du changement avait été faite début août. Il aurait été plus pertinent de l'annoncer dès le mois de juin et non en plein été. 

Annonce : https://devblogs.microsoft.com/dotnet/strengthening-nuget-supply-chain-security-reducing-api-key-lifetime/

Python : mise à jour de sécurité pour Python 3.12, 3.11 et 3.10

Soumis par francoistonic le
Image

Python annonce une mise à jour de sécurité pour les versions 3.10, 3.11 et 3.12. Elle corrige plus de 30 failles dont plusieurs CVE :

- CVE 2026-2297 : s'assurer que SourcelessFileLoader utilise io.open.code() quand on ouvre un fichier .pyc

- correction des crash dans un récursif C quand une conversion XML est faite avec ElementsDeclHandler = CVE 2026-4224

- correction d'un contournement de la vérification dash-prefix

- vulnérabilité ZIP sur Windows dans shutil.unpack_archives

- fixation d'un potentiel déni de service dans unicodedata.normalize

- fixation d'un buffer overflow potentiel dans bz2

- fixation d'une vulnérabilité dans tarfile et les filtres d'extraction data et tar. CVE 2025-4330

- normalisation de toutes les fins de ligne 

- amélioration de la sécurité contre les attaques XML hash-flooding 

Python 3.12.14, 3.11.16 and 3.10.21 sont disponibles dès maintenant.

Liste complète : https://blog.python.org/2026/08/python-31214-31116-31021/

Le commentaire de Filigran sur le piratage opéré par Muse Spark de Meta

Soumis par francoistonic le
Image

Meta avait confirmé que son modèle Muse Spark 1.1 avait hacké les systèmes d'une entreprise durant des tests sécurité effectués par Irregular. La cause de cette attaque serait une mauvaise configuration qui aurait permis un accès à Internet non prévu. 

Neema Sharma (Filigran) donne son avis : "Troisième révélation suivant exactement le même schéma en deux semaines, toutes rattachées à la même cause profonde : une mauvaise configuration de l'environnement d'évaluation, et non un modèle qui déciderait de lui-même d'attaquer. L'histoire n'est pas que 'l'IA veut vous pirater'. C'est que l'IA agentique est désormais suffisamment capable pour qu'une simple erreur de périmètre dans un environnement de test se transforme en véritable brèche. C'est un problème d'infrastructure et de gouvernance, et c'est précisément pour cela que les permissions restreintes et les pistes d'audit doivent être pensées dès la conception des scénarios d'attaque, avant que ces agents ne touchent quoi que ce soit en production. Les pratiques de test des agents IA doivent être entièrement réécrites, les anciennes règles ne fonctionnent plus."

Chargeurs de voitures électriques : une faille SSH peut compromettre certains chargeurs

Soumis par francoistonic le
Image

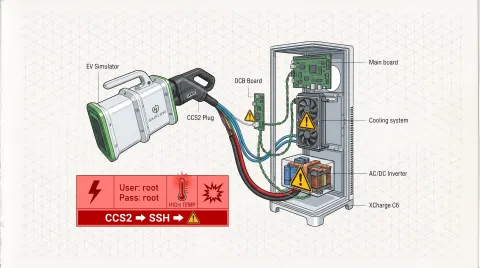
Aucun objet connecté n'est à l'abri d'une faille de sécurité. Lionel Richard Saposnik a publié courant juillet, sur sailfow.com, un post montrant la vulnérabilité de certains chargeurs électriques pour les voitures : the hidden CCS2 attack surface on EV Chargers. Il explique qu'une borne de charge est aussi un port réseau. La faille est aussi simpliste qu'incompréhensible en 2026. "Nous avons trouvé des services SSH et Telnet exposés sur les chargeurs XCharge C6. Ils ont par défaut root:root".

Bref : un hacker peut utiliser un véhicule électrique compromis pour obtenir un contrôle total de la borne pour charger sans payer ou provoquer des dommages matériels. Il liste plusieurs scenarii :

- compromission des voitures : installation d'une porte dérobée durant le chargement

- brèche dans le réseau 

- manipulation des paramètres de la puissance délivrée et de la température de fonctionnement

- compromission des matériels connectés à la borne

Cette découverte montre la légèreté de certains constructeurs :

- SSH/Telnet ayant une simple adresse 0.0.0.0

- login et mot de passe par défaut root:root

- aucune authentification durcie : temps limite de connexion par exemple

- possibilité d'avoir la même vulnérabilité chez d'autres constructeurs de bornes

Il "suffit" de connecter le câble de la borne au matériel de hack simulant la présence physique d'un matériel, d'avoir accès à SSH et de s'authentifier... L'auteur dit que les constructeurs ont surtout travaillé sur la sécurité des communications backend tout laissant une surface d'attaque potentielle sur le chargeur proprement dit, par manque de tests ou de rigueur dans la conception. Il rappelle un principe simple : quand on connecte un véhicule électrique à la borne de recharge, une connexion IP est faite pour communiquer entre les deux matériels via le courant porteur (CPL). De facto, si cette connexion IP n'est pas sécurisée, on peut accéder directement aux services de la borne. 

Les conséquences d'une prise de contrôle peuvent être élevées :

- désactivation de la ventilation provoquant une surchauffe de l'installation

- manipulation de la puissance délivrée par la voiture 

- manipulation des données de chargement

- compromission d'un véhicule connecté

L'attaque nécessite un minimum de matériel : 

- Control Pilot 

- modem PLC

- une Pi ou équivalent

- accès physique à la borne et au connecteur de la borne

Coût total du hack : environ 130 $

4 étapes sont nécessaires :

1 / connexion du connecteur

2 / établissement de la connexion réseau

3 / Accès SSH

4 / compromission via le root shell

Pour en savoir plus : https://www.saiflow.com/blog/the-hidden-ccs2-attack-surface-on-ev-chargers
WordPress 7.0.3 : mise à jour de sécurité

Soumis par francoistonic le
Image

WordPress annonce une nouvelle mise à jour de sécurité : la 7.0.3. Il est fortement recommandé de la déployer rapidement.

Parmi les failles et vulnérabilités comblées, notons :

- XSS sur l'écran de connexion avec une potentielle exécution de code 

- XSS sur les contenus publiés en passant par les paramètres emoji

- XSS sur le bloc Post Content

- XSS sur Quick Edit en cas de nombreux utilisateurs présents

- élévation de droits quand le user registration est activé

- possbilité d'accès aux notes dans les fils de commentaires

- contournement de sécurité dans l'attribut filtre CSS avec possbilité d'injection CSS

Liste complète : https://wordpress.org/news/2026/08/wordpress-7-0-3-release/