Sécurité

Piratage de la DGFIP : l'ANSSI publie le rapport et montre les manques de sécurité

Soumis par francoistonic le
Image

L'ANSSI a publié le rapport sur le piratage de la direction générale des finances publiques entre mai et août 2026. Ce rapport accessible publiquement mais des passages et des références ont été soigneusement masqués. Ce rapport était attendu pour savoir ce qu'il s'était réellement passé. 

"Le 12 août 2026 à 13h50, l’acteur Zerobytes revendique sur un forum en ligne, le vol de données appartenant à la plateforme impots.gouv.fr, sous la responsabilité de laDirection générale des Finances publiques (DGFIP). L’ANSSI notifie l’entité le même jour à 16h32. Le 13 août au matin, Zerobytes publie le détail des données volées, quiconcernent près de 353 000 particuliers et 252 000 professionnels, obtenues à partir d’un outil de gestion de la relation avec les usagers de la DGFIP."La récupération des données par le hacker s'est faite en réalité 7 semaines avant. Le hacker avait passé plusieurs semaines à explorer les applications et les services depuis un accès au réseau interministériel de l'Etat. Des dizaines d'authentifiants légitimes avaient été dérobés. 13 août : nouvelle revendication contre des données du cadastre suite à la compromission d'un poste de travail d'un géomètre-expert dans un cabinet privé. La compromission des systèmes d'informations de la DGFIP n'est pas la conséquence d'une attaque frontale mais de l'exploitation de faiblesses dans 3 domaines, dixit l'ANSSI :- l'identité suite à la fuite d'identifiants - l'architecture avec accès à des infrastructures sensibles depuis le réseau interministériel- la détection : le SoC de la DGFIP ne supervisait pas le portail ADER que le hacker a utilisé et aucun mécanisme n'a pu relier et alerter sur les activités suspectes (connexions durant la nuit, volumes de données anormaux, IP, scraping, etc.).Le rapport propose un plan d'action pour remédier à ces lacunes :- Renforcer la supervision de la DGFIP et élargissement de la couverture àl’ensemble des applications métier ;- Limiter l’exposition des identifiants de connexion et implémentation del’authentification forte ;- Réduire la surface d’attaque et l’exposition des ressources métiers sur lesréseaux tiers incluant la mise en place de seuils applicatifs sur les donnéespouvant être accédées.Des comptes ont été compromisAvec les identifiants volés, le hacker a pu se connecter et naviguer dans les différentes applications. Et le rapport met en évidence qu'il y a un temps d'action possible entre le vol des identifiants et la réinitialisation des mots de passe par le SOC. Ce temps a été exploité par le hacker. Il est aussi probable que des devices extérieurs ont été utilisés permettant de ne pas alerter sur le volume anormal de données. Et le rapport indique que les sessions d'exfiltration des données n'ont pas été détectées en temps réel. On parle tout de même de :11 Go entre les 22 et 25 juin3 Go entre les 21 et 23 juilletLe rapport montre que les IP de connexions ne sont pas analysées ni le nombre de requêtes sur un temps défini ni les heures de connexion qui ne correspondent pas aux horaires habituels. "Ces paramètres pris individuellement ne permettent généralement pas d’identifier des comportements suspects sans générer d’importants volumes de faux positifs,néanmoins la corrélation de plusieurs d’entre eux aurait pu permettre de lever des alertes." commente le rapport.La remédiationLe rapport met en avant plusieurs solutions pour répondre à cette attaque :- un accès plus stricte des applications sensibles et internes- limiter l'usage externe des applications- mise en place de quotas sur les volumes de ressources- protection contre les attaques par injection- blocage des IP par GeoIP et la réputation IP- identifier les devices personnels et les interdire- bonnes pratiques de sécurité pour durcir les postes- authentification multifacteur- sensibilisation des utilisateursChronologie simplifiée- 2-8 mai : plusieurs connexions au portail PIGP avec le même compte depuis 3 localisations différentes avec des IP reconnues comme non légitimes- 7 mai : le même compte se connecte au portail ADER et accède à l'application E-Contact. Un mot de passe est réinitialisé suite à un autre incident- 22 mai - 3 juin : plusieurs tentatives de connexion suspectes, mais pas d'alerte générée. Plusieurs comptes sont compromis sur la période- 7 juin : un nouveau compte se connecte au PIGP depuis une IP en France- 9 juin : alerte sur un incident- 11 juin : nouvelle alerte soulevée par le COSSIM- 15 juin : un partenaire informe l'ANSSI de la compromission de 2 comptes. Mais la DGFIP ne répond pas et l'ANSSI ne relance pas- 16 juin : nouvelles tentatives- 21 juin : une authentification réussit avec un nouveau compte- 22 juin : nouvelle alerte par un partenaire - 23 juin : nouvelle connexion réussie avec un nouveau compte. L'activité du compte alerte et lance des recherches- 24 juin à partir de 04h26, des données sont exfiltrées- 29 juin : nouvelle alerte sur un compte compromis- 1er juillet : la DGFIP est informée de la vente de 2 comptes, les mots de passe sont réinitialisés- 4 juillet : le COSSIM partage des marqueurs des connexions- 6 juillet à 20h18, 4 minutes après une connexion, des recherches suspectes sont faites, une alerte est générée- 7 juillet : nouvelle connexion. Nouveau mot de passe à 10h10- 11 juillet : 2 comptes compromis sont en échec de connexion- 18 juillet : nouvelles connexions- 21 juillet 19h49 : l'attaquant valide la viabilité des identifiants- 22 juillet 07h11 : nouvelle connexion, 07h28, nouvelles données récupérées. Nouvelle attaque à partir de 16h20- 23 juillet : des recherches suspectes sont détectées- 24 juillet : le SOC traite le ticket ouvert la veille, IP bloquée- 12 août : revendication du hacker sur la compromission de la DGFIP et annonce le vol de 678 437 enregistrements- 13 août : la DGFIP identifie l'accès de l'attaquant - 14 août : la compromission d'un compte d'un géomètre-expert est identifiée- 18 août : la DGFIP informe avoir désactivé tous les comptes du cabinet de géomètreNotre avis : le rapport montre les faiblesses du système de détection et comment le hacker a pu agir sans être réellement surveillé durant plusieurs semaines. Une alerte est émise mais cela ne suscite aucune réaction et l'absence de suivi favorise la suite des événements. Finalement, on constate que les réactions sont assez tardives pour bloquer les comptes et les IP compromises. Et le rapport indique aussi le manque de coordination et l'absence d'alertes en s'appuyant sur les diverses activités de l'attaquant.Source : https://cyber.gouv.fr/actualites/lanssi-publie-le-rapport-dincident-sur-les-cyberattaques-ayant-touche-la-dgfip/
Sewan Cyber : une gamme dédiée à la cybersécurité des entreprises

Soumis par francoistonic le

Sewan, fournisseur de cloud et de télécom, annonce une nouvelle gamme pour les entreprises : Sewan Cyber. es 17 600 cyberattaques recensées en France en 2025 ne représentent qu'une partie des incidents réellement subis par les organisations, nombre d'entre eux n'étant jamais déclarés. Mais au-delà du volume, c'est la nature des attaques qui change : selon le CrowdStrike Global Threat Report, un attaquant met désormais moins de 48 minutes à se propager d'un poste compromis au reste du système.

Une offre pensée pour s'adapter à tous les niveaux de maturité

Construite autour de technologies leaders du marché telles que CrowdStrike et Fortinet, Sewan Cyber adopte une approche modulaire permettant aux entreprises de déployer progressivement leur stratégie de cybersécurité selon leurs priorités, leurs ressources et leur niveau de maturité. Les cinq modules peuvent être activés indépendamment ou combinés afin de constituer une protection plus globale :

  • Scan IP : surveillance continue des adresses IP exposées ;
  • Scan ID : détection des identifiants compromis ;
  • CrowdStrike Falcon : protection des terminaux (EDR), postes de travail, serveurs et appareils mobiles ;
  • Cloud Firewall Fortinet : protection réseau managée ;
  • Fortinet Analyzer : collecte et analyse centralisée des journaux d'événements.

Sewan Cyber est disponible dès à présent.

WordPress : faille critique à fixer sans délai

Soumis par francoistonic le

Une nouvelle faille critique frappe de nombreuses versions de WordPress. Le score est de 9,2 et concerne toutes les versions de maintenant à 2016. Un attaquant contourne l'authentification pour pour pouvoir exécuter un code malveillant. Il utilise alors la fonction get_page_template() et peut lire le fichier .php en dehors du dossier du thème actif sur le site. Il s'agit d'une faille de type path traversal non autorisé permettant l'exécutant d'un code en accédant à des chemins et des répertoires qui ne sont pas normalement accessibles. 

Il faut que le thème possède un répertoire racine commençant par page- et qu'un fichier .php existe sur le serveur et peut-être lu par le compte du serveur web. A noter que la version 7.1.2 intègre le correctif. 

Les versions impactées :

7.1.0 - 7.1.17.0.0 - 7.0.56.9.0 - 6.9.86.8.0 - 6.8.96.7.0 - 6.7.86.6.0 - 6.6.86.5.0 - 6.5.116.4.0 - 6.4.116.3.0 - 6.3.116.2.0 - 6.2.126.1.0 - 6.1.136.0.0 - 6.0.155.9.0 - 5.9.175.8.0 - 5.8.165.7.0 - 5.7.185.6.0 - 5.6.205.5.0 - 5.5.215.4.0 - 5.4.225.3.0 - 5.3.245.2.0 - 5.2.275.1.0 - 5.1.255.0.0 - 5.0.284.9.0 - 4.9.324.8.0 - 4.8.314.7.0 - 4.7.36Les mises à jour contenant le correctif : 7.1.27.0.66.9.96.8.106.7.96.6.96.5.126.4.126.3.126.2.136.1.146.0.165.9.185.8.175.7.195.6.215.5.225.4.235.3.255.2.285.1.265.0.294.9.334.8.324.7.37

npm : nouvelle campagne de malware via un paquet massivement installé

Soumis par francoistonic le

Checkmarx Zero a publié une nouvelle attaque contre des paquets npm. Le plus inquiétant est de constater que les dernières mesures de sécurité déployées dans npm v12 sont déjà partiellement contournées et particulièrement les restrictions preinstall et postinstall. Le code compromis se cache dans une fonction non compromise pour s'exécuter quand le code est réellement utilisé...

Le cas étudié par les chercheurs de Checkmarx Zero concerne le package npm indexed-btree, qui a atteint près de 2 millions de téléchargements hebdomadaires. La campagne montre ainsi qu’un package peut contourner les mécanismes de détection fondés sur les scripts d’installation tout en conservant une capacité d’exécution malveillante lorsque la bibliothèque est utilisée.

Cette campagne utilise un smart contract Ethereum pour faire le lien avec l'infrastrucure des hackers : concrètement, plutôt que d’intégrer directement dans le malware une adresse IP ou un nom de domaine facilement bloquable, les attaquants s’appuient sur la blockchain Ethereum pour transmettre cette information. Cela rend l’infrastructure plus difficile à neutraliser par les méthodes classiques de démantèlement de domaines ou de serveurs.

Les équipes de Checkmarx mettent en évidence que le paquet compromis utilise massivement l'obfuscation pour mieux cacher les opérations illicites. Plus inquiétant, cette campagne est toujours en cours et illustre la réactivité des hackers et comment ils contournent les nouvelles protections. "Bloquer les scripts de cycle de vie reste pertinent, mais c'est l'analyse du comportement lors de l'exécution, et pas seulement lors de l'installation, qui permet réellement de détecter ce type de paquets." conclut les chercheurs.

Présentation complète : https://checkmarx.com/zero-post/npm-btree-malware-campaign-affects-millions-of-downloads-no-need-for-install-script/

Rubrik Code Guardian : un outil basé sur Mythos 5 pour tester la sécurité du code

Soumis par francoistonic le
Image

Claude Mythos 5 commence à être intégré dans les solutions de sécurité. Rubrik annonce son support dans l'outil Code Guardian. L'outil renforce la résilience des systèmes critiques. Il intègre le LLM d’Anthropic au coeur d’un service qui fonctionne sur des copies isolées du code source, permettant une analyse des vulnérabilités au niveau des modèles de pointe tout en réduisant au minimum les risques et l’impact sur les environnements de production.

Parmi les fonctions qui seront proposées :

  • Tester le code client en conditions offensives, en toute sécurité : exécute Claude Mythos 5 via l’environnement de sécurité personnalisé de Rubrik sur un clone sécurisé de la copie immuable et isolée, et jamais sur le référentiel actif ou l’environnement de production.
  • Des chaînes d’attaque, pas des alertes : analyse les relations entre fichiers, services, schémas d’authentification et environnements cloud afin de faire émerger des vulnérabilités jusqu’alors indétectables, y compris des « vulnérabilités en chaîne » que les attaques avancées basées sur l’IA exploitent désormais.
  • Des constats validés, priorisés selon leur criticité pour l’entreprise : valide l’exploitabilité réelle des chaînes d’attaque avant de les faire remonter et priorise les constats en fonction de leur exploitabilité, de l’étendue potentielle de l’impact et de leur criticité pour l’activité.
  • Une remédiation accélérée : transmet les problèmes critiques confirmés dans les workflows des développeurs via Jira ou GitHub Issues, avec des recommandations de remédiation au niveau des fichiers.
  • Une résilience du code intégrée : maintient des workflows de récupération afin que les organisations puissent restaurer une base de code connue comme saine en cas d’incident de sécurité ou de build défaillant.

Pour le moment Code Guardian est en bêta privée. 

La fondation Eclipse veut aider les entreprises au règlement européen sur la cyberrésilience

Soumis par francoistonic le
Image

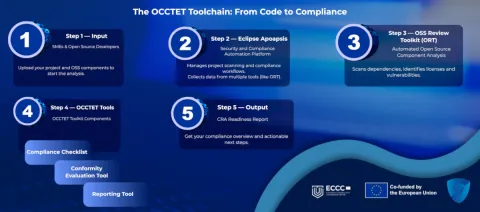
La fondation Eclipse développe, avec le soutien de l'Europe, une suite d'outils open soruce pour les entreprises pour identifier et fixer les vulnérabilités. Un des objectifs est d'aider à être conforme au Cyber Resilience Act. Il s'agit du projet OCCTET. 

Cette boîte à outils traduit des exigences réglementaires complexes en mesures concrètes, que les organisations peuvent intégrer à leurs processus de développement logiciel et de sécurité. Cela leur permet d'évaluer leur niveau de préparation, d'identifier les composants open source utilisés dans leurs produits, de gérer les vulnérabilités et de documenter la manière dont les risques de sécurité sont traités.

Les principales fonctionnalités de la boite à outils : 

  • Évaluer l'état de préparation : Le portail d'auto-évaluation du CRA aide les PME à comprendre comment le CRA s'applique à leur situation, à évaluer leur niveau de préparation actuel et à identifier les domaines nécessitant une attention particulière. Cette évaluation gratuite et guidée traduit les dispositions du CRA en questions structurées, en un système de notation et en recommandations pratiques.
  • Identifier les composants logiciels : Eclipse Apoapsis (instance OCCTET) identifie les composants open source, leurs dépendances et leurs licences, en s'appuyant sur la suite d’outils OSS Review Toolkit et les vulnérabilités connues. L’outil peut également générer toute une série de rapports adaptés au CRA et de documents de conformité, notamment des nomenclatures logicielles (SBOM), qui fournissent un inventaire normalisé des composants logiciels contenus dans un produit.
  • Examiner les conclusions et prendre des mesures : Bitsea Curator (instance OCCTET) associe l'analyse automatisée à l’examen humain pour aider les utilisateurs à vérifier les informations relatives aux logiciels, à évaluer si des vulnérabilités affectent leurs produits, à hiérarchiser les problèmes et à documenter leurs décisions. L’outil prend également en charge la création de rapports VEX (Vulnerability Exploitability eXchange), qui indiquent si un produit est concerné par une vulnérabilité connue.
  • Réutiliser les informations logicielles partagées : La base de données fédérée d'évaluation des logiciels libres (Federated OSS Assessment Database) vulnerablecode.io, fournit des informations sur les paquets open source, notamment leur origine, leurs licences, les avis de sécurité, les vulnérabilités et les SBOM de référence. Sa version de démonstration publique PurlDB prend en charge la génération de SBOM de référence pour plus de 20 millions de paquets, tandis que son intégration VulnerableCode relie les informations sur les vulnérabilités aux paquets logiciels concernés.

Site : https://occtet.eu/fr/

GitLab : mise à jour de sécurité critique

Soumis par francoistonic le
Image

GitLab a publié le 10 septembre des mises à jour de sécurité. Ce patch critique concerne les versions enterprise et communautaire. Les versions 19.3.2, 19.2.8 et 19.1.8 corrigent un important bug et plusieurs failles de sécurité. GitLab recommande la mise à jour. 

Plus de 15 failles sont fixées dont deux critiques : 

- mauvaise authentification pouvant donner un accès à des fichiers suite à un mauvais confinement du chemin fourni par le serveur : CVE-2026-85706

- désérialisation non sécurisée dans GraphQL

Les autres failles concernent des buffers overflows, un cross-site scripting sur un rendu de table markdown, des dénis de service, protection des secrets, bypass des autorisation

Annonce complète : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-3-2-released/

PlugOS : une clé USB pour isoler totalement un OS durci

Soumis par francoistonic le
Image

TrustKernel conçoit des solutions pour isoler l'OS ou une IA. Pour ce faire, l'éditeur développer un OS durci, PlugOS et des clés USB telles que PlugClaw. PlugOS est un basé sur Android 14 fonctionnant sur un hardware dédiée. L'ensemble peut fonctionner sur Android, iPhone, Mac, Windows. Le tout dans un environnement isolé. Il sépare les espaces de travail et toutes les tâches sensibles, les données privées, etc. 

La clé USB joue le rôle d'une coffre fort dans lequel s'exécute entièrement l'OS avec enclave de sécurité supportant les standards CC EAL4+. Les traitements de données se font localement uniquement. PlugOS est installé et configuré sur la clé USB. Pour utiliser l'OS, PlugMate est la clé USB par l'éditeur. A partir de 199 $

PlugClaw propose de créer un espace IA totalement privé pour exécuter des tâches IA localement. 12 modèles sont installés et tournent sur PlugOS. 

Site : https://plugos.net/

Attack Chaining : Filigran intègre les tests d'intrusion dans OpenAEV

Soumis par francoistonic le
Image

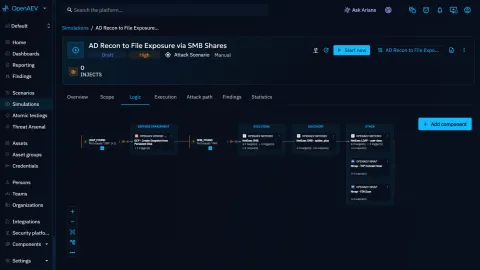
L'éditeur Filigran annonce une nouvelle fonctionnalité à son environnement OpenAEV : Attack Chaining. Il s'agit d'une fonctionnalité de validation des chemins d’attaque qui automatise les tests d’intrusion et les exercices de red teaming grâce à OpenAEV, l'environnement de validation des expositions par simulation d’attaques. Cette fonctionnalité est disponible dès aujourd’hui dans le cadre de la version 3 d’OpenAEV.

Une attaque utilise rarement une seule technique. Ces méthodes d'attaque sont combinées. « La validation de la sécurité doit évoluer au rythme des méthodes utilisées par les attaquants. L’objectif n’est plus seulement de prouver que nous sommes capables de bloquer des techniques individuelles ; il s’agit désormais de comprendre si ces techniques peuvent être combinées pour former un chemin menant à une véritable compromission », déclare Julien Richard, cofondateur de Filigran. « À mesure que les adversaires s’adaptent et recourent de plus en plus à l’IA pour agir plus rapidement, nous avons besoin d’une validation capable de suivre le rythme. “L’Attack Chaining” apporte ce niveau de réalisme et d’adaptabilité à la validation continue des expositions, offrant ainsi aux équipes de sécurité une vision beaucoup plus claire de leur résilience réelle. »

“L’Attack Chaining” détecte tous les résultats (findings), qu’il s’agisse d’un identifiant, d’un port ouvert, d’un partage de fichiers, ou bien d’un ensemble d’autorisations, et les utilise comme données d’entrée pour l’action suivante, en poursuivant, en se ramifiant ou en s’arrêtant dès qu’un contrôle le bloque.

En résumé, les nouveautés d'OpenAEV v3 permettent de :

  • Identifier les failles cachées : le nouveau moteur de chaînage transmet le résultat de chaque action à la suivante, révélant ainsi comment des failles de sécurité isolées se combinent pour former un véritable chemin d’intrusion.
  • Cartographier le chemin vers les « joyaux de la couronne » : un graphique en temps réel et transparent du chemin d’attaque montre exactement jusqu’où une attaque simulée a progressé, quel contrôle l’a stoppée et où se situent vos véritables points d’étranglement, afin de hiérarchiser et de corriger l’ensemble d’un chemin d’attaque vulnérable.
  • Automatisez la stratégie de l’attaquant : l’orchestrateur IA autonome élabore et exécute dynamiquement des tests d’intrusion complets, libérant ainsi votre équipe de la nécessité de créer manuellement chaque scénario de test.
  • Livré avec OpenAEV v3 : La nouvelle version comprend une interface utilisateur repensée, un nouveau “centre de commandement de l’exposition”, un système de score de l’exposition, des injecteurs IA natifs pour le red teaming, la création de rapports automatisés, et plus encore.

JFrog : les dernières annonces

Soumis par francoistonic le

Durant sa conférence swamUP, l'éditeur JFrog a annoncé plusieurs nouveautés pour la sécurité et la fiabilité de la supply chain software. Les principales annonces :

AgentSecOps et un nouveau registre AI Package Manager (APM). JFrog lance un système qui vérifie les actifs d'IA que les agents utilisent pour effectuer leur travail : skills, plugins, modèles, serveurs MCP. Il les scanne et les catalogue, puis bloque les éléments à risque avant qu'un agent ne puisse agir, avant de définir la manière dont ils sont autorisés à construire et déployer, garantissant qu'aucun élément n'entre dans le pipeline sans avoir été vérifié au préalable.

Zero-Touch Remediation, porté par un nouvel écosystème auto-réparateur. Lorsqu'une vulnérabilité connue est détectée dans du code tiers, JFrog récupère désormais le meilleur correctif disponible auprès d'un écosystème de partenaires de référence, dont IBM/RedHat, Chainguard, Seal Security et d'autres, et l'applique automatiquement en production. Sans intervention humaine, et sans casser le build.

Les nouvelles capacités de conformité continue d'AppTrust, dont la traçabilité Prompt-to-Release. AppTrust enregistre désormais des preuves signées pour chaque action effectuée par un agent, et continue de vérifier la conformité après la mise en production d'une release, au lieu de s'arrêter à la porte de la release. Une nouvelle intégration JFrog–Wiz. Wiz signale une alerte en temps réel en production. L'intégration permet aux clients communs de la retracer directement jusqu'à l'artefact, au dépôt et au propriétaire exacts dans JFrog Artifactory, transformant une investigation qui prenait autrefois plusieurs jours en une affaire de quelques heures