Anssi

Piratage de la DGFIP : l'ANSSI publie le rapport et montre les manques de sécurité

Soumis par francoistonic le
Image

L'ANSSI a publié le rapport sur le piratage de la direction générale des finances publiques entre mai et août 2026. Ce rapport accessible publiquement mais des passages et des références ont été soigneusement masqués. Ce rapport était attendu pour savoir ce qu'il s'était réellement passé. 

"Le 12 août 2026 à 13h50, l’acteur Zerobytes revendique sur un forum en ligne, le vol de données appartenant à la plateforme impots.gouv.fr, sous la responsabilité de laDirection générale des Finances publiques (DGFIP). L’ANSSI notifie l’entité le même jour à 16h32. Le 13 août au matin, Zerobytes publie le détail des données volées, quiconcernent près de 353 000 particuliers et 252 000 professionnels, obtenues à partir d’un outil de gestion de la relation avec les usagers de la DGFIP."La récupération des données par le hacker s'est faite en réalité 7 semaines avant. Le hacker avait passé plusieurs semaines à explorer les applications et les services depuis un accès au réseau interministériel de l'Etat. Des dizaines d'authentifiants légitimes avaient été dérobés. 13 août : nouvelle revendication contre des données du cadastre suite à la compromission d'un poste de travail d'un géomètre-expert dans un cabinet privé. La compromission des systèmes d'informations de la DGFIP n'est pas la conséquence d'une attaque frontale mais de l'exploitation de faiblesses dans 3 domaines, dixit l'ANSSI :- l'identité suite à la fuite d'identifiants - l'architecture avec accès à des infrastructures sensibles depuis le réseau interministériel- la détection : le SoC de la DGFIP ne supervisait pas le portail ADER que le hacker a utilisé et aucun mécanisme n'a pu relier et alerter sur les activités suspectes (connexions durant la nuit, volumes de données anormaux, IP, scraping, etc.).Le rapport propose un plan d'action pour remédier à ces lacunes :- Renforcer la supervision de la DGFIP et élargissement de la couverture àl’ensemble des applications métier ;- Limiter l’exposition des identifiants de connexion et implémentation del’authentification forte ;- Réduire la surface d’attaque et l’exposition des ressources métiers sur lesréseaux tiers incluant la mise en place de seuils applicatifs sur les donnéespouvant être accédées.Des comptes ont été compromisAvec les identifiants volés, le hacker a pu se connecter et naviguer dans les différentes applications. Et le rapport met en évidence qu'il y a un temps d'action possible entre le vol des identifiants et la réinitialisation des mots de passe par le SOC. Ce temps a été exploité par le hacker. Il est aussi probable que des devices extérieurs ont été utilisés permettant de ne pas alerter sur le volume anormal de données. Et le rapport indique que les sessions d'exfiltration des données n'ont pas été détectées en temps réel. On parle tout de même de :11 Go entre les 22 et 25 juin3 Go entre les 21 et 23 juilletLe rapport montre que les IP de connexions ne sont pas analysées ni le nombre de requêtes sur un temps défini ni les heures de connexion qui ne correspondent pas aux horaires habituels. "Ces paramètres pris individuellement ne permettent généralement pas d’identifier des comportements suspects sans générer d’importants volumes de faux positifs,néanmoins la corrélation de plusieurs d’entre eux aurait pu permettre de lever des alertes." commente le rapport.La remédiationLe rapport met en avant plusieurs solutions pour répondre à cette attaque :- un accès plus stricte des applications sensibles et internes- limiter l'usage externe des applications- mise en place de quotas sur les volumes de ressources- protection contre les attaques par injection- blocage des IP par GeoIP et la réputation IP- identifier les devices personnels et les interdire- bonnes pratiques de sécurité pour durcir les postes- authentification multifacteur- sensibilisation des utilisateursChronologie simplifiée- 2-8 mai : plusieurs connexions au portail PIGP avec le même compte depuis 3 localisations différentes avec des IP reconnues comme non légitimes- 7 mai : le même compte se connecte au portail ADER et accède à l'application E-Contact. Un mot de passe est réinitialisé suite à un autre incident- 22 mai - 3 juin : plusieurs tentatives de connexion suspectes, mais pas d'alerte générée. Plusieurs comptes sont compromis sur la période- 7 juin : un nouveau compte se connecte au PIGP depuis une IP en France- 9 juin : alerte sur un incident- 11 juin : nouvelle alerte soulevée par le COSSIM- 15 juin : un partenaire informe l'ANSSI de la compromission de 2 comptes. Mais la DGFIP ne répond pas et l'ANSSI ne relance pas- 16 juin : nouvelles tentatives- 21 juin : une authentification réussit avec un nouveau compte- 22 juin : nouvelle alerte par un partenaire - 23 juin : nouvelle connexion réussie avec un nouveau compte. L'activité du compte alerte et lance des recherches- 24 juin à partir de 04h26, des données sont exfiltrées- 29 juin : nouvelle alerte sur un compte compromis- 1er juillet : la DGFIP est informée de la vente de 2 comptes, les mots de passe sont réinitialisés- 4 juillet : le COSSIM partage des marqueurs des connexions- 6 juillet à 20h18, 4 minutes après une connexion, des recherches suspectes sont faites, une alerte est générée- 7 juillet : nouvelle connexion. Nouveau mot de passe à 10h10- 11 juillet : 2 comptes compromis sont en échec de connexion- 18 juillet : nouvelles connexions- 21 juillet 19h49 : l'attaquant valide la viabilité des identifiants- 22 juillet 07h11 : nouvelle connexion, 07h28, nouvelles données récupérées. Nouvelle attaque à partir de 16h20- 23 juillet : des recherches suspectes sont détectées- 24 juillet : le SOC traite le ticket ouvert la veille, IP bloquée- 12 août : revendication du hacker sur la compromission de la DGFIP et annonce le vol de 678 437 enregistrements- 13 août : la DGFIP identifie l'accès de l'attaquant - 14 août : la compromission d'un compte d'un géomètre-expert est identifiée- 18 août : la DGFIP informe avoir désactivé tous les comptes du cabinet de géomètreNotre avis : le rapport montre les faiblesses du système de détection et comment le hacker a pu agir sans être réellement surveillé durant plusieurs semaines. Une alerte est émise mais cela ne suscite aucune réaction et l'absence de suivi favorise la suite des événements. Finalement, on constate que les réactions sont assez tardives pour bloquer les comptes et les IP compromises. Et le rapport indique aussi le manque de coordination et l'absence d'alertes en s'appuyant sur les diverses activités de l'attaquant.Source : https://cyber.gouv.fr/actualites/lanssi-publie-le-rapport-dincident-sur-les-cyberattaques-ayant-touche-la-dgfip/

PANAME : l'ANSSI, la CNIL, le PERen, IPop et l'INRIA cherchent testeurs

Soumis par francoistonic le
IA

PANAME (Privacy Auditing of AI Models) est un outil pour auditer la confidentialité des modèles d’IA et prévoit le développement d’une bibliothèque logicielle disponible en tout ou partie en source ouverte, afin d’unifier la façon dont la confidentialité des modèles est évaluée. L’objectif de l’outil est de permettre une mise en œuvre efficace et à moindre coût de certains tests techniques d’extraction d’informations sur les données d’entraînement que les acteurs de l’écosystème IA sont susceptibles de devoir réaliser pour évaluer le statut d’un modèle d’IA au regard du Règlement européen sur la protection des données (RGPD).

Après les spécifications, PANAME veut passer à la phase de tests auprès des administrations et des entreprises pour s'assurer de la cohérence de l'outil. Un appel à manifestation d’intérêt (AMI) est lancé auprès des acteurs de l’écosystème souhaitant participer à la phase de test de cette librairie. Les retours d’expérience et la mise en œuvre de ces tests permettront d’enrichir les fonctionnalités et d’assurer que l’outil permet une évaluation effective de de la conformité au RGPD. L’AMI est ouvert du 26 février 2026 au 28 mars 2026. Il s’adresse à toutes les entités publiques ou privées établies dans les États membres de l’Union Européenne, dont les entreprises, startups, laboratoires de recherche et institutions utilisant ou développant des modèles d’IA. Un atelier sera organisé pour convier les acteurs ayant répondu à l’appel.

Annonce : https://cyber.gouv.fr/actualites/ami-outil-audit-rgpd-ia/

ANSSI : le smartphone est plus que jamais ciblé par les hackers

Soumis par francoistonic le

L'ANSSI a publié fin novembre un rapport sur les smartphones et les menaces liées. Par exemple, les protocoles de communication (5G, NFC, Bluetooth, WiFi) comportent des vulnérabilités qui peuvent permettre d'intercepter des données, donner accès au système, etc. 

Par exemple, sur le WiFi, l'ANSSI déconseille de laisser le WiFi actif :

- désactiver le WiFi quand il n'est pas utilisé

- pas de connexion automatique à un WiFi public sauf si nécessaire et avec un VPN

Le rapport évoque aussi une autre attaque : le zéro-clic. Cette attaque peut se produire quand une app mobile est en synchronisation continue. Un autre point faibles est le matériel proprement dit. Un composant peut avoir une faille hardware ou alors le firmware peut contenu un faille par exemple une backdoor. 

Si certaines menaces ont disparu depuis 2025, d'autres apparaissent.

Rapport complet : https://www.cert.ssi.gouv.fr/uploads/CERTFR-2025-CTI-012.pdf

Post-quantique : une étude de l'ANSSI pointe les faiblesses des entreprises françaises

Soumis par francoistonic le

Parmi les tendances de cybersécurité, le post-quantique agite beaucoup les experts et les éditeurs de solutions, du moins nous le supposons. L'ANSSI regarde naturellement ce qu'il se passe sur la cryptographie post-quantique (ou PQC) et sa prise en compte par les entreprises et les institutions. L'agence française vient de publier une étude réalisée depuis 2023 et le résultat n'est pas brillant.

" La transition post-quantique concerne en premier lieu la cryptographie asymétrique, notamment pour les usages en confidentialité et échanges de clé pour se prémunir contre des attaques rétroactives. Les primitives cryptographiques actuellement déployées (« pré-quantiques ») sont bien maîtrisées par les développeurs en cybersécurité et il en existe de nombreuses implémentations efficaces et robustes, sous forme de bibliothèques commerciales ou libres. La situation des futurs standards post-quantiques est différente. En effet, seuls quelques spécialistes du domaine maîtrisent complètement ces primitives. Des implémentations efficaces et durcies – qu’elles soient logicielles ou sur plateforme matérielle – vont demander beaucoup de temps et d’efforts. De même, les mécanismes et protocoles qui mettent en oeuvre ces nouvelles primitives sont récents et ne jouissent pas du même niveau d’assurance et de confiance dans leur niveau de sécurité. Ce constat global s’applique autant aux algorithmes d’établissement de clé qu’aux signatures numériques." introduit l'ANSSI.

Les primitves post-quantique seraient maîtrisées par les développeurs en cybersécurité. Nous ne serons pas aussi affirmatifs que l'ANSSI. Non, de nombreux experts et développeurs en sécurité ne connaissent pas ou maîtrisent mal ces concepts. Déjà le terme même de post-quantique reste souvent nébuleux. De même, "De même, les mécanismes et protocoles qui mettent en oeuvre ces nouvelles primitives sont récents et ne jouissent pas du même niveau d’assurance et de confiance dans leur niveau de sécurité. Ce constat global s’applique autant aux algorithmes d’établissement de clé qu’aux signatures numériques.". Oui le post-quantique est relativement récent mais nous disposons dores et déjà d'une base solide : la PQC poussée par l'agence américaine NIST. Ces "standards" sont aujourd'hui ceux qui sont les plus utilisés par les éditeurs de solution de sécurité. Et les Etats-Unis poussent au déploiement du PQC. Sur ce point, la France est en retard et les seuls "standards" réellement utilisés sont ceux du NIST. 

"Plus de la moitié des bénéficiaires de l’ANSSI interrogés semble dès aujourd’hui être à risque vis-à-vis de la menace de l’ordinateur quantique. En cause : leur recours à des pratiques vulnérables aux attaques rétroactives, telles que l’usage de VPN pour transmettre des informations sensibles dont la confidentialité doit être assurée pour une durée supérieure à 10 ans, ou l’exploitation de certificats dont la durée de vie excède également 10 ans. La grande majorité des bénéficiaires a connaissance de cette menace quantique d’un point de vue théorique ; mais l’impact concret de celle-ci sur leurs systèmes d’information ne leur est pas connu." poursuit l'agence.

L'ANSSI pointe un problème crucial : la compréhension de la PQC et les risques liés. Une attaque quantique sur la cryptographie actuelle peut théoriquement cassée toutes les clés. C'est peut-être largement théorique, le risque est réel. L'étude déplore une absence de plan de transition vers le post-quantique. 

"L’enquête fait très nettement ressortir un fort besoin d’accompagnement de ces entités par des prestataires externes, tant pour les travaux préparatoires d’élaboration d’un plan de transition (analyse de risque quantique, identification des cas d’usages prioritaires, inventaire des actifs cryptographiques, classification des données) que pour accompagner la transition elle-même (formation, conseil, transformation, suivi des fournisseurs, mise à jour des applications métier, etc.)." explique l'agence. 

Les équipes de cybersécurité manqueraient de budget et de compétences. Mais les répondants à l'étude attendent un soutien actif de l'ANSSI pour cette transition PQC. Sous-entendu, on rejette la responsabilité du PQC sur l'ANSSI. Or, l'agence rappelle le rôle des équipes et de la direction générale et qu'elle n'est pas là pour faire le travail des équipes et des directions générales.

L'étude pointe 4 raisons sur l'absence de la PQC :

- une mauvaise compréhension des enjeux et les risques réels de la PQC

- un manque financier et de compétences

- un manque d'offres réelles de PQC pour entamer (ou planifier) la transition PQC

- pas d'obligation réglementaire : l'ANSSI précise que la réglementation est malheureusement parfois la seule contrainte efficace ! Bref : on ne bouge pas et on verra bien sauf si on est obligé de le faire !

L'étude conclut sans détour : "Face à ces observations, l’ANSSI rappelle l’importance de démarrer sans tarder les actions préparatoires à la transition post-quantique, dans tout type d’organisations. Il est important que chaque organisation évalue son niveau de risque réel vis-à-vis de la menace quantique et élabore son plan de transition. Certaines actions devront être mises en oeuvre sans délai et d’autres, progressivement, sur les années à venir."

Source : Etude de l'ANSSI sur la transition post-quantique, mars 2025 (avec mise à jour de mai 2025)

ANSSI est l'ami de votre smartphone

Soumis par francoistonic le

L'ANSSI publie toute sorte de conseils et de bonnes pratiques. Aujourd'hui, l'ANSSI te propose 10 règles d'hygiène numériqe pour son smartphone. 

1 Mettre à jour systématiquement et dans les meilleurs délais le système d’exploi tation de vos équipements ainsi que leurs applications. Un redémarrage régulierpermet également de limiter les impacts d’une compromission non persistante.2 Activer les mécanismes de durcissement du système d’exploitation1 notamment pour les populations à risque.3 Ne jamais connecter vos équipements à un appareil inconnu (chargeur, support de stockage, ordinateur, etc.) ou à des réseaux Wi-Fi publics.4 Désinstaller les applications et désactiver les fonctionnalités non utilisées. En complément, limiter les autorisations accordées aux applications.5 Désactiver les interfaces sans fil telles que le Wi-Fi, le Bluetooth, le NFC et la localisation si elles ne sont pas en cours d’utilisation.6 Appliquer une séparation stricte des usages personnels et professionnels.7 Éteindre complètement vos équipements lorsque vous êtes amenés à vous en séparer.8 Sortir tout équipement numérique des bureaux et des salles de réunion en amont de conversations sensibles afin d’éviter une captation sonore. Pour rappel, le mode avion n’empêche pas un logiciel espion de fonctionner.9 Éviter l’échange d’informations sensibles par SMS et préférer des messageries utilisant un chiffrement de bout en bout afin de garantir la confidentialité devos échanges.10 Rester vigilant sur la réception de messages d’hameçonnage, pouvant notamment dissimuler des demandes illégitimes d’association de nouveaux appareils à un compte de messagerie. En cas de doute, confirmer autant que possible l’origine et la légitimité du message.

ANSII publie un rapport sur l'état des menaces sur les services cloud

Soumis par francoistonic le

L'ANSSI publie un état de la menace sur le cloud computing. Plusieurs enjeux sont évoqués et particulièrement : la protection face aux lois-extraterritoriales. Ces lois permettent à des pays d'agir même si l'utilisateur n'est pas dans le pays mais utilisent des services / des entreprises du pays. Les Etats-Unis utilisent régulièrement de ce type de lois. 

Les menaces concernent aussi bien les fournisseurs / opérateurs de services cloud, les utilisateurs que les infrastructures cloud. Les attaques à but lucratif sont courantes : le ransomware reste le plus utilisé. Autre attaque souvent rencontrée : le vol de informations d'authentification, de connexion. Ce qui peut entrainer une corruption du compte, du nom de domaine voire de l'infrastructure. Exemple : en 2022, le groupe Lapsus$ avait réussi à s'introduire sur la machine d'un employé d'OKTA pour récupérer et modifier les mots de passe et les tokens de centaines de clients. 

"En 2024, l’ANSSI a traité la compromission et le chiffrement du SI d’un opérateur de communications électroniques proposant différents services dont une solution PaaS. La compromission d’un équipement de sécurité de bordure PaloAlto vulnérable à la CVE- 2024-3400, connu publiquement depuis le mois d’avril 2024, puis la latéralisation et les actions malveillantes qui s’en sont suivies ont entraîné l’indisponibilité des ressources du bénéficiaire et de ses clients durant plusieurs semaines." mentionne le rapport.

L'ANSSI pointe aussi du doigt les attaques pour espionnage. C'est une tendance en progression. Dans cette même approche, il y a les campagnes de déstabilisations d'entreprises ou d'Etat en utiisant l'attaque par déni de service pour saturer les réseaux et serveurs. "A titre d’exemple au niveau réseau (couche 3-4 du modèle OSI), OVH a mis en avant le rôle joué par certains équipements de cœur de réseau détournés à des fins de saturation [30]. De son côté, Cloudflare a décrit une attaque impliquant plus d’une dizaine de millier d’équipements de type internet des objets (IoT) compromis [31]. Ces deux CSP rappellent ainsi que ces attaques peuvent être volumétriques tant par leur taille de trafic que par leur nombre très important de paquets réseau à traiter." (exemple du rapport).

Les utilisateurs sont concernés par la sécurité des services cloud : connexion non autorisée, compromission des données, vols de données, utilisation illicite de ressources (ex. : minage), etc. Les entreprises et les salariés doivent respecter les bonnes pratiques de sécurité. 

Sur la partie purement virtualisation / conteneur et infrastructure, le rapport indique :ces technologies sont donc des cibles de choix du fait de la cohabitation des activités, données et clients.

Les scénarii les plus courants sont :

- qu’une ressource virtualisée malveillante puisse nuire à d’autres ressources virtualisées mitoyennes ;

- que le système assurant la virtualisation soit compromis, mettant à mal les ressources virtualisées hébergées ;

- ue le système d’orchestration puisse être compromis, mettant à mal un ensemble de sys- tèmes assurant la virtualisation.

Que préconise l'ANSSI ?

Plusieurs pratiques / recommandations sont données :

- utiliser le guide d'hygiène de l'ANSSI : 42 pratiques pour protéger les données de l'entreprise

- avoir un contact support technique actif et réactif

- cloisonner les infrastructures, les différentes parties de son SI. "Si le besoin d’interconnexion de ces SI s’avère nécessaire, il est alors indispensable de mettre en œuvre des moyens de cloisonnement adaptés entre ces systèmes. "

- auditer l'exposition des services cloud : cet audit permet de savoir comment se comporte les services cloud, les risques éventuels, la surface d'attaque, etc.

- utiliser un fournisseur certifié SecNumCloud pour les activités critiques ou réglementées

- définir et mettre en place un PCA et un PRA : toujours prévoir un plan de reprise d'activité après un incident, permettre de remonter son infrastructure. "Il est fortement recommandé qu’un client de service cloud mette en œuvre les moyens techniques et humains lui permettant, suite à un incident de sécurité, de maintenir ses activités ou ses services dans un mode dégradé et de faciliter le retour à un fonctionnement nominal."

- détecter et isoler les attaques par déni de services

- avoir une véritable gestion des identifiés et des accès aux comptes cloud

En tout cas, 36 recommandations sont incluses dans le rapport : https://www.cert.ssi.gouv.fr/uploads/CERTFR-2025-CTI-001.pdf

L’écosystème cyber français et européen en pleine expansion

Soumis par fredericmazue le
Image

A l’occasion du webinaire « Ecosystème cyber : les enjeux du passage à l’échelle », l’ANSSI a réuni le 29 juin 2021 éditeurs et prestataires de cybersécurité pour leur remettre leurs Visas de sécurité et labels EBIOS. A cette occasion, ont été présentés les enjeux et défis qui animeront l’écosystème de la cybersécurité pour les prochaines années : la certification européenne, le développement des Visas de sécurité ANSSI et le Campus Cyber.

La certification européenne en construction

Définir un cadre européen harmonisé de certification de produits et services de cybersécurité est une initiative à long terme, qui implique de nombreux acteurs: fournisseurs, prestataires, laboratoires, organismes de certification accrédités, mais aussi autorités nationales, qui garantissent la cohérence de la mise en oeuvre des schémas.

« L’Agence Européenne pour la Cybersécurité (ENISA) travaille aujourd’hui sur trois schémas de certification de la cybersécurité, qui constituent les éléments de base d’un cadre de certification de la cybersécurité harmonisé au niveau européen, tel que défini dans le Cybersecurity Act » précise Eric Vétillard, expert en certification à l’ENISA.

Ces trois schémas portent sur les Critères Communs, le cloud et la 5G.

« Forte de vingt ans d’expérience en matière de certification, la France joue un rôle moteur dans la création des schémas de certification européens » affirme Guillaume Poupard, directeur général de l’ANSSI.

Le Visa de sécurité ANSSI : une expertise française consolidée

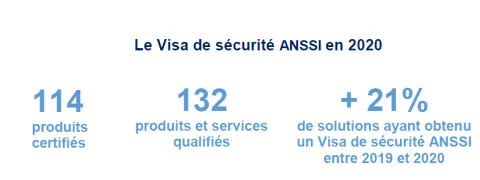
Lancé en 2018, le Visa de sécurité ANSSI se développe fortement pour répondre aux nouveaux besoins du marché. Le nombre de produits et services ayant obtenu un Visa de sécurité a augmenté de 21% entre 2019 et 2020.

Le Visa de sécurité ANSSI en 2020

Le besoin de disposer de services de vérification d’identité à distance s’est accru en France et en Europe au cours des dernières années et a été mis en lumière par la crise sanitaire. C’est pourquoi, l’ANSSI a publié le 1er avril 2021 un nouveau référentiel pour les Prestataires de vérification d’identité à distance (PVID).

Face à l’évolution permanente des risques et des réglementations, les organisations souhaitent de plus en plus être soutenues dans leurs démarches de gestion des risques et de protection de leurs systèmes d’information. Pour répondre à ces besoins, l’ANSSI développe actuellement le référentiel pour les Prestataires d'administration et de maintenance sécurisées (PAMS) et le référentiel pour les Prestataires d’accompagnement et de conseil en sécurité des systèmes d’information.

En complément de la création de nouveaux schémas, l’ANSSI a à coeur de faire évoluer ceux existants, pour répondre aux enjeux actuels de sécurité et de protection des données.

Gage de confiance et de robustesse pour les solutions d’informatique en nuage, le référentiel SecNumCloud, délivré par l’ANSSI, évolue dans le temps pour intégrer de nouvelles exigences et demeurer à l’état de l’art.

Après une première évolution en 2018 afin d’intégrer les exigences du Règlement général sur la protection des données (RGPD), SecNumCloud va intégrer formellement des critères techniques et juridiques essentiels à un « Cloud de confiance » en phase avec la stratégie Cloud de l’Etat présentée le 17 mai 2021. L’objectif : disposer d’offres soumises exclusivement à la réglementation européenne afin d’assurer la protection des données utilisateurs.

Passer à l’échelle et se retrouver au sein du Campus Cyber

Dynamisé par les nouveaux référentiels nationaux et la certification européenne à venir, l’écosystème industriel cyber pourra se réunir au sein de son lieu totem : le Campus Cyber, qui rassemble déjà plus de 80 membres.

« La cybersécurité progressera grâce aux partages d’expériences et d’expertise entre les fournisseurs de solutions, les entreprises utilisatrices de services numériques et les administrations. Le rôle du Campus Cyber est de rendre possible au quotidien cette mise en commun de connaissances pour améliorer la sécurité collective et favoriser l’innovation » explique Michel Van Den Berghe, Président du Campus Cyber.

L'ANSSI publie le code du système d'exploitation sécurisé français CLIP OS

Soumis par fredericmazue le

En 2016, la loi numérique suggérait la création d'un système d'exploitation français souverain, afin que le pays dispose en dispose pour se mettre à l'abri de tout cyber-espionnage.

En fait ce système d'exploitation est développé par l'Agence nationale de la sécurité des systèmes d'information(ANSSI) depuis 2006. Ce système s'appelle CLIP OS et l'ANSSI en publie aujourd'hui le code :

L’ANSSI a élaboré un système d’exploitation multiniveau sécurisé dénommé CLIP OS, pour répondre aux besoins de l’administration. Basé sur un noyau Linux et capable de gérer des informations de plusieurs niveaux de sensibilité, CLIP OS est à présent disponible en open source dans le cadre d’un projet de développement collaboratif.

Le système d’exploitation CLIP OS est basé sur Linux (Gentoo Hardened). Il intègre un ensemble de mécanismes de sécurité qui lui confèrent un très haut niveau de résistance aux codes malveillants et lui permettent d’assurer la protection d’informations sensibles, explique l'ANSSI.

CLIP OS comporte des mécanismes de cloisonnement qui rendent possible le traitement simultané, sur un même poste informatique, d’informations publiques d’une part et sensibles d’autre part, au sein de deux environnements logiciels isolés, dans l’objectif d’éliminer les risques de fuite d’informations sensibles sur un réseau public.
Ce système peut être déployé aussi bien sur des passerelles de sécurité que sur des postes clients, y compris portables et permet par exemple l’accès à des informations sensibles dans un cadre d’utilisation nomade.

Basé sur Gentoo, CLIP OS n'est pas distribué en fichiers binaires prêt à l'emploi, du moins pour le moment, et il ne sera pas l'OS de monsieur tout le monde. Mais il pourra intéresser énormément les geeks et les chercheurs en sécurité.

L'ANSSI y compte d'ailleurs. C'est une des raisons de l'ouverture du code de CLIP OS : l'ANSSI espère un développement collaboratif pour faire évoluer et améliorer CLIP OS.

L'ANSSI met à disposition sur GitHub, deux versions de CLIP OS.

CLIP OS 4, pour archivage et référence : le code source et la documentation (en français) de la précédente version de CLIP OS pour initier et faciliter les développements futurs.

CLIP OS 5 : pour proposer un développement collaboratif : le code source et la documentation (en anglais) de la version en cours de développement de CLIP OS.

Google bloque des certificats de sécurité émis sous couvert de l'Anssi

Soumis par fredericmazue le

Le 7 décembre 2013; Google a annoncé avoir bloqué plusieurs certificats de sécurité en raison des dangers potentiels qu'ils présentaient.

Ces certificats de sécurité corrompus avaient été émis par une autorité de certification liée à l'Anssi, l'Agence Nationale de Sécurité des Systèmes d'Informations. L'Anssi est chargée de la sécurité des systèmes informatiques de l'Etat français.

Selon l'Anssi, qui a publié un communiqué sur son site au sujet de cette affaire, il s'agit d'une erreur humaine.

Suite à une erreur humaine lors d’une action de renforcement de la sécurité au ministère des finances, des certificats numériques correspondant à des domaines extérieurs à l’administration française ont été signés par une autorité de certification de la direction générale du Trésor rattachée à l’IGC/A.

Cette erreur n’a eu aucune conséquence sur la sécurité des réseaux de l’administration ni sur les internaute.

Interview de Patrick Pailloux , Directeur général de l’ANSSI (Agence Nationale de Sécurité des Systèmes d’ Information)

Soumis par jean le

Sur les Assises de la Sécurité, Patrick Pailloux a commenté pour Solutions-Logiciels les 40 règles minima de sécurité, d’hygiène, qu’il propose aux entreprises. Si elles ne sont pas adaptées, des sanctions devraient frapper les dirigeants, selon lui. Entre autres, les smartphones ou tablettes ne devraient en aucun cas être connectés sans contrôle au SI de l’entreprise.

Jean Kaminsky

Voir également l’article :Patrick Pailloux et les 40 valeurs http://www.solutions-logiciels.com/actualites.php?actu=12170