post-quantique

Post-quantique : l'ANSSI veut accélérer les choses dès 2027

Soumis par francoistonic le

L'ANSSI veut accélérer sur le chiffrement post-quantique. Dès 2027, l'ANSSI refusera de certifier les solutions de sécurité qui n'auront pas intégré du post-quantique. L'agenda se scinde en 2 étapes :

- dès 2027 : fin de la certification des solutions non post-quantique

- 2030 : les administrations et les entreprises acheteront des solutions intégrant le post-quantique

Cela ne signifie pas le retrait des algorithmes actuels, par exemple RSA. Ils pourront continuer à être utilisé mais il faudra aussi utiliser les algos post-quantique. L'ANSSI travaille sur ce sujet depuis 2022 et avait publié un "bilan" sur 38 entreprises et organismes montrant l'absence ou le retard autour du post-quantique. L'intégration du post-quantique ne s'improvise pas. Il faut parfois plusieurs années pour adapter des platesformes entières ou des logiciels. 

"Il ne s’agit pas de simples recommandations à long terme, car la certification de l’ANSSI est obligatoire pour le déploiement au sein des administrations françaises et pour l’exploitation des infrastructures critiques. C’est une porte d’accès qui, à partir de 2027, sera fermée à tout produit ne pouvant pas démontrer qu’il dispose d’un chiffrement résistant à l’informatique quantique. Les attaques de type « capsule temporelle » – parfois appelées « attaques de type “collecter maintenant, déchiffrer plus tard” » – ont déjà lieu. Les données chiffrées capturées sur les réseaux gouvernementaux, les systèmes financiers ou les infrastructures critiques peuvent être stockées puis déchiffrées une fois que les capacités quantiques auront atteint leur maturité. La transmission d’informations sensibles comporte désormais un risque d’exposition à long terme que le chiffrement conventionnel ne peut pas contrer." commente Darren Guccione, CEO et co-fondateur de Keeper Security

Le post-quantique s'invite dans les disques durs : l'exemple de WD

Soumis par francoistonic le

WD, un des grands constructeurs de stockage, annonce une gamme de disques durs supportant le post-quantique. Il s'agit de la gamme Ultrastar intégrant un firmware avec cryptagraphie post-quantique (PQC). 'L’implémentation PQC de WD sur le nouvel Ultrastar DC HC6100 UltraSMR est conçue pour protéger les chaînes de confiance des dispositifs, de la fabrication jusqu’à la maintenance sur site. Cette implémentation représente bien plus qu’une amélioration fonctionnelle : elle traduit une évolution plus profonde visant à intégrer la sécurité résistante au quantique directement dans les fondations de l’infrastructure de données. Elle porte spécifiquement sur la sécurisation de la confiance au niveau du dispositif notamment l’intégrité du firmware et la gestion des clés, sans se substituer au chiffrement des données au repos." explique WD.

Le constructeur met en avant :

  • Une sélection algorithmique : ML-DSA-87 (NIST FIPS 204) pour la signature de code à haute assurance, avec double signature via RSA-3072, combinant standards cryptographiques éprouvés et émergents pour une sécurité robuste et résiliente.

  • Une préparation de l’infrastructure : Infrastructure à clé publique (PKI) et workflows de modules matériels de sécurité (HSM) compatibles PQC déployés pour la gestion des émissions de clés, des rotations et du cycle de vie.

  • Une continuité opérationnelle : Double signature et protections contre les retours en arrière conçus pour faciliter le déploiement dans des parcs diversifiés sans perturber les opérations en cours.

Cette gamme est dédiée aux entreprises et les acteurs du cloud.

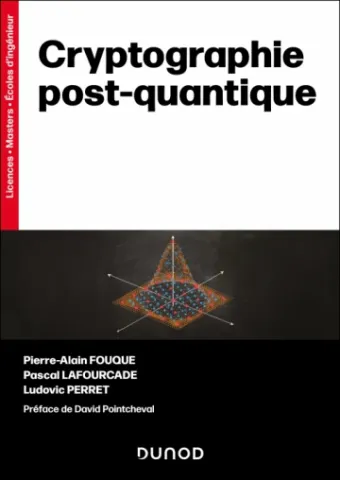
Cryptographie post-quantique : nouveau livre chez Dunod

Soumis par francoistonic le
Image

Les éditions Dunod proposent un ouvrage sur le post-quantique : cryptographie post-quantique. Les auteurs sont des experts du domaine : Pierre-Alain Fouque, Pascal Lafourcade et Ludovic Perret. Ludovic avait notamment présenté deux sessions sur ce thème dans les dernières conférences DevCon du magazine (octobre 2025 et janvier 2026). 

Présentation de l'ouvrage : "Découvrez la cryptographie post-quantique et maîtrisez les nouvelles normes qui façonneront la cybersécurité de demain.
Les ordinateurs quantiques menacent de briser les fondations de notre sécurité numérique. Les piliers de la cryptographie à clé publique, en place depuis des décennies, comme RSA et Diffie-Hellman, seront alors vulnérables face aux algorithmes de Grover et Shor. Pour répondre à cette situation, la cryptographie post-quantique propose de nouvelles techniques mathématiques si radicalement différentes des précédentes, qui remontent aux années 1970, qu'elles constituent un second bouleversement majeur. Découvrez les familles de cryptosystèmes résistants aux ordinateurs quantiques  – signatures basées sur le hachage, chiffrements basés sur les codes correcteurs d’erreurs, signatures et chiffrements basés sur les réseaux euclidiens –  ainsi que les normes post-quantiques sélectionnées par le NIST telles que Kyber, Dilithium, HQC, Falcon et Sphincs+. Chaque domaine est accompagné d’algorithmes détaillés, d’exemples numériques concrets et d’exercices corrigés.

Pensé pour les étudiants en informatique et en mathématiques, les ingénieurs R&D et tous ceux qui veulent comprendre et anticiper la mutation de la cybersécurité, ce manuel dévoile les défis techniques, les processus de normalisation et les calendriers de migration qui façonneront notre avenir numérique.

Prix : 29 € (version papier). 

Page Dunod : https://www.dunod.com/sciences-techniques/cryptographie-post-quantique

Post-quantique, sécurité et hacking : replay de notre conférence DevCon

Soumis par francoistonic le

Voir et revoir les sessions de notre conférence DevCon 26 sur la sécurité, le post-quantique et le hacking.

Programme : 

Keynote d'ouverture par François Tonic (Programmez!)

Keynote technique : post-quantique par Ludovic Perret (Epita)

Pause café (pas de session)

Session 1 : les nouveaux gadgets par Christophe Villeneuve (Eviden)

Session 2 : Revue de code 2.0 à la cause IA par Frédéric Malo (Checkmarx)

Session 3 : Immutable Linux par Frédéric Crozat (Suse)

Session 4 : OWAS par Christophe Villeneuve (Evident), session exclusive pour la salle. Pas de stream

[video:https://www.youtube.com/embed/LJR03NEcZI0?si=5dIKNINizt9HCoMT autoplay:0]

Merci à nos partenaires : Snyk, Osaxis, ESGI, Fiparco

DevCon #26 : sécurité & post-quantique édition 2026

Soumis par francoistonic le

Le magazine Programmez! vous propose le 22 janvier 2026 l'édition 2026 de sa conférence Sécurité / Post-quantique / Hacking. Le campus ESGI nous accueillera une nouvelle fois. Au progamme :

- keynote sur le post-quantique

- les nouveaux IoT et le hardware orienté hacking

- Immutable Linux

- état des lieux de la cybersécurité et de la multiplication des attaques contre les outils de développement

Agenda prévisionnel : https://www.programmez.com/page-devcon/devcon-26-securite

Les inscriptions sont ouvertes : https://www.programmez.com/content/programmez-devcon-26-inscriptions

Merci aux partenaires de la conférence : Snyk, l'école ESGI.

Cryptographie post-quantique : 6 mauvaises excuses qui freinent encore la transition des entreprises (et comment les dépasser)

Soumis par francoistonic le

 Longtemps considérée comme une question reléguée à un futur lointain, la cryptographie post-quantique (PQC) est aujourd’hui une réalité. Keyfactor a relevé les 6 excuses les plus courantes et explique pourquoi il est urgent de les dépasser.

1. « Nous ne savons pas quels algorithmes seront nécessaires »

Cet argument ne tient plus puisque le NIST a publié les premiers standards PQC en août 2024. Les entreprises disposent désormais d’une base solide pour tester leur interopérabilité et renforcerleur agilité cryptographique. Attendre que « tout soit finalisé » reviendrait à retarder inutilement une transition inévitable.

2. « Nous attendons de voir ce que font les autres »

A l’ère quantique, temporiser revient à s'exposer et à mettre en danger son activité. Les cybercriminels appliquent déjà la tactique du « Harvest Now, Decrypt Later », en collectant aujourd’hui les données pour les déchiffrer demain grâce à la puissance quantique. Pourtant, 24 % des entreprises préfèrent attendre que d’autres ouvrent la voie pour les suivre. Un pari risqué : chaque jour perdu réduit le temps de migration et augmente l’exposition aux menaces. 

3. « Ce n’est pas notre priorité absolue »

De nombreuses entreprises continent de reléguer la transition vers le PQC au second plan, alors même que : 

  • 72 % des décideurs reconnaissent qu’il s’agira d’une transition majeure,
  • 20 % estiment même qu’il s’agira du défi le plus important depuis le passage à l’an 2000,

Malgré cette prise de conscience, seuls 28 % des dirigeants ont alloué un budget et des ressources humaines pour mener leur migration vers la PQC. Ce décalage entre conscience du risque et action concrète pourrait avoir de graves conséquences. Par ailleurs, les entreprises dont l’autorité de certification racine expire dans les 3 prochaines années doivent obligatoirement préparer leur infrastructure PKI de nouvelle génération.

4. « Nous attendrons que les risques soient imminents »

Un tiers des entreprises (33%) n’envisagent d’agir que lorsque la menace sera tangible. C’est ignorer que le PQC n’est pas une simple mise à jour « clé en main » : il s’agit d’un projet qui exige uninventaire des systèmes, une planification et des tests approfondis. Ce processus prendra plusieurs années. Lorsque la menace sera avérée, il sera probablement déjà trop tard pour réagir. 

5. « Les normes et les délais ne sont toujours pas clairs »

C’était peut-être le cas hier mais aujourd’hui le NIST a officialisé les premiers standards PQC et l’Union Européenne a fixé des stratégies claires d’ici 2026 et impose des mises à jour critiques à réaliser avant 2030. Autrement dit, le calendrier est désormais établi et attendre n’a plus de raison d’être.

6. « Nous ne disposons pas des ressources nécessaires »

C’est l’un des arguments les plus fréquents : 40 % des entreprises font état d’un manque de compétences internes, et 31 % invoquent des contraintes budgétaires. Bien que réels, ces freins ne sont pas insurmontables. Comme pour toute évolution majeure de cybersécurité, la clé est de convaincre la direction (avec des arguments solides) et de constituer des équipes d’experts internes sont sécuriser le budget et les talents nécessaires.

« Trop tôt ? Non, déjà urgent » résume parfaitement la situation. La cybersécurité post-quantique n’est pas un chantier que l’on peut repousser. Les normes existent, le calendrier est fixé, et la migration nécessitera plusieurs années mais reporter sa mise en œuvre ne fait qu’accroître les risques.

Programmez ! : hors série sécurité - post-quantique et hacking

Soumis par francoistonic le
Image
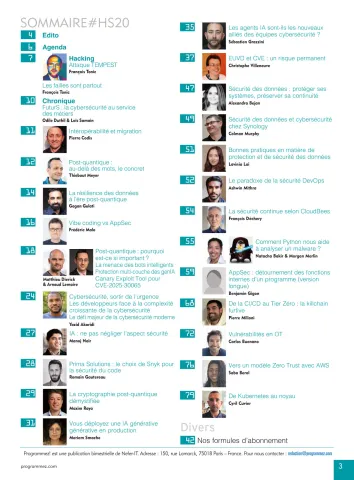
Image

Nous avons le plaisir de vous annoncer la sortie de notre hors série sécurité & post-quantique édition 2025/2026 !

Dans ce numéro, nous abordons plusieurs thèmes :

- le post-quantique

- analyse d'un Ransomware avec Python

- sécurité des données

- Zero Trust & AWS

- maîtriser la surface d"attaque sur Kubernetes et le noyau Linux

- AppSec & Vibe Coding

- La CI/CD et la sécurité

Tous les détails et pour commander le numéro : https://www.programmez.com/magazine-papier/programmez-hors-serie-20

Merci aux partenaires du numéro AWS, cloudbees, Snyk et Synology et à l'ensemble des contributrices et contributeurs.

Post-quantique : une étude de l'ANSSI pointe les faiblesses des entreprises françaises

Soumis par francoistonic le

Parmi les tendances de cybersécurité, le post-quantique agite beaucoup les experts et les éditeurs de solutions, du moins nous le supposons. L'ANSSI regarde naturellement ce qu'il se passe sur la cryptographie post-quantique (ou PQC) et sa prise en compte par les entreprises et les institutions. L'agence française vient de publier une étude réalisée depuis 2023 et le résultat n'est pas brillant.

" La transition post-quantique concerne en premier lieu la cryptographie asymétrique, notamment pour les usages en confidentialité et échanges de clé pour se prémunir contre des attaques rétroactives. Les primitives cryptographiques actuellement déployées (« pré-quantiques ») sont bien maîtrisées par les développeurs en cybersécurité et il en existe de nombreuses implémentations efficaces et robustes, sous forme de bibliothèques commerciales ou libres. La situation des futurs standards post-quantiques est différente. En effet, seuls quelques spécialistes du domaine maîtrisent complètement ces primitives. Des implémentations efficaces et durcies – qu’elles soient logicielles ou sur plateforme matérielle – vont demander beaucoup de temps et d’efforts. De même, les mécanismes et protocoles qui mettent en oeuvre ces nouvelles primitives sont récents et ne jouissent pas du même niveau d’assurance et de confiance dans leur niveau de sécurité. Ce constat global s’applique autant aux algorithmes d’établissement de clé qu’aux signatures numériques." introduit l'ANSSI.

Les primitves post-quantique seraient maîtrisées par les développeurs en cybersécurité. Nous ne serons pas aussi affirmatifs que l'ANSSI. Non, de nombreux experts et développeurs en sécurité ne connaissent pas ou maîtrisent mal ces concepts. Déjà le terme même de post-quantique reste souvent nébuleux. De même, "De même, les mécanismes et protocoles qui mettent en oeuvre ces nouvelles primitives sont récents et ne jouissent pas du même niveau d’assurance et de confiance dans leur niveau de sécurité. Ce constat global s’applique autant aux algorithmes d’établissement de clé qu’aux signatures numériques.". Oui le post-quantique est relativement récent mais nous disposons dores et déjà d'une base solide : la PQC poussée par l'agence américaine NIST. Ces "standards" sont aujourd'hui ceux qui sont les plus utilisés par les éditeurs de solution de sécurité. Et les Etats-Unis poussent au déploiement du PQC. Sur ce point, la France est en retard et les seuls "standards" réellement utilisés sont ceux du NIST. 

"Plus de la moitié des bénéficiaires de l’ANSSI interrogés semble dès aujourd’hui être à risque vis-à-vis de la menace de l’ordinateur quantique. En cause : leur recours à des pratiques vulnérables aux attaques rétroactives, telles que l’usage de VPN pour transmettre des informations sensibles dont la confidentialité doit être assurée pour une durée supérieure à 10 ans, ou l’exploitation de certificats dont la durée de vie excède également 10 ans. La grande majorité des bénéficiaires a connaissance de cette menace quantique d’un point de vue théorique ; mais l’impact concret de celle-ci sur leurs systèmes d’information ne leur est pas connu." poursuit l'agence.

L'ANSSI pointe un problème crucial : la compréhension de la PQC et les risques liés. Une attaque quantique sur la cryptographie actuelle peut théoriquement cassée toutes les clés. C'est peut-être largement théorique, le risque est réel. L'étude déplore une absence de plan de transition vers le post-quantique. 

"L’enquête fait très nettement ressortir un fort besoin d’accompagnement de ces entités par des prestataires externes, tant pour les travaux préparatoires d’élaboration d’un plan de transition (analyse de risque quantique, identification des cas d’usages prioritaires, inventaire des actifs cryptographiques, classification des données) que pour accompagner la transition elle-même (formation, conseil, transformation, suivi des fournisseurs, mise à jour des applications métier, etc.)." explique l'agence. 

Les équipes de cybersécurité manqueraient de budget et de compétences. Mais les répondants à l'étude attendent un soutien actif de l'ANSSI pour cette transition PQC. Sous-entendu, on rejette la responsabilité du PQC sur l'ANSSI. Or, l'agence rappelle le rôle des équipes et de la direction générale et qu'elle n'est pas là pour faire le travail des équipes et des directions générales.

L'étude pointe 4 raisons sur l'absence de la PQC :

- une mauvaise compréhension des enjeux et les risques réels de la PQC

- un manque financier et de compétences

- un manque d'offres réelles de PQC pour entamer (ou planifier) la transition PQC

- pas d'obligation réglementaire : l'ANSSI précise que la réglementation est malheureusement parfois la seule contrainte efficace ! Bref : on ne bouge pas et on verra bien sauf si on est obligé de le faire !

L'étude conclut sans détour : "Face à ces observations, l’ANSSI rappelle l’importance de démarrer sans tarder les actions préparatoires à la transition post-quantique, dans tout type d’organisations. Il est important que chaque organisation évalue son niveau de risque réel vis-à-vis de la menace quantique et élabore son plan de transition. Certaines actions devront être mises en oeuvre sans délai et d’autres, progressivement, sur les années à venir."

Source : Etude de l'ANSSI sur la transition post-quantique, mars 2025 (avec mise à jour de mai 2025)