AppSec

Faire de l'AppSec un réflexe développeur (avis d'expert)

Soumis par francoistonic le

Questions - réponses avec Marvin Pedron, leader SecDevOps et enseignant. Avis d'expert de Snyk

Pourquoi la formation des développeurs à la sécurité applicative est-elle devenue un enjeu aussi stratégique aujourd’hui ?

La réalité du terrain est assez claire : les applications sont de plus en plus complexes, reposent massivement sur l’open source et évoluent à un rythme très rapide. Dans ce contexte, la sécurité arrive souvent trop tard. Aujourd’hui encore, plus de 60 % des organisations déploient du code contenant des vulnérabilités connues, non pas par négligence, mais par manque de compétences AppSec réellement intégrées dans les équipes de développement. Former les développeurs est donc essentiel : ce sont eux qui écrivent le code, et c’est dès cette étape que la sécurité doit devenir un réflexe, au même titre que la qualité ou la performance. 

Vous accompagnez des entreprises sur ces sujets, mais vous enseignez aussi dans des écoles d’ingénieurs. Qu’est-ce qui vous a poussé à faire ce lien entre pédagogie et SecDevOps ?

En accompagnant des équipes SecDevOps en entreprise, je me suis rendu compte que beaucoup de difficultés auraient pu être évitées avec une meilleure sensibilisation en amont. Arriver sur le marché du travail sans avoir jamais réellement pratiqué la sécurité applicative crée un décalage fort. Enseigner me permet de transmettre une vision très concrète du terrain : montrer aux étudiants que la sécurité n’est pas une couche abstraite ou une contrainte supplémentaire, mais une compétence essentielle du développeur moderne. 

Concrètement, comment intégrez-vous la sécurité applicative dans vos cours ?

J’ai fait le choix d’une approche très pratique. Avec Snyk Learn, qui représente environ un tiers du volume pédagogique, les étudiants travaillent sur du code réel. Ils identifient des vulnérabilités, comprennent les risques techniques et métiers associés, puis apprennent à les corriger, langage par langage. L’objectif est de sortir d’une approche théorique parfois anxiogène de la cybersécurité pour proposer une progression graduelle, orientée action et compréhension.

Qu’apporte Snyk Learn par rapport aux approches de formation plus classiques ?

La sécurité est souvent perçue comme une tour d’ivoire faite de normes et de contraintes. Snyk Learn permet de la démystifier. La plateforme est pensée par et pour les développeurs : modules courts, pédagogie interactive, exemples concrets, et connexion directe à l’environnement de développement. Les étudiants comprennent que, bien outillée et bien expliquée, la sécurité devient un réflexe naturel du développeur, et non un frein à l’innovation.

Les pratiques de développement évoluent très vite, notamment avec l’IA. Quels enjeux cela pose-t-il en matière de sécurité et de formation ?

L’IA accélère encore la production de code, ce qui est une opportunité formidable… mais aussi un risque si la sécurité ne suit pas. Générer du code plus vite ne doit pas signifier générer plus de vulnérabilités. Cela renforce la nécessité de former très tôt les développeurs à reconnaître les failles, à comprendre ce qu’ils déploient et à garder un esprit critique sur le code, qu’il soit écrit par un humain ou suggéré par une IA. Là encore, la formation pratique est la clé pour accompagner durablement ces transformations.

Sécuriser au-delà du code : le nouveau périmètre de l’AppSec

Soumis par francoistonic le

Avis d'expert par Eyal Dyment (VP of Security Products, JFrog)

Le monde de la technologie est en pleine effervescence face au potentiel du développement logiciel assisté par l’IA et de l’automatisation. Dans le même temps, cette accélération s’accompagne d’un renforcement marqué de la pression réglementaire et d’une augmentation des risques pesant sur la chaîne d’approvisionnement logicielle. 

Si de nombreuses organisations continuent de s’appuyer principalement sur l’analyse du code source, une telle approche, centrée uniquement sur le code, crée un « angle mort malware » de plus en plus préoccupant. Les applications modernes ne sont plus simplement écrites ligne par ligne : elles sont assemblées à partir de binaires, de packages tiers, d’images de conteneurs et, de plus en plus, de modèles d’IA. Limiter la sécurisation à ce que les développeurs produisent directement revient à ignorer les véritables surfaces d’attaque exploitées par les cybercriminels. Pour répondre à la tension entre rapidité de mise en production et exigences de sécurité, l’attention doit se porter sur les binaires.

L’analyse du code source seule est insuffisante pour sécuriser la chaîne d’approvisionnement

Le code source traduit une intention ; les binaires matérialisent la réalité. Une fois entré dans le pipeline CI/CD, le code est transformé par les systèmes de build, les dépendances, les plugins et les fichiers de configuration. Des vulnérabilités ou des comportements malveillants peuvent alors être introduits bien après le commit du code : scripts de build compromis, dépendances infectées, artefacts altérés.

Les approches AppSec traditionnelles ont longtemps privilégié le « shift left », notamment via les tests statiques de sécurité des applications (SAST). Ces méthodes conservent toute leur pertinence, mais elles ne suffisent pas à elles seules. De nombreux incidents qui touchent la chaîne d’approvisionnement trouvent leurs origines dans des composants tiers ou dans les livrables compilés destinés à la production. Sans visibilité sur ces binaires, la sécurisation porte davantage sur un plan théorique que sur le produit réellement déployé.

Pourquoi la priorisation des vulnérabilités devient un impératif stratégique 

Le volume de vulnérabilités ne cesse de croître et dépasse désormais la capacité de remédiation de la plupart des équipes. Traiter chaque faille comme prioritaire entraîne une fatigue liée aux alertes et une mobilisation inefficace de ressources de sécurité déjà contraintes.

Une priorisation fondée sur le contexte apporte une réponse structurante. Déterminer si une vulnérabilité est réellement atteignable ou exploitable dans une application donnée permet de concentrer les efforts sur les failles qui constituent un risque avéré. L’analyse de la configuration, des dépendances transitives et du contexte d’exécution affine encore cette évaluation en offrant une vision plus précise des expositions réelles. Elle favorise ainsi l’alignement entre les équipes de sécurité et de développement, sur les correctifs à traiter en priorité.

Cette intelligence contextuelle est désormais intégrée aux plateformes AppSec modernes, permettant de dépasser la simple accumulation d’alertes au profit d’une décision véritablement orientée par le risque.

Stopper les packages malveillants avant leur entrée dans le SDLC

La récente vague d’attaques visant principalement le registre npm met en lumière un point critique : la « porte d’entrée » de l’environnement de développement constitue aujourd’hui la principale source d’exposition au risque. Lorsqu’un développeur télécharge un package malveillant, l’attaque est effective avant même toute phase d’analyse du code.

Dans ce contexte, la mise en place de contrôles préventifs dès le point d’entrée devient essentielle. Vérifier les packages, plugins, modèles et extensions au regard des politiques internes permet de bloquer les composants identifiés comme malveillants ou suspects avant leur intégration dans le cycle de développement. Plutôt que d’intervenir a posteriori, cette approche réduit significativement les risques en empêchant des catégories entières d’attaques de se déployer.

La valeur d’un système d’enregistrement unique pour l’AppSec 

La multiplication d’outils fragmentés alimente ce que beaucoup qualifient de « crise de confiance ». Lorsqu’elle est greffée a posteriori au lieu d’être pensée de façon native et intégrée à chaque étape du cycle de vie, la sécurité finit inévitablement par ralentir la mise en production.

Réunir la gestion des artefacts et les signaux de sécurité au sein d’un système d’enregistrement unique instaure une gouvernance continue et automatisée. Les politiques s’appliquent de manière homogène à l’ensemble des dépôts et des pipelines. La préparation aux audits devient un processus continu plutôt qu’une course de dernière minute. Les équipes sécurité et DevOps s’appuient sur une source de vérité partagée. À la clé, une sécurité renforcée, avec moins de perturbations pour les flux de développement.

IA, transparence et réglementation émergente

L’IA et le machine learning figurent parmi les technologies les plus disruptives depuis l’avènement du smartphone. Leur essor s’accompagne toutefois d’une exigence de transparence sans précédent. Les modèles, données d’entraînement et dépendances sont désormais considérés comme des artefacts logiciels à part entière, pleinement intégrés au périmètre de la sécurité de la chaîne d’approvisionnement.

Des cadres réglementaires comme l’AI Act européen illustrent l’ampleur des enjeux, avec des sanctions pouvant atteindre 6 % du chiffre d’affaires mondial en cas de non-conformité. Répondre à ces exigences suppose un renforcement significatif de la transparence, de la traçabilité et de la gouvernance, pour les composants logiciels traditionnels comme pour les actifs liés à l’IA.

Une approche AppSec adaptée à la chaîne d’approvisionnement logicielle actuelle 

Il apparaît désormais évident que la sécurisation des logiciels modernes ne peut se limiter à un outil d’analyse de code isolé. Elle exige une approche de bout en bout, inscrite dans une logique DevSecOps, tenant compte des binaires, centrée sur la chaîne d’approvisionnement et intégrée aux processus de construction, de stockage et de promotion des artefacts. Associer la gestion des artefacts à des capacités de sécurité intégrées transforme la sécurité en levier d’accélération plutôt qu’en frein.

Les organisations qui alignent leur stratégie AppSec sur les réalités actuelles de la chaîne d’approvisionnement logicielle se donnent ainsi les moyens d’accélérer leurs livraisons tout en préservant la confiance, la conformité et la résilience. Il en résulte un bénéfice tangible, tant pour les équipes DevSecOps que pour l’ensemble de l’organisation.
Armis : l'AppSec au défi du code généré par l'IA

Soumis par francoistonic le

L'éditeur en sécurité Armis annonce Centrix pour la sécurité applicative. Le paysage actuel de la sécurité applicative est saturé de solutions fragmentées et statiques, chacune résolvant un morceau du problème mais générant du bruit, des inefficacités et des angles morts. Basée sur IA, Armis Centrix for Application Security détecte les failles dans le code, contextualise ces failles en les reliant à l’environnement réel d’exécution et automatise la remédiation. Elle intègre pleinement l’infrastructure ainsi que le pipeline CI/CD et prend en compte les contrôles de mitigation en production. Armis simplifie la gestion des risques et permet aux équipes de sécurité de prioriser leurs actions pour protéger l’ensemble de la chaîne logicielle.

« Avec le codage assisté par l’IA, les développeurs accélèrent leurs livraisons… mais peuvent tout aussi rapidement introduire des vulnérabilités. Les équipes de sécurité doivent donc réagir au même rythme et à la même échelle. » poursuit Katie Norton, Responsable Recherche, DevSecOps et Sécurité de la chaîne d’approvisionnement logicielle chez IDC. « Grâce à son scan natif IA, sa vision contextuelle de l’ensemble de la plateforme et sa validation indépendante, Armis Centrix permet aux équipes de sécurité de rester en phase avec cette nouvelle ère du développement IA. »L'éditeur affirme réduire les faux positifs de 70 % et améliore notablement le temps moyen de résolution en automatisant la correction. La solution assure la couverture complète du code source à la production. Pour en savoir plus : https://www.armis.com/platform/armis-centrix-for-application-security/

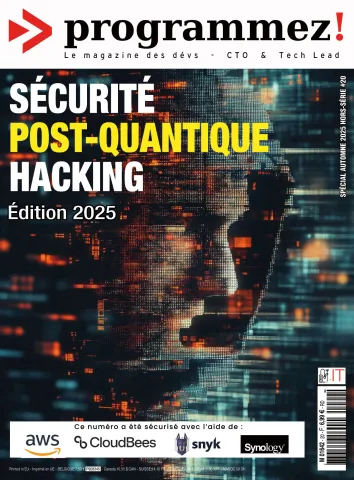
Programmez ! : hors série sécurité - post-quantique et hacking

Soumis par francoistonic le
Image
Image

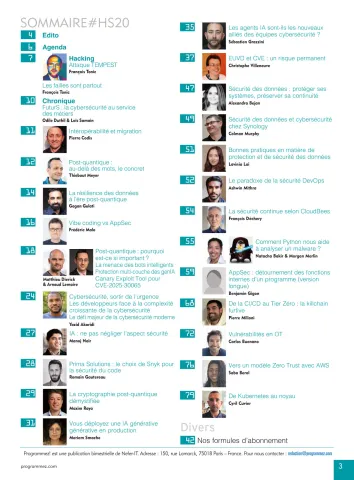
Nous avons le plaisir de vous annoncer la sortie de notre hors série sécurité & post-quantique édition 2025/2026 !

Dans ce numéro, nous abordons plusieurs thèmes :

- le post-quantique

- analyse d'un Ransomware avec Python

- sécurité des données

- Zero Trust & AWS

- maîtriser la surface d"attaque sur Kubernetes et le noyau Linux

- AppSec & Vibe Coding

- La CI/CD et la sécurité

Tous les détails et pour commander le numéro : https://www.programmez.com/magazine-papier/programmez-hors-serie-20

Merci aux partenaires du numéro AWS, cloudbees, Snyk et Synology et à l'ensemble des contributrices et contributeurs.

JetBrains veut améliorer la détection des vulnérabilités dans le code

Soumis par francoistonic le

JetBrains avait annoncé début 2025 un partenariat avec Mend.io pour améliorer la sécurité dans les codes sur les différents IDE de l'éditeur et Qodana. Mend.io édite une plateforme de sécurité orientée AppSec. Les équipes ont travaillé à intégrer API Vulnerable et des fonctions d'analyse de code des librairies open source. Ces fonctions sont intégrées dans le plugin Package Checker de Mend.io. 

Ce plugin couvre Java, Kotlin, C#, JavaScript, TypeScript, Python. Pour l'activer, il faut aller dans seetins -> editor -> inspections. Il suffit de sélectionner l'inspection souhaitée. Ce faisant, vous pourrez utiliser directement l'analyse AppSec dans vos codes. Package Checker permet également de consulter la liste des vulnérabilités dans une fenêtre dédiée de l'IDE. Il suffit d'utiliser le lien « Afficher tout… ». Cela vous mènera à la fenêtre « Dépendances vulnérables », qui affiche l'état général du projet et fournit des informations sur chaque dépendance vulnérable détectée.

Annonce : https://blog.jetbrains.com/idea/2025/09/enhanced-vulnerable-api-detection-in-jetbrains-ides-and-qodana/
