SSL

Let's Encrypt annonce l'arrivée des certificats génériques

Soumis par fredericmazue le

Beaucoup considèrent que SSL devrait être employé systématiquement sur Internet, et Google a même annoncé il y a quelques temps que la présence de SSL serait un des critères positifs pour le référencement d'un site. Mais avoir un site web 100% sécurisé se heurte bien sûr à des problèmes pratiques.

Notamment, jusqu'à il y a encore peu, les certificats SSL coûtaient assez chers. De plus leur installation sur un serveur n'est pas chose aisée pour qui n'est pas administrateur système.

Pour remédier à cela, l'EFF (Electronic Frontier Foundation) a lancé le projet Let's Encrypt qui délivre des certificats SSL gratuits depuis l'été 2015.

De plus Let's Encrypt fourni une suite d'outils qui permettent d'obtenir, installer et renouveler des certificats extrêmement facilement.

Let's Encrypt est un succès avec 47 million de domaines ainsi protégés, depuis 2015.

Un autre problème est la gestion de nombreux sous-domaines. Ceux-ci vont nécessiter chacun un nouveau certificat s'ils n'ont pas été inclus lors de la génération du certificat pour le domaine principal. C'est ici qu'interviennent les certificats génériques que Let's Encrypt avait annoncé pour le début de cette année, et qui arrivent en fait aujourd'hui.

Un certificats SSL générique est défini comme ceci par exemple *.mon-domaine.com. Ainsi un seul certificat et une seule paire de clés permet de sécuriser non seulement mon-domaine.com mais aussi par exemple video.mon-domaine.com, data.mon-domaine.com, etc.

L'installation d'un tel certificat impose toutefois d'ajouter un enregistrement TXT DNS afin de démontrer le contrôle sur un domaine pour l'obtention d'un certificat générique. Enfin, les certificats génériques sont uniquement disponibles via ACMEv2 ce qui implique l'utilisation d'un client qui a été mis à jour pour obtenir un tel certificat.

Let's Encrypt : des certificats génériques en janvier 2018

Soumis par fredericmazue le

Les certificats SSL permettent de crypter les données échangés entre navigateur et un site web, ou entre un client de messagerie et un serveur de mails, par exemple. Ceci permet de protéger des données sensibles, comme par exemple le fameux couple nom d'utilisateur/mot de passe.

Beaucoup considèrent que SSL devrait être employé systématiquement sur Internet, et Google a même annoncé il y a quelques temps que la présence de SSL serait un des critères positifs pour le référencement d'un site. Mais avoir un site web 100% sécurisé se heurte bien sûr à des problèmes pratiques.

Notamment, jusqu'à il y a encore peu, les certificats SSL coûtaient assez chers. De plus leur installation sur un serveur n'est pas chose aisée pour qui n'est pas administrateur système.

Pour remédier à cela, l'EFF (Electronic Frontier Foundation) a lancé le projet Let's Encrypt qui délivre des certificats SSL gratuits depuis l'été 2015.

De plus Let's Encrypt fourni une suite d'outils qui permettent d'obtenir, installer et renouveler des certificats extrêmement facilement.

Let's Encrypt est un succès avec 47 million de domaines ainsi protégés, depuis 2015.

Let's Encrypt vient d'annoncer une amélioration de son service qui ravira ceux qui administrent des domaines complexes : les certificats génériques.

Un certificats SSL générique est défini comme ceci par exemple *.mon-domaine.com. Ainsi un seul certificat et une seule paire de clés permet de sécuriser non seulement mon-domaine.com mais aussi par exemple video.mon-domaine.com, data.mon-domaine.com, etc.

Les certificats génériques Let's Encrypt seront disponibles dès janvier 2018. Par contre, il faudra mettre la suite d'outils Let'S Encrypt vers sa version 2, pour pouvoir obtenir et gérer des certificats génériques. 

Let’s Encrypt a délivré 14 000 certificats contenant le mot Paypal en un an

Soumis par fredericmazue le

C'est la controverse de la semaine, lancée par un billet de SSL Store, autorité qui délivre des certificats SSL payants.

Let's Encrypt est un projet lancé par l'EFF (Electronic Frontier Foundation)  qui délivre des certificats SSL gratuits depuis l'été 2015. Cerise sur le gâteau pour les webmasters, Let's Encrypt fournit une suite d'outils en langage Python, qui permettent d'obtenir un certificat certifié automatiquement et l'installer de même sur un serveur de site web, afin d'en faire un site sécurisé. Tout va donc pour le mieux dans le meilleur des mondes.

Mais cela ne va pas au mieux pour les autorités qui délivrent des certificats SSL payants, dont SSL Store et c'est ce qui semble être la motivation première du billet mentionné ci-dessus.

Ceci étant dit, SSL Store pointe du doigt un problème réel. Let'sEncrypt est d'utilisation si facile que c'est une opportunité pour les cybercriminels d'obtenir des certificats pour des noms de domaine trompeurs. C'est ainsi que, selon SSL Store, Let'sEncrypt a délivré 14 000 certificats contenant le nom paypal depuis mars 2016.

Ces certificats sont bien évidemment utilisés pour faire du phishing. Des sites qui ne restent en ligne qu'un jour ou deux ou qui sont très rapidement signalés par le Google Safe Browing. Ce qui leur laisse malgré tout le temps de commettre des actes malveillants.

Le problème est que les utilisateurs, voyant leur navigateur afficher un cadenas, se sentent en sécurité, ainsi qu'on leur a appris... à tort. Vous voyez le cadenas ? Alors c'est sûr. Et bien non !

Il est absolument nécessaire de faire comprendre aux profanes ce que signifie exactement le cadenas du navigateur : la communication entre le navigateur et le site est sécurisée et les données bancaires alors échangées ne peuvent pas être interceptées, mais à condition que le site que l'on visite soit bien celui que l'on pense visiter. Il faut donc toujours vérifier l'URL du site dans la barre d'adresse du navigateur, en même temps que la présence du cadenas. Un faux site volera les données au bout de la ligne, quand bien même les données ont voyagé de façon sécurisée sur la ligne de communication.

De son côté Let's Encrypt considère que ce n'est pas le rôle de l'autorité de certificat qu'elle est d'empêcher que les certificats qu'elle délivre soient utilisés de façon malveillante.

OVH propose des certificats SSL gratuits via Let’s Encrypt

Soumis par fredericmazue le

Les clients Hébergement Web d’OVH ont désormais automatiquement accès aux certificats SSL de Let’s Encrypt. Avec ce nouveau service inclus, OVH propose gratuitement des certificats SSL/TLS (Secure Sockets Layer/ Transport Layer Security) de manière simple et automatisée, tout en utilisant une solution Open Source.

Sponsor Platinum de Let’s Encrypt, OVH fournit maintenant du SSL as a Service : une nouvelle fonctionnalité accessible à tous ses clients Hébergement Web qui ne requiert aucune connaissance technique. Les certificats SSL sont inclus dans toutes les offres d’Hébergement Web, le protocole HTTPS étant activé par défaut et gratuitement. Valides 90 jours, les certificats seront automatiquement renouvelés, sans aucune action de la part de l’utilisateur.

 « Nous sommes ravis qu’OVH contribue à ouvrir la voie vers un Web plus sûr et plus respectueux de la vie privée », déclare Josh Aas, à la tête du projet Let’s Encrypt. « Activer le HTTPS par défaut sur plus d’un million de sites Internet est un grand pas en avant. »

« Le HTTPS est désormais un must-have, » affirme Sébastien Almiron, Directeur Marketing Digital France pour OVH. « Avec Let’s Encrypt, l’activation des certificats se fait par défaut et est totalement automatisée. Nous sommes fiers de fournir un accès gratuit au HTTPS à un maximum de clients, sans avoir besoin d’aucune compétence. »

Pour assurer davantage de sécurité et de performances à ses clients e-commerçants, OVH proposera également des certificats SSL payants, incluant une garantie contre les fraudes, ainsi que des options wildcard (un certificat incluant tous les sous-domaines) et multisites (un certificat incluant plusieurs domaines). Trois types de certificats seront disponibles : DV (Domain Validation), OV (Organisation Validation) et EV (Extended Validation).

Pour plus d'informations, lire  : https://www.ovh.com/fr/a2224.ovh-vos-certificats-ssl-gratuits-via-lets-encrypt

Consulter le guide OVH best practices SSL : https://www.ovh.com/fr/g2220.eviter_les_pieges_de_ssl_avec_mon_site_web

Faille DROWN : protégez votre serveur !

Soumis par fredericmazue le
Image

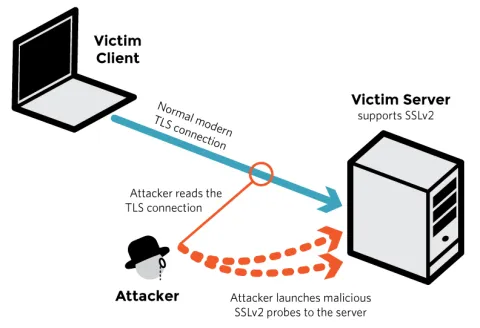
Dans la lignée des failles Ghost, Freak et autre POODLE, une nouvelle faille vient d'être découverte dans l'univers SSL sous Linux. Cette faille, baptisée DROWN pour Decrypting RSA with Obsolete and Weakened eNcryption concerne SSLv2, qui ne présente plus une sécurité suffisante et qui ne devrait plus être utilisé. Mais qui continue d'être exposés sur certains serveurs mal configurés.

Ainsi qu'expliqué sur une page mise en ligne par les chercheurs en sécurité qui ont découvert la faille, celle-ci peut-être exploitée par une attaque cross-protocol. Un attaquant qui écouterait la connexion d'un client TLS vers un serveur pourrait se servir des données reçues pour attaquer SSLv2 sur le serveur, si celui-ci l'expose, bien entendu. Une attaque réussie permet alors de décrypter les données échangées sur la connexion.

Les découvreurs de la faille estiment que 30% des serveurs sont vulnérables.

Cette page vous permet de tester vos serveurs et savoir s'ils sont vulnérables.

Les outils SSL des distributions Linux récentes sont compilés sans le support de SSLv2. Ces distributions ne sont donc pas vulnérables. D'autres proposent des patches, à appliquer immédiatement cela va sans dire.

Et si vous ne disposez pas de patches ? Il faut reconfigurer les services sensibles, afin qu'ils n'exposent plus SSLv2, comme ceci (on désactive SSLv3 dans la foulée :-) Par exemple :

Apache fichier httpd.conf ou autre
SSLProtocol All -SSLv2 -SSLv3

Sendmail fichier sendmail.mc
LOCAL_CONFIG
O CipherList=HIGH
O ServerSSLOptions=+SSL_OP_NO_SSLv2 +SSL_OP_NO_SSLv3 +SSL_OP_CIPHER_SERVER_PREFERENCE
O ClientSSLOptions=+SSL_OP_NO_SSLv2 +SSL_OP_NO_SSLv3

Postfix fichier main.cf
smtpd_tls_mandatory_protocols=!SSLv2,!SSLv3
smtp_tls_mandatory_protocols=!SSLv2,!SSLv3
smtpd_tls_protocols=!SSLv2,!SSLv3
smtp_tls_protocols=!SSLv2,!SSLv3

Dovecot fichier local.conf
ssl_protocols = !SSLv2 !SSLv3

Courier-imap imapd-ssl 
IMAPDSSLSTART=YES
IMAPDSTARTTLS=YES
IMAP_TLS_REQUIRED=1
TLS_PROTOCOL=TLS1
TLS_STARTTLS_PROTOCOL=TLS1

Google pourrait abandonner le support de SHA-1 dans Chrome plus tôt que prévu

Soumis par fredericmazue le

Les principaux éditeurs de navigateurs travaillent à arrêter le support de l'algorithme de cryptage SHA-1, celui-ci n'étant plus considéré comme sûr.

Microsoft envisage l'arrêt de ce support dès juin 2016, Mozilla dès juillet 2016. Les deux géants viennent d'être rejoints par le troisième, Google.

Dans un billet, Mountain View indique d'abord que ce support sera totalement retiré du navigateur Google Chrome, le premier janvier 2017.

Cependant, Chrome 48, qui arrivera le 1er janvier 2016, affichera un avertissement indiquant à l'internaute que la confidentialité de la navigation n'est pas assurée s'il poursuit sur un site doté certificat SHA-1.

La date du premier janvier 2017, risque toutefois d'être bousculée. Google explique vouloir être en phase avec Microsoft et Mozilla, et pourrait arrêter le support dès juillet 2016.

Les propriétaires de site dotés de certificats SHA-1 doivent donc réagir et changer leurs certificats.

Après Google, Mozilla rejette les certificats de la CNNIC

Soumis par fredericmazue le

Mozilla a décidé d'emboîter le pas à Google dans l'affaire des certificats SSL de la CNNIC, l'autorité de certification chinoise.

L'affaire a été déclenchée par un faux certificat SSL estampillé Google qui a été généré par la société MCS Holdings. Cette société est une autorité intermédiaire de certification égyptienne à qui la CNNIC a délégué son autorité.

Ce faux certificat a ensuite été utilisé pour des attaques de type Homme du milieu  pour ne pas dire Homme de l'empire du milieu :-)

Argumentant que si les autorités de certification se mettent à faire n'importe quoi on n'est plus sûr de rien sur Internet, Google a mis à jour son navigateur Chrome afin que celui-ci émette un avertissement de sécurité aux internautes surfant sur un site sécurité par SSL, dont le certificat racine est de la CNNIC.

Une décision que la CNNIC a qualifiée d'incompréhensible et d'inacceptable.

Une décision qui est au moins comprise par Mozilla. Après des débats et discussions approfondis, la fondation a pris la décision de faire comme Google. Elle a mis à jour ses produits afin que ceux-ci émettent un avertissement de sécurité lorsqu'ils renconrent un certificat ayant une date notBefore du 1er avril 2015 ou ultérieure.

Google rejette tous les certificats SSL de la CNNIC !

Soumis par fredericmazue le

Décision radicale s'il en est. Le départ de l'affaire est un faux certificat SSL estampillé Google qui a été généré par la société MCS Holdings. Cette société est une autorité intermédiaire de certification égyptienne à qui la CNNIC a délégué son autorité. La CNNIC, pour China Internet Network Information Center, est l'autorité principale de certification chinoise. En tant que telle, c'est elle qui émet les certificats SSL racines pour la Chine.

Malheureusement, le faux certificat 'Google' a été utilisé pour une attaque de type MITM, pour Man-In-The-Middle, c'est-à-dire une attaque de type homme du milieu. Ce qui fait désordre, pour le moins.

Bien sûr ce faux certificat a été révoqué rapidement. Cependant, argumentant que si les autorités de certification se mettent à faire n'importe quoi, on n'est plus sûr de rien sur Internet, Google àa pris la décision d'invalider dans ses produits tous les certificats ayant pour racine un certificat de la CNNIC. Ce qui signifie en clair, principalement, que tous les internautes utilisant Chrome pour surfer sur des sites sécurisés, essentiellement chinois bien sûr, se verront avertis que les dits sites ne sont pas sûrs.   

La mise à jour de Chrome avec les certificats considérés comme valides par Mountan View sera faite très rapidement. C'est bien sûr le tollé en Chine, qui verra notamment tous ses sites bancaires signalés comme étant compromis.

La CNNIC est furieuse : "La décision que Google a prise est inacceptable et incompréhensible" dit-elle.

Qualys enrichit son service SSL Labs de nouvelles API

Soumis par fredericmazue le

Le service Qualys SSL Labs offre désormais des API d’évaluation gratuites ainsi qu’un outil Open Source également gratuit pour les tests en volume et automatisés de sites Web. Ces nouvelles améliorations offrent les mêmes résultats que ceux obtenus manuellement sur SSL Labs, tout en permettant aux équipes de sécurité qui gèrent de nombreux sites Web, de fédérer les tests, détecter les modifications au niveau des résultats et de recevoir des notifications relatives à l’expiration des certificats.

Les nouvelles fonctionnalités de SSL Labs sont notamment :

  • Des API d’évaluation des serveurs qui fournissent un accès complet aux ressources SSL Labs pour inspecter les serveurs avec invocation programmatique pour un quelconque nombre d’hôtes. Grâce à ces API, les opérateurs de systèmes peuvent intégrer l’évaluation SSL Labs à leurs politiques de sécurité et lancer des contrôles automatisés et fréquents.
  • Un outil à base de ligne de commande Open Source pour ceux qui ne souhaitent pas programmer via ces API. Développé en Go, cet outil est également un client de référence pour éventuellement intégrer ces API à d’autres initiatives Open Source, comme Net, Perl et Ruby.

« Nombreuses sont les entreprises qui s’efforcent de maîtriser pleinement leur exposition aux différents problèmes de sécurité SSL/TLS en raison d’une configuration sécurisée des serveurs toujours complexe, de changements permanents et de divulgation d’attaques dans ce domaine, » déclare Ivan Ristic, directeur technique de Qualys, Inc.

« En fournissant un accès gratuit aux API, nous permettons à nos utilisateurs d’automatiser les tests de sites Web et de contrôler régulièrement leur configuration pour garantir la sécurité et la protection de leurs sites contre les vulnérabilités SSL. »

Qualys collabore aussi avec des bureaux d’enregistrement (registrars) de noms de domaine, des autorités de certification ainsi que des fournisseurs d’infrastructure d’envergure pour aider ces derniers à vérifier la sécurité de leurs clients. C’est ainsi que le registre de noms de domaine CZ prévoit d’utiliser ces nouvelles API pour superviser la sécurité de plus d’un million de noms disponibles dans son espace de domaines.

Pour plus d'informations :  https://www.ssllabs.com/projects/ssllabs-apis/


Faille Freak : Internet Explorer et Windows sont concernés eux aussi

Soumis par fredericmazue le

La faille Freak révélée cette semaine a été présentée comme touchant les navigateurs par défaut et Chrome sur Android, et le navigateur Safari d'Apple. Côté serveur, des versions peu récentes d'OpenSSL, sur les systèmes de type Unix, étaient concernées.

En fait le problème est beaucoup plus étendu que cela, et ça n'a absolument rien d'étonnant. En effet, cette faille est avant tout une faille législative. Les autorités américaines ont voulu, jusqu'en 1990, que les solutions de chiffrements des produits américains vendus à l'exportation soient suffisamment faibles pour être éventuellement cassées plus tard par les services secrets. D'ou l'existence d'une clé spéciale pour les communications SSL/TLS "export RSA", codées sur 512 bits seulement, ce qui est insuffisant de nos jours.

Il est un produit américain très largement exporté, qui a forcément été concerné par cette loi : Windows. Et il apparaît que Microsoft, comme Microsoft et Apple, a laissé courir les choses après 1990, en continuant de supporter cette fameuse clé export RSA. Là aussi, une attaque de type homme du milieu dans une communication SSL entre un client Windows/Internet Explorer d'un côté ou un serveur Windows de l'autre côté, ou les deux bien évidemment, permet d'imposer une clé export RSA 512 bits décodée, donc au final d'intercepter la communication et la lire en clair.

Microsoft vient de le confirmer dans une alerte de sécurité. Tous les systèmes à partir de Windows Vista SP2, autant dire tous les Windows, sont concernés.

Dans son alerte, la firme de Redmond précise qu'elle n'a pas connaissance d'attaque exploitant cette vulnérabilité à ce jour et donne, en attendant que les correctifs soient publiés, des indications pour remédier au problème.

Microsoft travaille à l'élaboration du correctif, mais n'a pas donné de date en ce qui concerne sa disponibilité.