TLS

Azure DevOps nécessite désormais TLS 1.2

Soumis par fredericmazue le

Depuis hier, lundi 31 janvier 2022, AzureDevOps n'accepte plus les connexions provenant de TLS 1.0 et 1.1 en raison de failles de sécurité dans ces protocoles. Azure DevOps nécessite donc désormais TLS 1.2 pour toutes les connexions HTTPS, y compris les API Web et les services Git. 

Pour les développeurs qui travaillent avec Azure DevOps, Visual Studio 2022, Visual Studio 2019 et la dernière version de Visual Studio 2017 (version 15.9 et ultérieure) utilisent déjà TLS 1.2 et ne sont pas affectés par la modification à venir. Les versions antérieures de Visual Studio qui s'exécutent sur des appareils non configurés pour utiliser TLS 1.2 peuvent commencer à voir des erreurs lors de la connexion aux services Azure DevOps.

Pour activer TLS 1.2, le moyen recommandé par Microsoft onsiste à effectuer une mise à niveau vers la dernière version de Visual Studio. Toutefois, si cela n'est pas une option, il reste la possibilié définir une clé de registre à l'échelle de l'ordinateur pour activer TLS 1.2 sur toutes les applications .NET, y compris Visual Studio. La marche à suivre est expliquée ici. Enfin, vous pouvez également installer les derniers outils Git pour Windows qui utilisent également TLS 1.2.

A l'échelle mondiale, 75 % des DSI déclarent que les certificats TLS constituent leur principale préoccupation

Soumis par admin le

Venafi présente les résultats d'une étude portant sur la sécurité et les risques opérationnels liés aux identités machine employées pour établir les connexions SSL/TLS chiffrées. L'étude a sondé l'opinion de 550 directeurs des systèmes d'information (DSI) basés aux États-Unis, au Royaume-Uni, en France, en Allemagne et en Australie.

Les certificats TLS jouent le rôle d'identités machine en protégeant le flux de données sensibles destinées aux machines approuvées. En raison de l'accélération de la transformation digitale, le nombre d'identités machine a explosé. Dans le même temps, les cybercriminels ciblent les identités machine, notamment les clés et les certificats TLS ainsi que leurs fonctionnalités telles que le trafic chiffré qu'ils protègent, afin de les utiliser pour leurs attaques.

La compromission d'identités machine peut avoir des répercussions financières majeures. Une récente étude AIR Worldwide a estimé que l'économie mondiale pourrait éviter des pertes financières comprises entre 51 et 72 milliards de dollars en protégeant convenablement les identités machine.

L'étude Venafi a débouché sur différentes conclusions :

  • À l'échelle mondiale, 75 % des DSI ont exprimé des craintes envers les risques de sécurité liés à la prolifération des identités machine TLS.
  • Plus de la moitié des DSI (56 %) affirment s'inquiéter des pannes et des interruptions d'activités liées aux certificats expirés.
  • 97 % des DSI ont estimé que le nombre d'identités machine TLS employées par leur entreprise augmenterait de 10 à 20 % l'année prochaine.
  • 93 % des personnes interrogées ont estimé à au moins 10 000 le nombre de certificats TLS actifs dans leurs sociétés, tandis que 40 % en signalent plus de 50 000.

« Selon une étude Venafi de 2018, lorsque les professionnels de l'informatique déploient une solution complète de protection des identités machine, ils détectent généralement 57 000 identités machine TLS inconnues dans leur entreprise et sur le Cloud », explique Kevin Bocek, vice-président du département de stratégie de sécurité et d'analyse des menaces de Venafi. « Cette étude conclut que de nombreux DSI sont susceptibles de largement sous-estimer le nombre d'identités machine TLS actuellement utilisées. Par conséquent, ils ne connaissent pas la taille de la surface d'attaque ni les risques opérationnels que ces identités machine inconnues font courir à leur société. Qu'il s'agisse de pannes incapacitantes issues de certificats expirés ou d'attaquants tapis dans le trafic chiffré pendant de longues périodes, les risques abondent. La seule manière d'y remédier consiste à détecter, surveiller continuellement et automatiser le cycle de vie de tous les certificats TLS du réseau d'entreprise, y compris les certificats éphémères utilisés dans les environnements Cloud, virtuels et DevOps. »

Les principaux navigateurs ne supporteront plus TLS 1.0 et TLS 1.1 à partir de 2020

Soumis par fredericmazue le

Cet été l'IETF a adopté TLS 1.3. TLS 1.0 est sorti il y a vingt ans, bientôt suivi par TLS 1.1 développé pour traiter des faiblesses découvertes dans TLS 1.0, principalement dans les domaines de sélection du vecteur d’initialisation et traitement des erreurs de remplissage. Aujourd'hui le protocole largement utilisé (94% des sites) est TLS 1.2

TLS 1.2, apparu en 2008, apporte plusieurs améliorations cryptographiques, en particulier dans le domaine du hachage

TLS 1.3  vise à répondre aux menaces qui ont surgi ces dernières années.

Tout cela ne nous rajeunit pas, mais il est temps de ne plus utiliser TLS 1.0 et TLS 1.1. Notamment pour réduire la maintenance des logiciels, réduire la surface d'attaque et réduire les risques de mauvaises configurations. C'est pourquoi Microsoft, Mozilla, Google et Apple ont fait hier une annonce commune pour indiquer la fin prochaine du support de ces vieux protocoles. C'est Google qui fera la première étape avec son navigateur Chrome, qui ne supportera plus TLS 1.0 et TLS 1.1 dès janvier 2020. Apple suivra avec Safari en mars 2020. Microsfoft indique une fin du support dans Internet Explorer et Edge au premier semestre 2020.

Les administrateurs système qui auraient pris du retard dans leurs mises à niveaux doivent donc réagir. Au fait comment savoir quels sont les protocoles de chiffrement installés sur un système Linux ? C'est tout simple :

openssl ciphers -v | awk '{print $2}' | sort | uniq

Commentaire actu

Membre depuis

20 ans 8 mois
fredericmazue

C"était une coquille, maintenant corrigée, ainsi que vous l'avez compris. "Il faut lire qui ne supportera plus TLS 1.0 et TLS 1.1 dès janvier 2020". TLS 1.2 reste supporté jusqu'à une date non définie pour le moment, sauf erreur de ma part.

Merci de l'avoir signalée

mer, 17 Oct 2018 - 15:02 Permalien

Android P : les applications devront utiliser TLS

Soumis par fredericmazue le

Les applications conçues pour Android, la prochaine mouture du système d'exploitation de Google, devront, par défaut, utiliser TSL (Transport Layer Security) pour communiquer, annonce Mountain View dans un billet.

Google justifie cette décision ainsi : Android considère que tous les réseaux sont potentiellement hostiles et que le trafic crypté doit donc être utilisé à tout moment, pour toutes les connexions. Les appareils mobiles sont particulièrement à risque car ils se connectent régulièrement à de nombreux réseaux différents, tels que le Wi-Fi dans un café.

Pour Google, il n'y a rien de plus simple : Une fois que votre serveur prend en charge TLS, il vous suffit de modifier les URL de vos réponses aux applications et aux serveurs, de http: // à https: //. Votre pile HTTP gère le handshake TLS sans plus de travail.         

Mais Google tient quand même compte du fait que pour des 'raisons héritées' des applications peuvent malgré tout nécessiter du trafic en clair. Dans ce cas, le développeur pourra configurer explicitement la sécurité réseau de son application pour communiquer en clair vers un domaine ou un ensemble de domaines. Par exemple :

<network-security-config>
  <domaine-config cleartextTrafficPermitted = "true" >
    <domaine includeSubdomains = "true" > insecure.example.com </ domaine>
    <domaine includeSubdomains = "true" > insecure.cdn.example.com < / domaine>
  </ domain-config>
</ network-security-config>

Google Chrome 63 vous avertira en cas d'attaque de type homme du milieu sur vos connexions TLS

Soumis par fredericmazue le
Image

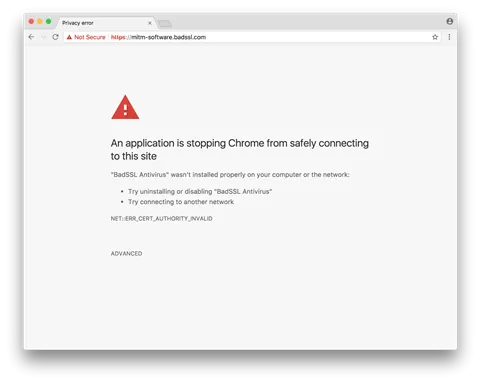
Itnews rapporte que Google est en train de tester une nouvelle fonctionnalité de son navigateur Chrome qui vous préviendra en cas d'attaque de type homme du milieu sur vos connexions TLS.

Pour mémoire, on appelle attaque de type homme du milieu (ou man-in-the-middle en anglais) une attaque mettant en place un dispositif qui intercepte, analyse, puis transmet les communications entre deux points terminaux d'un réseau.

Certains dispositifs sont légitimes. Par exemple des solutions antivirus ou pare-feu peuvent intercepter et réécrire des connexions TSL. Une approche qui est souvent critiquée car une pauvre implémentation TLS dans les solutions de sécurité peuvent introduire des failles qui font que le remède peut être pire que le mal.

D'autres dispositifs sont beaucoup moins légitimes, leur but étant de voler les données transitant sur le réseau.

Dans les deux cas, Google Chrome préviendra de la présence d'un homme du milieu en affichant un message en pleine page.

La fonctionnalité figure déjà dans Chrome Canary, mais elle n'est pas activée par défaut. Pour l'activer, il faut lancer l'exécutable de Chrome Canary en lui passant ce paramètre :

--enable-features=MITMSoftwareInterstitial

Firefox 50 supporte le certificat de racine de Let's Encrypt

Soumis par fredericmazue le
Image

La toute nouvelle mouture Firefox 50 est une bonne nouvelle pour le projet Let'S Encrypt.

Let's Ecrypt est en autorité de certification lancée en décembre 2015 qui délivre des certificats gratuits X.509 pour le protocole TLS. Une excellente initiative pour améliorer la sécurité d'Internet sans pour autant peser sur les budgets. Une excellente initiative également pour éviter les maux de têtes à ceux qui se lancent dans HTTPS. En effet des outils proposés par Let's Encrypt permettent l'installation directe et automatisée des certificats sur les sites Web. Cerise sur le gâteau, le renouvellement des certificats peut-être automatisé également. De nombreuses entreprises sont partenaires de cette initiative, dont IdenTrust et en France l'hébergeur OVH.

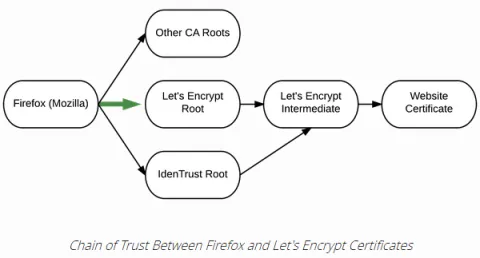
Tout cela est très bien, mais le certificat racine de Let's Encrypt n'était jusqu'ici reconnu par aucun navigateur. Ce qui obligeait à ce que les certificats intermédiaires de Let's Encrypt soient contresignés par une autre autorité, IdenTrust en l'occurrence, pour entrer dans la chaîne de confiance des navigateurs.

Désormais Firefox intègre le certificat racine ISRG Root X1 de Let's Encrypt, ce qui assure de l'indépendance à cette belle initiative. Les autres navigateurs principaux devraient suivre.


Avant Firefox 50, les certificats de Let's Encrypt ne sont pas indépendants.  

Les agences gouvernementales peuvent exploiter la ‘fonctionnalité' d'écoute des hyperviseurs pour récupérer des données depuis le cloud

Soumis par fredericmazue le

Bitdefender, société de technologies de cyber-sécurité, affirme que les agences gouvernementales peuvent exploiter la ‘fonctionnalité' d'écoute des hyperviseurs  pour récupérer des données depuis le cloud.

Les révélations de l'affaire Snowden sur les capacités d'interception des données de la part de la NSA et de ses agences partenaires ont incité les propriétaires d'infrastructures et les fournisseurs de services, ainsi que les utilisateurs, à s'assurer que leurs données sont échangées sans encourir de risque de confidentialité et qu'elles sont stockées sous forme chiffrée. Régulièrement, les chercheurs s'attaquent à des protocoles très utilisés ou à leur mode de mise en œuvre. Des failles sont ainsi découvertes de manière récurrente et corrigées à plus ou moins brèves échéances, comme dans le cas de vulnérabilités bien connues telles que Heartbleed ou Logjam, qui ont entraîné le déploiement massif de correctifs à une échelle jusque-là inédite.

Mais les entreprises, et par conséquent, leurs clients, sont-elles vraiment protégées une fois que ces failles sont corrigées ? Existe-t-il des méthodes dissimulées et plus ou moins légales que les organismes d'État et certaines grandes entreprises bien informées seraient susceptibles d'utiliser pour passer outre les protocoles TLS / SSL, censés protéger les échanges d'informations ?

Le 26 mai 2016, lors de la Conférence HITB à Amsterdam, Radu Caragea, Chercheur en sécurité des Bitdefender Labs, a démontré lors d'un POC (preuve de concept), que la communication protégée peut être déchiffrée en temps réel, en utilisant une technique qui ne laisse pratiquement aucune empreinte et qui reste invisible pour presque tout le monde, sauf peut-être pour des auditeurs de sécurité particulièrement vigilants.

Quelles conséquences pour votre sécurité ?

Cette attaque permet à un fournisseur de services cloud mal intentionné (ou sur lequel on a fait pression pour qu'il donne des accès à des agences gouvernementales) de récupérer les clés TLS utilisées pour chiffrer chaque session de communication entre votre serveur virtualisé et vos clients (même si vous utilisez Perfect Forward Secrecy !). Si vous êtes un DSI et que votre entreprise externalise son infrastructure de virtualisation auprès d'un prestataire de service, considérez que toutes les informations circulant entre vous et vos utilisateurs ont pu être déchiffrées et lues pendant une durée indéterminée.

Il est impossible de savoir dans quelle mesure vos communications ont pu être compromises et pendant combien de temps, puisque cette technique ne laisse aucune trace anormale derrière elle. Les banques et les entreprises qui gèrent des dossiers de propriété intellectuelle ou des informations personnelles, ainsi que les institutions gouvernementales sont les secteurs susceptibles d'être particulièrement touchés par cette faille.

Premières découvertes

Cette nouvelle technique, surnommée TeLeScope, a été développée par Bitdefender dans le cadre de ses recherches et permet à un tiers d'écouter les communications chiffrées avec le protocole TLS, entre l'utilisateur final et une instance virtualisée d'un serveur. Cette technique n'est opérationnelle qu'avec les environnements virtualisés fonctionnant au-dessus de l'hyperviseur. Ces infrastructures sont extrêmement répandues et sont proposées par les géants de l'industrie tels qu'Amazon, Google, Microsoft ou DigitalOcean, pour ne citer qu'eux. Si la plupart des experts de l'industrie s'accordent pour dire que la virtualisation est l'avenir, aussi bien en termes de stockage, que de déplacement et de traitement de gros volumes de données, ce type de solutions fait déjà partie du quotidien de nombreuses entreprises.

Plutôt que d'exploiter une faille dans le protocole TLS, cette nouvelle technique d'attaque repose sur l'extraction des clés TLS au niveau de l'hyperviseur par une inspection intelligente de la mémoire. Même si l'accès aux ressources virtuelles de la VM est une pratique déjà connue (accéder au disque dur de la machine, par exemple), le déchiffrement en temps réel du trafic TLS, sans mettre en pause la machine virtuelle de manière flagrante et visible, n'avait jamais été réalisé jusqu'alors.

Nous avons découvert ce vecteur d'attaque en recherchant un moyen de surveiller des activités malveillantes depuis notre réseau de honeypots, sans altérer la machine et sans que les pirates puissent comprendre qu'ils sont surveillés. Après cette découverte, nous avons décidé d'en divulguer publiquement les détails, car, les enjeux sociaux, économiques et politiques liés à la surveillance passive du trafic de données dans les environnements virtualisés, sont énormes. Par exemple, un administrateur réseau ayant accès à l'hyperviseur d'un serveur hôte pourrait surveiller, exfiltrer et monétiser toutes les informations circulant depuis et vers le client : adresses e-mail, transactions bancaires, conversations, documents professionnels confidentiels, photos personnelles et autres données privées.

Comment cela fonctionne-t-il ?

Normalement, la récupération des clés à partir de la mémoire d'une machine virtuelle nécessiterait de mettre en pause la VM et de décharger le contenu de sa mémoire sur un fichier. Ces deux processus sont intrusifs et visibles par le propriétaire de la VM (de plus ils enfreignent le SLA - Service Level Agreement). L'approche de Bitdefender repose sur les mécanismes de Live Migration, disponibles au sein des hyperviseurs modernes, qui nous permettent de réduire le nombre de pages nécessaire pour le vidage de la mémoire de l'ensemble de la RAM, à celles modifiées lors de l‘établissement d'une liaison TLS.

« Au lieu de mettre la machine en pause (ce qui entraînerait une latence notable) et de réaliser un vidage complet de la mémoire, nous avons développé une technique de différentiel de la mémoire qui utilise des fonctions de base déjà présentes dans les technologies de l'hyperviseur, » explique Radu Caragea. « Ensuite, bien que cela permette de réduire le volume de vidage mémoire de giga-octets à méga-octets, le temps nécessaire pour écrire une telle quantité de données sur un espace de stockage reste non négligeable (de l'ordre de quelques millisecondes) et c'est pourquoi nous montrons comment ‘déguiser ‘ le processus pour le faire passer pour une latence du réseau, sans qu'il soit nécessaire de stopper la machine. »

Atténuation des risques

L'attaque TeLeScope n'exploite pas de faille lors de l'implémentation du protocole TLS et ne tente pas de contourner le niveau de chiffrement de l'implémentation TLS via des attaques par repli (downgrade attacks). Au lieu de cela, elle exploite une caractéristique de l'hyperviseur pour exfiltrer les clés utilisées par le protocole pour chiffrer la session. Notre POC révèle un écart fondamental qui ne peut être corrigé ou atténué sans réécrire les bibliothèques de cryptographie qui sont déjà en cours d'utilisation. La seule solution à ce jour est, en premier lieu, de bloquer l'accès à l'hyperviseur - en exécutant votre propre hardware à l'intérieur de votre propre infrastructure.

Pour plus d'informations sur l'étude, vous pouvez vous référer au livre blanc disponible en téléchargement gratuit sur le site de la conférence HITB.
Faille DROWN : protégez votre serveur !

Soumis par fredericmazue le
Image

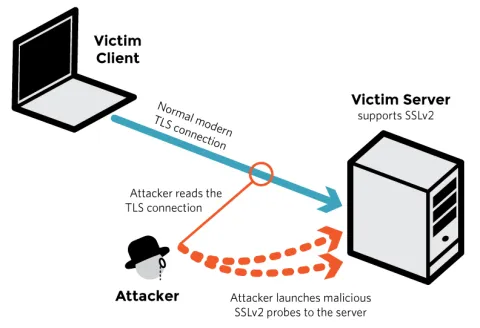
Dans la lignée des failles Ghost, Freak et autre POODLE, une nouvelle faille vient d'être découverte dans l'univers SSL sous Linux. Cette faille, baptisée DROWN pour Decrypting RSA with Obsolete and Weakened eNcryption concerne SSLv2, qui ne présente plus une sécurité suffisante et qui ne devrait plus être utilisé. Mais qui continue d'être exposés sur certains serveurs mal configurés.

Ainsi qu'expliqué sur une page mise en ligne par les chercheurs en sécurité qui ont découvert la faille, celle-ci peut-être exploitée par une attaque cross-protocol. Un attaquant qui écouterait la connexion d'un client TLS vers un serveur pourrait se servir des données reçues pour attaquer SSLv2 sur le serveur, si celui-ci l'expose, bien entendu. Une attaque réussie permet alors de décrypter les données échangées sur la connexion.

Les découvreurs de la faille estiment que 30% des serveurs sont vulnérables.

Cette page vous permet de tester vos serveurs et savoir s'ils sont vulnérables.

Les outils SSL des distributions Linux récentes sont compilés sans le support de SSLv2. Ces distributions ne sont donc pas vulnérables. D'autres proposent des patches, à appliquer immédiatement cela va sans dire.

Et si vous ne disposez pas de patches ? Il faut reconfigurer les services sensibles, afin qu'ils n'exposent plus SSLv2, comme ceci (on désactive SSLv3 dans la foulée :-) Par exemple :

Apache fichier httpd.conf ou autre
SSLProtocol All -SSLv2 -SSLv3

Sendmail fichier sendmail.mc
LOCAL_CONFIG
O CipherList=HIGH
O ServerSSLOptions=+SSL_OP_NO_SSLv2 +SSL_OP_NO_SSLv3 +SSL_OP_CIPHER_SERVER_PREFERENCE
O ClientSSLOptions=+SSL_OP_NO_SSLv2 +SSL_OP_NO_SSLv3

Postfix fichier main.cf
smtpd_tls_mandatory_protocols=!SSLv2,!SSLv3
smtp_tls_mandatory_protocols=!SSLv2,!SSLv3
smtpd_tls_protocols=!SSLv2,!SSLv3
smtp_tls_protocols=!SSLv2,!SSLv3

Dovecot fichier local.conf
ssl_protocols = !SSLv2 !SSLv3

Courier-imap imapd-ssl 
IMAPDSSLSTART=YES
IMAPDSTARTTLS=YES
IMAP_TLS_REQUIRED=1
TLS_PROTOCOL=TLS1
TLS_STARTTLS_PROTOCOL=TLS1

Sécurité du protocole TLS : Microsoft Research et Inria présentent la plateforme ouverte miTLS

Soumis par fredericmazue le

A l’occasion du Paris Open Source Summit, le centre de recherche commun Microsoft Research-Inria dévoile les résultats de plusieurs années de recherche autour de l’implémentation sécurisée du protocole TLS (Transport Layer Security. Les chercheurs à l’origine de la découverte des failles Triple Handshake, Freak et Logjam, mettent aujourd’hui à disposition deux ensembles de codes, en open source, qui font partie d’un projet plus vaste appelé miTLS. L’ouverture de ce code a pour objectif d’aider les universitaires et les experts en sécurité à créer leur propre mise en œuvre du protocole TLS en toute sécurité. A plus long terme, l’ambition du projet miTLS est de créer un système sécurisé prouvé mathématiquement, afin de contribuer à la sécurisation des transactions sur Internet.

En 2006, Microsoft Research et Inria faisaient le pari d’ouvrir un centre commun de recherche public-privé de rang mondial autour de problématiques-clés pour l’industrie numérique et le progrès scientifique. Innovant par ses travaux, le laboratoire l’est également par son modèle puisqu’il rend public l’ensemble des résultats obtenus par les chercheurs afin qu’ils puissent profiter à l’ensemble de la communauté scientifique internationale et qu’ils nourrissent la chaîne de l’innovation. La sécurité des services Internet fait partie des 4 champs de recherche du laboratoire commun, avec les applications du Machine Learning à la médecine et à la biologie, les méthodes formelles et la protection de la vie privée en ligne.

Ce projet se place dans la perspective de l’investissement global de Microsoft en recherche et développement sur la sécurité, dont Satya Nadella a rappelé le 17 novembre lors du Microsoft Government Cloud Forum qu’il s’élevait à plus d’un milliard de dollars par an.

Pour en savoir plus sur le projet miTLS : blogs.microsoft.com/next/?p=55731

Pour plus d’informations sur le centre de recherche commun : www.msr-inria.fr/

AWS présente s2n, une nouvelle implémentation Open Source du protocole TLS

Soumis par fredericmazue le

Amazon Web Services annonce la disponibilité de s2n, une nouvelle implémentation Open Source du protocole de chiffrement TLS. TLS est aujourd’hui utilisé par chaque API d’AWS et est également disponible pour les clients AWS utilisant Elastic Load Balancing (ELB), AWS Elastic Beanstalk, Amazon CloudFront, Amazon S3, Amazon RDS et Amazon SES.

Pour simplifier l’implémentation de TLS et continuer de promouvoir la généralisation du chiffrement puissant, Amazon Web Services annonce la disponibilité d’une nouvelle implémentation Open Source du protocole TLS : s2n. Dans les mois à venir, s2n sera intégré dans de nombreux services AWS, mais sans nécessiter de changement au sein des applications de ses clients.

Le code source et la documentation sous licence Apache 2.0 et accessible sur GitHub.