Sécurité

Migration vers le Post-quantique : comment mener cette transformation technologique et de cybersécurité ?
Soumis par francoistonic le
Image

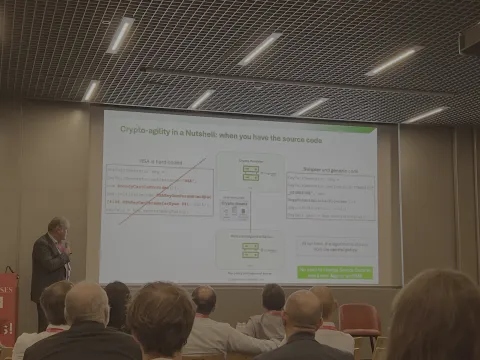
Durant les Assises de la cybersécurité 2026 à Monaco, une des sessions les plus intéressantes fut « migration post-quantique » dans le groupe Crédit Agricole. Il s’agissait d’un REX très concret avec le partenaire technique, CryptoNext Security. Mener à bien une telle migration ne s’improvise pas, surtout dans le marché bancaire. Le post-quantique implique de remplacer les algos de chiffrement par de nouveaux algos dits post-quantiques. Les algos PQC les plus répandus sont ceux du NIST (États-Unis).

Pour rappel, la PQC doit permettre de résister aux attaques d’un ordinateur quantique sur les clés de type RSA. Aujourd’hui, la PQC n’est pas une simple tendance, il s’agit d’une réalité qu’il faudra déployer à court terme. L’ANSSI, le G7, la Banque centrale européenne intensifient le travail sur la PQC.

Trois grandes étapes ont été présentées et expliquées :

1 / inventaire le plus complet possible de tous les actifs / applications / matériels ayant du chiffrement : bref, savoir où est le chiffrement

2 / rendre agile le chiffrement, avoir une gouvernance claire du chiffrement au niveau de l’entreprise et non au niveau de l’application ou du code

3 / mise en œuvre et migration vers la PQC

Quand on parle à court terme, c’est demain :

  • exploration de la technologie,
  • premiers PoC réels dès 2026,
  • 2030, début de la bascule en production de la PQC

En France, l’ANSSI a poussé au chiffrement hybride en 2024/25. En 2023, l’ANSSI déconseille d’acheter une solution n’intégrant pas la PQC.

Comme l’a rappelé le responsable de la banque : il faut une démarche structurée et organisée. Il faut les budgets, sensibiliser la direction à la PQC et aux enjeux, former et disposer des équipes nécessaires. En résumé :

  • comprendre et faire comprendre de quoi on parle
  • définir les risques
  • lancer le 1er inventaire des assets utilisant du chiffrement

Pour mener à bien ce vaste projet, le Crédit Agricole a défini 8 étapes : comprendre, définir les assets techniques à risque et 1er inventaire, établir le programme de transition, signer les 1ers contrats, 1er test, inventaire final, mise à jour vers la PQC des premiers éléments critiques puis migration généralisée. Actuellement, la banque arrive à la fin de l’inventaire, soit l’étape 6.

Pour faciliter la compréhension de chaque élément, chaque application, un tableau de bord agrège les informations et donne les éléments techniques utilisés par exemple les protocoles, les éléments de chiffrement utilisés, la conformitéavec DORA et à la PQC, etc.

Cet inventaire précis a permis de découvrir que de nombreuses fonctions de chiffrement n’étaient pas à l’état de l’art de ce qui était possible de faire. Seul un inventaire complet et précis permet de le savoir.

L’utilisation d’une couche d’abstraction (= agilité de chiffrement) permet d’utiliser tel ou tel algo de chiffrement en minimisant les changements au niveau du code tout en ayant un meilleur contrôle sur les fonctions de chiffrement. Cela est possible quand le code est accessible.

Par contre, il y a des applications où le code n’est pas accessible ou trop difficile à modifier, dans ce cas, il faut utiliser une autre approche : par exemple un double tunnel de chiffrement : un tunnel TLS non PQC et un tunnel TLS PQC en passant par un proxy.

Un impact sur les performances ? Les tests ont montré un impact de la PQC mais difficile d’avoir une vue globale car tous les usages n’ont pas été testés

Sur les assets .Net, Java, etc. : il faut choisir la bonne approche, hybride comme une étape intermédiaire ou directement en PQC. Il faut standardiser et réduire les risques.
curl 8.23.0 : énorme mise à jour avec 216 bugs et failles de sécurité

Soumis par francoistonic le
Image

curl annonce la version 8.23.0. Cette mise à jour est impressionnante : 216 corrections de bug et de failles de sécurité. Une des plus importantes failles fixées est la CVE-2026-92392. Cette CVE impacte toutes les annonces de la 8.12.0 à 8.22.0. Elle permet de corrompre la mémoire du client depuis un chargement compromis provenant d'un serveur. Elle permet d'exécuter du code non autorisé. La faille vient d'un upload depuis un curl mal pris en charge par HTTP/2. Elle permet alors un Use-Afeter-Free et l'exécution d'un code distant. Cette CVE est classée critique. 

curl 8.23.0 retire le support de SMB. 

METTEZ À JOUR !

CVE-2026-92392 : https://curl.se/docs/CVE-2026-92392.html

Changelog : https://curl.se/changes.html

Vite : mettez à jour Vite et Vite+ pour fixer 6 failles de sécurité

Soumis par francoistonic le

Vite annonce une série de mises à jourde  sécurité pour fixer une série de vulnérabilités :

- une mauvaise interprétation du flag Editor CLI : https://github.com/vitejs/launch-editor/security/advisories/GHSA-r825-w8mm-5pxw

- bypasser la vérification sur fs.existsSync() sur Windows : https://github.com/vitejs/launch-editor/security/advisories/GHSA-587h-7wmj-h5pm

- possibilité d'exécuter une valeur compromise sur escapeCmdArgs() sur Windows : https://github.com/vitejs/launch-editor/security/advisories/GHSA-698v-4r3x-3vcv

- possibilité d'exécuter un script malveillant sur le dev serveur en utilisant Vite quand il est en cours d'exécution : https://github.com/vitejs/vite/security/advisories/GHSA-9jrq-w75r-8gcw

- risque d'exposition des paramètres de server.fs via une requête vite-wasm-instance : https://github.com/vitejs/vite/security/advisories/GHSA-vfpm-58rq-9qcg

- sortie non autorisée de fichiers en dehors de server.fs : https://github.com/vitejs/vite/security/advisories/GHSA-rq7h-c2jc-7f22

Mettez à jour sans délai vos piles Vite et Vite+ : 

- Vite 8.3.3, 8.2.4, 8.1.6, 7.3.7, 6.4.4

- Vite+ 1.1.0

Attaques étatiques : tactiques de titans cyniques, Les Assises 2026

Soumis par francoistonic le
Image
Image

Parmi les sessions proposées aux Assises de la cybersécurité 2026 à Monaco, celle d’Hornetsecurity avait un titre intriguant : « Attaques étatiques : tactiques de titans cyniques ».

Un constat est posé d’emblée : les cyberattaques sont de moins en moins opportunistes, mais méthodiques et ciblées. Elles sont souvent menées par des groupes organisés, structurés et hiérarchisés. Citons : Fancy Bear, Lazarus ou encore Anonymous Sudan. Les liens avec des États sont connus : Russie, Corée du Nord, parfois la Chine.

Ils agissent pour voler, perturber, influencer ou financer des actions. Et il est « facile » de les contacter pour mener une campagne ou accéder à leurs outils. Ces groupes font du marketing et possèdent un modèle économique efficace.

Un processus de contact peut se faire sur Telegram. On prend un abonnement à leurs services. Le budget exigé varie avec la complexité de l’attaque, le support technique et les outils mis en œuvre.

L’organigramme d’un groupe de hackers peut être le suivant :

  • un CEO à la tête
  • des équipes techniques et opérationnelles
  • une stratégie commerciale définie
  • une infrastructure
  • les traitements internes au groupe

Comme l'ont rappelé les intervenants, attaquer un ministère est une belle vitrine pour montrer son savoir-faire.

L’infrastructure est installée dans certains pays comme la Chine et peut être régulièrement migrée pour éviter d’être repérée et d'éviter les saisies. Les serveurs servent à héberger les faux sites web.

Le ransomware reste la principale source de financement. Régulièrement, les membres du groupe améliorent leurstechniques et leurs outils. Quand on utilise ces outils, un support technique est même possible…

Pour trouver leurs cibles, les groupes n’hésitent pas à puiser sur les réseaux sociaux. Aujourd’hui, générer un site de phishing avec de fausses pages nécessite quelques secondes ou minutes avec un LLM. Les hackers utilisent naturellement l’IA pour aller plus vite et déployer un faux site plus vrai que nature.

Quand un utilisateur clique sur un lien compromis pour afficher une fausse page d’authentification, les hackers vont pouvoir récupérer les identifiants et même récupérer le token de connexion… Il faut des outils pour gérer et récupérerles secrets, par exemple Evilginx, outil « historique » mais toujours efficace.

L’objectif du phishing est de s’insérer dans le vrai processus d’authentification : faux mail, vraie authentification MFA, fausse page Microsoft 365 (exemple donné), puis une nouvelle authentification quand l’utilisateur la valide alors qu’il ne devrait pas. Là, les outils récupèrent et remontent tous les secrets.

Le hack d’une entreprise suit souvent le même modèle : obtenir un accès légitime pour accéder au réseau interne et récupérer un maximum de données ou pour déployer un ransomware.

Une des illustrations est SharePoint. Souvent, les sites SharePoint auront le même nom dans les entreprises. Pour le hacker, il faut alors chercher les sites SharePoint existants. Un accès refusé est un indice pour le pirate car il devine que le site existe.

Et le hacker peut alors relancer une nouvelle campagne de phishing.

Quand un hacker accède à des sites internes ou à des serveurs, ce qu’il cherche, c’est la persistance de l’accès pour avoir le temps d’explorer les répertoires, les sites et les bases de données. La durée de vie des tokens est un facteur à ne pas négliger, tout comme la durée des sessions ouvertes.

Les Assises 2026 : l'IA est partout

Soumis par francoistonic le
Image

Les Assises de la cybersécurité se tiennent cette semaine à Monaco. Cette édition est sans surprise tournée vers l'IA. Les agents y tiennent une des tendances de fond. Depuis 2 ans, les éditeurs d'outils de sécurité injectent de l'IA. Ce n'est plus une option mais plutôt comment elle s'intègre et ce qu'elle permet de faire. 

Durant une conférence du jeudi matin, Radware a expliqué comment et pourquoi l'agentique est à la fois un allié mais aussi un cybercriminel potentiel car l'agent peut être vu comme une entité légitime et pouvant accéder aux données même les plus confidentielles. 

Un constat s'impose : les agents et modèles découvrent des centaines de vulnérabilités dans un temps limité mais la question se pose : comment les fixer ? Si le nombre de CVE explose, il faut derrière pouvoir les fixer dès qu'elles sont publiques. L'éditeur Fortinet met en avant que "les entreprises doivent repenser leurs capacités de détection et de réponse afin d'opérer elles aussi « à la vitesse machine »

Cisco, avec son Relentless Defense Report,évoque la pression de sécurité sur les entreprises. Quelques chiffres clés de l'étude :

  • seules 48 % des organisations françaises indiquent que leurs équipes sécurité, réseaux et informatique fonctionnent de manière coordonnée ;
  • 36 % des professionnels consacrent davantage de temps à collecter et recouper les données qu’à traiter directement les menaces ;
  • moins de la moitié des organisations ont déployé à grande échelle des outils de sécurité fondés sur l’IA ;
  • seules 47 % se disent capables de détecter un agent d’IA compromis et d’y répondre ;
  • les organisations les plus performantes sont près de deux fois plus susceptibles de constater une baisse des incidents lorsqu’elles augmentent leurs investissements de sécurité (71 % contre 44 %).

Un faux client tente de compromettre le poste d'un développeur avec un hook Git

Soumis par francoistonic le

Actualité de la rédaction de Programmez!

Frank Wiles, fondateur de REVSYS et membre du Django Steering Council, a publié un résumé sur une tentative d'attaque ciblée contre son poste. Tout commence par une demande de projet ordinaire, une application web dans l'éducation, suivie d'un dossier Dropbox contenant des fichiers Markdown de spécifications et un accord de confidentialité à signer avant le rendez-vous.

La spécification est vague mais suffisante pour débuter un prototypage, et le dossier contient déjà un répertoire .git, qu'il ne remarque pas immédiatement. Quand il demande le NDA, le faux client lui répond qu'il se trouve dans la branche NDA et qu'il suffit de l’afficher. Dans .git/hooks, à côté des exemples habituels, un seul hook réel : post-checkout, un hook rarement utilisé selon le développeur. Le hook était conçu pour télécharger un binaire propre au système depuis une application Vercel servant de commande et contrôle, le rendre exécutable, l'exécuter puis s'effacer. Frank Wiles pense que les attaquants cherchaient à récupérer ses accès GitHub et ceux de ses clients.

Les attaquants avaient usurpé l'identité d'un vrai dirigeant. Frank Wiles a signalé les comptes compromis à Dropbox et à Vercel.

La leçon vaut pour tout développeur qui reçoit un dépôt d'un inconnu : inspecter .git/hooks avant le moindre checkout, et surveiller ses identifiants.

Annonce : https://frankwiles.com/posts/i-got-targeted/

400 failles corrigées avec Lightwell Clearinghouse

Soumis par francoistonic le
Image

Red Hat annonce la disponibilité de Lightwell Clearinghouse. Cette plateforme permet de soumettre les dépendances open source, de les examiner et de les corriger. Lightwell a déjà découvert et corrigé plus de 400 vulnérabilités dans des bibliothèques Java largement utilisées. 

Comment fonctionne Lightwell ?

Lightwell s’appuie sur l’engagement d’IBM et de Red Hat en faveur de la sécurisation des logiciels open source pour l’ère de l’IA. Cette initiative réunit et combine plusieurs capacités clés :

  • L’expertise de Red Hat et d’IBM en ingénierie open source
  • Les relations étroites de Red Hat avec la communauté open source
  • Des workflows d’ingénierie avancés assistés par l’IA
  • Les capacités de Red Hat en matière de sécurité de la chaîne d’approvisionnement logicielle et son infrastructure de build

Ce moteur élabore rapidement des correctifs spécifiques à chaque version pour les dépendances d’applications open source utilisées dans les systèmes en production. Les solutions correctives sont distribuées via des référentiels sécurisés qui s’intègrent directement aux processus informatiques existants des clients. Les entreprises peuvent ainsi remédier à des vulnérabilités complexes et/ou jusqu’alors inconnues sans avoir à remplacer leurs scanners de sécurité, référentiels logiciels, pipelines de développement ou processus de tests actuels.

Deux souscriptions sont disponibles :

  • Lightwell Network : bénéficiez d'un accès unifié et en libre-service à des bibliothèques signées, des corrections et des correctifs d'artéfact pour les vulnérabilités Open Source prises en charge, à mesure que les ressources sont rendues disponibles dans les référentiels sécurisés de Red Hat.
  • Lightwell Clearinghouse Premier : actuellement en disponibilité limitée, cette option offre tous les avantages du modèle Lightwell Network, ainsi que des rapports et des corrections de vulnérabilités pour des versions de paquet propres à chaque membre, une gestion innovante de la vérification et du signalement des vulnérabilités, un accès anonyme aux requêtes des autres membres et des services de gestion de compte technique.

Flatpak 1.18.4 : mise à jour de sécurité

Soumis par francoistonic le

Flatpak 1.18.4  corrige 6 vulnérabilités dans le système de distribution d'applications Linux. Deux failles concernaient l'installation d'une application malveillante : elles pouvaient permettre d'écraser un fichier avec un fichier vide ou un lien symbolique, ou de supprimer un fichier arbitraire, avec des privilèges élevés. Elles portent les identifiants CVE-2026-97024 et CVE-2026-97023.

Pour les dépôts OCI nécessitant une authentification, un correctif empêche d'autres utilisateurs locaux de lire le jeton utilisé pour télécharger une application (CVE-2026-97025). Les permissions des répertoires temporaires associés sont également restreintes (CVE-2026-97026).

La mise à jour corrige aussi la possibilité, pour une application, d'interrompre l'environnement de bureau en envoyant un signal à un groupe de processus comprenant un parent extérieur au bac à sable (CVE-2026-97029). Les fichiers .desktop et les fichiers de service D-Bus fournis par les applications sont désormais filtrés selon une liste de champs autorisés (CVE-2026-97027).

Enfin, le sous-projet xdg-dbus-proxy passe en version 0.1.9, corrigeant deux CVE supplémentaires (CVE-2026-93676 et CVE-2026-94422) pour les compilations qui l'embarquent via Meson.

La mise à jour est à appliquer dès sa disponibilité dans les paquets des distributions.

Note de version : https://github.com/flatpak/flatpak/releases/tag/1.18.4

Athena dévoile 14 vulnérabilités Java corrigées sans avis de sécurité

Soumis par francoistonic le

Actualité de la rédaction de Programmez!

Chainguard a publié les 14 premières vulnérabilités documentées par Athena. Toutes concernent des bibliothèques Java : une critique, une élevée, huit moyennes et quatre faibles. Leur particularité : elles étaient déjà corrigées, parfois depuis plusieurs années, mais sans identifiant CVE ni avis de sécurité permettant aux utilisateurs d'identifier facilement les versions concernées.

Parmi les cas présentés, la bibliothèque de jetons JWT jjwt comportait un contournement de la vérification de signature dans les versions 0.1 à 0.11.x. Chainguard classe cette vulnérabilité comme critique. Le correctif avait été intégré à la version 0.12.0, au sein d'une évolution plus large de la bibliothèque.

Autre exemple : dans commons-lang3, avant la version 3.15.0, les méthodes statiques de RandomStringUtils utilisaient un générateur non cryptographique. Selon Chainguard, ses sorties pouvaient devenir prévisibles, avec un risque pour les applications les employant comme jetons de réinitialisation de mot de passe ou identifiants de session. Depuis la version 3.15.0, ces méthodes utilisent SecureRandom.

Chainguard publie les correctifs dans un dépôt GitHub public et propose un flux VEX gratuit pour identifier les versions affectées. Des artefacts corrigés sont également proposés aux clients de Chainguard Libraries.

Cette publication invite à vérifier les versions des dépendances et l'usage des API concernées, même en l'absence d'alerte habituelle du scanner de vulnérabilités.

Source : https://www.chainguard.dev/unchained/athenas-disclosures-begin

phpBB 3.3.19 : pourquoi cette mise à jour urgente est importante ?

Soumis par francoistonic le

phpBB sort une version 3.3.19 qui suit de quelques jours la 3.3.18. Cette mise à jour inclut des correctifs de sécurité qui ont été oubliés dans les paquets de déploiement de la 3.3.18. Il est donc vivement conseiller de déployer cette mise à jour. Si vous n'avez pas installé la 3.3.18, passez directement à la version 3.3.19. 

Aucun autre changement n'est affiché. 

Site : https://www.phpbb.com/downloads/