Sécurité

eMudhra : l’affaire des 8 certificats compromis

Soumis par francoistonic le

eMudhra occupe l’actualité cybersécurité depuis 10 jours. Il faut dire qu’il s’agit d’une compromission majeure. « Les clés privées de huit certificats d'autorité de certification intermédiaires eMudhra ont été compromises. Ces certificats sont liés à des racines de confiance utilisées par les programmes racines de Mozilla, Microsoft, Apple et Chrome, ainsi que par de nombreux magasins de certificats de confiance. » expkique eMudhra.

Les cléfs étant affaiblis, un hacker pourrait créer un certificat compromis et se faire passer pour un serveur légitime. Le vol des clés remonterait au 17 octobre. 

« Les programmes root sont exécutés par les fournisseurs de systèmes d'exploitation et de navigateurs pour vérifier les autorités de certification et déterminer celles auxquelles leurs produits font confiance. Les magasins de certificats de confiance sont les listes de certificats racine de confiance utilisées par les systèmes d'exploitation, les navigateurs, les environnements d'exécution, les bibliothèques et les applications pour vérifier les certificats ; nombre d'entre eux sont basés sur les listes des programmes racine. » explique l’autorité.

Les conséquences sont majeures : un attaquant possédant la clé privée d'une autorité de certification intermédiaire compromise pourrait usurper l'identité de n'importe quel site web ou service. Rapidement, les principaux navigateurs fixent la compromission. Le 28 octobre, Apple a notifié un incident eMudhra pour les outils de développements livrés avec macOS incluant git, curl, Python 3. macOS 27.2 ne fixe pas la compromission. Les certifications compromis ont été révoqués.

Pour les développeurs, il faut vérifier qu’aucune certificat ne soit potentiellement compromis. Il faut mettre à jour le navigateur et l’ensemble de la stack technique. Depuis 10 jours, les mises à jour se succèdent. Il faut donc être vigilant. 

L’origine du problème viendra d’une mauvaise génération des clés privées par l’autorisation de certification, permettant leur récupération depuis un certificat. eMudhra précise que les applications ayant une transparence des certifications ne peuvent pas être attaquées

Annonce : https://blog.cloudflare.com/emudhra-certificate-compromise/

Détail de l'incident et paquets corrigés : https://emudhra.we-have-a-problem.com/

LWN : https://lwn.net/Articles/1101643/

Actualité par la rédaction de Programmez!

GitLab : mises à jour de sécurité urgentes

Soumis par francoistonic le
Image
GitLab

Il y a quelques jours GitLab a publié pas moins de 7 mises à jour de sécurité  pour les éditions communautaire et entreprise : 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13

GitLab explique que ces versions corrigent d'importants bugs et fixent des vulnérabilités parfois critiques. L'éditeur conseille fortement de mettre à jour le plus rapidement possible. 

En tout, ce sont 12 vulnérabilités qui sont concernées dont les CVE-2026-110264, 2026-15723, 2026-112212. 

Détail complet : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/

CodeRabbit : 1 million $ pour analyser la sécurité en entreprise

Soumis par francoistonic le
Image
Code Rabbit

CodeRabbit veut aider les entreprises à découvrir les failles. L'éditeur prévoit 1 million $ d'analyses de sécurité gratuitesspour les entreprises qui rejoignent le réseau OpenAI Daybreak Défense Network.

CodeRabbit couvrira jusqu'à 5 000 $ d'utilisation de Deep Scan par organisation, avec 1 M$ engagé au total, afin que chaque équipe d'ingénierie, y compris les mainteneurs open source et les entreprises n'utilisant pas encore CodeRabbit, puisse accéder aux outils avancés d'analyse de sécurité et de remédiation de CodeRabbit. CodeRabbit fait également désormais partie du réseau OpenAI Daybreak Defense Network et prévoit d'intégrer les modèles cyber OpenAI GPT dans CodeRabbit Secure.

Deep Scan utilise des modèles IA de pointe, notamment OpenAI GPT-6.1 Sol, pour raisonner sur l'ensemble d'une base de code, fonctionnant efficacement comme une red team pour identifier les vulnérabilités et valider quelles failles les attaquants pourraient atteindre, afin que les équipes d'ingénierie obtiennent une liste ciblée et priorisée des éléments à corriger. CodeRabbit peut également générer des suggestions de correctifs fondées sur les normes existantes de chaque base de code, réduisant ainsi la charge de remédiation.

Au cours des 30 derniers jours, CodeRabbit Secure a découvert plus de 8 000 vulnérabilités de sévérité élevée ou critique dans 600 organisations. Le contrôle d'accès défaillant, l'injection SQL et les échecs d'authentification ont représenté plus de 70 % d'entre elles.

Toute entreprise ou projet open source peut accéder à des analyses Deep Scan gratuites. CodeRabbit Secure est disponible dès maintenant sur les forfaits Advanced et Enterprise de CodeRabbit, y compris l'essai Advanced de 14 jours.


Kali Linux 2026.3 : installation plus simple, UX améliorée, nouveaux outils

Soumis par francoistonic le
Image
Kali Linux

Kali Linux est une des distributions les plus connues pour le pentesting et le hacking. La version 2026.3 est la 3e release de l'année. Cette version a un focus important sur le build-script. Un des objectifs est de faciliter la génération des images Kali avec les scripts du projet. "Nos scripts de construction ont toujours été publics. Ce sont les mêmes scripts que nous utilisons pour générer chaque image Kali officielle disponible sur kali.org/get-kali. Créer sa propre image Kali peut paraître complexe, mais c’est plus simple qu’il n’y paraît". explique l'équipe.

L'autre amélioration annoncée concerne l'environnement desktop avec KDE Plasma 6.7 et de nouveaux icônes. 

Kali Linux annonce aussi plusieurs nouveaux outils :

  • dalfox - Puissant scanner XSS open source et utilitaire axé sur l'automatisation
  • katana - Framework d'exploration et de spidering nouvelle génération
  • qsreplace - Accepte les URL sur l'entrée standard et remplace toutes les valeurs de la chaîne de requête par une valeur fournie par l'utilisateur
  • rustscan - Scanner de ports moderne
  • sdrangel - Interface SDR basée sur Qt pour divers périphériques
  • snaffler-ng - Scanner d'identifiants de partage SMB et de données sensibles

Plus de 150 outils ont été mis à jour. 

Annonce : https://www.kali.org/blog/kali-linux-2026-3-release/#build-scripts-refresh

Tenable annonce Openfor AI : accélérer l'analyse des risques cyber

Soumis par francoistonic le

Open for AI est une initiative lancée par l'éditeur Tenable, spécialisé dans la cybersécurité. Ce programme doit permettre d'accélérer l'analyser des risques cyber avec l'IA. Cette nouvelle approche permet aux équipes de sécurité de croiser les données d’exposition de Tenable avec celles de leurs autres solutions de cybersécurité, directement depuis les outils et agents IA de leur choix, sans dépendre d’une plateforme propriétaire. Avec 12 partenaires au lancement, dont SentinelOne, Splunk, Snyk, Corelight et BeyondTrust, Tenable propose des workflows d’IA permettant notamment de contextualiser les alertes, d’identifier les vulnérabilités réellement présentes en production et de prioriser les actions correctives.

En reliant le serveur MCP Tenable Hexa AI aux serveurs MCP de ses partenaires, les clients peuvent interroger simultanément des données provenant de plusieurs fournisseurs à partir de leurs outils d’IA habituels. Les cas d’usage sont proposés sous forme de workflows documentés, reproductibles avec l’outil choisi, ou de compétences prêtes à l’emploi sur CyberAgents Exchange, la place de marché d’agents d’IA indépendante des fournisseurs de Tenable.

Parmi les premiers cas d’usage disponibles :

  • Avec SentinelOne, les équipes peuvent analyser en langage naturel les alertes, les actifs vulnérables et les erreurs de configuration depuis une interface unique, afin de disposer d’une vision contextualisée des risques.
  • Avec Corelight, elles peuvent croiser la télémétrie réseau avec les données actualisées de Tenable sur les actifs pour trier les menaces en cours et prioriser les investigations et les mesures correctives en fonction de leur périmètre d’impact potentiel.
  • Avec Snyk, elles peuvent vérifier si des vulnérabilités détectées dans le code sont effectivement présentes en production, afin de concentrer leurs efforts sur les expositions les plus pertinentes.
  • Avec BeyondTrust, elles peuvent associer les informations sur les comptes à privilèges, les sessions et les habilitations aux données d’exposition de Tenable pour identifier et prioriser les actifs les plus à risque.

Pour en savoir plus : https://www.tenable.com/partners/technology/ai

PHP en dit plus sur les failles critiques du 21 octobre découvertes en 2024

Soumis par francoistonic le
Image

Les CVE-2026-109618 et 2026-109619 ont agité les communautés et de nombreux médias annonçaient l'arrêt d'Internet, le monde au bord du chaos, etc. La fondation PHP a retracé l'historique de ces failles. 

Un audit détecte un problème dès 2024 !

PHP fait l'objet d'un audit par outil de sécurité externe. Cela a pu se faire grâce à un financement spécial via OSTIF. L'audit est réalisé par Quarkslab. Des problèmes sont remontés. Dont un... "En corrigeant l'un des problèmes signalés par Quarkslab, un développeur du noyau PHP, sous contrat avec la Fondation PHP, a découvert les premiers signes du problème de mémoire (OOM) à l'origine de la CVE-2026-109618. En 2024, une exploitation potentielle de cette vulnérabilité a été envisagée, mais aucun vecteur concret n'a été trouvé et d'autres problèmes concrets, ayant un impact évident, ont éclipsé ces préoccupations."

Pour résoudre ce problème de out of memory, l'équipe de sécurité PHP développe plusieurs solutions mais chaque proposition introduit des inconvénient dont :

- casse de compatibilité

- risque d'attaque par déni de service

- nombreuses modifications d'extensions externes

Durant plusieurs mois, l'équipe de sécurité ne parvient pas à se mettre d'accord, le développement est arrêté, relancé ou refait. La fondation est obligée d'admettre une défaillance interne de l'organisation : "Nous ne le nions pas : ce retard était dû à une défaillance structurelle, imputable à la fois au processus décisionnel de l’équipe de sécurité et à son manque de ressources. Depuis, l’équipe de sécurité a entrepris de modifier ses processus, et ce travail se poursuit, afin que les décisions soient prises à la majorité et que les compromis soient encouragés."

Sauf que cette non-correction dure des mois. En mai 2026, la fondation crée une équipe de sécurité de l'écosystème PHP, en collaboration avec l'équipe de sécurité interne pour trier et donner les priorités... L'équipe est renforcée par plusieurs personnes.

Début 2026, la fondation rappelle un problème avec Mythos pour tester PHP et la plateforme. Le 30 juillet 2026, un nouvel audit est lancé par Calif. 

11 août : ""Ryan A., chercheur chez Calif, a signalé une exécution de code à distance inconditionnelle ayant la même cause que le problème de mémoire insuffisante (OOM) que nous avions découvert en 2024." Cela signifie que les failles out of memory de 2024 sont toujours là.

24 août et 18 septembre : OpenAI et Wiz identifient de nouvelles failles.

Cette succession de failles et des mêmes causes alerte PHP du problème profond et de l'urgence de trouver une solution pérenne. La fondation PHP a soutenu les équipes pour mobiliser les développeurs et fixer les failles. Dans le même temps , PHP signale que la sécurité par IA génère aussi beaucoup de retours et l'équipe de sécurité interne connaît une charge de travail supplémentaire : 15 CVE publiées depuis le 1er juillet et plus de 100 signalements traités dont la plupart, ou tous, se sont révélés non exploitables ou des faux positifs. 

20 octobre : la catastrophe se produit !

Les vulnérabilités sont divulguées, 2 jours avant la publication officielle des CVE. Dès 15h UTC, les CVE commencent à circuler. Les détails techniques ne sont pas donnés. Face à l'urgence, le projet PHP avance l'annonce des CVE au 21 octobre. "Avancer la publication d'un jour constituait le meilleur compromis entre la rapidité d'action, le temps nécessaire à la préparation et la simplicité de la procédure de mise à jour pour tous suite à la divulgation des vulnérabilités."

Calif publie par erreur une vidéo montrant un PoC d'exploitation des CVE ! Elle est supprimée immédiatement mais c'est déjà trop tard. Et la vidéo et les informations circulent rapidement le 21 octobre. Le projet PHP précise avoir fourni à plusieurs fournisseurs technologiques des méthodes pour réduire les risques. Ont-elles fuité ?

21 octobre 7h41 UTC : PHP explique que Chainguard n'a pas respecté l'embargo sur les CVE et publie des éléments inlcuant le correctif que le projet PHP a développé. "N'importe quel attaquant pouvait désormais étudier le correctif sous forme binaire, alors que tous les autres utilisateurs de PHP attendaient encore sa publication. Cela a anéanti des semaines de travail menées par de nombreuses parties en vue d'une divulgation coordonnée."

La suite vous la connaissez...

Notre avis : on pouvait se douter que les deux CVE n'étaient pas apparues par magie, surtout quand elles touchent la mémoire. La fondation PHP a le mérite de publier sa vérité sur cette affaire. Nous pouvons faire 4 constats :

1 / les premières failles menant aux CVE sont découvertes dès 2024

2 / les équipes de sécurité PHP n'arrivent pas à se coordonner sur une solution unique et durant des mois, rien ne bouge réellement et aucune décision ne semble avoir été prise

3 / il faut attendre l'été 2026 pour que PHP y voit un problème majeur de ces failles

4 / la fondation PHP reconnaît ses erreurs, la défaillance d'organisation et l'absence de priorité pour les failles de 2024. Mais, elle cherche aussi à rejeter, au moins en partie, la panique des CVE critiques, sur d'autres personnes et éditeurs du marché qui n'auraient pas respecté les règles. 

On peut effectivement pointer l'erreur de Calif ou l'attitude de certains fournisseurs mais cela ne dédouane pas PHP sur les conséquences de ces CVE depuis les premières découvertes en 2024.

Texte complet : https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/

JFrog veut réduire l’angle mort du shadow IA notamment chez le développeur

Soumis par francoistonic le
Image

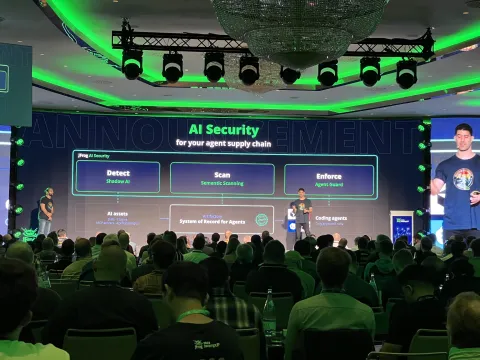
Cette semaine, JFrog organise sa conférence swampUP à Barcelone. Durant les keynotes du 21 octobre, plusieurs thèmes ont été abordés : les agents, les skills, l’accélération de la découverte des failles par l’IA et comment les corriger. Le shadow IA a été longuement abordé. Pour répondre à ce défi, l’éditeur fait évoluer sa plateforme AI Security. Elle permet de détecter et d’analyser l’ensemble des éléments IA de l’entreprise. La détection est un élément important pour découvrir les IA “cachées”, que ce soit les skills ou les agents qui sont autant de portes ouvertes à des compromissions.

La détection locale du Shadow AI (Local Shadow AI Detection) met en évidence les actifs d'IA exécutés directement sur les machines des développeurs, là où les contrôles des pipelines et des registres n'arrivent pas. JFrog introduit également la nouvelle analyse des actifs d'IA avec Bring Your Own LLM Key (BYOK), qui permet aux clients d'analyser les skills,les plugins d'agents de code et les packages APM avec leur propre instance LLM, afin d'examiner cette couche de la chaîne d'approvisionnement en IA sur une infrastructure qu'ils maîtrisent.

Aujourd’hui, il est facile pour un développeur d’installer un skill, un agent, un LLM depuis son IDE ou une marketplace. Mais ces composants utilisent les identifiants du développeur, ce qui peut être un risque si l’asset IA n’est pas sécurisé.

Local Shadow AI Detection étend la visibilité aux machines des développeurs de la manière suivante :

  • Détection des actifs dès leur arrivée : déployée via le JFrog Agent Plugin sur le poste du développeur, via la gestion des appareils mobiles (MDM) ou via les paramètres de l'agent Harness, elle repère les skills, plugins et serveurs MCP, quel que soit le dépôt ou la marketplace d'origine.
  • Analyse sur l'appareil local : une analyse déterministe s'exécute sur le poste lui-même, et seules des métadonnées et une évaluation du risque sont renvoyées vers la plateforme JFrog.
  • Création d'une base de référence : chaque actif est recoupé avec les données sources de la plateforme JFrog pour déterminer ce qui est approuvé, ce qui permet aux équipes de sécurité d'avancer en toute confiance.

Pour en savoir plus : https://jfrog.com/ai-security/

php2shell : failles critiques dans PHP

Soumis par francoistonic le

Depuis quelques heures, le monde PHP s’inquiète de deux failles critiques : CVE-2026-109618 et CVE-2026-109619 (CVSS v4.0 : 9.2). Cela concerne le core code du langage et potentiellement tous les outils, serveurs, CMS utilisant PHP. Les failles concernent toutes les versions de PHP depuis la 5.4. 

Ces failles, dont les détails ne sont pas totalement connus, permettent d’exécuter du code distant non autorisé. 

PHP promet une mise à jour urgente pour ce 21 octobre à 14h UTC. Les détails seront publiés en même temps que la mise à jour. 

MàJ 10h07 : seules les branches actives et supportées de PHP seront fixées, à savoir les versions 8.2 et +. Les versions 8.0, 8.1, et plus anciennes, ne seront pas fixées.

MàJ 14h27 : Mattias Geniar fait le point sur les exploits déjà réalisés : https://ma.ttias.be/php-cve-2026-109618-early-mitigation/

Pour le moment, nous ne savons pas quelles seront les versions de PHP qui seront corrigées. 

Une solution temporaire : https://github.com/syhunt/php2shell-protection

OVHcloud : la CLI a été compromise

Soumis par francoistonic le

Octave Klaba a averti sur une compromission de la CLI d'OVHcloud. Il précise sur X : "La version CLI de 14h47 a été compromise par un hacker. Nous l'avons détecté et bloqué à 16h21. Merci au client qui nous a remonté le souci. La version compromise est v0.11.0 v0.12.0 v0.13.0 v0.14.0 v0.15.0. La version v0.10.0 et la future 0.16.0 est clean. On vient de finit les premières vérifications et aucun autre repo n'est affecté. Nous avons aussi retracé l'incident. Le hacker a utilisé le compte github d'un des développeurs et a ajouté un binaire dont le job est récupérer les secrets sur le disque. La qualité du binaire est médiocre mais il peut aller jusqu'au bout. Si vous êtes concernés, merci de changer tous les secrets sur votre disque."

Si vous avez téléchargé la CLI le 19 octobre, il faut la mettre à jour sans délai. 

En fin de soirée du 19 octobre, il a précisé que :

- les pipelines CI/CD avec tests unitaires / fonctionnels, la détection de CVE n'avaient pas été impactées

- le problème vient que les releases sur GitHub n'aient pas été mises en immutabilité. L'option n'avait pas été activée. L'option a été activée pour fixer le problème. 

GitHub : https://github.com/ovh/ovhcloud-cli

Nix et Lix : des failles chaînables jusqu’au niveau root

Soumis par francoistonic le

Nix et Lix ont publié un avis de sécurité commun. Trois failles, combinables entre elles, permettent une élévation de privilèges jusqu'à root. Ce qui est peut-être extrêmement dangereux. 

La 1ere faille est un dépassement d'entier non signé dans l'allocation des listes, qui provoque un overflow. La seconde faille touche les installations multi-utilisateurs avec daemon : une opération de réparation lancée sans privilège pouvait détruire et remplacer un chemin légitime avant la vérification de son contenu. La dernière faille est un échappement de la sandbox Seatbelt de macOS par un profil malformé, sur les systèmes configurés avec sandbox = true ou sandbox = relaxed. Nix seul a deux failles supplémentaires : l'installeur multi-utilisateur laisse le store avec de mauvais propriétaires, et le daemon ne rejette pas les connexions des utilisateurs de build sur macOS et FreeBSD quand les builds ne sont pas isolés dans un bac à sable.

Versions corrigées : Nix 2.35.3, 2.34.9, 2.31.6, 2.30.6 et 2.28.8 ; Lix 2.94.3, 2.95.4 et 2.96.0. Les installations NixOS ne sont pas concernées par les problèmes d'installation. Les installations multi-utilisateurs faites avec l'installeur doivent vérifier les propriétaires: la mise à jour ne corrige pas les fichiers déjà mal attribués. L'avis GHSA-hf6w-2rg9-v84g fournit un script pour vérifier et corriger les propriétaires des fichiers concernés.

Mise à jour de Nix, en remplaçant la version :

nix upgrade-nix --upgrade-nix-store-path-url https://releases.nixos.org/nix/nix-<version>/fallback-paths.nix

Mise à jour de Lix vers la 2.95.4 :

curl -sSf -L "https://git.lix.systems/lix-project/lix/raw/tag/2.95.4/misc/upgrade-lix.sh" \

  | sudo --preserve-env=PATH bash -s -- 2.95.4

Avis de sécurité : https://discourse.nixos.org/t/security-advisory-for-nix-and-lix-october-2026/80547