GitLab

GitLab : mises à jour de sécurité urgentes

Soumis par francoistonic le
Image
GitLab

Il y a quelques jours GitLab a publié pas moins de 7 mises à jour de sécurité  pour les éditions communautaire et entreprise : 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13

GitLab explique que ces versions corrigent d'importants bugs et fixent des vulnérabilités parfois critiques. L'éditeur conseille fortement de mettre à jour le plus rapidement possible. 

En tout, ce sont 12 vulnérabilités qui sont concernées dont les CVE-2026-110264, 2026-15723, 2026-112212. 

Détail complet : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/

GitLab 19.4 : automatisation agentique

Soumis par francoistonic le
Image

GitLab annonce toujours plus d'automatisation agentique dans la version 19.4.

Les principales évolutions annoncées sont :

  • La commande /goal dans GitLab Duo CLI, désormais disponible en version bêta publique, permet aux équipes de développement d'automatiser un objectif ouvert au sein d'un flow agentique gouverné qui s'exécute localement et vérifie son propre travail. Les équipes peuvent se concentrer sur le résultat final au lieu de superviser chaque étape.
  • Les nouveaux modèles à poids ouverts hébergés par GitLab dans GitLab Duo Agent Platform offrent des coûts réduits, avec jusqu'à 4 fois plus d'appels par crédit, pour des performances comparables à celles des modèles de pointe.
  • Les nouveaux outils du serveur MCP de GitLab, désormais en version bêta publique, permettent aux agents d'automatiser des tâches complètes à travers le CI/CD, les merge requests, les éléments de travail, les vulnérabilités et les projets, dans le respect des règles au niveau des outils qui régissent GitLab Duo Agent Platform.
  • La visibilité sur la consommation de GitLab Credits, désormais en disponibilité générale, donne aux responsables de plateforme la capacité de mesurer et de contrôler les coûts de l'automatisation agentique.

Un des enjeux est l'automatisation et la gestion des multiples agents et de l'ensemble des tâches. La commande slash/goal dans automatiser de bout en bout les tâches et mieux gérer celles qui n'ont pas pu aboutir. La plateforme propose maintenant les modèles Kmi K3, MiniMax M3 et GLM 5.3. 

Les autres nouveautés :

GitLab Duo Agent Platform dans Slack est désormais disponible en version expérimentale pour les clients GitLab Premium et GitLab Ultimate, permettant aux équipes d'ingénierie de mentionner @GitLab dans un fil de discussion pour rechercher des informations dans GitLab, ouvrir un ticket ou obtenir des réponses sur leurs projets, en s'appuyant sur le fil de discussion et l'historique récent du canal comme contexte. Ce flow agentique s'exécute sur un runner CI/CD, publie le résultat dans le fil de discussion et transforme un échange en tâche suivie sans quitter la conversation.

La sélection de modèle pour le flow Developer dans GitLab Duo Agent Platform est désormais en disponibilité générale, afin que les administrateurs puissent choisir un modèle pour ce flow indépendamment des autres fonctionnalités de GitLab Duo Agent Platform et l'adapter aux tâches effectuées par le flow.

Un panneau de détails de session repensé est désormais disponible dans la version 19.4, avec le statut, les horodatages et l'utilisateur à l'origine du déclenchement dans une barre de synthèse. Le panneau distingue également ce qui a initié une session d'agent de ce qu'elle a produit, de façon à ce qu'un relecteur puisse évaluer le travail d'un agent sans avoir à le rechercher.

Les contributeurs de la communauté, dans le cadre du programme Co-Create de GitLab, ont ajouté de nouveaux outils au serveur MCP qui permettent à un agent de lire les métadonnées et les membres d'un projet, de répertorier les branches d'un dépôt, de répertorier les merge requests à l'échelle d'un groupe entier, de récupérer une session GitLab Duo pour voir ce qu'une exécution précédente a accompli et de consolider la recherche sémantique en un seul outil. Les contributeurs ont également amélioré le widget de merge request pour expliquer son statut en langage clair et indiquer précisément la raison d'un échec de rebase, et ajouté un aperçu montrant comment un fichier Markdown ou AsciiDoc s'affichera avant son premier commit.

Note de version : https://about.gitlab.com/fr-fr/whats-new/

GitLab : mise à jour de sécurité critique

Soumis par francoistonic le
Image

GitLab a publié le 10 septembre des mises à jour de sécurité. Ce patch critique concerne les versions enterprise et communautaire. Les versions 19.3.2, 19.2.8 et 19.1.8 corrigent un important bug et plusieurs failles de sécurité. GitLab recommande la mise à jour. 

Plus de 15 failles sont fixées dont deux critiques : 

- mauvaise authentification pouvant donner un accès à des fichiers suite à un mauvais confinement du chemin fourni par le serveur : CVE-2026-85706

- désérialisation non sécurisée dans GraphQL

Les autres failles concernent des buffers overflows, un cross-site scripting sur un rendu de table markdown, des dénis de service, protection des secrets, bypass des autorisation

Annonce complète : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-3-2-released/

GitLab : 3 patchs de sécurité

Soumis par francoistonic le

GitLab distribue plusieurs patchs de sécurité : 18.11.7, 19.0.4 et la 19.1.2. pour les versions entreprise et communautaire. 8 CVE sont fixées : allant de criticité basse à haute. 

CVE-2026-6896 : cross-site scripting sur des problèmes d'authentification et une mauvaise isolation

CVE-2026-13320 : injection HTML dans le markup du wiki

CVE-2026-11827 : protection insuffisante des identifiants sur les dépôts miroirs

CVE-2026-8472 : accès à des comptes utilisateurs sans avoir les bonnes permissions

CVE-2026-7492 : absence d'autorisation sur une discussion de commit

CVE-2025-12506 : autorisation pour un utilisateur de créer un dépôt dans lequel le contenu affiché et différent du contenu disponible en téléchargement

CVE-2026-13151 : autorisation incorrecte sur les paramètres du niveau groupe

CVE-2026-6352 : Un problème d'autorisation incorrecte dans la gestion des violations de conformité 

Annonce complète : https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-1-2-released/

Une étude GitLab alerte sur la perte de contrôle des codes générés

Soumis par francoistonic le
IA

Une étude publiée par GitLab auprès de 1 528 développeurs met en évidence : 80 % des entreprises utilisent des outils d'IA mais les pratiques et les règles de gouvernance et de traçabilité des codes et des assets ne suivent pas. La question n'est pas de savoir à quelle vitesse les équipes peuvent générer du code, mais si elles sont en mesure de contrôler ce qu'elles livrent en production. Et c'est là que les problèmes commencent.

Le rapport définit la responsabilité de l'IA comme la capacité organisationnelle et technique à répondre à trois questions sur chaque ligne de code générée par l'IA : d'où vient-elle, quelle était son intention, et qui en est responsable une fois en production ? À ce jour, la plupart des organisations sont dans l'incapacité d'y répondre.

91 % des organisations utilisent activement au moins deux outils de codage alimentés par l'IA, et 78 % indiquent que leurs équipes de développement écrivent et valident du code plus rapidement depuis leur adoption. Mais la vitesse a pris le pas sur le contrôle. En effet, 43 % des personnes interrogées déclarent être incapables de distinguer de manière fiable le code généré par l'IA du code écrit par des humains dans leur propre code source.

Ce constat est préoccupant pour l'avenir : 73 % des répondants s'inquiètent de la maintenabilité du code généré par l'IA dans le code source de leur organisation, et 82 % estiment qu'il risque de créer une nouvelle forme de dette technique à laquelle leur organisation n'est pas encore préparée à faire face.

« Les outils de codage alimentés par l'IA ont tenu leur promesse en matière de vitesse. Mais les événements survenus ces derniers mois (attaques de la chaîne d'approvisionnement logicielle, problèmes de fiabilité et renforcement des exigences réglementaires en matière de traçabilité et de provenance de l'IA) montrent clairement que la vitesse sans contrôle représente un risque, et non un avantage. Les équipes qui souhaitent prendre une longueur d'avance se posent déjà la vraie question : pouvons-nous réellement contrôler tout le code que nous générons ? Les organisations qui livreront des logiciels fiables plus rapidement sont celles qui posent dès maintenant les bases de la responsabilité, avec le contexte, la traçabilité et la gouvernance intégrés à la plateforme, et non ajoutés après coup », explique Manav Khurana, Chief Product and Marketing Officer chez GitLab.

Quel ROI pour l'IA dans le codage ? Si 60 % disent que les attentes sont dépassées, il faut nuancer car 39 % disent que les attentes sont dépassées d'une certaine manière.

Par contre, une inquiétude, du moins une préoccupation, apparaît sur la maintenance et l'évolution des codes générés par l'IA : 27 % disent ne pas être particulièrement préoccupés, par contre 73 % s'en inquiètent. 

L'autre problème mis en avant par l'étude est le déplacement de certains blocages et goulots d'étranglement. L'IA aurait moins d'impact sur la productivité sur la conformité, les scans de sécurité, déploiement et gestion des releases, la gestion des incidents ou encore la revue de code. 

"Les organisations qui savent déterminer avec certitude l'implication du code généré par l'IA ont toutes un dénominateur commun : une revue humaine active, des pistes d'audit qui retracent chaque modification du code, des pratiques de création documentées et des politiques de gouvernance qui inscrivent la responsabilité noir sur blanc. " commente l'étude.

Un problème de la traçabilité est de distinguer le code généré par l'IA et celui qui ne l'est pas, une toolchain hétérogène, et une documentation qui manque de mise à jour.

Quelles solutions pour mieux tracer et suivre les codes générés et l'IA en général ? Il faut une supervision par les équipes de ces codes et avoir des règles claires sur l'usage des agents de codage. Par exemple : bien identifier les codes générés, avoir une documentation à jour pour un contexte de génération plus précis. Bref : utiliser un agent de codage oui mais ne pas le lasser seul ou sans contrôle du code généré. 

L'étude distingue 4 éléments pour une responsabilité IA :

- des outils intégrés

- une traçabilité claire et un contexte bien défini

- faire évoluer les pratiques et la gouvernance avec la place croissante des outils IA

- la maintenance des assets et du code sur le long terme ce qui nécessite de savoir ce qui est généré, avoir une documentation à jour

GitLab annonce une plateforme 100 % managée sur Google Cloud

Soumis par francoistonic le
Image

GitLab annonce une collaboration toujours plus étroite avec Google pour sa plateforme DevSecOps. Cette collaboration remonte à avril dernier. Le but est de proposer la plateforme GitLab entièrement managé sur Google Cloud. Cette offre est réalisée par des partenaires de services gérés certifiés par GitLab. 

Comme l'explique GitLab : vous n'avez pas à jouer le rôle d'intégrateur. Les partenaires MSP certifiés GitLab, notamment Beyond et Digital Future, proposent désormais une offre GitLab entièrement gérée sur Google Cloud, conçue pour les organisations soumises à des exigences de souveraineté nationale, de résidence des données et d'autres réglementations spécifiques.

  • Vos données restent là où vous en avez besoin. Vous conservez un contrôle total sur l'emplacement de votre code, de vos pipelines et de vos données de sécurité, tout en exécutant l'intégralité de la plateforme GitLab sur l'infrastructure Google Cloud.
  • Aucune charge opérationnelle. Votre partenaire MSP gère la plateforme selon un accord de niveau de service élevé, afin que votre équipe n'ait pas à assurer la gestion de l'infrastructure sous-jacente.
  • Auditabilité dès la conception. Vos équipes de conformité conservent une visibilité sur chaque action effectuée par un agent, chaque merge request et chaque résultat de sécurité grâce aux contrôles d'audit et aux politiques de GitLab. La gouvernance ne s'arrête pas lorsqu'un agent prend en charge un workflow.

Les derniers LLM Google sont disponibles sur Duo Agent Platform via Gemini Enterprise Agent Platform. Gemma 4 est disponible pour GitLab Duo Self-Hosted. 

Annonce : https://about.gitlab.com/fr-fr/blog/gitlab-expands-google-model-support/

GitLab 19.0 : aligner codes et production

Soumis par francoistonic le
Image

GitLab 19.0 renforce le cœur agentique de la plateforme en intégrant ces capacités là où les équipes travaillent déjà, ce qui contribue à réduire les transferts entre l'écriture du code et sa mise en production.

Les principales évolutions :

Le gestionnaire de secrets de GitLab disponible en version bêta publique

Le gestionnaire de secrets de GitLab, désormais en version bêta publique pour les utilisateurs GitLab Premium et GitLab Ultimate, stocke les identifiants au sein de la même plateforme qui exécute le code et les pipelines, en limitant l'accès de chaque secret aux seuls jobs autorisés. Le contrôle d'accès et la journalisation des audits s'appuient sur la même structure de groupes et de projets déjà présente dans GitLab, sans modèle d'autorisations distinct à maintenir. En cas de compromission d'un identifiant, les équipes peuvent retracer chaque job qui l'a utilisé depuis la piste d'audit de GitLab, liée au pipeline d'origine, sans avoir à corréler des logs issus de systèmes distincts. La fonctionnalité est compatible avec les intégrations suivantes : HashiCorp Vault, AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager.

Le flow Developer s'étend à l'ensemble du cycle de vie des merge requests

GitLab 19.0 étend le flow Developer à l'ensemble du cycle de vie des merge requests pour traiter les retours des relecteurs, résoudre des conflits, diviser des merge requests trop volumineuses et implémenter des fonctionnalités à n'importe quelle étape. Comme le flow lit les normes spécifiques au projet depuis le fichier AGENTS.md avant tout commit, le résultat reflète le contexte, les workflows et les garde-fous de l'équipe plutôt que des paramètres génériques par défaut.

Deux nouvelles fonctionnalités, actuellement en version bêta, complètent ce workflow : un bouton « Résoudre avec GitLab Duo » qui évalue les deux branches, valide une correction proposée et laisse un commentaire récapitulatif pour le prochain relecteur, ainsi qu'un rebasage et un merge en un clic pour les équipes utilisant des méthodes de merge semi-linéaires ou en avance rapide. Ces fonctionnalités sont disponibles pour la version gratuite, GitLab Premium et GitLab Ultimate.

Components Analytics comble le manque de visibilité sur l'infrastructure CI partagée

Components Analytics offre aux équipes d'ingénierie de plateforme une visibilité sur les composants du catalogue CI/CD utilisés dans leur organisation, ainsi que sur les versions en cours d'utilisation. Les données résident dans la plateforme unifiée de GitLab et permettent aux équipes de les consulter et d'agir sans changer d'outil. Les données d'adoption sont disponibles pour la version gratuite, GitLab Premium et GitLab Ultimate. L'exploration détaillée par composant est disponible pour les clients GitLab Ultimate.

GitLab Duo Agent Platform Self-Hosted intègre de nouveaux modèles open source

GitLab Duo Agent Platform Self-Hosted peut désormais exécuter ses agents sur quatre modèles open source supplémentaires : Mistral Devstral 2 123B, GLM-5.1, Kimi-K2.6 et MiniMax-M2.7. Ces ajouts répondent aux besoins des équipes évoluant dans des environnements air-gapped ou soumis à des réglementations strictes qui ne peuvent pas envoyer de code source vers des API externes. Chaque modèle a été évalué au regard des exigences de GitLab Duo Agent Platform, notamment l'utilisation d'outils multi-étapes, la qualité de la génération de code et la capacité à analyser des différences de code importantes. Les options de déploiement sur site et en cloud privé sont toutes deux prises en charge, y compris via vLLM sur une infrastructure équipée de GPU et des configurations hybrides qui combinent des modèles auto-hébergés et gérés par GitLab.

Renforcement de la chaîne d'approvisionnement logicielle

GitLab 19.0 intègre de nouvelles fonctionnalités de sécurité qui permettent aux équipes un meilleur contrôle sur la gouvernance de ce qui est mis en production et sur l'accès à la plateforme. L'analyse des dépendances avec une nomenclature logicielle (SBOM) génère un inventaire auditable des composants tiers mis en correspondance avec les avis de sécurité de GitLab : les clients GitLab Ultimate obtiennent ainsi une preuve de ce qui est intégré à chaque build sans outil supplémentaire. Les profils de configuration de sécurité permettent aux équipes d'activer la détection des secrets, les tests statiques de sécurité des applications (SAST) et l'analyse des dépendances sur l'ensemble des projets via des politiques, plutôt que par des modifications de configuration CI projet par projet.

Annonce : https://about.gitlab.com/fr-fr/whats-new/

GitLab intègre les derniers LLM Antthropic

Soumis par francoistonic le

GitLab annonce une intégration toujours plus poussée des modèles d'Anthropic pour les agents GitLab Duo Agent Platform. Ainsi, il est maintenant possible d'utiliser Opus 4.7 dans GitLab Duo Agent Platform, via AWS Bedrock ou Google Cloud Platform. « Les entreprises qui réussissent à l'ère de l'IA sont celles qui parviennent à offrir à leurs équipes d'ingénierie des capacités d'IA puissantes sans faire de compromis », déclare Manav Khurana, Chief Product and Marketing Officer chez GitLab. « Cette intégration renforcée intègre les derniers modèles Claude au sein de la plateforme d'orchestration intelligente de GitLab, où chaque action d'agent est entièrement auditée, où les politiques sont appliquées, et où les équipes de sécurité gardent un contrôle total, de sorte que les organisations n'ont pas à choisir entre rapidité et gouvernance. »

En résumé :

  • Les agents d'IA de GitLab Duo Agent Platform peuvent désormais faire appel aux tout derniers modèles Claude d'Anthropic ; chaque action est régie par le framework de conformité, d'audit et de politiques existant de GitLab, sans nécessiter de couche de gouvernance distincte.

  • Les entreprises peuvent accéder aux modèles Claude, y compris le tout nouveau modèle Claude Opus 4.7, via GitLab par l'intermédiaire de Google Cloud et d'AWS Bedrock, afin d'acheminer leurs charges de travail d'IA conformément aux engagements existants des hyperscalers et aux exigences en matière de résidence des données.

  • GitLab rejoint Claude Marketplace, qui permet aux entreprises d'appliquer leurs engagements de dépenses existants auprès d'Anthropic pour l'IA agentique sur l'ensemble du cycle de développement logiciel.

GitLab et Google Cloud élargissent la plateforme DevSecOps

Soumis par francoistonic le
Image

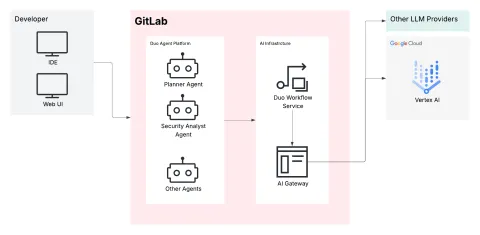
GitLab et Google Cloud annoncent une collaboration étendre la plateforme DevSecOps agentique pour les équipes. Elle s'appuyera sur Vertex AI de Google. "Les clients de Google Cloud peuvent désormais alimenter GitLabDuo Agent Platform avec les modèles Vertex AI qu'ils utilisent déjà, et comptabiliser cette utilisation dans le cadre de leurs engagements Google Cloud existants." expique l'annonce.

Les agents de GitLab Duo Agent Platform peuvent désormais appeler nativement des modèles Vertex AI sur Google Cloud, offrant aux clients communs la performance des modèles attendue avec la gouvernance déjà fournie par GitLab.

« Les agents d'IA n'ont de valeur qu'à la hauteur du contexte sur lequel ils opèrent et de la gouvernance qui les encadre », déclare Manav Khurana, Chief Product and Marketing Officer chez GitLab. « Chez GitLab, ce contexte réside dans les tickets, le code, les pipelines, les résultats de sécurité, et ce partenariat le connecte aux modèles les plus performants de Vertex AI. À mesure que les agents prennent en charge une part croissante du cycle de vie logiciel, la plateforme qui fournit à la fois le contexte et les contrôles devient la couche critique. »

Pourquoi Vertex AI ? "Les avancées des modèles Vertex AI de Google Cloud élargissent les possibilités d'utilisation de GitLab Duo Agent Platform pour les clients Google Cloud. Ces derniers bénéficient d'un plan de contrôle DevSecOps alimenté par l'IA dans GitLab, soutenu par une infrastructure d'IA en constante évolution dans Vertex AI, ainsi que par les options de déploiement et d'intégration flexibles de GitLab Duo Agent Platform. Cette combinaison permet des workflows agentiques plus performants et mieux gouvernés, opérant à l'échelle de l'entreprise." explique l'annonce. 

Source : https://about.gitlab.com/fr-fr/blog/gitlab-and-vertex-ai-on-google-cloud/

GitLab 18.10 : SAST et 60 améliorations

Soumis par francoistonic le
Image

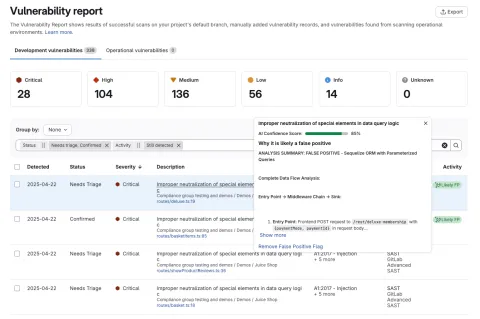
GitLab annonce la disponibilité de la version 18.10. Cette version inclut plus de 60 améliorations. Une des annonces fortes est la disponibilité de la détection agentique SAST FP. SAST permet de traquer les faux positifs dans la sécurité. C'est un des fléaux dans l'AppSec. Cette fonctionnalité avait été introduite en bêta dans la 18.7. Vous pouvez acheter des crédits IA sans passer à un version payante de GitLab. Il est possible d'acheter des crédits avec renouvellement mensuel. C'est une nouveauté importante qui pourrait annoncer d'être fonctionnalités disponibles uniquement dans les versions payantes. 

GtLab supporte maintenant l'authentification par passkeys qui doit réduire les risques de phishings et faire du passwordless. 

Quelques évolutions :

- la possibilité de connecter un agent personnalisé référé dans le serveur MCP pour utiliser des sources de données externes

- utiliser une regex pour le nom des merge requests afin de respecter les conventions de nommage : l'idée est de garder une cohérence de nom quand vous fusionnez des merge request.

- détection de faux positifs pour les secrets, en bêta

- possibilité d'utiliser inputs pour définir des sorties typées dans les jobs CI/CD

- GitLab Runner 18.10 est inclus

- support de macOS 26 et Xcode 26

- Conan 2.0 : support bêta. Il s'agit d'un registre de paquets pour C et C++

- interface dédiée pour les conteneur "virtuels" pour fédérer les différents référentiels (Docker Hub, Harbor, etc.) et avoir une vue unifiée.

Note de version : https://about.gitlab.com/releases/2026/03/19/gitlab-18-10-released/