GitLab

GitLab Meetup : CI/CD le 30 avril

Soumis par francoistonic le

Pour cette nouvelle session nous allons parler du Catalogue de CICD de GitLab. A travers des démos et en fonction de vos questions et retours live, nous allons vous présenter lors ce qu'est un composant de CICD chez GitLab. Nous montrerons également comment migrer des templates en composant.

30 avril à partir de 13h

Pour en savoir plus : https://www.meetup.com/fr-fr/gitlab-meetup-france/events/313814066/

GitLab Meetup France : GitLab Pages et la version 18.9, rendez-vous le 24 février

Soumis par francoistonic le

Pour cette première session de 2026 de la communauté GitLab France, GitLab Meetup France propose le 24 février un événement virtuel à partir de 13h  : GitLab Pages et GitLab 18.9.

Deux sessions sont prévues :
- Matthieu Vincent viendra nous parler de "Make documentation great again avec GitLab Pages"

- Christophe Chaudier sera avec nous pour parler de la dernière release de GitLab

Pour en savoir : https://www.meetup.com/gitlab-meetup-france/events/313093141/

GitLab 18.8 disponible avec Duo Agent Platform en version finale

Soumis par francoistonic le

GitLab annonce la disponibilité générale de Duo Agent Platform dans GitLab 18.8. A cela s'ajoute Duo Planner Agent, Duo Security Analyst Agent. Duo Agent Platform permet de faire de l'orchestration d'agents dans le cycle de vie de vos projets. Duo Security Analyst Agent permet de gérer les vulnérabilités. Attention : les services IA ne sont pas disponibles en version gratuite.

Les principales améliorations de la 18.8 sont :

- GitLab Runner 18.8 : runner permet de créer des jobs de CI/DC à grande échelle. Cette version corrige plusieurs bugs

- Credentials Inventory est disponible en version enterprise. Cette version renforce les règles sur les crédentiels. Pas disponible en version gratuite. 

- scanneur multi-conteneur arrive en bêta pour les utilisateurs Ultimate uniquement

- Cette version corrige plus de 80 bugs connus. 

Attention : GitLab a livré une mise à jour de sécurité, la 18.8.2. Elle corrige 5 CVE : https://about.gitlab.com/releases/2026/01/21/patch-release-gitlab-18-8-2-released/

Note de version : https://about.gitlab.com/releases/2026/01/15/gitlab-18-8-released/

GitLab : coder plus vite oui mais attention aux effets de bord !

Soumis par francoistonic le
IA

GitLab publie son dernier rapport mondial DevSecOps, « The Intelligent Software Development Era: How AI will redefine DevSecOps in 2026 and beyond ». Ce rapport confirme ce que nous avons déjà abordé à plusieurs reprises sur Programmez! : attention au paraxode de l'IA. Oui on peut coder plus vite mais au risque d'introduire de nouveaux problèmes. Le patron de Cursor parlait de fondations fragiles si le vibe coding est mal maîtrisé.

Les points essentiels à retenir :

Le « paradoxe de l’IA » : de nouveaux cadres opérationnels sont nécessaires

  • Les DevSecOps peuvent perdre jusqu'à 7 heures par semaine
  • 60 % utilisent plus de 5 outils pour le développement logiciel
  • 49 % utilisent plus de 5 outils d’IA
  • 85 % estiment que l’IA agentique sera la plus efficace lorsqu’elle sera mise en œuvre via une approche d’ingénierie de plateforme

L’IA redéfinit les rôles, crée davantage d’ingénieurs (et non moins), et accroît la pression pour monter en compétences

  • 76 % pensent qu’à mesure que le codage devient plus facile grâce à l’IA, il n'y aura pas besoin de plus d’ingénieurs

  • 87 % estiment que les ingénieurs logiciels qui adoptent l’IA pérennisent leur carrière

  • 83 % pensent que l’IA modifiera significativement leurs rôles au cours des prochaines années

  • 87 % souhaiteraient que leurs entreprises investissent davantage pour les aider à monter en compétences

La supervision humaine reste essentielle

  • 97 % utilisent ou prévoient d’utiliser l’IA dans le cycle de vie du développement

  • Seuls 37 % feraient confiance à l’IA pour gérer les tâches quotidiennes sans revue humaine

  • 73 % ont rencontré des problèmes avec du code créé par le « vibe coding » (utilisation de prompts en langage naturel sans comprendre le fonctionnement du code)

  • 88 % reconnaissent qu’il existe des qualités humaines essentielles, comme la créativité et l’innovation, que l'agentique ne remplacera jamais complètement

La généralisation de l’IA crée des complexités

  • 70 % estiment que l’IA rend la gestion de la conformité plus complexe 

  • 76 % constatent qu’actuellement, davantage de problèmes de conformité sont découverts après le déploiement plutôt que pendant le développement

  • 43 % pensent que la mise en œuvre de l’IA pour la sécurité/la conformité est la compétence la plus importante pour l’évolution de carrière, devant l’utilisation de l’IA pour la génération de code et la maîtrise des langages de programmation

  • 82 % prévoient que d’ici 2027, la conformité sera intégrée au code et appliquée automatiquement

GitLab 18.6.1, 18.5.3, 18.4.5 : failles de sécurité et plus de 45 bugs corrigés

Soumis par francoistonic le

GitLab annonce trois mises à jour de sécurité pour combler d'importances failles et corriger de nombreux bugs. L'éditeur conseille d'installer ces mises à jour le plus rapidement possible. Pas moins de 6 failles ont été réduites :

- race condition sur le cache CI-CD

- déni de service sur des entrées JSON

- contournement d'authentification

- déni de service sur des réponses HTTP

- autorisation non correcte sur un rendu markdown

- information accessible via le référentiel terraform

La sévérité des failles va de basse à élevée. 

Ces patchs corrigent plus de 45 bugs connus dans les version 18.4.x, 18.5.x et 18.6.0

Tous les détails : https://about.gitlab.com/releases/2025/11/26/patch-release-gitlab-18-6-1-released/

GitLab 18.5 : toujours plus d'IA et de sécurité

Soumis par francoistonic le
Image

GitLab poursuit son avancée sur le front de l’IA avec la sortie de sa version 18.5, qui introduit de nouveaux agents spécialisés, des capacités avancées d’analyse de sécurité, ainsi qu’une interface modernisée offrant un accès simplifié à GitLab Duo.

Principales nouveautés de GitLab 18.5 :

  • GitLab Duo Security Analyst Agent (bêta) : automatise les flux de travail de gestion des vulnérabilités grâce à une analyse alimentée par l'IA afin de transformer des heures de tri manuel en automatisation intelligente. Il s'appuie sur les outils de gestion des vulnérabilités disponibles via GitLab Duo Agentic Chat et orchestre plusieurs outils, applique des politiques de sécurité et crée automatiquement des flux personnalisés pour les workflows récurrents.
  • GitLab Duo Planner Agent (bêta) : propose une solution aux défis de planification concrets que les équipes affrontent chaque jour. Il agit comme votre assistant : il connaît le contexte de votre projet, notamment comment vous gérez les tickets, les epics et les merge requests. Contrairement aux assistants IA génériques, il est spécialement conçu avec une connaissance approfondie des workflows de planification de GitLab ainsi que des frameworks Agile et de priorisation pour vous aider à gérer effort, risque et alignement stratégique.
  • GitLab Duo Agent Platform (bêta) : Permet aux organisations d’exécuter leurs agents et flux IA au sein de leur propre infrastructure — un atout clé pour les secteurs réglementés et les besoins en souveraineté des données.
  • Nouvelle interface : Une expérience repensée, plus fluide et intuitive, grâce à une disposition modernisée en panneaux.

La sécurité est une nouvelle fois mise à avant :

- meilleure analyse du code pour détecter une faille. "Avec notre score EPSS (Exploit Prediction Scoring System) récemment publié et notre base de données des vulnérabilités exploitées connues (Known Exploited Vulnerabilities ou KEV), les équipes de sécurité peuvent accélérer plus efficacement le tri des vulnérabilités et prioriser les risques réels pour renforcer la sécurité globale de la chaîne d'approvisionnement. Dans la version 18.5, nous ajoutons la prise en charge de Java, en plus de la prise en charge existante de Python, JavaScript et TypeScript." explique l'éditeur

- vérification de la bonne validité des secrets

- personnalisation des règles Advanced SAST et support C et C++

Annonce : https://about.gitlab.com/fr-fr/blog/gitlab-18-5-intelligence-that-moves-software-development-forward/

GitLab 18.4 : de l'IA partout

Soumis par francoistonic le

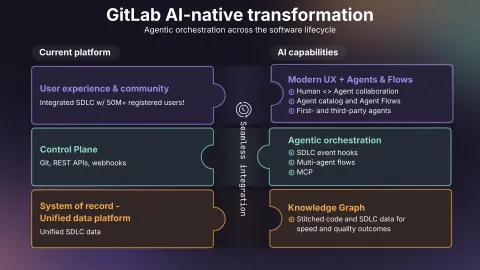
GitLab annonce la version 18.4. Le focus de cette version est la sécurité et la gouvernance de l'IA. GitLab se voit comme une plateforme d'agent IA. Duo AI Catalog est une bibliothèque pour centraliser et partager les agents dans les équipes et en entreprise. Au coeur de la plateforme, il y a l'agentic chat. L'outil permet d'utiliser des agents personnalisés, de sélectionner le bon LLM.

Autre fonction mise en avant : le graphe de connaissance. "Le graphe de connaissances disponible dans la version 18.4 transforme la façon dont les équipes et les agents comprennent et naviguent dans les codes sources complexes. Il fournit une carte connectée de la totalité de votre projet et relie fichiers, routes et références tout au long du cycle de développement logiciel. Les outils tels que l'accès aux définitions, la recherche dans le code source et le suivi des références disponibles dans les requêtes de chat aident les équipes de développement à poser des questions précises comme « quels sont les autres éléments impactés par cette modification ? ».

La 18.4 promet aussi d'améliorer la maintenance des pipelines : corriger plus rapiement les échecs et bugs pour restaurer le pipeline. GitLab mise sur :

  • La détection des échecs avec contexte métier surveille les exécutions de pipeline et comprend l'importance des différents workflows et cibles de déploiement.

  • L'analyse des causes profondes en contexte analyse les journaux d'échec en parallèle des exigences métier, les modifications récentes et les dépendances entre projets pour identifier les causes sous-jacentes.

  • La priorisation stratégique des correctifs génère des corrections appropriées tout en considérant l'impact métier, les échéances et les priorités d'allocation des ressources.

  • La résolution intégrée au workflow crée automatiquement des merge requests avec des correctifs qui maintiennent des processus de revue appropriés et fournissent un contexte métier afin d'aider à prioriser les tâches.

Annonce : https://about.gitlab.com/blog/gitlab-18-4-ai-native-development-with-automation-and-insight/

Comment les plateformes DevSecOps basées sur l’IA peuvent contribuer à redonner tout son sens à la planification Agile

Soumis par francoistonic le

Avis d'expert de Lee Faus, Field CTO chez GitLab 

Vingt-cinq ans après son émergence, la planification Agile peine à tenir ses promesses, freinée par une accumulation de processus rigides et de contraintes administratives. Les approches traditionnelles de l’agilité se heurtent désormais aux retards chroniques, aux burndowns et à l’aggravation de la dette technique.

À mesure que la méthode Agile s’est imposée dans les entreprises, une partie de son essence s’est diluée. Des cadres comme le Scaled Agile Framework (SAFe) ont ainsi vu le jour, dans une tentative de concilier l’agilité des équipes avec les attentes des directions. En conséquence, l’expression « nous avons toujours procédé ainsi » a progressivement laissé la place à « nous sommes Agiles, mais… », signalant que les principes qui ont rendu la planification Agile révolutionnaire ont été compromis. 

Cependant, les principes fondamentaux de la méthode Agile, qui reposent sur la réactivité, l’itération et la priorité donnée à la valeur pour le client, conservent toute leur pertinence. Le véritable enjeu réside dans leur application à grande échelle, au sein d’organisations complexes. L’objectif ne consiste pas à remplacer la planification Agile, mais plutôt à favoriser l’apparition d’une nouvelle génération d’outils capables d’incarner pleinement ses idéaux.

L'IA et la révolution des plateformes

Selon Jon Kern, l’un des premiers signataires du Manifeste Agile, l’orientation client et la livraison apportent davantage de valeur que la simple documentation. Cette approche a permis la création de petites équipes très performantes, capables d’obtenir des résultats remarquables grâce à des cycles d’itération rapides et aux retours des clients. Toutefois, il a également été observé que ces principes tendent à se diluer dans les contextes d’entreprise.

Les plateformes actuelles reposant sur l’intelligence artificielle permettent de renouer avec ces fondamentaux. Grâce à des environnements collaboratifs multi-agents, des agents d’IA travaillent ensemble pour analyser le code, examiner les retours clients et proposer des solutions adaptées. Cette intelligence collective assure aux équipes une réactivité optimale face aux informations en temps réel.

Des systèmes d’IA capables d’analyser les retours clients, les tickets d’assistance et les modèles d’utilisation, pourraient permettre de regrouper automatiquement les problèmes connexes en epics pertinents, sans avoir recours à des sessions de planification fastidieuses. Ces mêmes systèmes seraient ensuite en mesure de découper intelligemment ces epics en récits adaptés, en tenant compte de la vélocité de l’équipe et des dépendances, puis de les répartir dans des sprints optimisés pour maximiser la valeur business et la cohérence technique.

Le travail fastidieux de tri manuel des backlogs, d’estimation et de planification des sprints pourrait se résumer à de courtes sessions de validation, où l’humain se concentre sur la vision stratégique et la création de valeur, plutôt que sur l’exécution. 

Un exemple concret qui incarne cette démarche est l’éditeur européen Cube. En misant sur une plateforme unifiée, dans laquelle l’IA s’intègre à chaque étape du cycle de développement, l’entreprise a pu accélérer ses délais de livraison tout en renforçant la qualité du code produit.

L’objectif n’est pas d’évacuer le jugement humain des pratiques Agile, mais de le recentrer sur la stratégie plutôt que sur les tâches administratives. Une telle évolution permet aux équipes de renouer avec une livraison réellement réactive et tournée vers la valeur, fidèle à la promesse initiale de la méthodologie.

Une planification simplifiée dans un monde alimenté par l'IA

Les outils de planification monolithiques, dotés de workflows complexes, cèdent progressivement la place à des systèmes de gestion des tickets plus légers, conçus pour s’intégrer naturellement à toutes les étapes du cycle de développement. Lorsque le suivi des tickets s’articule directement avec les dépôts de code, les pipelines CI/CD et les mécanismes de livraison, un environnement propice à l’amélioration des workflows par l’IA se met en place.

L’adoption d’une plateforme intégrée ouvre la voie à une transformation en profondeur des modes de planification et d’exécution. 

Ce que cela implique pour les équipes

Adopter une planification Agile enrichie par l’IA requiert une analyse concrète des processus et de la chaîne d’outils actuellement utilisés.

  1. La première étape consiste à vérifier si des goulots d’étranglement apparaissent entre le développement et le déploiement, notamment là où des cérémonies Agile sont en place, mais où les décisions clés restent sous la domination de workflows d’approbation classiques.

  2. Il convient ensuite d’estimer la part de temps consacrée par les équipes aux séances de planification comparée au temps dédié au développement effectif. Il s’agit d’envisager si l’IA peut automatiser les tâches administratives comme le tri manuel des backlogs, les sessions d’estimation ou la mise à jour des statuts, tout en maintenant la contribution stratégique humaine sur les priorités et les choix techniques.

  3. L’examen de la chaîne d’outils permettra de repérer les étapes où la coordination manuelle est encore nécessaire entre planification, développement et déploiement. L’objectif est d’identifier les opportunités offertes par l’IA pour automatiser la synchronisation des données et fournir des analyses prédictives des risques liés à la capacité et au calendrier. Ceci contribue à limiter les changements de contexte qui dispersent l’attention des équipes de développement.

  4. Enfin, il convient d’évaluer les frais généraux liés à la planification afin de détecter les tâches administratives susceptibles d’être automatisées. Cette démarche vise à libérer les équipes pour qu’elles concentrent leurs efforts sur la création de valeur pour le client et sur des décisions techniques stratégiques. L’enjeu ne consiste pas à supprimer le jugement humain, mais à le repositionner des tâches répétitives vers une réflexion stratégique favorisant l’innovation.

L’avenir appartient aux équipes qui adoptent des plateformes légères intégrant l’IA, où planification, développement et livraison s’opèrent au sein d’un même environnement unifié. Avec la prise en charge par les machines des tâches tactiques et administratives, les collaborateurs peuvent se focaliser sur l’innovation et la satisfaction client. Ces responsabilités apportent une valeur ajoutée véritable à l’organisation.
GitLab 18.3 : MCP, CLI, fonctions IA

Soumis par francoistonic le
Image

GitLab annonce la version 18.3 de sa plateforme.

Le focus est mis sur l'IA, les agents IA et les serveurs MCP :

  • Serveur MCP : intégration universelle de l’IA: le serveur MCP (Model Context Protocol) de GitLab permet aux systèmes d’IA de s’intégrer en toute sécurité directement dans vos projets et processus de développement GitLab. Cette interface standardisée élimine la lourdeur des intégrations personnalisées et permet à vos outils d’IA, y compris Cursor, de fonctionner intelligemment au sein de votre environnement GitLab existant.

  • Support CLI pour Claude Code, Codex, Amazon Q, Google Gemini et opencode (Bring Your Own Key): cette version introduit des intégrations qui permettent aux équipes de déléguer des tâches rébarbatives de développement en mentionnant directement leurs agents dans les issues ou les merge requests.

  • Agent Insights : transparence et intelligence: notre système intégré de suivi des agents fournit une visibilité sur les processus de prise de décision des agents. Les utilisateurs peuvent ainsi optimiser leurs workflows et appliquer les meilleures pratiques grâce à un suivi d’activité transparent.

  • Knowledge Graph : intelligence de code en temps réel: le Knowledge Graph de GitLab offre désormais un indexage de code en temps réel, permettant des recherches plus rapides et plus précises, avec des résultats contextualisés.

  • GitLab AI Flows

L'IA est au coeur de l'approche de la plateforme comme nous venons de la voir pour injecter des agents IA au coeur du cycle de vie du logiciel. Par exemple, "la version 18.3 introduit des intégrations qui permettent aux équipes de déléguer des tâches de routine en mentionnant leurs agents directement dans les tickets ou les merge requests. Dès que ces assistants IA sont mentionnés, ils lisent automatiquement le contexte environnant et le code du dépôt, puis répondent au commentaire de l'utilisateur en proposant des changements de code prêts à être examinés ou des commentaires inline. Ces intégrations requièrent l'utilisation de votre propre clé API pour les fournisseurs IA respectifs, conservent toutes les interactions en mode natif dans l'interface de GitLab et maintiennent les permissions appropriées et les pistes d'audit." précise l'éditeur. Ainsi, l'assistant des agents de la CLI est disponible pour Claide Code, Codex, Amazon Q, Gemini, opencode. 

Sur la partie Flows, GitLab annonce deux nouveaux Flows : 

  • Flow Issue-to-MR (génération de code automatisée du concept à la complétion en quelques minutes) : ce Flow convertit automatiquement les tickets en merge requests (MR) exploitables en coordonnant des agents pour analyser les exigences, préparer des plans de mise en œuvre complets et générer du code de qualité prêt pour une revue. Vous pouvez ainsi mettre en œuvre des idées en quelques minutes au lieu de plusieurs heures.
  • Flow de conversion de fichier CI (intelligence de migration transparente) : notre Flow de conversion de fichier CI rationalise les workflow de migration en demandant aux agents d'analyser les configurations CI/CD existantes et de les convertir intelligemment au format GitLab CI avec une compatibilité complète au pipeline. Ce Flow élimine les efforts manuels et les erreurs potentielles de réécriture des configurations CI, et il aide les équipes à migrer des pipelines de déploiement entiers en toute confiance. La version 18.3 inclut une assistance pour les migrations Jenkins. Une assistance supplémentaire est prévue dans les futures versions.

Tous les détails sur la note de version : https://about.gitlab.com/fr-fr/blog/gitlab-13-expanding-ai-orchestration-in-software-engineering/

GitLab : une attaque typosquatted sur les packages Bittensor

Soumis par francoistonic le

Les équiptes de sécurité de GitLab viennent de publier une campagne d'attaque sur la chaîne logicielle en utilisant une pratique de typosquatted de packages Python depuis PyPi. Comme le rappelle proofpoint, "Le typosquatting ou typosquattage, également connu sous le nom de détournement d’URL, est une forme de cybercriminalité opportuniste qui exploite les erreurs de frappe commises par les internautes lorsqu’ils saisissent l’adresse d’un site web.". Simple et effiace. Ce n'est pas la première fois que PyPi subit ce type d'attaque. 

GitLab a repéré l'attaque en monitorant les packages et l'activité anormale sur les paquets Bittensor. Le 6 août dernier, plusieurs packages suspects ont été identifiés :

  • bitensor@9.9.4 (02:52 UTC)
  • bittenso-cli@9.9.4 (02:59 UTC)
  • qbittensor@9.9.4 (03:02 UTC)
  • bitensor@9.9.5 (03:15 UTC)
  • bittenso@9.9.5 (03:16 UTC)

Ces paquets imitent les paquets officiells bittensor et bittensor-cli. "Notre analyse a révélé un vecteur d'attaque soigneusement conçu, où les attaquants ont modifié une fonctionnalité de jalonnement légitime pour voler des fonds. Les packages malveillants contiennent une version détournée de la fonction stake_extrinsic dans bittensor_cli/commands/stake/add.py. Les hackers ont réussi à insérer du code malveillant à la ligne 275 trompant ainsi l'utilisateur qui s'attend à un fonctionnement normal. Plusieurs usages illégals ont été observés dont :

- Exécution silencieuse : Utilise prompt=False pour contourner la confirmation de l'utilisateur.- Purge complète du portefeuille via l'usage de transfer_all=TrueDestination codée en dur : Achemine tous les fonds vers l'adresse du portefeuille de l'attaquant.GitLab a retiré les packets en cause.Analyse complète de l'attaque : https://about.gitlab.com/blog/gitlab-uncovers-bittensor-theft-campaign-via-pypi/