GitLab

GitLab annonce GitLab Ultimate pour IBM Z

Soumis par francoistonic le

GitLab aime aussi le monde mainframe et zOS. L'éditeur annonce la disponibilité de GitLab Ultimate for IBM Z. Cette version a été spécialement adaptée aux systèmes Z pour une chaîne DevSecOps complète. 

L'éditeur met en avant les éléments suivants :

  • Un runner natif z/OS, permettant l’exécution directe des pipelines CI/CD sur le mainframe, pour un gain de performance et sans avoir à déplacer le code hors de la plateforme.
  • Des fonctionnalités de gestion du code source modernes via GitLab, remplaçant les anciens gestionnaires de bibliothèques mainframe et réduisant les coûts de licence et de maintenance.
  • Une intégration étroite de IBM Developer for z/OS Enterprise Edition, pour une expérience fluide depuis l’IDE, incluant le débogage, l’analyse statique et les compilations automatisées dans un IDE familier.
  • Une meilleure visibilité sur l’ensemble du cycle DevSecOps, du plan au déploiement, sur tous les environnements.

Baptisée GitLab Ultimate pour IBM Z, cette solution d'automatisation DevSecOps intégrée et certifiée par GitLab, adaptée à l'environnement mainframe, relève ce défi. Elle permet aux entreprises de moderniser leurs workflows de développement mainframe grâce à une migration sans accroc depuis les gestionnaires de bibliothèques hérités obsolètes. Avec des pipelines CI/CD exécutés de façon native sur IBM z/OS, ces entreprises sont en mesure d'innover plus rapidement et de réduire les coûts opérationnels.

GitLab 18.1 : Maven virtual registry, Duo Codę Review, SLSA

Soumis par francoistonic le
Image

GitLab annonce la version 18.1. Une des nouveautés importante est l'arrivée des dépôts virtuels, en bêta. "Le registre virtuel Maven simplifie la gestion des dépendances Maven dans GitLab. Sans ce registre, vous devez configurer chaque projet pour accéder aux dépendances depuis Maven Central, les dépôts privés ou le registre de packages GitLab. Cette approche ralentit les builds avec des requêtes séquentielles sur les dépôts et complique les audits de sécurité et les rapports de conformité." explique l'éditeur.

Cette fonction permettra d'agréger plusieurs répertoires derrière un unique endpoint. Cette fonction est disponible dans les versions Premium et Ultimate sur GitLab.com et la version Self-Managed. La version finale devrait intégrer d'autres fonctions comme une interface web, une gestion des règles. Pour le moment, la bêta se limite à 20 dépôts virtuels contenant 20 répertoires par registre virtuel. 

Autre nouveauté : Duo Code Review est maintenant en disponibilité générale. Cette fonction IA permet de faire une revue de code automatiquement, d'avoir une interaction avec Duo par la mention @GitLabDuo dans une merge request. 

Pour améliorer la sécurité, GitLab intègre une détection de compromission des mots de passe, ces dernières semaines plusieurs failles conceraient cette faiblesse. Autre nouveauté importante : l'intégration de SLSA Level 1 dans les composants CI/CD. SLSA est un framework de sécurité dédié à la supply chain logicielle pour assurer l'intégration des éléments, définir une checklist de vérifications, etc. 

Note de version complète : https://about.gitlab.com/releases/2025/06/19/gitlab-18-1-released/

GitLab corrige un problème de complexité O(N²), un "bug" vieux de 15 ans

Soumis par francoistonic le
Image

Pour un service comme GitLab, le temps de sauvegarde des dépôts est vital pour éviter une perte de données en cas de problème. Jusqu'à présent, il fallait plus de 48 heures pour pouvoir sauvegarder les gros dépôts de la plateforme. Cependant, à mesure que la taille des dépôts augmente, la création de sauvegardes fiables devient de plus en plus complexe. Après une longue vérification, les équipes identifient le problème : "nous avons finalement identifié le problème comme issu d'une fonction Git vieille de 15 ans et présentant une complexité O(N²) et l'avons corrigé par une modification algorithmique, réduisant ainsi les temps de sauvegarde de manière exponentielle. Résultat : des coûts réduits, des risques réduits et des stratégies de sauvegarde évolutives avec votre base de code." indique le post. 

Une complexité (temporelle) O(N²) indique que le temps d'exécution d'un algorithme croît avec la taille (des données, des éléments) en entrée. Souvent, des boucles imbriquiées sont en cause et chaque élément en entrée est alors comparé aux autres. La croissance du temps d'exécution est dite quadritique. C'est à dire que ce temps est multiplié au carré, ce qui peut rapidement peser sur la bonne exécution de l'algo. 

Cette découverte a permis de réduire le temps de backup du système, passant de 48 heures à 41 minutes ! GitHub réduit les coûts, réduction des risques de pertes de données et permettre une meilleure stratégie de sauvegarde des dépôts pour les utilisateurs. 

Pour GitLab, le défi de faire un backup à l'échelle est crucial. Il s'agit de pouvoir faire un backup supportant des dépôts toujours plus nombreux et de pouvoir absorder cette croissance. GitLab a listé les défis suivants : 

- Sauvegardes chronophages : pour les référentiels très volumineux, la création d'une sauvegarde peut prendre plusieurs heures, ce qui peut entraver la planification de sauvegardes régulières.

- Intensité des ressources : les processus de sauvegarde prolongés peuvent consommer des ressources serveur (trop) importantes, ce qui peut impacter d'autres opérations.

- Fenêtres de sauvegarde : trouver des fenêtres de maintenance adéquates pour des processus aussi longs peut s'avérer difficile pour les équipes fonctionnant 24h/24 et 7j/7.

- Risque de panne accru : les processus longs sont plus sensibles aux interruptions dues à des problèmes de réseau, des redémarrages de serveur et des erreurs système, ce qui peut obliger les équipes à recommencer l'intégralité du processus de sauvegarde, très long.

- Race condition : la création d'une sauvegarde étant longue, le référentiel peut avoir subi de nombreuses modifications au cours du processus, ce qui peut entraîner la création d'une sauvegarde non valide ou l'interruption de la sauvegarde en raison de l'indisponibilité des objets.

La fonction de sauvegarde repose sur la commande git bundle create qui crée un snapshot du dépôt incluant tous les éléments et références. La commande crée alors un point de restauration pour pouvoir restaurer le dépôt si nécessaire. L'implémentation de la commande souffrait d'une mauvaise montée en charge et provoquant alors des performances médiocres. 

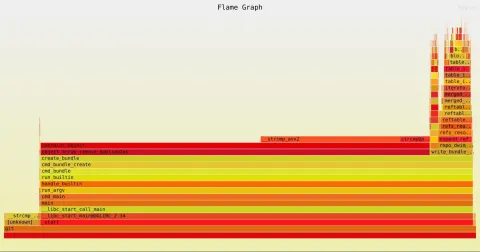
Pour les équipes, il a fallu tuner les performances de la commande et comprendre les blocages. Les graphs ont permis de mieux scruter le fonctionnement. Ainsi, sur un dépôt de 10 000 références, plus de 80 % du temps d'exécution sont consommés par la fonction object_array_remove_duplicates(). Cette fonction avait été introduite en 2009. "Pour comprendre ce changement, il est important de savoir que git bundle create permet aux utilisateurs de spécifier les références à inclure dans le bundle. Pour les bundles de dépôt complets, l'option --all inclut toutes les références. Cet algorithme O(N²) constitue un goulot d'étranglement important en termes de performances dans les dépôts avec un grand nombre de références, consommant un temps de traitement considérable." commente l'éditeur. 

A partir de cette analyse, les équipes ont pu fixer le problème d'exécution en remplaçant les boucles imbriquées par une structure de données de type map permettant de réaliser une unique copie de chaque référence durant le traitement de la commande. 

Ce fix permet :

- un backup réduit à 41 minutes

- une meilleure montée en charge

- une optimisation des ressources utilisées

Source : https://about.gitlab.com/blog/2025/06/05/how-we-decreased-gitlab-repo-backup-times-from-48-hours-to-41-minutes/
GitLab : Duo Q en disponibilité générale et Duo Agentic Chat en preview

Soumis par francoistonic le

GitLab annonce deux nouveautés pour son service GitLab Duo, orienté DevSecOps :

1 / La disponibilité générale de GitLab Duo Q, qui combine les capacités d’Amazon Q Developer avec les outils DevSecOps de GitLab, permettant aux équipes de développement de bénéficier d’une aide contextuelle, directement dans leur environnement de travail. L’objectif étant de renforcer la sécurité, d’améliorer la productivité et de raccourcir les délais de mise en production. Ce service est là pour aider à accélérer le développement, à moderniser les apps historiques, améliorer la qualité, faire du code review et fixer les vulnérabilités détectées.

2 / Le lancement de GitLab Duo Agentic Chat en version expérimentale, un assistant IA nouvelle génération capable d’interagir de manière proactive, avec une compréhension du contexte projet, des historiques de commits ou encore de la documentation. 

GitLab Duo : questions sur la sécurité du code généré

Soumis par francoistonic le

Récemment, l'OWASP publiait son top 10 des vulnérabilités LLM et GenAI. Si le Vibe Coding est encouragé par les éditeurs et comme tendance IA du moment, malheureusement, les vulnérabilités sont nombreuses et le code généré par les agents et LLM ne doit pas être utilisé aveuglement. LegitSecurity démontre que le code généré par GitLab Duo pose de réels problèmes. Les vulnérabilités sont là et impactent directement la sécurité. 

"C'est exactement ce que nous avons découvert : une vulnérabilité par un prompt injection qui permet aux attaquants de voler le code source de projets privés, de manipuler les suggestions de code affichées à d'autres utilisateurs et même d'exfiltrer des vulnérabilités zero-day confidentielles et non divulguées, le tout via GitLab Duo Chat" indique les chercheurs. 

Les chercheurs se sont inspirés de l'OWASP pour tester GitLab Duo et voir comment maninuper la GenIA. Une des étapes est d'utiliser le prompt et manoeuver la GenIA : "pourrions-nous intégrer des instructions cachées dans différentes parties d'un projet GitLab tout en influençant le comportement de Duo ?" Les tests sont faits en utilisateurs invités. Toutes les demandes sont passées ! "Parce que pour générer des réponses utiles, Duo analyse l'intégralité du contexte de la page, y compris les commentaires, les descriptions et le code source, ce qui la rend vulnérable aux instructions injectées cachées n'importe où dans ce contexte." explique l'étude.

Découvrir l'ensemble des manipulations : https://www.legitsecurity.com/blog/remote-prompt-injection-in-gitlab-duo

GitLab a été mis au courant des vulnérabilités. "Après avoir révélé le problème le 12 février 2025, GitLab a confirmé la vulnérabilité d'injection HTML et a également reconnu l'injection d'invite comme un problème de sécurité. GitLab a confirmé que les deux vecteurs avaient été corrigés." Des patchs ont été déployés par combler les failles. 

En conclusion : "Cette vulnérabilité met en évidence le caractère à double tranchant des assistants IA comme GitLab Duo : lorsqu'ils sont profondément intégrés aux workflows de développement, ils héritent non seulement du contexte, mais aussi des risques. En intégrant des instructions cachées dans un contenu de projet apparemment inoffensif, nous avons pu manipuler le comportement de Duo, exfiltrer du code source privé et démontrer comment les réponses de l'IA peuvent être exploitées à des fins imprévues et néfastes."

GitLab 18.0 : sécurité, IA, 30 améliorations diverses

Soumis par francoistonic le

GitLab annonce la version 18.0 intégrant Duo sur les offres Premium et Ultimate. Les revues automatiques avec Duo Code, l'amélioration de Duo Code Review selon le contexte et le repository X-Ray sont aussi disponibles sur Duo Self-Hosted. 

L'éditeur annonce plus de 30 améliorations et remercie les 328 contributeurs. Petite sélection des nouveautés :

- sans surprise, la partie IA est mise en avant avec la suggestion de codes pour mieux analyser et expliquer le code, un code généré plus sécurisé et des générations de tests plus rapides

- Duo Code Review prend mieux en compte le contexte du code par exemple avec le faire un merge des requests ou encore pour améliorer l'examen des différentes entre des fichiers

- support des workspaces multiple dans GitLab pour l'application Slack

- diverses améliorations dans le langage de requête GitLab notamment sur les >= et <=, les actions View et reload

- disponibilité de GitLab Runner 18

- nouvelle vue analytique CI/CD

- les scanneurs de sécurité supportent les pipelines MR : il est possible d'exécuter un scanner AST (Application Security Testing) dans une merge request 

- possibilité de désactiver les utilisateurs invités sur un groupe ou un projet

- GitLab Chart 9 : attention, casse de compatibilité avec le retrait de PostgreSQL 14 et 15. Il faut impérativement passer à la v16 avant toute mise à jour. Autre changement, l'image contrôleur NGINX passe en version 1.11.2 ce qui peut engendrer des bugs. 

- support des certificats SHA256 SAML

- nouveau paramètre active pour les API Rest Groups et Projects

Tous les détails : https://about.gitlab.com/releases/2025/05/15/gitlab-18-0-released/

GitLab Duo disponible dans Amazon Q

Soumis par francoistonic le

GitLab annonce que son service Duo est disponible avec Amazon Q. Cette solution intégrée est proposée en bundle aux clients GitLab Ultimate sur AWS. Cette version embarque directement les agents Amazon Q Developer au sein de la plateforme GitLab.

Pour GitLab, cette intégration répond à plusieurs défis :

●    Le développement autonome de nouvelles fonctionnalités
Transformation automatique des idées de fonctionnalités en merge requests prêtes à être intégrées, en quelques minutes : analyse des besoins, planification, et génération de merge requests conformes aux standards internes.

●    La modernisation des bases de code existantes
Automatisation de la refonte de bases de code Java 8 et 11 : création d’un plan de mise à niveau complet, génération de merge requests documentées avec traçabilité.

●    La remédiation des vulnérabilités de sécurité
Explication des failles, analyse des causes racines, et remédiation en un clic via des suggestions de modifications de code.

●    L’amélioration de l’assurance qualité
Génération automatique de revues de code pour améliorer la couverture de tests et la cohérence de qualité tout en réduisant la charge manuelle.

●    L’optimisation des revues de code
Accélération des cycles de relecture grâce à des retours en ligne, des suggestions d’amélioration et des alertes sur les performances et la sécurité.

GitLab Duo Chat est disponible

Soumis par fredericmazue le

GitLab a annoncé aujourd’hui la disponibilité totale de GitLab Duo Chat. GitLab Duo Chat rassemble la suite de fonctionnalités GitLab Duo en une seule interface de chat en langage naturel, pour connecter les flux de travail DevSecOps à travers l’ensemble du cycle de vie du développement logiciel. 

Chat est disponible dans le module complémentaire GitLab Duo Pro qui combine des capacités d'IA pour améliorer l'efficacité des développeurs et la collaboration au sein d'une plateforme DevSecOps unique.

Les fonctionnalités de GitLab Duo Chat comprennent :

  • Une explication du code pour permettre aux utilisateurs de comprendre le le code inhabituel
  • Le refactoring de code pour permettre aux utilisateurs de moderniser le code existant
  • La génération de tests pour aider les utilisateurs à à automatiser l'écriture de tests pour les fonctions et les méthodes afin de détecter les bogues plus rapidement

GitLab Duo Chat est disponible dans l’interface utilisateur de GitLab qui comprend le GitLab Web IDE, ainsi que dans les IDE les plus courants, notamment VS Code et la suite d’IDE JetBrains. Chat peut également être étendu en ajoutant des outils personnalisés pour aider les utilisateurs à accomplir avec plus de précision les tâches propres à leur organisation.

GitLab a également annoncé une nouvelle fonctionnalité de contrôle de la confidentialité de l’IA, disponible pour les clients Premium et Ultimate. 

GitLab 16, une plateforme DevSecOps alimentée par l’IA

Soumis par fredericmazue le

GitLab a annoncé le lancement de GitLab 16. Parmi les nouvelles fonctionnalités apportées par GitLab 16, certaines sont disponibles dès à présent pour les utilisateurs tandis que d’autres seront lancées par GitLab durant l’année à venir. Voici quelques-unes de ces nouvelles fonctionnalités.

GitLab 16 offre une plateforme DevSecOps de niveau entreprise, alimentée par l’IA, avec des capacités telles que les Code Suggestions, qui permettent l’écriture d’un code de meilleure qualité plus rapidement et plus efficacement, ainsi que des tests et analyses de sécurité, l’observabilité et la détection proactive des vulnérabilités. L’approche de GitLab axée sur la protection des données personnelles garantit, selon l'éditeur, l’intégrité de la propriété intellectuelle des entreprises et des organismes hautement réglementés au sein de l’infrastructure GitLab. Les autres fonctionnalités actuellement alimentées par l’IA sont Suggested Reviewers, Explain This Code, Explain This Vulnerability, et Value Stream Forecasting, et les fonctionnalités à venir incluront Refactor This Code et Resolve This Vulnerability.

Les nouvelles fonctionnalités de sécurité sont l’amélioration de la gestion centralisée des politiques, l’extension des rapports et des contrôles de conformité, les tableaux de bord de conformité et l’attestation SLSA de niveau 3 par défaut.

GitLab Dedicated, dont le lancement mondial aura lieu cet été, est une solution SaaS (Software as a Service) single-tenant, offrant aux organismes issus de secteurs hautement réglementés ou soumis à des exigences de conformité strictes les avantages d’une plateforme DevSecOps d’entreprise centrée sur la résidence de données, l’isolation et la mise en réseau privée.

Pour en savoir plus sur les innovations DevSecOps de GitLab, inscrivez-vous ici à l’évènement de lancement de GitLab 16, en présence de Mark Portofe, directeur de l’ingénierie des plateformes chez CARFAX, June Yang, vice-présidente de Cloud AI and Industry Solutions chez Google Cloud, Justin Farris, directeur senior de gestion des produits chez GitLab, et Ashley Kramer, directrice stratégique chez GitLab.

GitLab présente TeamOps, une nouvelle pratique pour tous les environnements de travail

Soumis par fredericmazue le

Mercredi 5 octobre, GitLab Inc a présenté TeamOps, une discipline de gestion centrée sur les résultats, apportant précision et opérationnalité à la façon dont les gens travaillent ensemble.

C’est avec TeamOps que GitLab assure être passée, en une décennie, du niveau de startup à celui d’une entreprise publique mondiale. GitLab a publié certaines de ses pratiques dans son manuel, The Remote Playbook, et en partenariat avec le cours Coursera sur la gestion d’équipes à distance.  Aujourd’hui, GitLab va plus loin : la certification TeamOps englobe l’ensemble des techniques et outils exploitables pour garantir une prise de décisions efficace dans tous les environnements de travail : à distance, hybrides, et au bureau. TeamOps offre un ensemble de principes d’action illustrés par des exemples concrets de processus, de structure organisationnelle et de culture. TeamOps permet aux équipes et aux organisations de créer un environnement qui optimise la prise de décisions et améliore l’exécution.

 « Les organisations ont besoin de personnes et d’équipes créatives, capables de résoudre des problèmes et génératrices de perspectives et d’humanité. Ce besoin augmente à mesure que nos défis deviennent plus complexes, et que l’IA annihile les travaux connaissance basés sur des règles qui peuvent être automatisés, » a déclaré Sid Sijbrandij, CEO et co-fondateur de GitLab. « En lançant la certification TeamOps, nous allons aider les organisations à progresser davantage avec des méthodes de travail basées sur le comportement et applicables immédiatement. Il existe déjà de nombreuses meilleures pratiques, mais les meilleures pratiques concernant la prise de décisions sont tactiques. TeamOps est une approche plus globale. »

Fondée sur quatre principes directeurs qui aident les organisations à naviguer de manière rationnelle dans la nature dynamique et changeante du travail, la certification TeamOps cible les comportements créateurs de meilleures équipes.

GitLab a publié un cours de certification TeamOps gratuit et ouvert au public, qui permet aux équipes et aux entreprises de découvrir le framework dans un environnement partagé. Pour vous inscrire et compléter la certification, rendez-vous ici.
