hacker

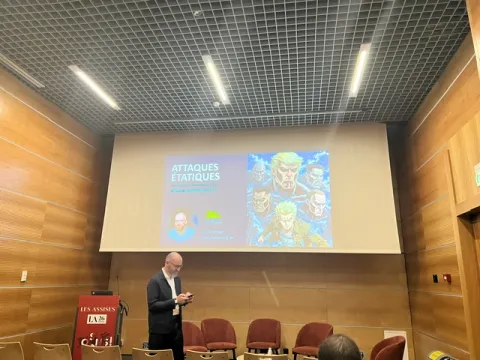
Attaques étatiques : tactiques de titans cyniques, Les Assises 2026
Soumis par francoistonic le
Image
Image

Parmi les sessions proposées aux Assises de la cybersécurité 2026 à Monaco, celle d’Hornetsecurity avait un titre intriguant : « Attaques étatiques : tactiques de titans cyniques ».

Un constat est posé d’emblée : les cyberattaques sont de moins en moins opportunistes, mais méthodiques et ciblées. Elles sont souvent menées par des groupes organisés, structurés et hiérarchisés. Citons : Fancy Bear, Lazarus ou encore Anonymous Sudan. Les liens avec des États sont connus : Russie, Corée du Nord, parfois la Chine.

Ils agissent pour voler, perturber, influencer ou financer des actions. Et il est « facile » de les contacter pour mener une campagne ou accéder à leurs outils. Ces groupes font du marketing et possèdent un modèle économique efficace.

Un processus de contact peut se faire sur Telegram. On prend un abonnement à leurs services. Le budget exigé varie avec la complexité de l’attaque, le support technique et les outils mis en œuvre.

L’organigramme d’un groupe de hackers peut être le suivant :

  • un CEO à la tête
  • des équipes techniques et opérationnelles
  • une stratégie commerciale définie
  • une infrastructure
  • les traitements internes au groupe

Comme l'ont rappelé les intervenants, attaquer un ministère est une belle vitrine pour montrer son savoir-faire.

L’infrastructure est installée dans certains pays comme la Chine et peut être régulièrement migrée pour éviter d’être repérée et d'éviter les saisies. Les serveurs servent à héberger les faux sites web.

Le ransomware reste la principale source de financement. Régulièrement, les membres du groupe améliorent leurstechniques et leurs outils. Quand on utilise ces outils, un support technique est même possible…

Pour trouver leurs cibles, les groupes n’hésitent pas à puiser sur les réseaux sociaux. Aujourd’hui, générer un site de phishing avec de fausses pages nécessite quelques secondes ou minutes avec un LLM. Les hackers utilisent naturellement l’IA pour aller plus vite et déployer un faux site plus vrai que nature.

Quand un utilisateur clique sur un lien compromis pour afficher une fausse page d’authentification, les hackers vont pouvoir récupérer les identifiants et même récupérer le token de connexion… Il faut des outils pour gérer et récupérerles secrets, par exemple Evilginx, outil « historique » mais toujours efficace.

L’objectif du phishing est de s’insérer dans le vrai processus d’authentification : faux mail, vraie authentification MFA, fausse page Microsoft 365 (exemple donné), puis une nouvelle authentification quand l’utilisateur la valide alors qu’il ne devrait pas. Là, les outils récupèrent et remontent tous les secrets.

Le hack d’une entreprise suit souvent le même modèle : obtenir un accès légitime pour accéder au réseau interne et récupérer un maximum de données ou pour déployer un ransomware.

Une des illustrations est SharePoint. Souvent, les sites SharePoint auront le même nom dans les entreprises. Pour le hacker, il faut alors chercher les sites SharePoint existants. Un accès refusé est un indice pour le pirate car il devine que le site existe.

Et le hacker peut alors relancer une nouvelle campagne de phishing.

Quand un hacker accède à des sites internes ou à des serveurs, ce qu’il cherche, c’est la persistance de l’accès pour avoir le temps d’explorer les répertoires, les sites et les bases de données. La durée de vie des tokens est un facteur à ne pas négliger, tout comme la durée des sessions ouvertes.

Un hacker sera peut-être un jour à la tête de la Maison Blanche

Soumis par fredericmazue le

Il s'appelle Beto O'Rourke et il est l'un des candidats démocrates à l'investiture américaine de 2020. Lorsqu'il était adolescent, Beto O'Rourke a fait partie du célèbre groupe de hackers « Cult of the Dead Cow ».

C'est ce groupe de hackers qui a inventé le terme hacktivism et le concept de militantisme via le piratage informatique.

Le niveau technique de Beto O'Rourke n'est pas connu. Mais, sans doute, son niveau est supérieur à celui du locataire actuel de la Maison Blanche :-)

Cette informations a été révélée par le reporter américian Joseph Menn.

Fresh U.S presidential candidate @BetoORourke was a member of the country’s oldest hacking group, which has kept his role a secret for decades – until now. My story is up on Reuters at https://t.co/pvdNu7p7Yg, but let me say a little more in this thread. (1/10) pic.twitter.com/luGt4QDhnK

— Joseph Menn (@josephmenn) 15 mars 2019

Mr Robot : une série télévisée dont le héros est un hacker

Soumis par fredericmazue le

France 2 vient d'acquérir une série télévisée qui fait un carton aux Etats-Unis : Mr Robot. Le héros en est Elliot Anderson, un jeune informaticien qui souffre de dépression et d'anxiété sociale, qui est accro aux médicaments.

Elliot passe son temps à hacker les comptes des gens et à jouer au cyber-justicier, jusqu'à ce qu'il soit contacté par un mystérieux Mr Robot qui travaille pour une mystérieuse société FSociety. Mr Robot demande à Eliott de hacker la toute puissante firme E Corp.

Les critiques de cette série sont toutes élogieuses. Elle vient de remporter le prix de la meilleure série télévisée dramatique aux Golden Globes 2016. Mr Robot vient de commencer sa saison 2 aux Etats-Unis.

Il paraît qu'Edward Snowden, est fan de la série dans laquelle il apprécie les technologies de hacking mises en scène, beaucoup plus exactes selon lui qu’elles ne le sont habituellement montrées à la télévision.

Bientôt sur vos écrans :-)

[video:https://www.youtube.com/watch?v=e9xOwb00qZU] 

Windows 9 dès la fin de cette année ?

Soumis par fredericmazue le

Selon Paul Thurrott, Windows 9 doit arriver en 2015. Paul Thurrott est en général très bien informé de ce qui se passe chez Microsoft et son information est crédible.

Une autre personne en général très bien informée, mais dans un autre milieu, est le célèbre hacker WZor. Celui-ci vient de tweeter que la dead-line pour la sortie de Windows 9 en version RTM est le 21 octobre 2014. Ce qui signifie concrètement que des machines tournant sous Windows  devraient être sur le marché pour Noël.

WZor a-t-il raison ? Qui est-il ? Nul ne le sait, mais il est généralement admis que WZor a ses sources extrêmement bien placées à l'intérieur de Microsoft. Beaucoup pensent d'ailleurs que WZor est un employé de Microsoft.

Alors Windows 9 dès octobre de cette année ? Affaire à suivre...

La Nuit du Hack fête ses 10 ans !

Soumis par fredericmazue le

Initiée en 2003 par la communauté « Hackerzvoice » et inspiré par la « DEFCON, l’événement américain dédié au piratage et mondialement reconnu, la « Nuit du Hack » (www.nuitduhack.com), est l’un des plus célèbres événements français qui rassemble les professionnels et les amateurs, quelque soit leur niveau de compétences, autour d’une passion commune : le hacking.

La « Nuit du Hack » est l’occasion pour ces passionnés d’assister à des ateliers et des conférences, de participer à de nombreux défis et de s’informer des dernières avancées technologiques en sécurité informatique pour évaluer ou améliorer leur niveau de compétences.

Pour sa première édition, la « Nuit du Hack » avait rassemblé 20 personnes. L’édition 2011 avait enregistré plus de 950 participants (600 participants en 2010) et plusieurs conférenciers de renommée internationale : Winn Schwartau, Stefan Le Berre, Jayson Street… La « Nuit du Hack » viendra clôturer la seconde édition de « Hack in Paris », événement en France exclusivement en anglais et réunissant les professionnels de la sécurité informatique et les experts techniques du hacking du 18 au 22 juin à Disneyland Paris.

La « Nuit du Hack » vise à :

  • Instruire le grand public, en donnant à chacun les moyens de comprendre et de maîtriser les enjeux et les risques des nouvelles technologies.
  • Démystifier les techniques et les secrets des "hackers" pour donner les moyens rationnels et mesurés de faire face aux problématiques de sécurité sur Internet, et fournir les éléments et les techniques nécessaires qui permettent de se protéger.
  • Participer à la protection et à la défense des logiciels et des services Internet.
  • Partager les techniques les plus pointues, hors du champ restreint de celles des spécialistes.
  • Permettre aux professionnels d'échanger sur les dernières avancées en matière de sécurité.
  • Faciliter les rencontres entre passionnés et professionnels à la recherche de compétences pointues.

L’objectif principal étant d’oeuvrer pour une meilleure compréhension et l’amélioration continue de la sécurité grâce à l’utilisation des nouvelles technologies.

Comme chaque année, la « Nuit du Hack » est l’occasion d’organiser deux challenges :

un challenge privé « Capture the flags » (CTF), constitué des 15 équipes qui se sont pre‐ qualifiées (5 personnes par équipe) les 24 et 25 mars derniers. Cette année, l’équipe gagnante du CTF de la « Nuit du Hack » sera automatiquement qualifiée pour le CTF de la DEFCON (du 26 au 29 juillet 2012 à Las Vegas).

un challenge public « Wargame », accessible à l’ensemble des participants à la « Nuit du Hack », basé sur une série de défis reliés à plusieurs catégories telles que la cryptographie, les applications web, les investigations… Chaque catégorie comprend plusieurs tests avec des niveaux de difficulté progressifs.

Pour ses 10 ans, la Nuit Du Hack réserve plein de surprises à ses participants, notamment l’organisation d’une Crash party, soirée réservée aux meilleurs challengers…

Pour plus d’informations sur le Wargame 2011 : wargame.nuitduhack.com et les pre-qualifications 2012 : http://wargame.nuitduhack.com/prequals‐ndh2k12/prequals‐nuitduhack‐ 2012.html.

Site : http://nuitduhack.com/

Les dates clés de la « Nuit du Hack » 2012 :

20 avril : deadline call for paper
24 avril : programme définitif
23 juin : Nuit du Hack