analyse de code

Error Prone : un outil pour améliorer l'analyse de type du compilateur Java

Soumis par fredericmazue le

Error Prone est un outil d'analyse de code Java développé par Google. Error Prone se présente comme un plugin au compilateur Java. "En utilisant Error Prone pour augmenter l'analyse de type du compilateur, vous pouvez détecter plus d'erreurs avant qu'elles ne vous coûtent du temps ou ne finissent par devenir des bogues en production. Nous utilisons Error Prone dans le système de construction Java de Google pour éliminer les classes de bogues graves de notre code" explique Mountain View. Google a ouvert le code de Error Prone.

Soit par exemple ce code :

import java.util.Set;
import java.util.HashSet;

public class ShortSet {
  public static void main (String[] args) {
    Set<Short> s = new HashSet<>();
    for (short i = 0; i < 100; i++) {
      s.add(i);
      s.remove(i - 1);
    }
    System.out.println(s.size());
  }
}

Avec Error Prone, la compilation émettra cette erreur :

$ bazel build :
hello ERROR: example/myproject/BUILD:29:1: Java compilation in rule '//example/myproject:hello'
ShortSet.java:6: error: [CollectionIncompatibleType] Argument 'i - 1' should not be passed to this method;
its type int is not compatible with its collection's type argument Short
s.remove(i - 1);
         ^
(see http://errorprone.info/bugpattern/CollectionIncompatibleType)
1 error

Error Prone est documenté sur son site dédié errorprone.info

Error Prone est un logiciel libre disponible sur GitHub.
SCA de Checkmarx est intégré à IntelliJ IDEA Ultimate

Soumis par fredericmazue le

Checkmarx et JetBrains annoncent aujourd'hui leur partenariat stratégique et la disponibilité d'un plug-in. La solution d'analyse du code Open Sources (SCA) de Checkmarx a été intégrée directement dans JetBrains IntelliJ IDEA Ultimate via un plug-in gratuit. Checkmarx SCA fournit aux développeurs des informations de sécurité sur les packages open source inclus directement ou indirectement dans leur code, leur permettant ainsi de résoudre les problèmes de sécurité pendant le développement plutôt qu'enproduction. Cette intégration :

  • Se compose d'un plug-in gratuit, facile à utiliser, fluide et sécurisé.
  • Aide les développeurs à créer du code plus sécurisé sans impacter le cycle de développement.
  • Se concentre sur l'inclusion de code open source (direct et indirect) dans les piles applicatives.

« Plus de cinq millions de développeurs à travers le monde utilisent IntelliJ IDEA Ultimate pour créer et fournir rapidement les applications requises par leurs organisations », déclare Razi Sharir, chef Produit, Checkmarx. « L'intégration de tests de sécurité applicatifs puissants dans leur environnement de développement quotidien minimise les frictions avec les workflow de développement d'applications modernes.  L'intégration facilite également la protection de ces applications avant leur compilation, plutôt que d'attendre le déploiement pour identifier les vulnérabilités. Checkmarx est fier de s'associer à JetBrains pour renforcer les performances de la communauté des développeurs. »

« L'écosystème Java a récemment connu plusieurs vulnérabilités majeures affectant des frameworks extrêmement utilisés, notamment Log4J et Spring. Nous sommes heureux de pouvoir fournir à nos utilisateurs des outils capables de mettre en évidence les dépendances vulnérables utilisées dans leurs projets et de leur permettre de faire une mise à jour  vers une version sécurisée en quelques clics. » poursuit Dmitry Jemerov, chef produit IntelliJ IDEA.
 
L'intégration Checkmarx SCA est disponible dans la version GA d'IntelliJ IDEA 2022.1.

Prise en charge de l'exécution et de l'analyse statique pour MSVC sur Compiler Explorer

Soumis par fredericmazue le
IDE
Image
Image
Image

Microsoft vient d'annoncer que l'exécution de code et l'analyse statique sont désormais disponibles pour MSVC sur Compiler Explorer. 

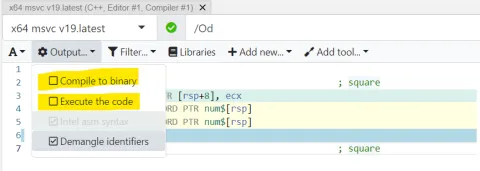
Pour activer l'exécution du code, cochez la case « Exécuter le code » dans le menu « Sortie… ». Maintenant, chaque fois que le code est compilé, il sera exécuté et la sortie sera affichée dans la fenêtre Sortie.

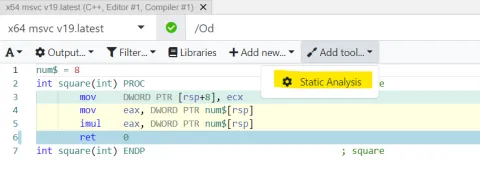
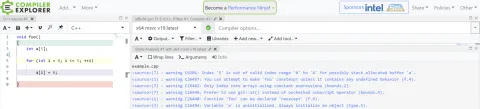
Pour activer l'analyse statique, sélectionnez « Analyse statique » dans le menu « Ajouter un outil… ». La sortie de l'outil sera écrite dans une nouvelle fenêtre d'analyse statique. 

L'analyse statique est montrée en action dans la capture ci-dessous.

Sécurité : GitHub lance l'analyse automatique de code à base de machine learning

Soumis par fredericmazue le

GitHub vient de lancer une nouvelle fonctionnalité d'analyse de code optimisées par l'apprentissage automatique. Cette fonctionnalité expérimentale est disponible en version bêta publique pour les référentiels JavaScript et TypeScript sur GitHub.com. Grâce aux nouvelles capacités d'analyse, l'analyse de code peut générer encore plus d'alertes pour quatre modèles de vulnérabilité courants : script intersite (XSS), injection de chemin, injection NoSQL et injection SQL. Ensemble, ces quatre types de vulnérabilités représentent de nombreuses vulnérabilités récentes (CVE) dans l'écosystème JavaScript/TypeScript, et l'amélioration de la capacité de l'analyse de code à détecter ces vulnérabilités au début du processus de développement est essentielle pour aider les développeurs à écrire un code plus sécurisé, selon GitHub. L' analyse de code GitHub est alimentée par le moteur d'analyse CodeQL

Cette nouvelle analyse expérimentale JavaScript et TypeScript est déployée pour tous les utilisateurs des suites d'analyse security-extended et security-ans-quality.

Si vous utilisez déjà l'analyse de code, mais que vous n'utilisez pas encore l'une de deux suites mentionnée ci-dessus, vous pouvez activer la nouvelle analyse expérimentale en modifiant votre fichier de configuration du workflow Actions d'analyse de code comme suit :

[...]
- uses: github/codeql-action/init@v1
   with:
      queries: +security-extended
[...]

Visual Studio 16.8 : l'analyse de code C++ prend en charge SARIF 2.1

Soumis par fredericmazue le
IDE

À partir de Visual Studio 16.8, MSVC Code Analysis prend officiellement en charge la norme SARIF 2.1.0. SARIF est une norme de l'industrie pour représenter les journaux d'analyse statique.

SARIF est l'acronyme de Static Analysis Results Interchange Format, qui est un format standard basé sur JSON pour la sortie des outils d'analyse statique. SARIF fournit un format riche destiné à répondre aux besoins d'un large éventail d'outils d'analyse, à la fois sophistiqués et simples. Il fournit également un mécanisme d'extensibilité pour permettre aux auteurs d'outils de stocker des données personnalisées que le format SARIF ne prend pas directement en charge. 

MSVC Code Analysis utilise un format de journal XML personnalisé pour signaler les défauts détectés lors de l'analyse du code. Bien que cela ait bien servi les utilisateurs au cours de la dernière décennie selon Microsoft, l'entreprise de Redmond a décidé de prendre en charge SARIF pour des fonctionnalités plus riches telles que la journalisation de la liste des fichiers analysés, les remplacements de configuration pour l'analyse, l'emplacement où les défauts sont supprimés si la journalisation a supprimé les avertissements, etc.

Avec cette mise à jour, l'analse de code apporte une meilleure expérience dont :

  • L'analyse en arrière plan
  • Le marquage en vert des défauts trouvés dans le code
  • des recommandations pour corriger ces défauts

Parallèlement Microsoft a amélioré MSVC Code Analysis afin que les développeurs disposent de plus d'options pour écrire davantage d'informations dans les fichiers journaux SARIF :

  • Liste des fichiers analysés  
  • Configurations utilisées pour l'analyse de code, y compris les options de ligne de commande 
  • Actions de règle pour chacune des règles actives pour lesquelles des défauts sont signalés 
  • Possibilité de consigner les avertissements du compilateur en plus des avertissements d'analyse de code
  • Possibilité de consigner les avertissements supprimés avec l'emplacement de la suppression 

IBM Cloud Continuous Delivery s'enrichit de Code Risk Analyzer

Soumis par fredericmazue le

IBM a annoncé une nouvelle fonctionnalité d'IBM Cloud Continuous Delivery : Code Risk Analyzer. 

Code Risk Analyzer permet aux développeurs d'évaluer et de corriger les risques de sécurité et juridiques qu'ils introduisent potentiellement dans le code source et fournit des commentaires directement dans les artefacts Git (par exemple, pull / fusionner les demandes). Code Risk Analyzer est fourni sous la forme d'un ensemble de tâches Tekton, qui peuvent être incorporées dans des pipelines de livraison.

Du côté des vulnérabilités potentielles, Code Risk Analyzer permet de découvrir les vulnérabilités des applications (Python, Node.js, Java) et de la pile du système d'exploitation (image de base) sur la base des informations sur les menaces de Snyk et Clair, et fournit des recommandations de correction. 

Du côté du déploiement, Code Risk Analyzer peut détecter les erreurs de configuration dans les fichiers de déploiement Kubernetes en fonction des normes du secteur et des meilleures pratiques de la communauté.

Enfin Code Risk Analyzer génère une nomenclature (BoM) tenant compte de toutes les dépendances et de leurs sources pour votre application. En outre, la fonctionnalité BoM-Diff vous permet de comparer les différences dans toute dépendance par rapport aux branches de base dans le code source.

[video:https://www.youtube.com/watch?v=Eln9G9qow1E autoplay:0]

Microsoft ouvre son analyseur de code Application Inspector

Soumis par fredericmazue le

L'outil d'analyse de code Microsoft Application Inspector diffère des autres outils d'analyse de code, car il ne renseigne pas sur la qualité du code qu'il analyse. Il ne vous dit pas si ce code est bien écrit ou s'il comporte des vulnérabilités potentielles à cause de faute de codage. Rien de tout cela.

Alors que fait-il ? Son analyse de code source a pour but d'identifier et de mettre en évidence des fonctionnalités bien connues et d'autres caractéristiques intéressantes du code source pour aider à déterminer ce qu'est le logiciel analysé et ce qu'il fait. Il se base sur 400 modèles de règles pour sa détection des fonctionnalités du code analysé.

Il sait analyser du code écrit avec langages de programmation, y compris C, C ++, C #, Java, JavaScript, HTML, Python, Objective-C, Go, Ruby, PowerShell et plus et comprend les formats de sortie HTML, JSON et texte.  

Microsoft Application Inspector peut vous aider à choisir parmi divers logiciels open source celui qui convient le mieux à vos besoins. Il peut vous aider à identifier les différences de fonctionnalités entre plusieurs versions d'un logiciel open source ou encore repérer des logiciels à risques.

Microsoft a ouvert le code de Application Inspector. Ce code est sous licence MIT et est disponible sur GtHub.