authentification biométrique

Aucun doigté n'est nécessaire pour déverrouiller un Galaxy S10
Soumis par fredericmazue le
Image

Lorsque les fabricants de smartphones présentent un nouveau système de reconnaissance faciale ou autre système biométrique tel qu'un capteur d'empreintes digitales, nous avons en général droit au classique discours qui affirme que ce nouveau système est révolutionnaire, d'une fiabilité inégalée, et apporte un niveau de sécurité sans précédent associé à une grande facilité d'utilisation.

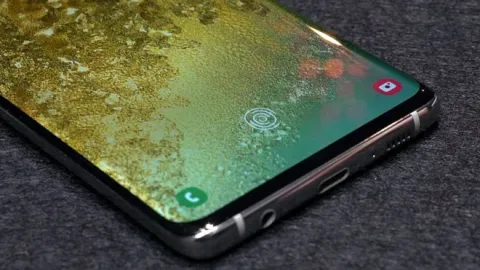
Nous avons eu droit à ce discours lorsque Samsung a présenté son capteur d'empreintes digitales 'révolutionnaire' du Galaxy S10. Il est indéniable que celui-ci est innovant, puisqu'intégré à l'écran (photo ci-dessous) et fonctionnant avec un scanner à ultra-sons.

Seulement voilà... Les utilisateurs soucieux de protéger leur coûteux appareil équipent souvent celui-ci d'un protecteur d'écran ou autre film synthétique. Or selon un article de la BBC lorsqu'une empreinte est enregistrée avec ce protecteur d'écran, le capteur d'empreintes perd les pédales.

Lisa Neilson a enregistré son empreinte du pouce droit, puis a découvert que son empreinte du pouce gauche, qui n'était pas enregistrée, pourrait également déverrouiller le téléphone.

Elle a ensuite demandé à son mari d'essayer et ses deux pouces l'ont également ouverte.

Et lorsque le protecteur d'écran a été ajouté au téléphone d'un autre membre de la famille, la même chose s'est produite, rapporte l'article de la BBC

Samsung, contacté à ce sujet, admet être conscient du cas de la reconnaissance des empreintes digitales défectueuse de S10 et va bientôt émettre un correctif logiciel.

C'est effectivement un gros problème. Si bien que la banque coréenne KaKao Bank, accessible uniquement en ligne, a demandé à ses clients de désactiver l'option de reconnaissance des empreintes digitales pour se connecter à ses services jusqu'à ce que le problème soit résolu.


Un symbole graphique indique aux utilisateurs où ils doivent appuyer pour fournir une empreinte digitale sur l'écran du Galaxy S1à (photo BBC)

Quand l'intelligence artificielle peut leurrer les capteurs d'empreintes

Soumis par fredericmazue le

Votre smartphone dispose d'un lecteur d'empreintes et vous trouvez ça très pratique pour le déverrouiller. C'est d'autant mieux que votre empreinte digitale est unique et que, du coup, le lecteur d'empreintes ne peut pas être trompé, pensez vous. Mais vous avez tort.

Une étude réalisée par la Tandon School of Engineering de l’Université de New York révèle un surprenant niveau de vulnérabilité des lecteurs d'empreintes, rapporte Science Daily.

En utilisant l'intelligence artificielle, en l'occurrence un réseau de neurones formé pour synthétiser les empreintes digitales humaines, l'équipe de recherche a mis au point un système de génération de fausse empreinte digitale qui pourrait potentiellement tromper un système d'authentification tactile sur cinq.

Le principe est similaire à celui de la clé maîtresse avec laquelle ont peut déverrouiller toutes les portes d'un bâtiment.

Avec l'intelligence artificielle, les chercheurs parviennent à créer ce qu'ils appellent des DeepMasterPrints, c'est-à-dire des empreintes qui correspondent à un grand nombre d'impressions stockées dans des bases de données d'empreintes digitales ce qui permet potentiellement de déverrouiller un grand nombre de périphériques.

Le fond du problème est que les systèmes basés sur les empreintes digitales utilisent des empreintes digitales partielles, plutôt que des empreintes complètes, pour confirmer l'identité. Les périphériques permettent généralement aux utilisateurs d’enregistrer plusieurs images de doigts différentes, et une correspondance avec toute impression partielle enregistrée suffit pour confirmer l’identité. Or les empreintes digitales partielles sont moins susceptibles d'être uniques que les impressions complètes.

L'étude des chercheurs montre ainsi qu'il existe suffisamment de similitudes entre les impressions partielles pour créer des MasterPrints capables de faire correspondre de nombreux partiels stockés dans une base de données.

"L'authentification par empreinte digitale est toujours un moyen efficace de protéger un périphérique ou un système, mais la plupart des systèmes ne vérifient pas pour l'instant si une empreinte digitale ou autre biométrique provient d'une personne réelle ou d'une réplique", a déclaré M Bontrager, le responsable de l'étude. "Ces expériences démontrent la nécessité d'une authentification multi-facteurs et devraient constituer un avertissement pour les fabricants de périphériques sur le potentiel d'attaques par empreintes digitales artificielles."