Barack Obama

Barack Obama se met à JavaScript
Soumis par fredericmazue le
Image

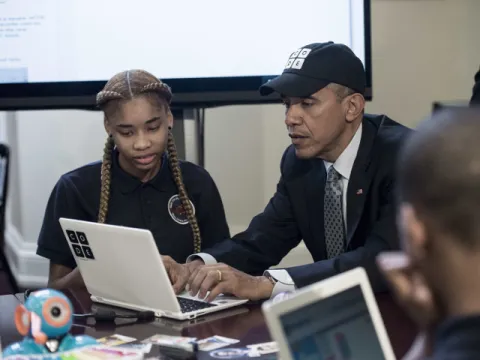
Shakespeare et Hemingway auraient pu se mettre à JavaScript,  Barack Obama s'y est mis. Enfin un peu...

Ca s'est passé lors du Hour of Code, un événement sponsorisé par la Maison Blanche, et dont le but est de donner le goût de la programmation. Essentiellement aux jeunes et aux adolescents, mais aussi aux adultes.

Le président américain s'est essayé à l'exercice et a créé un tout petit programme JavaScript, son tout premier programme. Mais les geeks puristes seront déçus. Première déception, le code n'a pas été écrit, mais composé par assemblage de bout de code via Google Blocky. Deuxième déception, la plus forte, car la tradition est massacrée, le programme n'est pas un Hello World ! :-) Il s'agit d'une programme capable qui dessine un carré.

Blague à part, l'initiative Hour of Code est intéressante, et elle a le mérite d'exister. Ce serait sans doute une bonne idée si l'Elysée faisait la même chose.

Source : www.fredzone.org

Commentaire actu

Des faux sites web annoncent la démission de Barack Obama

Soumis par fredericmazue le

Selon un bulletin de sécurité publié par Panda labs, de faux sites web annoncent la démission de Barack Obama pour convertir les ordinateurs des internautes en PC zombies.

Ce seraient ainsi plus de 40 sites web qui relaient l'annonce de la prétendue démission du président des États-Unis. Sur ces sites, les utilisateurs sont invités à télécharger un fichier pour découvrir toute l'histoire. Ce faisant, ils installent sur leur ordinateur plusieurs codes malveillants quii transforment leur ordinateur en PC zombie, contrôlé à distance par des pirates.

Selon PandaLabs, cette attaque semble avoir été lancée depuis la Chine car tous les domaines impliqués ont été achetés auprès d'une entreprise chinoise déjà connue pour son implication par le passé dans des cyber-attaques.

La Chine qui censure MSN et Google semble avoir aussi beaucoup de ménage à faire chez elle....

Les comptes de Britney Spears et Barack Obama piratés

Soumis par fredericmazue le

Profitant d’une faille de la sécurité du site Twitter, des pirates ont ciblé les comptes de 33 utilisateurs célèbres du site Twitter, dont ceux de Britney Spears, de Barack Obama et du présentateur de CNN Rick Sanchez. Leurs pages personnelles ont été détournées pour afficher des messages offensants ou gênants. Ces messages ont depuis été supprimés par les responsables de Twitter.

Les pirates ont eu accès à des outils normalement réservés au personnel technique de Twitter, qui permettent d’aider les utilisateurs bloqués à réinitialiser leur adresse électronique. Cette faille de sécurité fait suite à une autre attaque de phishing menée récemment contre le site, au cours de laquelle des cybercriminels ont pris le contrôle des comptes de plusieurs utilisateurs et s’en sont servis pour envoyer du spam au reste de la communauté Twitter.

« Cette nouvelle attaque est en fait beaucoup plus grave qu’une simple opération de phishing », commente Michel Lanaspèze, Directeur Marketing et Communication de Sophos France et Europe du Sud. « Il s’avère que les systèmes de Twitter exposaient potentiellement l’ensemble des comptes du service au risque d’une prise de contrôle par des pirates, et les utilisateurs touchés auraient pu être bien plus nombreux. Twitter va devoir mener une enquête approfondie sur sa sécurité pour s’assurer que cela ne puisse plus se reproduire et regagner la confiance de ses membres. Cette attaque doit sonner comme un avertissement s’adressant à toutes les entreprises en ligne détenant les identifiants de leurs utilisateurs pour les convaincre de mettre en place les mesures de sécurité nécessaires, afin d’interdire tout accès illégitime. »