C++

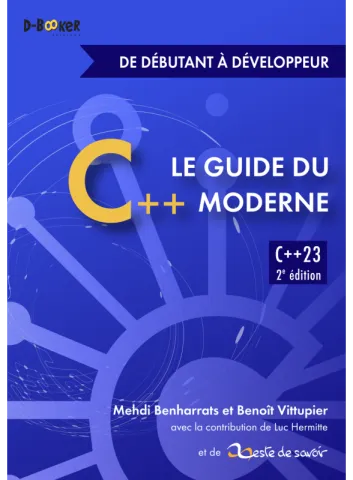
Le guide du C++ moderne 2e édition

Soumis par francoistonic le
Image

Les éditions D-Booker propose la 2e édition du guide guide du C++ moderne. "Deuxième édition fondée sur le C++23 (la norme actuelle). Un livre ambitieux et exigeant à destination des personnes désireuses d'apprendre le C++ en partant de zéro. Son objectif : vous rendre capable de concevoir et d'implémenter correctement des programmes en C++, conformément aux bonnes pratiques actuelles, et vous doter de bases solides pour que vous puissiez ensuite poursuivre seul votre apprentissage." explique la présentation. 

L'approche se veut progressive : introduction au langage, prise en main du langage, la programmation objet, etc. 

Livre disponible dès maintenant : https://www.d-booker.fr/programmation-et-langage/832-1366-guide-du-cpp-moderne-de-debutant-a-developpeur-cpp23.html#/21-option-consultation_en_ligne

TermOx II : une librairie C++ pour créer son interface terminal

Soumis par francoistonic le
Image

Tu veux développer ta propre interface Terminal ? TermOx II est pour toi ! Il s'agit d'une librairie C++ 20. Le projet promet une création d'interface avec un minimum de codes. La librairie permet de personnaliser le style, les caractères, les événements timers. Elle supporte Unicode, gère les événements clavier et souris, ajouter de widgets. Elle permet de créer des interfaces en couleurs. 

Un exemple simpliste :

#include <ox/ox.hpp>using namespace ox;int main(){    auto head = Label{{                    .text  = "C++20 Terminal UI Framework",                    .align = Align::Center,                    .brush = {.foreground = XColor::Blue, .traits = Trait::Bold},                }} | Border{.box = shape::Box::round(), .label = "TermOx II"};    return Application{head}.run();}On affiche uniquement un texte centré dans un cadre aux coins arrondis possédant un titre. Le projet est sous licence MIT.GitHub : https://github.com/a-n-t-h-o-n-y/TermOx

JUCE : un framework C++ pour créer des apps desktop et mobiles

Soumis par francoistonic le

JUCE est un framework C++ pour créer des applications desktop et mobile. Il peut s'intégrer à des projets existants avec CMake. Un projet JUCE peut s'exporter vers Xcode, Visual Studio, Android Studio. JUCE nécessite C++ 17 minimum, Xcode 12.4+, VS 2019, g++ 7 ou Clang 6 sur Linux. Un app JUCE peut compiler versmacOS, Windows, Linux, iOS et Android. 

JUCE 8 est en développement avec WebView UI, un meilleur support d'Unicode, un nouveau module d'animation, Direct2D sur Windows, intégration du SDK AAX. L'audio est un des usages favoris de JUCE. 

Si vous ne connaissez pas encore : https://juce.com/

C++ : Safe C++ vs Profiles, vers une guerre pour un C++ sécurisé ?

Soumis par francoistonic le

A tord ou à raison, C++ est souvent critiqué pour son manque de sécurité par défaut, particulièrement dans la gestion mémoire. The Register rapporte qu'un proposition d'un modèle à la Rust, soutenu par Sean Baxter, n'aurait pas été retenue par le comité de standardisation de C++. Cette proposition était de retenir Safe C++ comme sous-ensemble au langage. Baxter est le développeur du compilateur Circle. Cela fait des mois que le développeur pousse le langage à adopter l'approche mémoire de Rust. 

Safe C++ s'inspire de Rust pour renforcer la sécurité de C++ et de son modèle mémoire. Le projet concurrent est profiles, poussé par Bjarne Stroustrup. Toujours selon The Register, Baxter ne verrait pas profiles répondre aux attentes d'un C++ sécurisé. Il défend naturellement son projet. Problème : le comité n'a pas non plus acté l'intégration de profiles dans C++ 26... 

Bref, pour le moment, les débats n'aboutissent pas à des décisions concrétes pour renforcer la sécurisé par défaut dans le langage. Or, le temps joue contre C++ et les partisans de Rust n'en demandaient pas tant. 

La réponse pourrait-elle venir par une rupture, par exemple, avec le projet Carbon qui se présente comme un sucesseur à C++. Le langage n'est une évolution de C++ mais un nouveau langage tout en assurant une pleine interopérabilité. 

Constexpr Debugger : le nouvel outil de JetBrains

Soumis par francoistonic le

CLion 2025.3 EAP introduit un nouveau outil : Constexpres Debugger. "Vous permet de rester dans l'univers du compilateur et de voir ce qui se passe réellement : en parcourant l'évaluation, en inspectant les valeurs et en confirmant quelle branche constexpr a été déclenchée. Son utilisation vous permet de comprendre précisément ce que fait le compilateur et de corriger les problèmes plus rapidement." explique le post de présentation. Avec les évolutions de C++ 26 et notamment la notion de "reflection", les debugger doivent évoluer pour pouvoir traiter ces nouvelles metadonnées. Il s'agit d'une première version. 

Les fonctionnalités supportées :

- debug pas à pas sur static_assert et une déclaration constexpr

- voir ce que le compilateur voir : les appels aux piles, les locales, les arguments, etc.

- passer la souris sur une variable pour voir la valeur

- inspecter le contexte quand une évolulation d'une constante échoue à déterminer quand et pourquoi le problème s'est produit

Ce qui n'est pas possible de faire : les points d'arrêt sur une évoluation constexpr, les modules C++ 20 ne supportent pas le debug constexpr, des constructeurs ne supportent pas constexpr

Présentation complète et usage : https://blog.jetbrains.com/clion/2025/09/introducing-constexpr-debugger/

Microsoft veut améliorer l'expérience C++ avec Copilot

Soumis par francoistonic le

Pour l'équipe C++ de Microsoft, le constat est là : Développer du code C++ peut s'avérer complexe. La structure, le style et les conventions d'un projet C++ peuvent varier considérablement d'un référentiel à l'autre, et le contexte critique d'une tâche donnée s'étend souvent sur plusieurs fichiers. Cela peut obliger les développeurs C++ à ouvrir et à parcourir plusieurs fichiers pour bien comprendre un projet donné et créer du nouveau code.

Avec Copilot, deux améliorations sont visées :

- évolution de la complétion du code C++ avec des modèles comprenant mieux la syntaxe du langage et les différentes bases de codes C++

- améliorer la connaissance du workspace C++ pour proposer un code plus pertinent

Ce travail d'amélioration a été fait sur le nouveau modèle GPT-4o qui a été entrainé sur plus de 275 000 référentiers publics utilisant plus 30 langages différents. Ce modèle est disponible sur Visual Studio Code et Visual Studio. 

Pure Virtual C++ : rendez-vous le 30 avril

Soumis par francoistonic le

Une journée dédiée à C++ : Pure Virtual C++. Elle aurait lieu le 30 avril prochain à partir de 14h. Le programme s'annonce intéressant : les performances en C++ 23, développement multiplateforme, debugging dynamique, les dernières améliorations sur VS Code et Visual Studio, proxy, les modules en C++

Agenda : https://devblogs.microsoft.com/cppblog/pure-virtual-cpp-2025-pre-conference-videos/

Les vidéos de pré-conférence sont disponibles : https://www.youtube.com/playlist?list=PLReL099Y5nRfLGBGRHml5WE81yk2OxdVU

C++ : Stroustrup appelle à défendre le langage et à accélérer le safe memory

Soumis par francoistonic le

Stroustrup appelle la communauté C++ à défendre le langage depuis les polémiques des agences de sécurité et de la maison blanche. C++ est devenu une cible de choix de nombreux experts en sécurité et d'éditeurs : C++ n'est pas assez sécurisé, utiliser Rust ! En cause, la difficulté à bien utiliser la gestion mémoire et la notion de safe / unsafe et de la memory safe. 

Depuis, plusieurs propositions ont été lancées pour faciliter la sécurité par design dans le langage : TrapC, FilC, MiniC, Safe C++, etc. Mais le travail avancerait trop lentement pour le créateur du langage. Dans une note pour le comité de standarisation du 7 février, Bjarne appelle à agir rapidement et à mieux défendre C++. Le WG21 doit agir de manière significative. Il rappelle que le memory safe est un sujet crucial. 

Quelques jours plus tard, il évoque la réelle menace sur C++ des dernières directives des agences américaines sur l'obligation des constructeurs de proposer une approche memory safe dans les roadmaps produits. En arrière-plan, il y a aussi l'appel de Mark Russinovich (Microsoft Azure) à utiliser uniquement Rust pour les nouveaux projets. Au-delà, il y a une réelle question : une dépréciation C et C++ dès 2026 dans agences américaines. 

Bjarne supporte les safety profiles dans le langage. Ce framework devrait intégrer le standard C, C++ mais le processus d'intégration est long. Pourquoi pas assurer une intéropérabilité avec Rust le temps de simplifier le memory safe ? 

Index TIOBE juin 2024 : C++ dépasse C et atteint la deuxième place

Soumis par fredericmazue le

Ce mois de juin 2024 C++ est devenu le numéro deux de l'index TIOBE. C'est historique pour le langage car non seulement c'est la première fois qu'il atteint ce classement mais c'est aussi la première fois qu'il passe devant le langage C, jusqu'ici indéboulonnable. A la base, lorsqu'il a été créé, C++ voulait être un meilleur C. Il lui aura fallu 39 ans pour y "arriver". Nous mettons le mot arriver entre guillement, car bien sûr le classement de ce mois n'est qu'un indice de popularrité et certainement pas une éférence technique.

Selon Paul Jansen, PDG de TIOBE Software,  le C++ a commencé une nouvelle vie à partir de 2011 avec ses mises à jour cohérentes tous les trois ans. Bien que la plupart des compilateurs et des ingénieurs ne puissent pas suivre ce rythme, voir le langage évoluer est considéré comme un succès. Les principaux atouts du C++ sont ses performances et son évolutivité, ce qui peut donc expliquer au final cette nouvelle popularité, même si, toujours selon Paul Jansen, C++ a aussi son inconvénient: Son inconvénient réside dans ses nombreuses façons de faire les choses, c'est-à-dire son riche langage de fonctionnalités, qui est dû à sa longue histoire et à son objectif de compatibilité ascendante.

Dans ce classement de juin 2024, on remarque une légère basse de C#, qui ne cesse de perdre en popularité depuis 2023, où il avait été élu langage de l'année et atteignait presque 10%, contre seulement 6.65% en ce mois de juin.

La Maison Blanche invite à préférer Rust à C++

Soumis par fredericmazue le

Il y a un an, la NSA avait déjà déjà publié un document recommandant l'usage de langages de programmation qu'elle considère comme sûrs au niveau de la gestion de la mémoire, comme C#, Go, Java, Ruby, Rust, and Swift, au détriment de C et de C++. Cette semaine, la Maison Blanche a publié un communiqué indiquant que le directeur de son bureau national du cyberespace a produit un rapport appelant la communauté technique à réduire de manière proactive la surface d'attaque dans le cyberespace. Ce document est intitulé 'Back to the Building Blocks: A Path Toward Secure and Measurable Software.' Il rappelle que la sécurité informatique est considérée comme un problème de sécurité nationale par l'administration Biden-Harris.

Ce document s'intéresse à la sécurité logicielle y compris dans l'espace. Le document encourage les programmeurs à utiliser les 'douzaines de langages' sûrs en ce qui concerne la gestion de la mémoire, et plus particulièrement recommande, lorsque les performances sont en jeu, d'éviter C et C++, au profit de Rust. Même si des tests reste à faire avec Rust avant de l'utiliser dans les technologies spatiales. On peut lire de ce document de 19 pages :

"Les programmeurs qui écrivent des lignes de code ne le font pas sans conséquence ; la façon dont ils font leur travail est d’une importance cruciale pour l’intérêt national. Ce passage de la réaction à la préparation stratégique souligne l'énorme influence que la communauté technique peut avoir sur la sécurité d'un écosystème digital partagé. Ce rapport articule une double approche : premièrement, afin de réduire les vulnérabilités mémoire à grande échelle, les créateurs de logiciels et de matériel peuvent sécuriser les éléments constitutifs du cyberespace. Ce rapport se concentre sur le langage de programmation en tant qu'élément de base principal, et explore l'architecture matérielle et les méthodes formelles comme approches complémentaires […] Les vulnérabilités de sécurité dues à la gestion de la mémoire sont une classe de vulnérabilité affectant la façon dont la mémoire est accessible, écrite, allouée ou désallouée de manière involontaire. Les experts ont identifié quelques langages de programmation qui manquent de traits associés à la sécurité de la mémoire et qui ont également une forte prolifération sur des systèmes critiques, tels que C et C++. Choisir d'utiliser des langages de programmation à gestion de mémoire sécurisée dès le départ, comme le recommande la Cybersecurity and Infrastructure Security Agency (CISA) est une bonne pratique de développement de logiciels sécurisés dès la conception. […] L'écosystème spatial n'est pas à l'abri des vulnérabilités en matière de sécurité de la mémoire, mais il existe plusieurs contraintes des systèmes spatiaux en ce qui concerne l’utilisation du langage. Premièrement, le langage doit permettre au code d'être proche du noyau afin qu'il puisse interagir étroitement avec les logiciels et le matériel. Deuxièmement, le langage doit prendre en charge le déterminisme afin que le timing des sorties soit cohérent, et troisièmement, le langage ne doit pas avoir – ni pouvoir supplanter – le « garbage collector », une fonction qui récupère automatiquement la mémoire allouée par le programme informatique qui n'est plus utilisée. Ces exigences contribuent à garantir les résultats fiables et prévisibles nécessaires aux systèmes spatiaux. Selon les experts, les langages de programmation avec une gestion de la mémoire sûre ou non répondent à ces critères. À l’heure actuelle, les langages les plus utilisés répondant aux trois propriétés sont C et C++, qui ne sont pas des langages de programmation à gestion de mémoire sécurisée. Rust, un exemple de de langage à gestion de mémoire sécurisée, possède les trois propriétés requises ci-dessus, mais n'a pas encore été prouvé dans systèmes spatiaux. Des progrès sur les chaînes d'outils de développement, la formation de la main-d'œuvre et des cas d'étude sur le terrain sont nécessaires pour démontrer la viabilité des langages sécurisés en mémoire dans ces cas d’utilisation. […]"

Le rapport complet de la Maison Blanche peut être lu ici.

L'année dernière Bjarne Stroustrup, le créateur du langage C++, avait écrit un document pour répondre  à celui de la NSA. Il est probable qu'il ne fera pas le même travail cette fois, car d'une certaine façon ce travail est déjà fait.

Bjarne Stroustrup nous a en effet signalé l'existence de 4 documents en cours d'élaboration, en ajoutant que d'autres viendront les compléter. Ces documents, à l'origine destinés au comité de standardisation de C++, peuvent intéresser tout programmeur qui a une bonne compréhension de C++. Ces documents ont été écrits par Bjarne Stroustrup lui-même ou en collaboration avec d'autes gourous du C++, dont, notamment, Gabriel Dos Reis, ingénieur chez Microsoft, connu pour être un des développeurs principaux du compilateur C++ de GCC.

Ces documents sont :

Bjarne Stroustrup suggèrent également cette vidéo à ceux que cette question intéresse :

[video:https://www.youtube.com/watch?v=I8UvQKvOSSw&t=194s autoplay:0]