Canonical

Canonical lance Charmed MLFlow
Soumis par fredericmazue le
Image

Canonical annonce le lancement de Charmed MLFlow. Charmed MLFlow fait partie du portefeuille FLOps de Canonical. 

Charmed MLFlow peut être déployé sur un ordinateur portable en quelques minutes et il est entièrement testé sur Ubuntu. Il peut être utilisé sur d'autres systèmes d'exploitation via Multipass de Canonical ou Windows Subsystem for Linux (WSL).

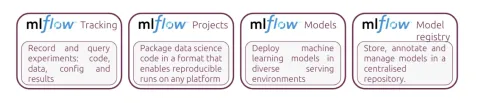
Charmed MLFlow dispose de capacités d’enregistrement des modèles, permettant aux professionnels de stocker, d'annoter et de gérer des modèles dans un référentiel centralisé.  Cela permet de rationaliser la phase de développement de machine learning et offre une visibilité sur le statut de toutes les expériences réalisées, y compris les résultats, les modifications apportées et les configurations possibles.

Il fonctionne sur n'importe quel environnement, cloud public ou privé, et prend en charge les scénarios hybrides et multi-cloud. Il fonctionne également sur n'importe quelle distribution Kubernetes conforme à la SNCF, telle que Micro K8s, Charmed Kubernetes ou EKS. Les data scientists peuvent déplacer leurs modèles des ordinateurs portables vers l'infrastructure de leur choix, en utilisant la même infrastructure.

Charmed MLFlow peut être déployé de manière autonome et intégré à des outils tels que Jupiter Notebook, Charmed Kube Flow et XServe. En outre, il inclut la surveillance de l'infrastructure grâce à Canonical Observability Stack (COS). En combinaison avec Charmed Kube Flow, les utilisateurs peuvent exploiter d'autres fonctionnalités telles que l'ajustement des hyperparamètres, la planification des GPU ou le service de modèles.

Charmed MLFlow bénéficie de correctifs de sécurité grâce à l'abonnement Ubuntu Pro. comme les correctifs pour les vulnérabilités et expositions courantes (CAVE) et d'un engagement de maintenance de la sécurité sur dix ans. Ubuntu Pro offre également des fonctionnalités de renforcement et de conformité à des normes telles que FedRAMP, HIPAA et PCI-DSS, qui sont idéales pour les entreprises qui exécutent des charges de travail AI/ML dans des environnements réglementés.

Outre les correctifs de sécurité, les entreprises peuvent bénéficier d'une assistance 24/7 pour le déploiement de Charmed Flow, la surveillance du temps de fonctionnement, la correction des bug et les opérations. Pour les organisations qui manquent d'expertise interne en matière d'infrastructure de machine learning, mais qui souhaitent démarrer, Canonical propose des services gérés.

"MLFlow est devenu le principal framework d'IA pour rationaliser toutes les étapes de la ML. Sa popularité est due à sa flexibilité qui permet autant une expérimentation desktop local que le déploiement étendu sur le cloud, répondant ainsi aux besoins des particuliers et des entreprises", a déclaré Cédric Gegout, vice-président de la gestion des produits chez Canonical. "Charmed ML Flow est donc un complément idéal à notre suite Canonical MILOps, offrant des solutions rentables qui permettent aux développeurs de commencer à petite échelle et d'évoluer au même rythme que la croissance de l’entreprise, sans les tracas typiques de l'infrastructure ML et avec un simple abonnement à Ubuntu Pro".

Les annonces de Canonical à KubeCon Amsterdam 2023

Soumis par fredericmazue le

Canonical est présent à KubeCon et CloudNativeCon Europe cette année en tant que sponsor platine. L'événement phare de la Cloud Native Computing Foundation réunit une fois de plus les adeptes et les technologues des principales communautés open-source et cloud-native du monde entier à Amsterdam, aux Pays-Bas, du 18 au 21 avril 203.

Canonucal a prévu de faire des annonces lors de cet événement

Charmed Kubernetes et Ubuntu Pro comblent le fossé en matière de sécurité des conteneurs

Ubuntu Pro est lancé avec de nouvelles fonctionnalités complémentaires pour les utilisateurs cherchant à sécuriser leurs charges de travail Kubernetes et les systèmes d'exploitation sous-jacents. Ubuntu Pro comprend des fonctions de sécurité avancées, notamment des correctifs automatisés et des mises à jour du noyau, ainsi que des options de support et de maintenance améliorées. 

Les utilisateurs peuvent également profiter des capacités de personnalisation d'Ubuntu Pro, comme la possibilité de créer des images et des configurations personnalisées pour répondre à leurs besoins spécifiques.

Associé à MicroK8s, le zero-ops, Kubernetes de Canonical, et à sa fonctionnalité de strict confinement, il répond aux attentes de ceux qui cherchent à se rapprocher de la sécurité full stack.

La plateforme open-source Kubescape d'ARMO a été récemment annoncée comme un opérateur logiciel entièrement géré pour la distribution Kubernetes Charmed de Canonical. Cette collaboration se traduit par des environnements Kubernetes durcis et plus sécurisés.

MicroK8s FIPS en accès anticipé

Canonical va annoncer la dernière version de MicroK8s, qui prend désormais en charge la norme de sécurité Federal Information Processing Standard (FIPS) développée par le National Institute of Standards and Technology (NIST) pour garantir la sécurité et l'intégrité des données sensibles. Cette nouvelle fonctionnalité signifie que les MicroK8s peuvent désormais être utilisés dans des environnements où la conformité FIPS est requise, tels que les agences gouvernementales et les institutions financières.

L'appliance AWS MicroK8s est désormais disponible pour tous

MicroK8s est désormais disponible en tant que nouvelle appliance sur AWS Marketplace. Cette intégration permet aux utilisateurs d'AWS de déployer et de gérer facilement MicroK8s sur Amazon Web Services. Les utilisateurs peuvent rapidement et facilement lancer et gérer leurs clusters Kubernetes sur AWS. Cette intégration offrira une expérience transparente aux développeurs et aux équipes informatiques qui s'appuient sur Kubernetes pour leurs applications. Le partenariat de Canonical avec AWS Marketplace offrira aux utilisateurs davantage d'options pour déployer et mettre à l'échelle leurs charges de travail Kubernetes sur Amazon Web Services. Cela profitera aux entreprises qui recherchent un moyen fiable et rentable d'exécuter leurs applications sur Kubernetes.

Migration des charges de travail de VM à conteneur avec Charmed Kubernetes

Canonical annoncera également la disponibilité d'un nouveau charme pour Kubevirt. Kubevirt est une solution de virtualisation open-source qui permet de déployer des machines virtuelles sur des clusters Kubernetes. Kubevirt permet aux utilisateurs de déployer et de gérer des machines virtuelles de la même manière que des conteneurs. Les utilisateurs peuvent exécuter des charges de travail héritées sur Kubernetes, ce qui est particulièrement utile pour les organisations qui sont en train de migrer d'une infrastructure héritée vers Kubernetes.

Keynotes et présentations 

Keynote : MLOps on Highly Sensitive Data - Strict Confinement, Confidential Computing, and Tokenization Protecting Privacy - Maciej Mazur, Principal AI/ML Engineer, Canonical & Andreea Munteanu, AI/ML Product Manager, Canonical

Jeudi 20 avril - 10:05 - 10:20

Construire une plateforme d'expérimentation Kubernetes avec OpenFeature ; Permettre aux organisations de mettre la théorie en pratique - Alexander Simon Jones, Canonical

Jeudi 20 avril - 16:30 - 17:05

Canonical devient membre du groupe de travail Eclipse Software Defined Vehicle

Soumis par fredericmazue le

La société Canonical annonce qu'elle est désormais membre officiel du groupe de travail Eclipse Software Defined Vehicle (SDV WG). La Fondation Eclipse SDV, spécialiste des véhicules définis par logiciel (SDV), se concentre sur les innovations qui feront évoluer les solutions automobile en utilisant des logiciels open-source. Avec une plateforme technologique ouverte, les entreprises du secteur automobile peuvent utiliser et intégrer des normes ouvertes et une expérience puissante pour les développeurs pour leur propre développement logiciel.

Canonical va contribuer à définir les solutions automobiles du futur grâce à plus de 20 ans d'expérience dans l'open source et la fourniture d'Ubuntu sachant que les prochaines générations de véhicules s'appuieront sur des approches cloud-natives. En aidant les entreprises à tirer parti de ces solutions, Canonical ouvre la voie aux véhicules définis par logiciel. Pour les cas d'utilisation qui nécessitent des calculs AI/ML et un temps de réponse rapide, Canonical fournit Ubuntu en temps réel avec un noyau Linux qui intègre PREEMPT-RT, garantissant un temps de réponse à faible latence. 

Avec 10 ans de maintenance de sécurité pour les vulnérabilités et expositions communes (CVE), Canonical peut fournir les meilleurs logiciels de manière régulière et fiable tout en tirant parti des mises à jour over-the-air (OTA) de pointe.

"Nous sommes très heureux que Canonical rejoigne le groupe de travail SDV d'Eclipse. Nous constatons un attrait fort pour nos initiatives et nos innovations pour les véhicules définis par logiciel ce qui servira de socle pour l'avenir des véhicules connectés. Il est clair que ce niveau d'innovation et de changement radical dans l'industrie automobile nécessite une collaboration ainsi qu'une approche et un état d'esprit qui soient code-first," déclare Mike Milinkovich, directeur exécutif de la Fondation Eclipse. "Grâce à l'expertise de Canonical dans l'offre de produits et de solutions logicielles significatives sur la base de l'open source, ainsi qu'à son expérience dans la création de communautés, nous sommes heureux de les accueillir dans notre groupe de travail sur les véhicules définis par logiciel".

"Nous sommes fiers de faire partie du groupe de travail Eclipse SDV et de contribuer à la communauté open-source dans un domaine aussi passionnant. Permettre à l'industrie automobile de disposer des meilleurs logiciels open-source générera de l'innovation et aidera à développer de nouvelles opportunités commerciales", a déclaré Bertrand Boisseau, responsable du secteur automobile chez Canonical. "Nous pensons que Canonical est le mieux placé pour aider l'industrie à accélérer le passage à des véhicules définis par logiciel qui nécessitent des architectures simplifiées, des logiciels évolutifs et des approches cloud-natives".

Canonical lance une nouvelle version de Landscape (en bêta)

Soumis par fredericmazue le

Canonical  annonce le lancement d'une nouvelle version de son outil de gestion et d'administration, Landscape, en Bêta au moment ou nous écrivons ces lignes. Cette nouvelle version, introduite avec Ubuntu 22.10 Kinetic Kudu, intègre de nouvelles fonctionnalités ainsi qu'un support élargi pour les architectures Arm et RISC-V. 

Prise en charge des processeurs RISC-V pour Landscape Client

La version bêta de Landscape inclut un paquetage Landscape Client avec des constructions d'architecture RISC-V. SiFive et d'autres innovateurs RISC-V construisent des appareils avec la prochaine génération de technologie de processeur RISC-V. Les utilisateurs de ces produits bénéficieront des avantages de l'architecture RISC-V et d'une compatibilité élargie des processeurs de Landscape beta, aussre canonocal.

Prise en charge des processeurs Arm pour Landscape Server

La version bêta de Landscape prend en charge les processeurs arm64, où qu'ils soient, à condition que les exigences minimales pour Landscape soient respectées : un processeur à double cœur (ou 2 CPU virtuels) fonctionnant à 2,0 GHz ou plus, avec au moins 4 Go de RAM et 10 Go d'espace disque. Les processeurs Ampere Altra Aarch64 (arm64) sont aujourd'hui supportés pour les serveurs, et tous les grands fournisseurs de clouds publics proposent des machines virtuelles basées sur Ampere® Altra® Aarch64 (arm64).

Un déploiement plus facile avec Juju

Les utilisateurs qui souhaitent bénéficier de l'évolutivité et de la haute disponibilité peuvent déployer Landscape via Juju. Juju est le framework d'opérateurs charmed de Canonical, qui permet à quiconque de déployer des opérateurs, également connus sous le nom de charms. Les charmes de la version bêta de Landscape ont été réécrits pour tirer parti des fonctionnalités les plus récentes de Juju.

Un dépôt github de Landscape Scripts regroupe des tutoriels et des scripts pour les cas d'utilisation courants dans Landscape. Au fur et à mesure que les organisations et les individus consomment et améliorent les scripts Landscape, et construisent des intégrations avec l'API Landscape, Canonical identifiera les améliorations qui ont un intérêt clair pour une intégration native à Landscape beta, et finalement dans la version stable de Landscape. Cette dernière sera lancée en avril 2023 avec la prochaine version d'Ubuntu.

Canonical intègre Kubernetes 1.24 et enrichit Charmed Kubernetes et MicroK8s

Soumis par fredericmazue le

Canonical annonce le lancement de Canonical Kubernetes 1.24 qui reprend toutes les innovations de la version upstream de Kubernetes 1.24 sortie début mai. Les nouvelles fonctionnalités de cette dernière sont également disponibles avec sa distribution allégée MicroK8s et la version managée, Charmed Kubernetes.

Toutes les fonctionnalités Kubernetes 1.24 sont ainsi disponibles dans Canonical Kubernetes et pour ses deux distributions, MicroK8s et Charmed Kubernetes. Par ailleurs, MicroK8s a bénéficié des améliorations suivantes :

Stockage distribué à haute disponibilité avec OpenEBS Mayastor

Kubernetes utilise de nombreux concepts et abstractions pour gérer le stockage requis par les charges de travail : PersistentVolumes, PersistentVolumeClaims, Container Storage Interface (CSI), volume provisioning, réplication... Pour faire fonctionner ces outils sur des simples ou des déploiements HA multi-nœuds, il est maintenant possible d’utiliser l’addon MicroK8s OpenEBS Mayastor. 

Des addons MicroK8s, personnalisés pour les clusters K8s

MicroK8s permet maintenant de lancer une commande unique pour activer n’importe quel service du cluster K8s, sans configuration nécessaire. Dans MicroK8s v1.24, Canonical permet à ses utilisateurs d’apporter leurs propres addons, en créant leur propre dépôt d’addons. Cela permet de personnaliser les clusters Kubernetes tout en conservant la simplicité de MicroK8s en tant qu’outil de développement et plateforme K8s intégrée.

Kubernetes simplifié pour les scientifiques des données avec MicroK8s sur NVIDIA DGX

NVIDIA DGX est une suite matérielle spécialement conçue pour exécuter une pile logicielle optimisée pour les équipes de datascience. Les équipes de petite et moyenne taille peuvent désormais bénéficier de la certification de MicroK8s sur DGX, qui leur offre une expérience Kubernetes rationalisée avec une faible empreinte, ainsi que des optimisations de plateforme et des mises à jour transactionnelles. La simplicité avec laquelle MicroK8s gère les déploiements Kubernetes et consomme les composants matériels DGX tels que les GPU permet aux data scientists de se concentrer sur leur métier plutôt que de gérer l’infrastructure.

Charmed Kubernetes profite également de plusieurs améliorations telles que :

Autoscaling des nœuds de travail avec le Cluster Autoscaler (CA)

Cluster Autoscaler est un projet upstream qui ajuste automatiquement la taille des clusters Kubernetes en fonction de quotas prédéfinis d’utilisation des ressources. Dans le cadre de Charmed Kubernetes (CK8s) 1.24, un nouveau charm a été développé pour apporter les mêmes capacités aux clusters Canonical. Cela permet à l’opérateur de gestion du cycle de vie, Juju, de déployer le service Cluster Autoscaler dans le cadre d’un déploiement de modèles CK8s, et d’ajouter ou de supprimer des unités en fonction des décisions prises par le service. Cela s’applique aussi bien aux hôtes réguliers basés sur les VM qu’aux hôtes « à usage spécial » tels que les machines équipées de GPU pour l’accélération matérielle. 

Traefik ingress charm pour une mise en réseau et une observabilité améliorées

Traefik est un projet CNCF populaire qui vise à faciliter les opérations réseau. Charmed Kubernetes 1.24 est livré avec un nouveau charm Traefik ingress qui permet aux clusters CK8s d’effectuer une configuration d’ingress plus complexe et de contrôler le trafic vers les services du cluster. En outre, le charme Traefik ingress intègre les clusters CK8s à la nouvelle pile d’observabilité Canonical en utilisant la capacité de routage par unité qui permet d’acheminer les services vers un pod précis.

AI-aaS composable à l’échelle avec Charmed Kubernetes sur NVIDIA DGX

Alors que MicroK8s répond aux besoins spécialisés en IA/MLOps des petites et moyennes équipes de science des données sur les systèmes NVIDIA DGX, Charmed Kubernetes est là pour répondre aux besoins des équipes qui recherchent une solution AI/ML as-a-Service à grande échelle sur DGX. Charmed K8s, certifié DGX-Ready, permet de mettre en place des architectures de clusters d’IA composables basées sur les projets CNCF et autres projets open source les plus populaires. Il apporte également l’automatisation complète du cycle de vie de Kubernetes et des charges de travail de conteneurs pour éliminer les difficultés liées à l’exploitation des piles AI/MLOps à l’échelle.

Canonical permet de patcher à la volée les noyaux en production sur les environnements sécurisés

Soumis par fredericmazue le

Canonical annonce la lancement de Ubuntu Livepatch on-prem, une amélioration de son service Ubuntu livepatch qui permet aux entreprises de patcher directement leurs politiques en matière de noyau. Conçu pour les environnements d’entreprise complexes qui suivent leur propre politique de déploiement des correctifs, Ubuntu Livepatch on-prem fournit la base d’une gestion continue des vulnérabilités efficace mais fine sur les clouds privés, hybrides ou publics. Il offre une expérience fonctionnelle et productive aux administrateurs système ou aux équipes d’exploitation informatique. 

Les environnements d’entreprise complexes, à haute sécurité et disponibilité suivent souvent des politiques qui exigent un déploiement progressif des mises à jour afin de réduire les risques ou reposent sur des environnements isolés à haute sécurité qui doivent être mis à jour. Ces environnements, jusqu’à présent, ne pouvaient pas profiter du service Ubuntu Livepatch pour améliorer leur temps de disponibilité. Ubuntu Livepatch on-prem améliore la disponibilité de ces environnements, en permettant à une organisation d’accéder aux livepatchs dans des environnements isolés, ainsi que de définir sa politique de déploiement et de garder un contrôle total sur les machines qui seront mises à jour et quand.

« Avec Ubuntu Livepatch on-prem, nous démontrons notre engagement à améliorer les flux de travail dans les environnements d’entreprise », a déclaré Nikos Mavrogiannopoulos, chef de produit chez Canonical.  

Les temps d’arrêt sont l’un des problèmes majeurs de tout fournisseur de services. C’est cependant inévitable lorsque l’on déploie des correctifs de vulnérabilité sur le noyau Linux de manière traditionnelle. En effet, le système mis à jour doit être redémarré pour appliquer les modifications, quelle que soit la stratégie de déploiement (Kubernetes, OpenStack ou bare-metal). Les leaders du secteur atteignent un temps de disponibilité élevé en appliquant les livepatches du noyau sans redémarrage et sans maintenance programmée. Avec une maintenance régulière des serveurs, Ubuntu Livepatch on-prem peut éliminer le besoin de redémarrages non programmés pour les entreprises tout en leur permettant de suivre de près les mises à jour de leurs logiciels.

Canonical annonce la disponibilité de Anbox Cloud sur AWS Marketplace

Soumis par fredericmazue le

Canonical  annonce la disponibilité de l’appliance cloud Anbox sur AWS Marketplace. La disponibilité du container dédié aux développements Android va apporter un processus de prototypage et de déploiement plus rapide et facile pour les applications Android dans le Cloud, selon Canonical. 

L’appliance Anbox Cloud est une version à petite échelle (small-scale) de l’Anbox Cloud de Canonical, qu’utilisent les développeurs pour le prototypage rapide de solutions Android-in-the-Cloud. De plus, AWS Marketplace rend Anbox Cloud facilement disponible avec un accès à un ensemble d’instances plus large, avec notamment la prise en charge des CPU ARM et des GPU NVIDIA. 

« Anbox Cloud de Canonical offre à nos clients une solution facile et puissante pour exécuter un grand nombre d’instances Android en parallèle sur une seule instance AWS, et avec la prise en charge des instances x86 et ARM les clients peuvent choisir la meilleure option pour leur cas d’utilisation », a déclaré Mona Chadha, Director of AWS Marketplace Category Management d’AWS. 

« Avec l’Anbox Cloud Appliance sur AWS Marketplace, le prototypage, le développement et l’exécution d’Android dans le cloud deviennent simples et faciles. Android dans le cloud devient simple et un outil puissant entre les mains de nos clients avec un accès à un large éventail de types d’instances y compris les GPU ARM et NVIDIA », déclare Alex Gallagher, VP Public Cloud de Canonical.

La disponibilité des GPU NVIDIA sur les instances G4  Elastic Compute Cloud d’Amazon(Amazon EC2) permet d’accéder à un rendu accéléré par le matériel tandis que l’encodage vidéo fournit une solution de streaming dans le cloud à faible latence. En travaillant avec NVIDIA, Canonical vise à optimiser Anbox Cloud pour leurs GPU. 

« La plateforme Anbox de Canonical fournit une solution complète qui fonctionne de manière transparente avec les piles logicielles Linux et Android de NVIDIA pour virtualiser les applications mobiles et les diffuser en toute sécurité à l’échelle de la population croissante d’appareils mobiles 5G », a déclaré Phil Eisler, vice-président et directeur général de GeForce Now, le service de cloud gaming de NVIDIA.

L’Anbox Cloud Appliance est conçue pour faciliter la productivité en fournissant une interface en ligne de commande pour les développeurs et une interface web simple pour gérer et exploiter les applications Android dans le cloud. Les développeurs peuvent télécharger leurs applications Android, configurer et virtualiser les appareils Android, et diffuser des sorties graphiques en temps réel vers n’importe quel site Web ou mobile.

En outre, l’Anbox Cloud Appliance est basé sur Ubuntu Pro et est livré avec toutes ses caractéristiques pour fournir un système d’exploitation de base robuste et sécurisé. Cela inclut la disponibilité des mises à jour de sécurité pendant dix ans et l’accès aux correctifs du noyau.

Plus d’informations sur le site de Canonical.

Canonical lance un support de classe entreprise pour Blender

Soumis par fredericmazue le

Canonical a mis en place un partenariat avec Blender, pour apporter au logiciel open source de création 3D un support de niveau entreprise. 

Blender est une suite de création 3D gratuite et open source pour les artistes et les experts en production médiatique. Canonical, la société à l’origine d’Ubuntu, fournit un support professionnel aux entreprises et une maintenance de sécurité à long terme pour les logiciels libres. En travaillant ensemble, les deux organisations offrent désormais une voie de support pour les équipes et les studios, alors que Blender déploie son modèle LTS axé sur les utilisateurs au niveau de l’entreprise. 

« C’est un privilège de soutenir Blender et le travail fantastique de cette remarquable communauté, de ses fondateurs et de ses dirigeants. L’annonce d’aujourd’hui renforce Blender avec un service complet de support Canonical et une maintenance de sécurité à long terme, et fournit le niveau d’assurance dont les créateurs de contenu Blender professionnels ont besoin, en partenariat avec la Fondation Blender » a déclaré Mark Shuttleworth, CEO de Canonical.

« La manière dont Canonical a structuré ce service avec nous est exemplaire pour le mouvement open source, » déclare Ton Roosendaal, président de la Fondation Blender. « Je pense que cette collaboration établira une nouvelle norme sur la façon dont des groupes de créateurs indépendants et libres qui se soucient vraiment de leur produit et de leurs utilisateurs participent au marché et façonnent l’avenir de l’industrie. »

L’offre de support comprend les versions LTS de Blender sur les distributions Linux, Microsoft Windows et macOS. Les ingénieurs de Canonical s’engageront directement auprès des clients pour fournir un support technique complet aux utilisateurs en comprenant, diagnostiquant et résolvant les problèmes aussi rapidement que possible. Canonical gérera l’ensemble du processus de support, y compris l’intégration avec l’infrastructure de support de Blender.      

Canonical mise sur Kubernetes

Soumis par francoistonic le

Il y a quelques jours l’éditeur a annoncé les dernières versions de ces distributions Kubernetes : Charmed Kubernetes et MicroK8s. Cette dernière passe en 1.21. Les deux sont des distributions reposant sur K8 et sont totalement compatibles. Les différences se font sur certaines fonctions d’entreprise et l’automatisation. Charmes est là pour s’installer et déployer partout. Micro8s est plutôt pour les installations simples et des usages peu intensifs. Il utilise l’upstream release de K8. Charmed est donc orienté entreprise, usage intensif. MicroK8s est pour les petites structures, les développeurs. Et il vise les marchés du Edge computing et IoT.

MicroK8s 1.21 veut donc plaire au Edge et IoT avec des ressources limitées : un package d’installation de 192 Mo et une mémoire nécessaire de - 1 Go. Attention : il faut bien entendu un OS installé sur le matériel ce qui alourdit les ressources matérielles nécessaires. Pour nous, Micro8Ks peut convenir à une approche Edge mais pas IoT car les IoT par définition sont très limités en ressources. Cette distribution fonctionne sur Linux, macOS, Windows, x86, ARM (dont les Raspberry Pi).

D’autre part, l’éditeur travaille avec NVIDIA pour optimiser les distributions. « Cette nouvelle version permet également une intégration transparente de MicroK8s avec le dernier GPU Operator de Nvidia. MicroK8s peut consommer de la GPU ou même de la GPU multi-instance (MIG) en utilisant une seule commande et est entièrement compatible avec le matériel NVIDIA plus spécialisé, comme le DGX et l’EGX. MicroK8s prend en charge les architectures x86 et ARM et son encombrement rend la solution idéale pour fonctionner sur des appareils aussi petits que le Jetson Nano de 2 Go de Nvidia basé sur ARM et ouvre la porte à encore plus de cas d’utilisation. » résume l’annonce.

Le choix de la distribution se fera selon le projet. Si je suis un développeur, je peux démarrer avec MicroK8s puis passer à Charmed si nécessaire.

François Tonic

Canonical annonce la disponibilité de Canonical Kubernetes 1.21

Soumis par fredericmazue le

Canonical annonce le support d’entreprise complet pour Kubernetes 1.21 qui couvre notamment la distribution minimale MicroK8s et Charmed Kuberenetes. Cela permet d’obtenir de nouvelles fonctionnalités et des mises à jour pour toutes les versions prises en charge en amont et d’accéder à des mises à jour de sécurité étendues de Canonical pour les versions qui ne sont plus prises en charge.

Toutes les fonctionnalités de Kubernetes 1.21 sont disponibles dans MicroK8s et Charmed Kubernetes. De plus, de nouvelles fonctionnalités sont disponibles avec Canonical Kubernetes 1.21. MicroK8s dispose de nouveaux modules OpenEBS pour le stockage attaché aux conteneurs et OpenFaaS pour le développement pour le développement serverless et le support GPU est maintenant offert par l’opérateur Nvidia. Charmed Kubernetes obtient pour sa part un opérateur CoreDNS, un opérateur de tableau de bord Kubernetes, le support de Calico eBPF et la conformité avec les directives du CNTT. 

« Canonical Kubernetes a pour but d’éliminer la complexité des opérations Kubernetes, du cloud à la périphérie. Nous proposons des distributions Kubernetes certifiées pour permettre aux utilisateurs d’amorcer leur voyage Kubernetes, ainsi qu’un vaste écosystème d’outils et une combinaison de cadres d’automatisation, pour que les entreprises puissent profiter des avantages de K8s et se concentrer sur l’innovation dans le paysage croissant du cloud-native. Nos utilisateurs bénéficient des dernières fonctionnalités de Kubernetes, dès qu’elles sont disponibles en amont», a commenté Alex Chalkias, Product Manager for Kubernetes chez Canonical.

Plus d'informations sur le site de Canonical.