cybersécurité

FIC 2019 : Rendez-vous international de la Cybersécurité

Soumis par fredericmazue le

Organisé conjointement par la Région Hauts-de-France, la Gendarmerie Nationale, EuraTechnologies et CEIS, le Forum International de la Cybersécurité ouvrira ses portes les 22 et 23 janvier, à Lille Grand Palais.

Sur le pavillon Hauts-de-France, la région et EuraTechnologies accueilleront 21 startups, entreprises, structures, et associations expertes en sécurité. Avec l’émergence du marché unique numérique et la réglementation sur la protection des données (RGPD), la Cybersécurité est au centre de tous les enjeux : protection des personnes, des entreprises, des administrations et de leurs biens informatiques matériels et immatériels, emplois…

La région Hauts-de-France, haut lieu de la « confiance numérique »

EuraTechnologies capitalise et met au profit des entreprises l’expertise et le savoir-faire acquis grâce à l’animation de la filière régionale de la Cybersécurité, à travers son écosystème, et la co-organisation de plusieurs éditions du FIC.

La Région Hauts-de-France est devenue en quelques années un véritable hub de la Cybersécurité en France et dans une partie de l’Europe. Les jeunes pousses et les PME trouvent à Lille le soutien d’une filière dense et dynamique. IBM a développé son centre de Cybersécurité au sein du parc d’EuraTechnologies et de nombreuses entreprises, centres de formation, laboratoires se sont d’ailleurs positionnés pour apporter leurs compétences et solutions aux jeunes pousses qui intègrent EuraTechnologies.

Le FIC 2018, en quelques chiffres …

  • 8500 participants
  • 1300 participants étrangers
  • Plus de 350 partenaires institutionnels ou industriels
  • Plus de 27 écoles ou universités faisant référence dans le domaine
  • Près de 30 soutiens institutionnels (Ministère de la Défense, Ministère de l'Intérieur, ANSSI ...)
  • Plus de 80 ateliers, conférences partenaires et FIC Talks
  • 20 démonstrations techniques
  • 44 candidats au prix de la PME Innovante

« Dès le début, la région a vu l’intérêt d’accompagner les entreprises spécialisées en Cybersécurité, en développant de nombreuses infrastructures (pôles et clusters spécialisés, organisations professionnelles, centres de recherche, écoles, universités…) et programmes d’accompagnement dédiés. C’est aussi le pari qu’a fait EuraTechnologies en encourageant les startups de ce secteur, et en accueillant le centre de sécurité d’IBM. Le thème de cette édition « Security and Privacy by design » rappelle que la Cybersécurité est un enjeu majeur, au cœur des politiques sociétale et économique. » Raouti CHEHIH, Directeur Général d’EuraTechnologies 
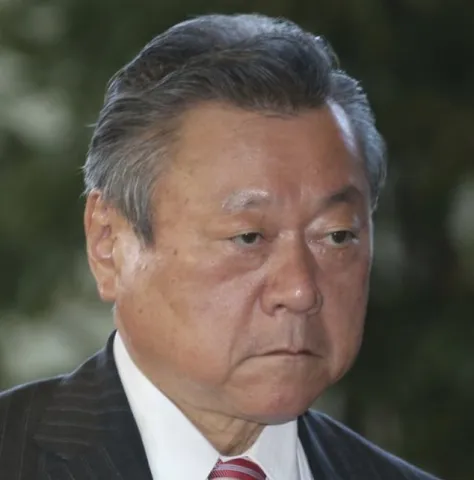
Le ministre japonais de la cybersécurité n'a jamais utilisé d'ordinateur !

Soumis par fredericmazue le
Image

En France (et dans d'autres pays :-) il est courant de mettre en cause la compétence des hommes politiques et de nos dirigeants. Il est également courant de dire d'eux qu'ils sont dépassés, surtout par l'évolution extrêmement rapide des nouvelles technologies. D'un autre côté, il est couramment admis que le Japon est le pays hitech par excellence, le pays de l'ultra modernité.

Alors le croirez-vous ? Yoshitaka Sakurada, 68 ans, qui est le chef adjoint de l'unité de stratégie de sécurité informatique du gouvernement japonais vient de faire une bien surprenante révélation, pour le moins.

Lors d'une session en commission parlementaire mercredi dernier, Yoshitaka Sakurada, a révélé ceci : Depuis l'âge de 25 ans, j'ai toujours eu recours à mes employés ou secrétaires, donc je n'ai jamais utilisé d'ordinateur.

Interrogé sur les installations critiques japonaises  telles que centrales nucléaires ou réseaux électrique, et sur les risques d'attaques de ces installations au moyen de logiciels malveillants éventuellement propagés via des clés USB, Yoshitaka Sakurada, très mal à l'aise, a bredouillé que la technologie USB n'était pratiquement jamais utilisée dans ces systèmes, sans, à l'évidence savoir de quoi il parlait. Ainsi que le rapporte AP News. Ce qui n'a pas empêché Yoshitaka Sakurada d'ajouter : Mais je suis convaincu que notre système est sans faille.

Les réactions critiques ne se sont évidemment pas longtemps faites attendre : "Il est incroyable qu’une personne qui n’a pas touché à un ordinateur soit responsable des politiques en matière de cybersécurité", a déclaré le député de l’opposition Masato Imai.

D'autres commentaires sont plus ironiques : Si un hacker vise le ministre Sakurada, il ne pourra jamais lui voler la moindre information. C'est sans doute là le dispositif de sécurité le plus performant.

:-)


Yoshitaka Sakurada

La France décroche la 2nd place du challenge européen de la cybersécurité

Soumis par fredericmazue le

Dans le cadre du mois européen de la cybersécurité, la France a participé pour la première fois à l’European Cybersecurity challenge, soutenue par l’Agence nationale de la sécurité des systèmes d’information (ANSSI) en lien avec l’association HackerZvoice.

Du 14 au 17 octobre 2018 à Londres, 17 équipes nationales concurrentes se sont mesurées à plusieurs séries d’épreuves variées : cryptographie, reverse engineering et recherche de vulnérabilité. Chaque équipe était composée de 10 joueurs, ainsi que 3 remplaçants, âgés de 14 à 25 ans et présélectionnés suite à un challenge organisé au niveau national.

Les joueurs de l’équipe France ont été sélectionnés lors du Wargame public de la Nuit du hack, en juin 2018. Découvrez les joueurs sur le site de l’ANSSI. L’équipe a été accompagnée et entraînée par trois professionnels de la cybersécurité, choisis comme « coachs » officiels de l’équipe, notamment lors d’un stage de préparation et de cohésion les 10 et 11 septembre 2018. Retrouvez les portraits des coachs sur le site de l’ANSSI.

Pour sa première participation, la France a décroché avec succès la seconde place du challenge, derrière l’équipe allemande. Le Royaume-Uni arrive en troisième position du classement. Avec enthousiasme, détermination et bonne humeur, les joueurs français ont été dans le peloton de tête pendant les deux jours, misant sur les compétences individuelles mais aussi sur le travail en équipe.

Guillaume Poupard, Directeur général de l’ANSSI, s’est rendu à Londres pour féliciter l’équipe : « Ce succès à l’European Cybersecurity challenge illustre notre capacité à être performants devant toutes sortes de défis, à s’adapter et à rayonner au niveau international ».

Claranet acquiert NotSoSecure

Soumis par admin le

Claranet a fait l'acquisition NotSoSecure, expert en formation sur le piratage éthique et les tests de pénétration. Cette dernière initiative fait suite à l'acquisition l'an dernier de la société de sécurité britannique SEC-1 et à l'ouverture d'un nouveau centre d'opérations de sécurité Claranet au Portugal. Ces acquisitions, combinés aux capacités de sécurité existantes de Claranet dans d'autres pays, notamment en France, démontrent l'investissement considérable consacré au développement des services de sécurité.

NotSoSecure est spécialisé dans les tests de pénétration pour les réseaux et les applications mobiles. C’est également le plus grand prestataire de formation en piratage éthique des conférences Black Hat mondialement reconnues, apportant un niveau d'expertise très respecté à l'industrie de la cybersécurité. La société, établie à Cambridge au Royaume-Uni, a désormais des bureaux à San Francisco et en Inde, et sert des clients dans le monde entier.

NotSoSecure travaille avec une gamme d'entreprises et d'organisations de renommée internationale, comprenant des organismes gouvernementaux, des intervenants FSE 250 et des entreprises Fortune 500. L’entreprise se concentre sur la croissance de ses activités aux Etats-Unis et avec le soutien de Claranet, elle entend renforcer sa présence sur ce marché, ainsi que son expansion en Australie et en Asie.

Les fondateurs de la société, Dan Haagman et Sumit (Sid) Siddarth, restent dans l'entreprise afin de soutenir ses ambitions de croissance internationale, et continueront à jouer un rôle majeur dans le développement des services de cybersécurité de Claranet.

« L’acquisition de NotSoSecure s'inscrit dans notre volonté de renforcer les services de sécurité et l'expertise que nous offrons à nos clients. Elle nous permet aussi d'accéder à de nouveaux marchés tels que les États-Unis et l’Australie. NotSoSecure a d’excellents antécédents ainsi qu’une réputation mondiale prestigieuse, avec un rôle majeur de formation aux conférences Black Hat. Nous sommes persuadés que l'intégration de la société dans le groupe Claranet sera extrêmement bénéfique pour nos clients », déclare Charles Nasser, fondateur et PDG de Claranet.

« La passion de NotSoSecure pour l'excellence et son désir d'être à la pointe de la formation et de l'innovation en matière de cybersécurité ont été des facteurs cruciaux lors de cette acquisition. Leurs objectifs de croissance sont ambitieux et très proches des nôtres. Nous anticipons donc avec enthousiasme l'impact qu'ils auront sur la réussite de l'ensemble du groupe », a-t-il ajouté.

« Depuis que nous avons créé l'entreprise, le risque de cyberattaques pour les organisations du monde entier a augmenté de façon exponentielle. Cependant, cela n'a pas été accompagné d'une croissance de la formation et des connaissances. Par conséquent, on observe un sévère manque de compétences au niveau mondial en matière de cybersécurité. Notre présence forte aux conférences Black Hat nous permet de gagner beaucoup de projets aux États-Unis grâce au bouche-à-oreille, mais je crois que nous ne faisons qu'effleurer la surface. Grâce à l'appui de Claranet et à son expérience de pénétration de nouveaux territoires, nous nous trouvons désormais en position de force pour développer notre portefeuille de services et conquérir des parts de marché dans cette industrie évolutive en pleine croissance », commente Sumit (Sid) Siddharth, co-fondateur et CTO de NotSoSecure.

« Nous sommes ravis d'ajouter nos spécialistes, notre expertise en formation et en tests de pénétration, au portefeuille de services de Claranet et sommes impatients d'étendre notre portée, afin que les entreprises puissent développer leurs capacités et rester sécurisées », conclut Sumit (Sid) Siddharth.

Kaspersky Lab organise un sommet en ligne sur le futur de la cybersécurité

Soumis par fredericmazue le

Kaspersky Lab organise un sommet exclusif en ligne, réunissant des leaders de l’univers de la cybersécurité qui débattront autour des défis actuels du secteur, ainsi que de la façon dont la collaboration et la transparence pourraient restaurer la confiance et contribuer à sauvegarder le futur du cyberespace pour tous. Le sommet offrira également l’opportunité d’en savoir plus sur les profonds changements apportés par Kaspersky Lab à son infrastructure dans le cadre de sa « Global Transparency Initiative ».

Avec la participation de :

  • Victoria Baines, associée principale de Cartimandua Insight et ancienne collaboratrice de Facebook et d’Europol,
  • Eddy Willems, évangéliste en cybersécurité chez G-Data Software AG,
  • Anton Shingarev, Vice-président Public Affairs de Kaspersky Lab.

Un débat modéré par Angela Lamont, journaliste à la BBC

Le 5 juin de 15h à 16h30
Diffusion en direct
Cliquer ici pour s'inscrire

Cybersecurity Summit DenyAll 2018

Soumis par fredericmazue le

DenyAll, entreprise française et filiale de Rohde & Schwarz Cybersecurity, organise son Cybersecurity Summit sur le thème de la transformation digitale Le Cybersecurity Summit DenyAll se déroulera jeudi 31 mai prochain, à partir de 14h00, aux Jardins St Dominique, Paris 7e.  

Durant cette après-midi, vous aurez l’occasion de découvrir la nouvelle stratégie d’entreprise depuis son acquisition par Rohde & Schwarz Cybersecurity, et les évolutions à venir.

Plusieurs ateliers et démonstrations de solutions innovantes sont également au programme afin de vous permettre de répondre facilement aux enjeux de la transformation digitale.

Liste des ateliers :

- Le futur du Web Application Firewall
- L’optimisation de la performance et de la sécurité des services Web,
- La sécurisation des applications et sites web
- Le chiffrage des données pour éviter l’espionnage
- La navigation sécurisée pour surfer sans danger
- La stratégie avancée de défense contre les bots
- Le déploiement des infrastructures dans un Cloud hybride.

Retrouvez l’intégralité du programme et inscrivez-vous sur le site de l’évènement : https://summit.denyall.com/.

L’AFNOR publie un guide pour comprendre, prévenir et traiter les cyberattaques

Soumis par fredericmazue le

Toute organisation est aujourd’hui exposée aux risques de cyberattaques. Le guide AFNOR tout juste publié en collaboration avec FireEye les aidera à s’y préparer, mais aussi à trouver des solutions opérationnelles en cas d’attaque effective. Un outil précieux face aux obligations fixées par le RGPD.

Sabotages, exfiltration de données, fraudes… Les malversations provenant d’une attaque informatique externe sont protéiformes. La Commission Européenne estime que huit entreprises européennes sur dix ont été touchées en 2016. Plus de 4000 attaques par "rançongiciel" ont lieu chaque jour en Europe (soit une hausse de 300% par rapport à 2015) et le développement exponentiel des objets connectés créé un terreau favorable à ces malversations.

Intégrer un réflexe de détection/réaction à l’égard des APT (Advanced Persistent Threats ou menaces persistantes avancées) est donc devenu vital pour les organisations. C’est d’autant plus vrai du fait de l’entrée en application du Règlement Général sur la Protection des Données (RGPD) annoncée le 25 mai 2018. Dirigeants, responsables de la gestion des risques et de la sécurité des systèmes d’informations apprécieront donc le nouveau guide BP Z90-002, publié par AFNOR. Il propose, en une quarantaine de pages, des bonnes pratiques pour identifier les risques, mieux se protéger, former le personnel, gérer la crise lorsqu’elle survient et disposer de réponses techniques.

FireEye a été ravi de participer à cette publication. David Grout mentionne "aider les entreprises à comprendre les menaces, et être prêt à les combattre est dans notre ADN et ce fut un plaisir de le faire avec les membres d'AFNOR au cours de cette collaboration"

Ce guide est disponible dans la boutique en ligne de l'AFNOR.

La 10è édition du Forum International de la Cybersécurité récompense 4 ouvrages dans le cadre du « Prix du Livre Cyber 2018 »

Soumis par fredericmazue le

Organisé conjointement par la Gendarmerie nationale, CEIS et EuraTechnologies, et co-financé par la Région Hauts-de-France, le FIC récompense chaque année, un ouvrage en langue française ou anglaise portant sur un sujet lié à la cybersécurité.

« Cette année encore, le jury a du faire un choix difficile parmi 22 ouvrages sélectionnés. Il a souhaité honorer des livres qui s’inscrivent pleinement dans l’esprit du FIC : le partage de la connaissance pour mieux mettre en exergue la diversité des enjeux de la cybersécurité. La lecture des quatre ouvrages primés en offre un panorama très complet » souligne Marc Watin-Augouard, général d’armée (2S), fondateur du Forum International de la Cybersécurité. « Il convient de remercier les éditeurs qui, chaque année, contribuent à l’identification des auteurs et le Furet du Nord, présent au FIC, qui, dans un monde numérisé, maintien le plaisir irremplaçable d’accéder à des livres en papier ».

Les quatre ouvrages récompensés par le jury du Prix du Livre Cyber - FIC 2018, présidé par Bernard Barbier, conseiller spécial en cybersécurité et cyberdéfense (Cap Gemini-Sogeti), sont :

- dans la catégorie Grand public : « La face cachée d’Internet » de Rayana Stamboliyska (Editions Larousse)

- dans la catégorie Cyberdéfense : « Cyberattaques, prévention-répression : rôle des Etats et des acteurs privés » de Karine Bannelier et Théodore Kristakis (RDN)

- dans la catégorie Cybercriminalité : « La cybercriminalité, les nouvelles armes du pouvoir » de Solange Ghernaouti (Presses Polytechniques et Universitaires Romandes)

- dans la catégorie Cybersécurité : « Bitcoin, la monnaie acéphale » de Jacques Favier et Adli Takkal Bataille (CNRS éditions)

Le jury du Prix du Livre Cyber 2018 est également composé de Denis Fortier, directeur de la rédaction d'AEF Sécurité Globale, du général de corps d'armée Jacques Hebrard, commandant la gendarmerie de la région des Hauts de France et d’Olivier Bonnet de Paillerets, Général Commandant de la cyberdéfense (pour le prix Cyberdéfense)

Dans le cadre du FIC 2018, 22 ouvrages ont été sélectionnés pour le Prix du Livre Cyber :

- Traité de droit et d'éthique de la robotique civile de Nathalie Nevejans (LEH Editions)

- Le mythe de la singularité, Faut-il craindre l'intelligence artificielle ? de Jean- Gabriel Ganascia (Seuil)

- La guerre des intelligences du Dr Laurent Alexandre (JC Lattès)

- La face cachée d'internet de Rayna Stamboliyska (Larousse)

- Internal hacking et contre-mesures en environnement Windows de Philippe Kapfer (Epsilon)

- Droit d'auteur & propriété intellectuelle dans le numérique de Fabrice Mattatia (Eyrolles)

- Cybermonde et nouvelles menaces de Alain Establier et Xavier Raufer (MA Editions)

- Cyberattaques, Prévention-réactions : rôle des Etats et des acteurs privés de Karine Bannelier et Théodore Christakis (Les cahiers de la Revue Défense Nationale)

- Sécurité informatique - Ethical Hacking : Apprendre l'attaque pour mieux se défendre de ACISSI (Epsilon)

- Sécurité informatique sur le web - Apprenez à sécuriser vos applications de Jérôme Themee (Epsilon)

- La sécurité informatique en mode projet - Organisez la sécurité du SI de votre entreprise de Alexandre Planche et Jérôme Del Duca (ENI Editions)

- Bitcoin, la monnaie acéphale de Jacques Favier et Adli Takkal Bataille (CNRS Editions)

- L'Internet, vecteur de puissance des Etats-Unis ? de Laurent Bloch (Diploweb)

- La protection des données personnelles de A à Z sous la direction d’Alain Bensoussan (Bruylant)

- La souveraineté numérique : le concept, les enjeux sous la direction de Pauline Türk et Christian Vallar (Mare & Martin)

- La cybercriminalité, les nouvelles armes du pouvoir de Solange Ghernaouti (PPUR)

- En route vers l'émergence, le Sénégal au défi de la cybersécurité de Bady T. Sy

- Valoriser l'entreprise par la propriété intellectuelle de Garance Mathias et Charlène Gabillat (Eyrolles)

- Le Délégué à la protection des données (DPO), clé de voute de la conformité de Garance Mathias, Amandine Kashani-Poor et Aline Alfer (Eyrolles)

- Combattre les cyberagressions de Nicolas Teneze (Nuvis)

- Cyber Security Instinct de Mauro Israel (Lulu Press)

- Les robots terrestres parmi les hommes de Dylan Rieutord (l’Harmattan)

La remise officielle du Prix du Livre Cyber se tiendra le mardi 23/01, lors de la plénière « Quelle innovation pour la cybersécurité » (P2), en présence de Florence Parly, ministre des Armées.

Palo Alto Networks lance son initiative mondiale Cyber Range

Soumis par fredericmazue le

Palo Alto Networks lance sa nouvelle initiative mondiale Cyber Range. En mettant des environnements d'entraînement et de simulation dédiés à la cybersécurité à la disposition de ses clients en Europe, au Moyen-Orient, en Afrique, aux Etats-Unis et dans la région Asie-Pacifique, la société vise à créer et développer des compétences efficaces qui permettront de relever les défis d'aujourd'hui et de demain en matière de cybersécurité.

L'activité de simulation informatique de Palo Alto Networks comprend des exercices de cyberattaque et des simulations en réseau qui font appel aux compétences en matière de sécurité informatique des professionnels de la sécurité des entreprises, à leur sens de la communication et aux procédés qu'ils ont mis en œuvre tout en exigeant d'eux maturité et efficacité. Parmi les scénarios proposés figurent des attaques à un ou plusieurs vecteurs, qui sont actualisées en permanence afin d'être adaptées à tous les participants et de leur offrir, en temps opportun, une formation sur les toutes dernières menaces et les logiciels malveillants de type ransomware.

Les professionnels peuvent ainsi s'appuyer sur leurs connaissances des menaces les plus sophistiquées qui existent aujourd'hui, améliorer leurs procédures et la communication au sein des équipes en place, de même que les capacités à identifier et prévenir les menaces en utilisant la plateforme de sécurité de nouvelle génération de Palo Alto Networks en temps réel.

Le siège de Palo Alto Networks Europe, Moyen-Orient et Afrique à Amsterdam abrite le premier environnement d'entraînement et de simulation dédié à la cybersécurité. D'autres devraient suivre en Amérique et dans la région Asie-pacifique. La structure a été officiellement inaugurée aujourd'hui par le président-directeur général de Palo Alto Networks, Mark McLaughlin.

« Répondre aux cyberattaques exige de disposer à la fois d'une technologie innovante, de spécialistes de la sécurité qualifiés et de pratiques exemplaires et efficaces en matière de sécurité. L'offre Cyber Range de Palo Alto Networks met ces trois éléments à l'épreuve et aide ainsi les professionnels de la sécurité à se tenir prêts à contrer des adversaires de plus en plus qualifiés et complexes. Dans un contexte de manque de compétences en cybersécurité à l'échelle internationale, Palo Alto Networks s'emploie, en partenariat avec ses clients, à fournir aux professionnels de la sécurité les compétences et les outils dont ils ont besoin pour déjouer avec succès les cyberattaques. » Mark McLaughlin, Président-directeur général de Palo Alto Networks.

L'activité d'entraînement et de simulation d'environnements de cybersécurité de Palo Alto Networks est proposée gratuitement aux clients ayant recouru au service d'évaluation du cycle de vie des politiques et solutions de sécurité de Palo Alto Networks. Des structures permanentes supplémentaires devraient être créées dans certains sites Palo Alto Networks tout au long de l'année 2018.

Pour en savoir plus sur Palo Alto Networks Cyber Range, rendez-vous sur le site : https://www.paloaltonetworks.com/solutions/initiatives/cyberrange-overview.

L'ESAIP lance son 1er Symposium international "Cybersecurity & IoT"

Soumis par fredericmazue le

Dans le cadre du World Electronic Forum et de la Connected Week à Angers, l'ESAIP lance son 1er Symposium international "Cybersecurity & IoT" le 24 octobre 2017.
Les objectifs : réunir les experts internationaux dans le domaine de la cybersécurité et de l'internet des objets, approfondir la recherche et mettre en avant le "Ethical Hacking" notamment dans l'industrie du futur et du transport. La finalité est de guider les entreprises dans les domaines de la cybersécurité et de l'IoT et de partager les bonnes pratiques.

Mardi 24 Octobre, 14h>18h

PROGRAMME

Autonomous & communicative vehicle : security issues
Jean-Philippe Dehaene
VECTOR France CTO

Enabling Technologies for IoT:
New Trends in Future Communication Networks
Ramón J. Durán Barroso,
Associate Professor and Deputy Director of ETS de Ingenieros de Telecomunicación, Universidad de Valladolid (Spain)

A Cooperative Location Network for Handicapped People
Alfonso Bahillo,
DeustoTech Department Director, Universidad de Deusto/Bilbao (Spain)

Securing the IoT: a study and analysis approach with solutions
Gregory Lidin,
Electronic Engineer, Design Center Manager by ÉOLANE (Carquefou, France)

Current threats and challenges in cybersecurity
Waldemar Graniszewski, PhD,
Assistant Professor - Faculty of Electrical Engineering - Institute of Control and Industrial Electronics - Warsaw University of Technology (Poland)

18h>19h : cocktail & networking

Programme complet - présentation des conférences
