Django

The state of Django 2026 : quelles sont les tendances dans le monde Django ?

Soumis par francoistonic le
Image

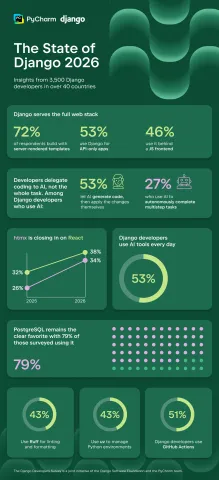
Django et JetBrains publient le State of Django 2026. Que faut-il retenir ?

1 / L'IA est désormais d'un usage courant dans le développement Django, 58 % des développeurs disent l'utiliser chaque jour. Elle sert à générer du code, - 30 % automatisent totalement les tâches. L'IA est utilisée pour générer les tests avecpytest, unittest et pytest-django. 

2 / venv s'impose comme l'outil de référence dans le développement Python. uv est deuxième, Docker est assez loin derrière.

3 / Pour la qualité du code et le formatage des fichiers, Ruff est utilisé par 43 % des développeurs, mais il n'y a pas de large consensus. 

4 / Les annotations de type sont assez largement utilisées (57 %), et pour la vérification des types, les développeurs utilisent les fonctionnalités par défaut de l'IDE. 

5 / Pour la partie CI, GitHub Actions est largement utilisé. 

6 / Sur les frameworks JS, le rapport montre que React et htmx sont les plus utilisés.

Source : https://www.djangoproject.com/weblog/2026/aug/28/django-developers-survey-2026-results/

Django : nouveau cycle annuel, LTS tous les 3 ans, synchronisation avec les versions de Python

Soumis par francoistonic le
Image

Django annonce un changement dans sa politique de releases. Le comité du projet vient d'accepter la proposition DEP 20 de migrer sur un cycle annuel. A partir de janvier 2028, une seule version majeure avec des fonctionnalités nouvelles sera distribuée. LLes versions annuelles seront millésimées : Django 2028, Django 2029, etc.

Ce changement majeur vient aussi avec la mise à jour annuelle de Python. Elle sort vers octobre. "Dans le cadre du nouveau cycle, chaque version de Django prend en charge les trois dernières versions de Python dès sa sortie, puis intègrera la nouvelle version de Python au cours de sa première année. La période de support de Django s'achève en même temps que la version de Python la plus ancienne qu'il prend en charge." explique Django. 

La fin des versions LTS

Sur les versions LTS, Django précise : toutes les versions dites à fonctionnalités auront un support de 3 ans soit 1 an de bug fix, 2 ans de mises à jour de sécurité et fixation des possibles pertes de données. Le CMS supprime les versions LTS, toutes les versions annuelles seront de facto LTS. Django unifie ainsi son modèle de support et évite toute confusion et les utilisateurs n'auront plus à choisir entre version standard et version LTS !

"Fini les interruptions de support : plus besoin de se précipiter pour intégrer deux années de modifications d’un coup. Mettez à jour votre version année après année, à votre convenance, pendant la période de support. Trois versions sont prises en charge simultanément, offrant ainsi aux packages tiers une cible claire et évolutive." justifie le projet.

La dépréciation des API reste inchangée et s'adapte même au nouveau cycle. 

Le versioning s'adapte : Django YYYY N.

YYYY = année, toujours en chiffres

N = compteur incrémental commençant à 0, chaque correctif modifie N.

Par exemple : 

2028.0 -> version initiale de janvier 2028

2028.1 -> 1er patch

2028.24 : 24e patch de la version 2028

Django supprime la notion de x.x.x : pas de 3e chiffre. 

En résumé

Django 6.1 : août 2026 -> décembre 2027

Django 6.2 LTS : avril 2027 -> avril 2030

Changement de cycle :

Django 2028 : janvier 2028 -> décembre 2030

Django 2029 : janvier 2029 -> décembre 2031

Notre avis : Django veut donner une plus grande clarté dans les versions et le rythme de mise à jour. Le projet simplifie en supprimer la version LTS et simplifie aussi la numérotation des versions en utilisant uniquement XXXX.X et non X.X.X. Django suit un mouvement plus large touchant de nombreux grands projets open source pour concentrer les efforts, ne pas éparpiller les contributions et donner une visibilité aux utilisateurs. 

Annonce : https://www.djangoproject.com/weblog/2026/aug/10/annual-release-cycle/

DEP 20 : https://github.com/django/deps/blob/main/accepted/0020-annual-release-cycle.rst
Django : nouveaux patchs de sécurité

Soumis par francoistonic le

Django annonce 2 nouveaux patchs de sécurité : les 6.0.7 et 5.2.16. Ils fixent les CVE suivantes :

- CVE-2026-48588 : exposition des données privées via une réponse du cache Set-Cookie. 

django.middleware.cache.UpdateCacheMiddleware et django.views.decorators.cache.cache_page 

- CVE-2026-53877 : dépassement de lecture du heap buffer dans GDALRaster

- CVE-2026-53878 : injection header depuis une entrée acceptée DomainNameValidator. Si une valeur est incluse dans une réponse HTTP, une injection header devient possible

Les détails : https://www.djangoproject.com/weblog/2026/jul/07/security-releases/

Django : nouveaux patchs de sécurité pour les version 6 et 5.2

Soumis par francoistonic le

Django annonce 2 mises à jour de sécurité à déployer : les version 6.0.6 et 5.2.15.

Ces patchs fixent les CVE suivantes :

- CVE-2026-6873 : fixe un problème de concaténation quand elle est identique entre le nom cookie et les arguments salt. Criticité : basse

- CVE-2026-7666 : potentielle déchiffrement de mail durant la transmission via STARTTLS dans un backend SMTP. Criticité : basse

- CVE-2026-8404 : potentielle exposition de données privées suite à une faille dans Cache-Control.  Criticité : basse

- CVE-2026-35193 : exposition de données privés via une absence de Vary: Authorization dans UpdateCacheMiddleware. Criticité : basse

- CVE-2026-48587 : exposition de données à cause d'une réponse incorrecte django.middleware.cache.UpdateCacheMiddleware dans header Vary

Tous les détails : https://www.djangoproject.com/weblog/2026/jun/03/security-releases/

Django livre l'alpha 1 de la version 6.1

Soumis par francoistonic le

Django 6.1 rentre en développement. Elle serait disponible courant de l'été. Cette version apporte de nombreuses modifications et nouveautés :

- support de Python 3.12, 3.13 et 3.14 : Django conseille fortement d'utiliser la version la plus récente

- il sera possible de configuer les model fileds avec des modes fetch disponibles (FETCH_ONE, FETCH_PEERS et RAISE)

- ForeignKey.on_delete supporte plusieurs niveaux de suppression dans une base de données : DB_CASCADE, DB_SET_NULL et DB_SET_DEFAULT

- de nouveaux paramètres MAILERS sont disponibles pour configurer les backends de messagerie

A cela s'ajoute des dizaines de fonctions et modifications mineures. 

Attention la 6.1 va casser plusieurs compatibilités sur les API Database backedn, sur django.contrib.admin, sur email, sur les supports de PostGIS, GEOS et GDAL, plusieurs bases de données ne seront plus supportés. Reportez à la longue liste de la note de version.

Note de version : https://docs.djangoproject.com/en/dev/releases/6.1/

Django corrige plusieurs CVE

Soumis par francoistonic le

Django distribue de nouveaux patchs de sécurité : les versions 6.0.5 et 5.2.14. Ces versions sont à déployer le plus rapidement possible. Elles fixent plusieurs CVE :

- CVE-2026-5766 : potentiel déni de service dans des rquêtes ASGI avec un dépassement des uploads limites

- CVE-2026-35192 : un hackeur peut attaquer Django via une session utilisateur après que l'utilisateur ait visité une page publique en cache

- CVE-2026-6907 : exposition de données privées à cause d'un mauvais handling de Varry

Ces CVE concernent les versions main, 6.0 et 5.2.

Annonce : https://www.djangoproject.com/weblog/2026/may/05/security-releases/

Django : nouveaux patchs de sécurité

Soumis par francoistonic le

Le CMS Django annonce de nouvelles mises à jour de sécurité : 6.0.4, 5.2.13 et 4.2.30. Django encourage les développeurs à mettre à jour rapidement. A noter que la lignée 4.2 est en fin de support. Une mise à jour vers la 5.2 est vivement conseillée.

Les failles de sécurités fixées sont :

- CVE-2026-3902 : spoofing à cause d'une confusion (sic!) entre _ et - dans le header ASGI ! Une des raisons de cet incroyable bug vient d'ASCIRequest qui suit les conventions WSGI et transforme les _ en - Faible niveau critique.

- CVE-2026-4277 : permissions non validées à cause d'un problème de soumission dans GenericInlineModelAdmin

- CVE-2026-4292 : autre problème de droits dans ModelAdmin.list_editable

- CVE-2026-33033 : déni de services possible en utilisation une faille dans MultiPartParser en utilisant un fichier base64 provoquant un "excès" d'espaces blancs pouvant alors déclencher des copies mémoires. Ce trigger peut dégrader les performances en saturant la mémoire

- CVE-2026-33034 : déni de services possible par un dépassement de mémoire en faisant un overflow memory sur la limite de chargement...

Ces CVE ont des scores assez faible. 

Tous les détails : https://www.djangoproject.com/weblog/2026/apr/07/security-releases/

Django corrige 3 CVE

Soumis par francoistonic le

Django annonce des mises à jour de sécurité pour les version 6, 5 et 4 : les 6.0.3, 5.2.12 et 4.2.29. Trois CVE importantes sont fixées :

- CVE-2026-25673 : potentiel déni de services sur URLFiled à cause d'un problème Unicode sur Windows

- CVE-2026-25674 : permissions incorrectes sur les nouveaux objets crées sur le système de fichiers. C'est lié aux persmissions via os.chmod et os.mkdir.

Détails : https://www.djangoproject.com/weblog/2026/mar/03/security-releases/

Django : bug fix pour les versions 6.0 et 5.2

Soumis par francoistonic le

Django annonce 2 mises à jour : les 5.2.10 et 6.0.1. Il s'agit de bug fix pour corriger des bugs connus. La 5.2.10 corrige un bug de régression : la perte de données quand max_lenght était dépassé. Des données pouvaient être perdues.

Autre bug de la 5.2, un gu sur --no-color et les paramètres DJANGO_COLORS.

La 6.0.1 corrige 10 bugs dont ceux de la 5.2 et plusieurs bugs de régression. 

Pour en savoir plus : https://www.djangoproject.com/weblog/2026/jan/06/bugfix-releases/

Django 6.0 est disponible

Soumis par francoistonic le

Django annonce la disponibilité de la version 6.0 du CMS Python. Les principales nouveautés sont :

- les templates partiels pour des templates modulaires et plus petits et une meilleure maintenance du code

- tâche en arrière-plan (bakcground task) : exécuter du code en dehors de la requête HTTP

from django.core.mail import send_mail
from django.tasks import task


@task
def email_users(emails, subject, message):
    return send_mail(subject, message, None, emails)

- Content Security Policy : sécurité plus simple à configurer contre les injections de contenus :

from django.utils.csp import CSP

SECURE_CSP = {
    "default-src": [CSP.SELF],
    "script-src": [CSP.SELF, CSP.NONCE],
    "img-src": [CSP.SELF, "https:"],
}

- API email moderne avec EmailMessage de Python

Attention : Django 5.2 n'est plus supporté comme branche principale. La dernière mise à jour est la 5.2.9. La 5.2 aura des patchs de sécurité jusqu'en avril 2028. La 5.1 est en fin de support étendu. Mettez à jour rapidement si vous utilisez toujours la 5.1.

Note de version : https://docs.djangoproject.com/en/6.0/releases/6.0/