faille

Des failles dans les unités de distribution d'électricité iBoot de Dataprobe selon Team82 de Claroty

Soumis par fredericmazue le

Les chercheurs en sécurité de Team82, le département de recherche du spécialiste de la sécurité des systèmes cyber-physiques (CPS) Claroty, ont révélé plusieurs vulnérabilités dans les PDU iBoot, les unités de distribution d'alimentation intelligentes de Dataprobe.

Les PDU peuvent être gérés à partir de n'importe quel endroit via une interface web ou une plateforme basée dans le Cloud. En exploitant ces vulnérabilités, les attaquants peuvent être en mesure d'exécuter du code à distance et de couper l'alimentation de tous les appareils connectés.

Dataprobe a corrigé ces vulnérabilités dans une nouvelle mise à jour de la version. Il est vivement conseillé aux utilisateurs de passer à la version 1.42.06162022. Pour combler certaines des failles de sécurité, Dataprobe recommande également de désactiver les protocoles SNMP, Telnet et HTTP lorsqu'ils ne sont pas utilisés.

Contexte

Les unités de distribution de l'alimentation (PDU) sont des dispositifs courants dans les environnements industriels, les datacenters et d'autres domaines où les alimentations doivent être disponibles à proximité des équipements montés en rack. De plus en plus de PDU peuvent être contrôlées et gérées à distance. En attaquant une vulnérabilité exploitable à distance dans un composant PDU, par exemple dans l'interface web ou la plateforme de gestion basée dans le Cloud, un attaquant peut interrompre des services essentiels en coupant l'alimentation de l'appareil et, par la suite, de tous les appareils qui y sont connectés. Un rapport Censys datant de 2021 montre que plus de 2600 PDU sont connectés à Internet. Un peu moins d'un tiers (31%) d'entre eux sont des appareils Dataprobe.

Team82 a pu découvrir sept failles de sécurité dans iBoot-PDU.

Les vulnérabilités découvertes chez Dataprobe – et corrigées par l’entreprise depuis - ont permis à Team82 d'exposer tous les appareils PDU iBoot contrôlés par l'interface web ou par le Cloud et de les attaquer à distance en contournant le NAT (Network Address Translation), les routeurs et les pare-feu, d'exécuter du code et de couper la connexion électrique. Ces vulnérabilités permettraient donc aux cybercriminels de disposer d'un point d'entrée dans les réseaux internes de leurs victimes.

La divulgation des vulnérabilités montre la nécessité fondamentale d'évaluer le risque à travers tous les appareils connectés à Internet ou au Cloud. Même une unité de distribution d'électricité inoffensive, gérée à distance via Internet ou une plateforme de gestion dans le Cloud, peut permettre aux cybercriminels d'attaquer le réseau ou d'interrompre des services essentiels en coupant l'alimentation des appareils connectés à une PDU. Cela représente un énorme danger, en particulier pour les datacenter, dans lesquels les PDU sont souvent utilisées pour alimenter les serveurs et autres équipements réseau.

Cette enquête de Team82 est une extension de  travaux antérieurs de Team82 sur la sécurité des plateformes de gestion basées dans le Cloud. En juillet 2021, les chercheurs de Team82 ont publié un rapport intitulé « Top-Down and Bottom-Up : Exploiting Vulnerabilities in the OT Cloud Era », qui décrit les attaques sur les appareils via le Cloud et, inversement, les attaques des appareils sur les systèmes Cloud. 

Les détails de cette attaque et d'autres informations sont disponibles dans le billet de blog correspondant de Claroty : claroty.com/team82/research/jumping-nat-to-shut-down-electric-devices
 

Microsoft découvre une faille critique dans … ChromeOS

Soumis par fredericmazue le

Il fut un temps où Google, dans le cadre de son projet Zero, publiait des informations sur des failles critiques dans Windows parfois même avant qu’elle ne soient corrigées, ppiur peu qu’elles aient été signalées à Microsoft depuis plus de 90 jours. Cette fois cette Microsoft qui a publié un long billet technique, très intéressant, sur une vulnérabilité critique découverte dans ChromeOS.

La vulnérabilité critique (score 9.8/10) est estampillée CVE-2022-2587. Elle peut être utilisée pour mettre machine en déni de service, voire executer un code arbitaire à distance.

Le problème se situe dans l’utilisation de D-Bus, un outil de communication inter-processus utilisé dans Linux, et donc dans ChromiumOS et finalement dans Chrome OS. Une variable est copiée en mémoire avec la fonction C strcpy sans vérification de limites, ce qui aboutit donc à une corruption de la mémoire.

Nous pouvons lire dans le billet : Pour l'ingénieur en sécurité expérimenté,  [Comprendre : de chez Microsoft ;-) :-)] la mention de la fonction strcpy déclenche immédiatement des signaux d'alarme. La fonction strcpy est connue pour provoquer diverses vulnérabilités de corruption de mémoire car elle n'effectue aucune vérification des limites et est donc considérée comme non sûre. Comme il n'y a pas de vérification des limites sur l'argument d'identité fourni par l'utilisateur avant d'invoquer strcpy (en plus des limitations de longueur de message par défaut pour les messages D-Bus), nous étions convaincus que nous pouvions déclencher un dépassement de mémoire tampon basé sur le tas, déclenchant ainsi une vulnérabilité de corruption de mémoire.

Le billet explique ensuite comment les chercheurs en sécurité de Redmond sont parvenus à déclencher cette vulnérabilité de corruption mémoire.

Microsoft a signalé la vulnérabilité à Google qui a rapidement publié un correctif.

VMware signale une faille de sécurité critique dans Spring

Soumis par fredericmazue le

VMware a publié une alerte de sécurité indiquant qu'une application Spring MVC ou Spring WebFlux exécutée sur JDK 9+ peut être vulnérable à l'exécution de code à distance (RCE) via la liaison de données. L'exploit spécifique nécessite que l'application s'exécute sur Tomcat en tant que déploiement WAR. Si l'application est déployée en tant que jar exécutable Spring Boot, c'est-à-dire la valeur par défaut, elle n'est pas vulnérable à l'exploit. 

Toutefois, VMware souligne que la vulnérabilité à un caractère général et il n'est donc pas exclu qu'il existe d'autres façons de l'exploiter. VMware a classé cette vulnérabilité comme critique.

Cette vulnérabilié a été baptisée Spring4Shell car elle rappelle Log4shell récemment découverte dans Log4j. Selon sysdig.com, cette vulnérabilité Srping4Shell a été introduite par un correctif publié pour résoudre une précédente exécution de code à distance.

Découverte d'une vulnérabilité critique du protocole de partage de fichiers Samba

Soumis par fredericmazue le

Trend Micro, dans le cadre de son programme Zero Day Initiative (ZDI), a découvert une vulnérabilité critique dans le protocole de partage de fichiers Samba.

La vulnérabilité découverte, CVE-2021-44142, a reçu un score CVSS de 9,9, illustrant son impact potentiellement critique sur les organisations touchées. S'il est exploité, le bug de lecture/écriture de pile hors limites permettrait à des attaquants distants d'exécuter du code arbitraire directement en tant que root.

Toutes les versions de Samba antérieures à 4.13.17 exécutant la configuration par défaut d'un module VFS appelé vfs_fruit (utilisé pour l'interopérabilité macOS) sont vulnérables à une attaque. Il est à noter qu'un attaquant doit déjà avoir un accès en écriture aux attributs étendus d'un fichier, mais il peut s'agir d'un invité ou d'un utilisateur non authentifié si le serveur affecté autorise l'accès en écriture à ce type d'utilisateurs.

« La divulgation de cette vulnérabilité fait suite à celle de Log4j. Elle met en évidence les défis auxquels sont confrontées de nombreuses équipes sécurité pour atténuer les risques dans un environnement comprenant une multitude d'applications et de logiciels open source », déclare Nicolas Arpagian, Director Security Strategy, Trend Micro. « Ayant découvert cette vulnérabilité lors de notre concours Pwn2Own, nous avons eu l'occasion de travailler avec les développeurs pour la corriger rapidement et de manière responsable. Jusqu'à présent, nous n'avons pas identifié d'attaques majeures. »

Bien qu'aucune exploitation de cette vulnérabilité n'ait encore été observée, il est très pertinent à mettre à jour vers la dernière version de Samba de toute urgence.

Plus d'informations sur la faille Samba et sur la manière d'en atténuer l'impact dans ce billet de Trend Micro.


PwnKit : une grave vulnérabilité nichée dans toutes les distributions Linux depuis 12 ans

Soumis par fredericmazue le

L'équipe de recherche Qualys a découvert une vulnérabilité de corruption de mémoire dans l'application pkexec de polkit.

Polkit, anciennement PolicyKit, est une boîte à outils au niveau de l'application pour définir et gérer la politique qui permet aux processus non privilégiés de parler aux processus privilégiés, afin d'accorder à un utilisateur le droit d'effectuer certaines tâches dans certaines situations. Polkit est parfois surnommé "le sudo de systemd".

Les applications graphiques, à savoir les bureaux Linux, utilisent couramment Polkit pour des opérations telles que permettre à l'utilisateur d'éteindre la machine ou la mettre en veille, de gérer les connexions sans fil, de monter/éjecter un support amovible (CD/DVD, clés USB...), d'accéder aux périphériques, comme l'audio, le scanner, etc.

La vulnérabilité, nichée dans l'exécutable pkexec, est présente dans toutes les versions, depuis la première version sortie en 2009, et permet une escalade de privilèges pouvant aboutir à la prise de contrôle du système attaqué.

Qualys n'a pas publié de preuve de concept d'exploit de la vulnérabilité, mais la vidéo ci-dessous montre que la vidéo est exploitable.

Elle est même très facilement exploitable. Le code de la fonction main de pkexec semble avoir été écrit par un débutant ou un codeur très distrait pour le moins... Le code effectue un mauvais traitement des arguments de la ligne de commande reçus par pkexec. Du très classique en langage C.

Comme un billet de blog de Qualys l'explique, dans code ci-dessous

435 main (int argc, char *argv[])
436 {
...
534   for (n = 1; n < (guint) argc; n++)
535     {
...
568     }
...
610   path = g_strdup (argv[n]);
...
629   if (path[0] != '/')
630     {
...
632       s = g_find_program_in_path (path);
...
639       argv[n] = path = s;
640     }

si le nombre d'arguments de ligne de commande argc est 0 - ce qui signifie si la liste d'arguments argv qui est passée à execve() est vide, alors argv[0] est NULL. C'est le terminateur de la liste d'arguments. Donc:

  •  à la ligne 534, l'entier n est fixé en permanence à 1 ;
  •  à la ligne 610, le chemin du pointeur est lu hors limites à partir de argv[1] ;
  •  à la ligne 639, le pointeur s est écrit hors limites vers argv[1].

Les exploits de cette vulnérabilité ne vont donc pas tarder à fleurir. C'est pourquoi les administrateurs doivent appliquer sans tarder les correctifs qui sont fort heureusement disponibles, au moins pour les grandes distributions.

Si aucun correctif n'est disponible pour votre système, vous pouvez supprimer le bit SUID de pkexec à titre de solution temporaire, ce qui bien sur cassera les fonctionnalités des environnements graphiques, mentionnées plus ci-dessus.

[video:https://vimeo.com/669715589 autoplay:0]

NotLegit : une vulnérabilité dans Azure App Service qui a exposé des centaines de référentiels de code source

Soumis par fredericmazue le

L'équipe de recherche Wiz a détecté un comportement par défaut non sécurisé dans Azure App Service qui exposait le code source des applications client écrites en PHP, Python, Ruby ou Node, qui étaient déployées à l'aide de « Local Git ».

Pour mémoire, Azure prend en charge plusieurs méthodes pour déployer le code source et les artefacts sur le service Azure App, dont l'une utilise « Local Git ». Avec « Local Git », vous initiez un référentiel Git local dans le conteneur Azure App Service qui vous permet de pousser votre code directement vers le serveur.

Les chercheurs ont baptisé cette vulnérabilité NotLegit et souligne qu'elle existe depuis septembre 2017. Elle a probablement été massivement exploitée, soulignent-ils.

Wiz a signalé cette faille de sécurité à Microsoft le 7 octobre 2021. Microsoft a réagi et cette faille est maintenant atténuée.

Tous les détails techniques relatifs à cette vulnérabilité sont à lire dans ce billet sur le blog de Wiz.

Une deuxième vulnérabilité découverte dans Log4j

Soumis par fredericmazue le

Alors que Log4Shell, la faille critique de Log4j, fait grand bruit depuis quelques jours, une deuxième vulnérabilité vient d'être découverte dans le framework de journalisation.

La faille Log4Shell a été corrigée dans Log4j version 2.15, mais ce correctif s'avère incomplet et un nouveau bulletin de sécurité, CVE 2021-45046, a été publié hier 13 décembre.

Il a été constaté que le correctif pour traiter CVE-2021-44228 dans Apache Log4j 2.15.0 était incomplet dans certaines configurations autres que celles par défaut. Cela pourrait permettre aux attaquants de contrôler les données d'entrée de la carte de contexte de thread (MDC) lorsque la configuration de la journalisation utilise une disposition de modèle autre que celle par défaut avec une recherche de contexte (par exemple, $${ctx:loginId}) ou un modèle de carte de contexte de thread ( %X, %mdc ou %MDC) pour créer des données d'entrée malveillantes à l'aide d'un modèle de recherche JNDI entraînant une attaque par déni de service (DOS), explique le bulletin de sécurité.

L'équipe Apache Log4j a déjà publié un correctif sous la version Log4j 2.16. La note de publication indique :

Alors que la version 2.15.0 a supprimé la possibilité de résoudre les recherches et de se connecter messages et résolution des problèmes d'accès à JNDI, l'équipe Log4j estime que le fait d'avoir JNDI activé par défaut introduit un risque pour les utilisateurs. À partir de la version 2.16.0, la fonctionnalité JNDI est désactivée par défaut et peut être réactivée via la propriété système log4j2.enableJndi. L'utilisation de JNDI dans un contexte non protégé est un risque de sécurité et doit être traité comme tel dans cette bibliothèque et toutes les autres bibliothèques Java utilisant JNDI.

L’exploitation des failles d’applications web montrée du doigt à l’heure des démonstrations de force des cybercriminels affiliés à des États

Soumis par fredericmazue le

Une nouvelle étude du Cyentia Institute révèle que l’exploitation de failles d’applications web représente aujourd’hui le plus grand risque de cybersécurité auquel les organisations doivent faire face. 

C’est la conclusion d’un nouveau rapport, le premier du genre, commandité par F5 Labs et intitulé « The State of the State of Application Exploits in Security Incidents ».

Mettant à profit la Cyentia Research Library (bibliothèque de recherche Cyentia) et d’autres ensembles de données, ce rapport est l’analyse multisource la plus complète jamais réalisée dans le secteur, et vise à la fois la fréquence et l’incidence des exploitations d’applications. L’un des principaux objectifs de la publication du rapport est de promouvoir parmi les acteurs de la cybersécurité une approche transversale de l’analyse, rassemblant des éléments de recherche disparates pour obtenir une vue d’ensemble.

Principaux résultats du rapport : 

- 56 % des principaux incidents de cybersécurité des cinq dernières années sont liés d’une façon ou d’une autre à un problème concernant une application web. 

- Réagir à ces incidents a coûté plus de 7,6 milliards de dollars, soit 42 % de la totalité des pertes financières associées à ces sinistres majeurs. 

- Les attaques visant des applications web ont également été le principal vecteur d’atteinte à la sécurité des données pendant six des huit dernières années. 

- L’exploitation d’applications accessibles au public est la technique citée en premier ou second par toutes les sources signalant des tactiques d’attaque initiale à MITRE ATT&CK®, une base accessible dans le monde entier, qui recense des connaissances sur les tactiques et techniques des attaquants à partir de l’observation de cas concrets.

- Le délai moyen de découverte des incidents impliquant l’exploitation d’applications web était de 254 jours. Un délai nettement supérieur au délai moyen de 71 jours pour les autres sinistres majeurs étudiés.

- 57 % des pertes déclarées associées aux grands incidents de sécurité touchant des applications web ces cinq dernières années ont été attribuées à des cybercriminels affiliés à un État. Ces attaques ont causé à elles seules 4,3 milliards de dollars de dommages.

« Les rapports analysés par le Cyentia Institute abordent leur sujet à partir de différentes définitions et hypothèses. Certains considèrent l’incident comme le niveau le plus intelligible permettant d’apprécier la sécurité. D’autres se concentrent sur la motivation de l’attaquant, ou sur ses tactiques, techniques et procédures (TTP). D’autres encore sur les typologies des vulnérabilités. C’est cette dernière catégorie de rapports qui semble la moins homogène. Les chercheurs de Cyentia notent un effet 'tour de Babel' qui les a empêchés de parvenir à des conclusions plus définitives que la prévalence de l’injection SQL et du script intersites », indique Raymond Pompon, directeur du F5 Labs. « Malgré ces différences d’approche, tous les chercheurs sont parvenus à des conclusions similaires : les attaques contre des applications web, et surtout les attaques d’authentification et les exploitations, sont la principale composante du risque. »

« La méta-analyse est difficile, voire impossible à mettre en œuvre en l’état actuel de la recherche en matière de sécurité. L’analyse multisource reste cependant possible, et l’étude vise en partie à démontrer le bien-fondé de cette approche. Ce type d’analyse est important en ce qu’il permet d’anticiper les difficultés inhérentes à l’intégration, à la normalisation et à l’analyse d’ensembles de données qui diffèrent par de nombreux aspects, » explique Wade Baker, associé partenaire et cofondateur du Cyentia Institute.

Le rapport complet peut-être téléchargé ici.

Le Top 10 des vulnérabilités informatiques les plus fréquentes selon le rapport HackerOne 2021

Soumis par fredericmazue le
Image

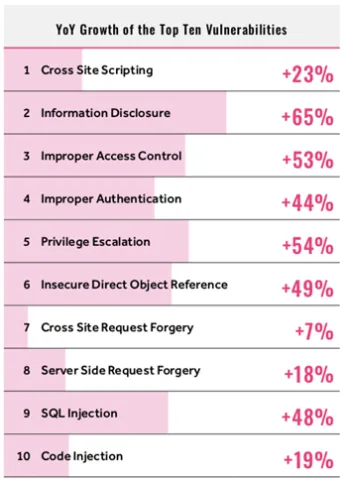
Dans le cadre de son rapport annuel de tendances sur la cybersécurité collaborative, HackerOne a établi le classement des 10 vulnérabilités informatiques les plus couramment détectées par les hackers de son écosystème, dans le cadre de programmes de bug bounty initiés à travers le monde en 2020.

Ce classement a été réalisé sur la base de plus de 50 000 vulnérabilités signalées en 2020, un chiffre en augmentation de 63 % par rapport à 2019 selon le Hacker Report 2021.

En examinant de plus près ce classement, il ressort que :

  • Toutes les vulnérabilités du Top 10 sont en hausse
  • La divulgation d'informations est la vulnérabilité qui a le plus progressé (+65 %)
  • Les vulnérabilités de type Cross-site Scripting (XSS) restent une menace majeure pour les applications web, car les attaquants peuvent prendre le contrôle du compte de l'utilisateur et dérober des informations personnelles telles que mots de passe, lnuméros de compte bancaire, de cartes de crédit, informations d'identification personnelle (IIP), numéros de sécurité sociale, etc.
  • Bien qu'ils ne fassent pas encore partie du top 10 des vulnérabilités signalées, les rapports relatifs à une mauvaise configuration, résultant certainement d’une migration précipitée vers le cloud dans le cadre de la pandémie, ont augmenté de 310 %.
  • Les meilleurs hackers signalent en moyenne 20 types de vulnérabilités différentes.
  • Les hackers éthiques deviennent plus agiles, ils mettent désormais 16 jours en moyenne pour signaler leur premier bug après leur inscription sur la plateforme contre 148 jours en 2019
  • 49% des hackers pensent que la surface d’attaque se « durcit », car les vulnérabilités les plus faibles sont désormais plus rapidement découvertes et corrigées.
  • Bien que 26% des hackers admettent qu'il devient plus difficile de trouver des failles, 45 % disent en avoir trouvé au cours des 12 derniers mois alors qu'ils n'en avaient pas trouvé auparavant.

Déjà en hausse de 49% sur l’année 2020 (6ème du classement), la faille IDOR pour Insecure Direct Object Reference semble affoler les compteurs en ce début d’année 2021, et a fait l’objet il y a quelques jours d’un billet de blog spécifique sur le site HackerOne.

On y apprend notamment que :

  • Les experts HackerOne ont enregistré une forte hausse du nombre d’attaques exploitant ce type de faille, corrélée à une hausse des primes récompensant les hackers.
  • En mars 2021, les hackers ont en effet touché plus de 487,000 $ de primes pour avoir détecté ce type de faille, contre 220 000 $ en février et 142 000$ en janvier
  • Cela représente une hausse de 121% des primes sur la détection de failles IDOR entre février et mars 2021
  • Dans 15 % des cas, IDOR représente la motivation principale des entreprises à initier un programme de bug bounty pour les secteurs de la grande distribution et du E-commerce.
  • IDOR représente la principale vulnérabilité des programmes initiés par les secteurs du gouvernement (18 %), de la santé (36 %) et des services professionnels (31 %).

Ce type de faille est particulièrement redoutable car une fois exploitée, il peut permettre aux cyberattaquants d'accéder à des données sensibles ou à des mots de passe.

Git 2.30.2 corrige une grave vulnérabilité

Soumis par fredericmazue le

Une importante vulnérabilité a été découverte dans Git, le système de contrôle de révision distribué open source.

Cette vulnérabilité est estampillée CVE-2021-21300. Cette vulnérabilité est particulièrement préoccupante pour tous les utilisateurs de systèmes Windows et macOS, qui utilisent par défaut des systèmes de fichiers insensibles à la casse, mais elle peut aussi impacter les systèmes Linux.

Cette vulnérabilité peut être exploitée au moyen d'un référentiel spécialement conçu qui contient des liens symboliques ainsi que des fichiers utilisant un filtre de nettoyage tel que Git LFS. L'exploit de la vulnérabilité peut entraîner l'exécution d'un script juste extrait lors du clonage sur un système de fichiers insensible à la casse tel que NTFS , HFS + ou APFS (c'est-à-dire les systèmes de fichiers par défaut sous Windows et macOS)

La vulnérabilité est décrite plus en détail techniquement dans ce fil Twitter appartenant au développeur Python Foone Turing.

Mettez Git à niveau vers Git 2.30.2 sans tarder.
