Hacking éthique

Les hackers de Synacktiv repartent avec la Tesla Model 3 qu'ils ont piratée

Soumis par fredericmazue le

L'équipe de hackers éthiques de Synacktiv a remporté la compétition Pwn2Own sur le hack de la Tesla à Vancouver, après s’être illustrée sur le même modèle à Tokyo en janvier dernier.

C’est la troisième fois que Synacktiv, expert en cybersécurité offensive, réussi à compromettre la Tesla. Cette fois c’est la sécurité de l'unité de contrôle électronique (ECU) et du BUS CAN des véhicules électriques qui sont exploités. Une prouesse réalisée en moins de 30 secondes devant le jury du Pwn2Own à Vancouver... Cet exploit permet à l'équipe de Synacktiv de remporter une récompense de 200 000 $ et une toute nouvelle Tesla Model 3.

Tesla met en jeu ces primes afin d’encourager la recherche de potentielles failles critiques sur ses véhicules connectés. En bénéficiant des travaux de recherche d’une communauté de hackers internationaux, elle accéde aux détails des failles de sécurité qu’elle n’avait pas identifiées, et que le constructeur s'engage à corriger rapidement, assurant ainsi la sécurité de ses produits et la protection des utilisateurs. Selon les règles du concours, les vulnérabilités exploitées et signalées doivent être corrigées sous 60 jours sous peine de divulgation publique.

Organisé par Zero Day Initiative (ZDI) le concours de piratage Pwn2Own vise à sensibiliser les éditeurs et constructeurs à renforcer la sécurité des véhicules connectés, et à encourager une collaboration proactive avec les chercheurs en cybersécurité à l'échelle mondiale.

Hack4Values dévoile les résultats du Bug Bounty solidaire organisé au Ministère de l'Économie au profit des ONGs

Soumis par fredericmazue le

Cette initiative inédite inscrite dans le cadre d'une campagne de hacking solidaire et gratuite, vise à renforcer la cybersécurité des ONG, confrontées à des cybermenaces croissantes.

Hack4Values a orchestré cet événement en partenariat avec le ministère de l'Économie, dans le but de renforcer la résilience numérique des organisations non gouvernementales. Souvent engagées dans des missions humanitaires et sociales critiques auprès de populations vulnérables, comme toutes organisations elles doivent garantir la continuité de leurs missions et la protection des personnes qu’elles servent.

Plus de 50% d’entre elles ont été victimes de cyberattaques. Qu’elles soient opportunistes, ciblées, ou pour des motivations idéologiques, ces attaques peuvent perturber gravement leur fonctionnement, entraver les missions humanitaires vitales et nuire à la confiance des donateurs. En outre, les ONG détiennent fréquemment des données sensibles (personnelles, médicales ou financières) sur les personnes qu’elles aident. La compromission de ces informations peut mettre en danger la sécurité des individus concernés.

Avec des ressources limitées, elle n’ont pas nécessairement les moyens ou les compétences humaines en interne pour faire face aux cybermenaces croissantes. La cybersécurité des ONG joue donc un rôle crucial dans la préservation de leurs opérations, et leur capacité à fournir des services essentiels. Hack4Values leur apporte une assistance extérieure dédiée, pour renforcer leur posture de sécurité.

Plus de 50 hackers éthiques ont participé au Live Hacking bénévolement pour défendre les ONG. Ces chercheurs issus d’entreprises, d’écoles spécialisées ou encore indépendants enthousiastes, ont identifié et signalé 134 failles de sécurité lors du Live Hacking, et plus d’un tiers des failles présentaient des impacts critiques pour les ONG.

Une collaboration fructueuse pour Hack4Values qui peut délivrer des rapports détaillés aux équipes informatiques des ONG partenaires (Médecins Sans Frontières, Action contre la faim, Handicap International, SOS Méditerranée) ; dans une approche transparente et responsable, afin qu’elles démarrent leur processus de correction des vulnérabilités avant qu’elles soient exploitées par des criminels.

« En mobilisant la communauté de hackers solidaires, Hack4Values aide SOS MEDITERRANEE à protéger ses sites internet et contribue à garantir l’accès du public à des informations essentielles sur la crise humanitaire en Méditerranée centrale et aux témoignages des rescapé.e.s. Avec cet appui, Hack4Values s’inscrit dans la mobilisation citoyenne qui permet à SOS MEDITERRANEE de mener ses missions, à terre comme en mer. » indique le Responsable Sûreté et Sécurité de SOS MEDITERRANEE.

« Nous sommes ravis des résultats de cet événement exceptionnel. La collaboration avec le ministère de l'économie démontre l'importance de mettre nos forces en commun pour soutenir le secteur associatif. Nous ne pouvons y parvenir sans l’appui de notre écosystème de partenaires et de tous les bénévoles que je remercie. » précise, Fabien Lemarchand, Président de Hack4Values.

Hack4Values rallient des ressources issues d’entreprises partenaires, comme Cloudflare, Orange Cyber Défense, MARL Digital, ou encore NeverHack. Les associations et les ONG sont des cibles comme les autres pour les cybercriminels, c’est pourquoi diverses entreprises à l’instar de ManoMano, Synacktiv ou Yogosha, sont fières de pouvoir mettre à disposition leur expertise en allouant des ressources.

Le Ministère de l'Économie, des Finances et de la Souveraineté Industrielle et Numérique a accueilli cet événement exceptionnel en présence de représentants gouvernementaux. Nathalie Delattre, vice-présidente de la commission des lois du Sénat et Sénatrice de la Gironde, engagée auprès de Hack4Values, déclare : « La sécurité de nos systèmes informatiques est une priorité absolue, et nous sommes reconnaissants envers Hack4Values pour cette initiative novatrice que nous soutenons avec force. Les résultats de ce challenge permettront aux ONG de renforcer leurs infrastructures numériques et de poursuivre leurs missions humanitaires avec plus de résilience. »

Pour, Manuel Javier CASAS JIMENEZ, Responsable de la production et l'Infrastructure Informatique, de Médecins Sans Frontières FRANCE : « C’est un privilège de bénéficier de ce dispositif. Nous sommes reconnaissants aux équipes de H4V pour leur investissement et leur aide précieuse qui contribue à apporter un niveau de sécurité essentiel pour nous permettre de continuer à réaliser notre mandat humanitaire. »
FIC – L’European Cyber Cup 2023 organisée par Hack4Values

Soumis par fredericmazue le

Hack4Values est une association cofondée par Communication Sans Frontières, Yogosha et ManoMano. Cette initiative permet aux ONGs d’identifier et de corriger leurs failles de sécurité grâce à la mise en place de campagnes de Bug Bounty gratuites et solidaires. Cette année Hack4Values est à l’origine du Challenge de hacking éthique (CTF) du Forum international de la cybersécurité.

A l’occasion de L’European Cyber Cup du Forum international de la cybersécurité, qui se tient à Lille les 5 et 6 avril, plus de 200 participants, soit 20 équipes de hackers éthiques*, viendront s’affronter pendant plus de 56 heures autour de 6 épreuves de cybersécurité.

Cette initiative va contribuer à valoriser la pratique du Bug Bounty dans le monde associatif. Les ONGs, comme toutes organisations et institutions, font face aux menaces cyber et doivent se protéger pour être résilientes. Hack4Values leur permet de faire appel à une communauté de hackers éthiques réunie autour de la plateforme Yogosha. Ces derniers permettent aux ONGs d’identifier les vulnérabilités présentes dans leurs environnements numériques, pour qu’elles les corrigent et assurent la pérennité de leur activité. Hack4Values a d’ores et déjà permis de découvrir plus de 250 failles de sécurité, et rassemble à ce jour des acteurs engagés comme Amnesty International, Médecins sans frontières, Communication Sans Frontières, We Sign, Action contre la faim, Habitat Humanisme, RCF, ou encore SOS Méditerranée, et entend s’étendre à d’autres ONG internationales. 

Yassir Kazar, Vice-président de Hack4Values et CEO de Yogosha précise : “ L’ADN de Yogosha est de proposer une communauté de hackers d’élite certifiés pour aider les organisations à gérer leurs vulnérabilités critiques. Il était naturel d’apporter secours et assistance aux ONGs, et de contribuer àporter les valeurs qu’elles défendent. La création de Hack4Values était une évidence et un devoir. Je suis très fier de pouvoir maintenant porter cet engagement militant du hacking éthique en réalisant le challenge de l’European Cyber Cup 2023. ” 

Pour Fabien Lemarchand, Président de Hack4Values et VP Platform & Security de ManoMano : “ Le hacking éthique est une approche innovante qui a été au cœur de notre stratégie dès le début. Cela a permis de développer une valeur ajoutée de la cybersécurité et un impact positif immédiat pour mieux protéger les organisations. Nous sommes fiers de contribuer avec Hack4Values à créer un monde numérique plus sûr pour toutes les ONG et leurs bénéficiaires. ”

*200+ participants, soit 20+ équipes de hackers éthiques attendus : Guardia Cybersecurity School, ATOS, Nextech, Team France, Quarkslab, Hackday, Hackademint – Telecom Paris Sud, Oteriack – Oteria Cyber School, Capgemini Aces of Spades – Capgemini, Phreaks – école 2600, Hack UTT, #199 Sopra Steria, 0XECE – ECE, Les Ragondins – ESAIP, EFRACKTION - EFREI Paris, Les Pires Hat – YNOV, Team DLS – CFA de la salle, HDFR – Epita, Team GCC – ENSIBS, ESNARCOTRAFIQUANTS – ESNA de Bretagne, #DEFENDONSENSEMBLE – Bouygues Telecom. 

Plus de 65 000 vulnérabilités en 2022 détectées par les hackers éthiques, selon un rapport HackerOne

Soumis par fredericmazue le

HackerOne annonce que plus de 65 000 vulnérabilités logicielles ont été détectées par la communauté de hackers éthiques en 2022, soit une augmentation de 21 % par rapport à 2021. Pour HackerOne, cette augmentation des failles de sécurité s’explique surtout par la migration vers le cloud et la transformation numérique. Les rapports relatifs aux types de vulnérabilités introduits par les projets de transformation numérique ont connu une croissance importante, avec des configurations erronées augmentant de 150 % et des autorisations inappropriées de 45 %. 38% des hackers pensent que le défi le plus important auquel les organisations sont confrontées est le manque de compétences et d'expertise en interne alors qu’elles font face à des surfaces d'attaque grandissantes. L’automatisation de la sécurité ne remplace pas la créativité humaine, 92 % des hackers estiment en effet pouvoir identifier des vulnérabilités qui ne peuvent pas l’être par des scanners. 

Dans la 6ème édition de son rapport Hacker-Powered Security, HackerOne combine des informations provenant de la communauté des hackers, en examinant leurs motivations et leur expertise, ainsi que des tendances issues de la plus grande base de données de vulnérabilités au monde. Le rapport révèle également les prix moyens des primes dans différents secteurs, les vulnérabilités les plus impactantes pour lesquelles les clients paient, et la façon dont les hackers signalent ces vulnérabilités aux organisations.

Le rapport comprend également d’autres conclusions notables telles que: 

  • La motivation des hackers pour l’apprentissage, la rémunération et la mission de construire un internet plus sûr. 79% des hackers déclarent hacker dans le but d’apprendre, ils sont plus nombreux que ceux qui reconnaissent exercer pour une raison financière (72 %). Enfin, 47% d'entre eux hackent davantage qu’en 2021.
  • Les hackers sont particulièrement attirés par les programmes les plus matures, pour pouvoir travailler dans de bonnes conditions. Une mauvaise communication et une latence dans le temps de réponse empêchent plus de 50 % des hackers d’effectuer correctement leur mission. 50% des hackers déclarent également ne pas avoir signalé une vulnérabilité découverte, 42 % d'entre eux expliquent que cela est dû à l'absence d'un processus clair permettant de la signaler en toute sécurité.
  • Le nombre d’organisations investissant dans des programmes de sécurité HackerOne est en hausse de 45%, portée par une forte augmentation des programmes dans le secteur automobile (+400 %), le secteur des télécoms (+156 %) et le secteur des cryptomonnaies et de la blockchain (+143 %). 
  • Bien que la moyenne du secteur montre que les prix moyens et médians des primes n'ont pas augmenté de façon spectaculaire au cours des 12 derniers mois, les programmes de cryptomonnaie et de blockchain ont vu le paiement moyen augmenter de 315 %, passant d’environ 6 100 euros en 2021 à environ 25 440 euros en 2022. 

"Les informations fournies par la communauté de hackers sur leur expérience et leurs attentes aident les organisations à concevoir des programmes plus attractifs", a déclaré Chris Evans, RSSI et Chief Hacking Officer chez HackerOne. Il ajoute : "Nos données sur les vulnérabilités, issues de plus de 3 000 programmes clients, montrent aux organisations quelles vulnérabilités leurs pairs incitent les hackers à signaler. La transformation numérique est toujours un vecteur fort de risque cyber. Heureusement, le rapport montre que les hackers parviennent à identifier les vulnérabilités avant qu'elles n'entraînent un incident."

Lire le rapport complet.

HackerOne annonce l’initiative Gold Standard Safe Harbor pour protéger juridiquement les activités des hackers éthiques

Soumis par fredericmazue le

HackerOne présente son initiative Gold Standard Safe Harbor (GSSH) auprès des entreprises, dégageant les hackers de toute responsabilité lorsqu'ils exercent leur activité de manière éthique. Cette annonce est l'aboutissement des efforts déployés par HackerOne pour valoriser les hackers tout au long du mois de la sensibilisation à la cybersécurité. 

Par défaut, toute politique de divulgation de vulnérabilités, y compris les programmes de bug bounty, devrait inclure une clause qui décrit les protections juridiques auxquelles les hackers peuvent s’attendre. Le GSSH est une déclaration courte et efficace, que les entreprises peuvent facilement adopter pour standardiser l’approche et éviter aux hackers de naviguer entre les règles des différents programmes sur lesquels ils collaborent. Grâce à cette initiative, les organisations peuvent désormais démontrer leur engagement à protéger les recherches de sécurité de bonne foi, ainsi que stimuler l’engagement des hackers à améliorer leur résistance aux attaques. Kayak, GitLab Inc., et Yahoo sont parmi les premiers clients de HackerOne à adhérer à cette initiative.

“Avec l’augmentation des surfaces d’attaque, un engagement solide des hackers n’a jamais été aussi essentiel pour réduire les risques”, a déclaré Chris Evans, CISO et Chief Hacking Officer chez HackerOne. “Nous souhaitons montrer notre soutien à la communauté des hackers en établissant un standard d’excellence auquel nos clients peuvent adhérer, qui aide les hackers à se sentir protégés et valorisés au cours de leur collaboration avec les clients. Lorsque les hackers sont sereins et engagés, les organisations obtiennent une meilleure résistance aux attaques.”

Les premières conclusions du rapport mondial HackerOne sur le hacking éthique, qui sera publié dans quelques semaines, révèlent que plus de la moitié des hackers n’ont pas signalé une vulnérabilité qu’ils ont découverte. Les raisons sont variées : 20 % ont fait ce choix après une première expérience difficile avec la même organisation, 12 % parce qu’ils ont senti une forme de menace juridique de la part de l’organisation. Aux Etats-Unis, deux hackers sur trois anticipent que les récents changements du Computer Fraud and Abuse Act (CFAA) du Département de la Justice (DOJ) vont améliorer leur protection. 

« Le Gold Standard Safe Harbor nous aide à nous différencier plus clairement en tant que programme avancé de bug bounty », a déclaré Matthias Keller, Chief Scientist chez Kayak. « Cela s’aligne avec d’autres meilleures pratiques que nous suivons, comme le paiement sur le triage et le paiement pour la valeur, afin de garantir que nous travaillons avec les meilleurs hackers qui s’engagent à protéger la société. » 

Adopter le GSSH démontre l’engagement des organisations pour étendre ces derniers développements juridiques et réglementaires. Les organisations exerçant GSSH autorisent également la recherche de sécurité de bonne foi, ce qui peut aider à clarifier la distinction entre la dernière et une violation de données.

“GitLab est ravi d'adopter l'initiative Gold Standard Safe Harbor", a déclaré Dominic Couture, Staff Security Engineer, Application Security chez GitLab. “Nous espérons que cela réduira la charge informationnelle pour des hackers et rendra leur expérience de bug bounty plus transparente, soutenant notre mission à laquelle tout le monde peut contribuer.”

Les organisations qui s’engagent à respecter le GSSH remplaceront leur déclaration de Safe Harbor existante par la GSSH sur leur page de programme et recevront un badge numérique correspondant. Les hackers pourront également rechercher des programmes sur la plateforme HackerOne en fonction de leur adhésion au GSSH.

GSSH marque le début d’une initiative plus large visant à codifier et à promouvoir les meilleures pratiques pour faire engager des hackers et réduire le risque cyber. Les hackers ont également eu l’occasion d’apprendre davantage sur les programmes de HackerOne en participant à GSSH. Le GSSH est le début d'une initiative plus large visant à codifier et à promouvoir les meilleures pratiques pour les entreprises afin d'engager les hackers et de réduire le risque de cybersécurité. Pour en savoir plus sur l'initiative plus large de HackerOne et le GSSH, cliquez ici.

Hackez un satellite réel, c'est l'Agence spatiale européenne qui vous le demande !

Soumis par fredericmazue le
Image

Si vous avez envie de vivre une expérience digne des meilleurs films d'espionnage, ne manquez pas de répondre à l'appel de l'Agence spatiale européenne qui invite les informaticiens à pirater un satellite réel au nom de la cybersécurité.

La cybersécurité a toujours été une faible priorité pour l'industrie spatiale, davantage axée sur la fiabilisation des satellites. Maintenant que les satellites sont de plus en plus petits, connectés et nombreux, il est urgent, pour l'Agence spatiale européenne de prendre conscience, de leur vulnérabilité face aux cybermenaces. 

Les candidats à ce hackathon prestigieux, doivent soumettre des idées sur la façon dont quelqu'un s'y prendrait pour pirater les charges utiles et/ou le cœur de traitement expérimental du satellite OPS-SAT, ainsi que sur la façon de détecter et d'atténuer une attaque.

Il s'agit donc bien d'attaquer un satellite réel. OPS-SAT est un cube d'environ la taille d'une boîte à chaussures appartenant à l'Agence spatiale européenne (ESA). Lancé le 18 décembre 2019, OPS-SAT vole à une altitude de 515 km. Son objectif est de servir de « laboratoire volant » dans le seul but de tester et de valider de nouvelles techniques de contrôle de mission et de systèmes satellitaires embarqués. 

Dave Evans, le responsable d'OPS-SAT explique : "La robustesse intégrée d'OPS-SAT en fait la plate-forme de vol idéale pour les pirates informatiques éthiques qui souhaitent démontrer leurs compétences dans un environnement sûr mais suffisamment réaliste. Nous demandons aux gens de faire, dans un environnement contrôlé, exactement ce que nous ne voulons pas qu'il se produise dans la vie réelle."

Dave Evans ajoute : "C'est une opportunité passionnante de s'engager avec et d'apprendre des meilleurs esprits de la cybersécurité à travers l'Europe, en utilisant une plate-forme spécialement développée pour apprendre des leçons afin d'améliorer nos missions actuelles et futures."

L'agence spatiale européenne souligne que l'OPS-SAT est le vaisseau spatial idéal pour une expérience de ce type, car il dispose d'un ordinateur de vol 10 fois plus puissant que tout autre vaisseau spatial de l'Agence.

Les candidatures sont ouvertes jusqu'au 18 février. L'agence spatiale européenne recherche des idées avec un scénario créatif et réaliste, une faisabilité technique et une puissance pédagogique.

En avril, les trois premiers finalistes seront invités à assister à la conférence CYSAT à Paris pour réaliser leur démo de hacking en direct. 

Site : hack.cysat.eu

Le département de la Défense US lance un programme de divulgation de vulnérabilités (VDP) avec HackerOne

Soumis par fredericmazue le
Image

Après avoir lancé un programme de bug bounty avec l’armée américaine en ce début d’année (Hack the Army 3.0), HackerOne annonce l’ouverture cette semaine d’un programme pilote de divulgation de vulnérabilités (VDP) sur la base industrielle de défense (DIB) des Etats-Unis.

Les hackers du monde entier, y compris en dehors de la communauté HackerOne, sont ainsi invités à se joindre au programme pour tenter de découvrir de potentielles failles dans une base de plus de 100 actifs industriels du gouvernement américain destinés aux forces des armées.

En quoi consiste ce programme « DIB VDP » ?

La base industrielle de la défense (DIB) des États-Unis comprend tous les fournisseurs, produits et services qui sont essentiels à la mobilisation, au déploiement et au maintien des opérations militaires.

Ce nouveau pilote VDP est coordonné par HackerOne et le centre de lutte contre la cybercriminalité (DC3) du ministère de la Défense des États-Unis, en partenariat avec l'agence de contre-espionnage et de sécurité de la défense (DCSA).

Sécuriser une chaîne d'approvisionnement est un véritable défi, et les approches restent malheureusement souvent ponctuelles. Michiel Prins, cofondateur de HackerOne explique : « Dans un paysage de la cybermenace qui évolue constamment, le seul moyen de garder une vision claire de ses potentielles faiblesses est de rester ouvert aux programmes de divulgation de vulnérabilités. A un niveau stratégique comme celui-ci, c’est à la fois une bonne pratique et une exigence réglementaire. Avec l’aide de HackerOne, le ministère de la Défense des États-Unis est devenu un précurseur en matière de divulgation des vulnérabilités depuis près d'une demi-décennie. Grâce au programme DIB-VDP, les enseignements tirés peuvent être étendus aux fournisseurs les plus importants du gouvernement américain."

Site : hackerone.com

Le Top 10 des vulnérabilités informatiques les plus fréquentes selon le rapport HackerOne 2021

Soumis par fredericmazue le
Image

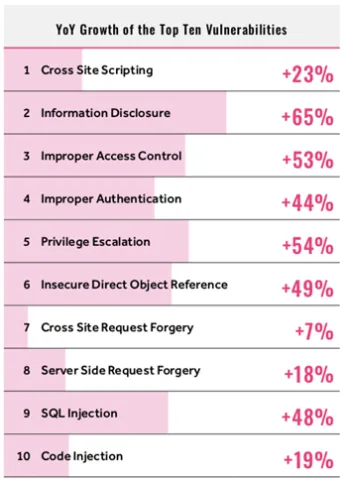
Dans le cadre de son rapport annuel de tendances sur la cybersécurité collaborative, HackerOne a établi le classement des 10 vulnérabilités informatiques les plus couramment détectées par les hackers de son écosystème, dans le cadre de programmes de bug bounty initiés à travers le monde en 2020.

Ce classement a été réalisé sur la base de plus de 50 000 vulnérabilités signalées en 2020, un chiffre en augmentation de 63 % par rapport à 2019 selon le Hacker Report 2021.

En examinant de plus près ce classement, il ressort que :

  • Toutes les vulnérabilités du Top 10 sont en hausse
  • La divulgation d'informations est la vulnérabilité qui a le plus progressé (+65 %)
  • Les vulnérabilités de type Cross-site Scripting (XSS) restent une menace majeure pour les applications web, car les attaquants peuvent prendre le contrôle du compte de l'utilisateur et dérober des informations personnelles telles que mots de passe, lnuméros de compte bancaire, de cartes de crédit, informations d'identification personnelle (IIP), numéros de sécurité sociale, etc.
  • Bien qu'ils ne fassent pas encore partie du top 10 des vulnérabilités signalées, les rapports relatifs à une mauvaise configuration, résultant certainement d’une migration précipitée vers le cloud dans le cadre de la pandémie, ont augmenté de 310 %.
  • Les meilleurs hackers signalent en moyenne 20 types de vulnérabilités différentes.
  • Les hackers éthiques deviennent plus agiles, ils mettent désormais 16 jours en moyenne pour signaler leur premier bug après leur inscription sur la plateforme contre 148 jours en 2019
  • 49% des hackers pensent que la surface d’attaque se « durcit », car les vulnérabilités les plus faibles sont désormais plus rapidement découvertes et corrigées.
  • Bien que 26% des hackers admettent qu'il devient plus difficile de trouver des failles, 45 % disent en avoir trouvé au cours des 12 derniers mois alors qu'ils n'en avaient pas trouvé auparavant.

Déjà en hausse de 49% sur l’année 2020 (6ème du classement), la faille IDOR pour Insecure Direct Object Reference semble affoler les compteurs en ce début d’année 2021, et a fait l’objet il y a quelques jours d’un billet de blog spécifique sur le site HackerOne.

On y apprend notamment que :

  • Les experts HackerOne ont enregistré une forte hausse du nombre d’attaques exploitant ce type de faille, corrélée à une hausse des primes récompensant les hackers.
  • En mars 2021, les hackers ont en effet touché plus de 487,000 $ de primes pour avoir détecté ce type de faille, contre 220 000 $ en février et 142 000$ en janvier
  • Cela représente une hausse de 121% des primes sur la détection de failles IDOR entre février et mars 2021
  • Dans 15 % des cas, IDOR représente la motivation principale des entreprises à initier un programme de bug bounty pour les secteurs de la grande distribution et du E-commerce.
  • IDOR représente la principale vulnérabilité des programmes initiés par les secteurs du gouvernement (18 %), de la santé (36 %) et des services professionnels (31 %).

Ce type de faille est particulièrement redoutable car une fois exploitée, il peut permettre aux cyberattaquants d'accéder à des données sensibles ou à des mots de passe.

Plus d'1 million de hackers éthiques sur HackerOne

Soumis par fredericmazue le

HackerOne, plateforme de sécurité collaborative, dévoile aujourd’hui de nouveaux chiffres clés illustrant sa croissance et confirmant l’intérêt grandissant des organisations pour les pratiques de sécurité collaborative à l’échelle mondiale. Depuis sa création, plus de 2 000 programmes de bug bounty ont été menés sur la plateforme HackerOne, plébiscitée par une communauté internationale qui vient de passer le cap du million de hackers.

Quelques semaines après avoir dévoilé les résultats de l’enquête de son rapport annuel Hacker Report 2021 qui rend compte de la diversité et de la montée en gamme de l'expertise des hackers éthiques au fil des années dans un contexte de recrudescence des cyberattaques, HackerOne fait le point sur le dynamisme de l’industrie du bug bounty.

Ci-dessous, quelques chiffres témoignant de la forte croissance de HackerOne et de l’industrie du bug bounty dans le monde :

  • Plus de 2000 programmes de bug bounty initiés sur la plateforme HackerOne
  • Un chiffre d’affaires en hausse de 50 %
  • Un bond de 70 % de l’adoption de HackerOne en Europe
  • Plus de 50 000 vulnérabilités signalées par la communauté HackerOne en 2020, soit une augmentation annuelle de 63 %

La communauté HackerOne c’est :

  • Plus d’un million de hackers éthiques dont plus de 13 000 hackers Français
  • Plus de 40 millions de dollars de primes versées en 2020
  • En mai 2020, le cap des 100 millions de dollars de primes versées a été franchi.

En plus des primes, la formation continue d'être l'un des principaux moteurs des hackers :

  • avec 85 % qui le font pour se former,
  • 62 % qui le font pour renforcer leur carrière,
  • Et 33 % qui ont déjà mis à profit leurs compétences pour obtenir un emploi, selon HackerOne.

Hacker Report 2021 : le hacking éthique monte en puissance

Soumis par fredericmazue le

HackerOne vient de dévoiler son rapport annuel Hacker Report 2021, qui donne les dernières tendances en matière de hacking éthique. Ce rapport révèle une augmentation de 63 % du nombre de hackers qui soumettent des rapports de vulnérabilités, soulignant une croissance plus que soutenue des pratiques de sécurité collaborative dans le monde. S’appuyant sur une enquête réalisée auprès de la plus grande communauté mondiale de hackers (qui compte à ce jour plus de 13 000 hackers français), ce rapport  fournit de précieuses indications sur le profil des hackers, leurs motivations, leurs perspectives de carrières ainsi que les différentes méthodes de collaboration avec les équipes de sécurité des organisations.

A mesure que les surfaces d'attaque évoluent en raison de la transformation numérique soudainement accélérée par la pandémie, les hackers ont su s’adapter aux nouvelles menaces émergentes. Les rapports de vulnérabilités en lien avec les dernières tendances comme la migration vers le cloud se sont multipliés et ont révélé que les vulnérabilités liées à de mauvaises configurations ont augmenté de 310 %.

Voici quelques conclusions majeures révélées dans le Hacker Report 2021 :

  • L’argent n’est pas la principale motivation des hackers éthiques, 85% d’entre eux le font pour se former, 62% s’en servent comme tremplin pour leur carrière et 33% ont déjà mis à profit leurs compétences en hacking pour obtenir un emploi dans la sécurité.
  • Le hacking éthique est une pratique populaire auprès de la Génération Z, 55% de la communauté de hackers ayant moins de 25 ans.
  • 35% des hackers ont un job à temps plein en parallèle.
  • 38% des hackers admettent avoir beaucoup plus pratiqué depuis le début de la pandémie de COVID-19.
  • Les hackers les plus expérimentés signalent en moyenne des bugs dans 20 catégories de vulnérabilité différentes, avec une augmentation de 53 % des demandes de contrôle d'accès abusif et d'escalade de privilèges.
  • Un hacker sur deux a déjà fait le choix délibéré de ne pas signaler une vulnérabilité qu’il a pourtant détectée, le plus souvent en raison de l’absence d’une procédure de signalement claire ou d’une mauvaise expérience par le passé.
  • Les hackers élargissent leur périmètre d’intervention à diverses technologies en se spécialisant aussi bien dans l'IoT, les API que dans les applications Android.
  • La communauté de hackers HackerOne a remporté plus de 40 millions de dollars de primes en 2020, ce qui fait un total de plus de 100 millions de dollars de revenus générés par la communauté HackerOne à ce jour.

"Le Hacker Report 2021 démontre l’étendue des connaissances sur les vulnérabilités que les hackers peuvent apporter à un programme de sécurité", a déclaré Jobert Abma, cofondateur de HackerOne. "Nous observons une augmentation considérable du nombre de vulnérabilités signalées, toutes catégories confondues, ainsi qu’un fort développement de hackers éthiques spécialisés dans une plus grande variété de technologies. Alors qu’un certain type de  vulnérabilités communes faciles à détecter et à corriger sont en déclin progressif, nous constatons que les hackers redoublent de créativité dans leurs méthodes de recherche et de détection de nouveaux vecteurs de menaces. Chaque fois qu'un hacker relie plusieurs vulnérabilités de faible gravité pour aider un client à éviter une brèche, ou trouve un contournement unique à un correctif logiciel, il prouve que les machines ne dépasseront jamais vraiment l'humain.”

Voici quelques observations exclusives qui ne figurent pas dans le rapport :

  • Seuls 25 % des hackers déclarent que la pandémie a eu un impact négatif sur leur capacité exécuter des programmes de bug bounty.
  • 34% ont déclaré avoir participé à plus de programmes de bug bounty suite à la transformation numérique accélérée par la pandémie.
  • 24% ont déclaré avoir concentré leurs efforts et leurs pratiques de hacking sur le secteur de la santé depuis le début de la pandémie.
  • 49% déclarent que les surfaces d'attaque gagnent en robustesse à mesure que les vulnérabilités de faible ampleur sont détectées et corrigées.
  • 26% admettent qu'il est de plus en plus difficile de détecter des bugs.
  • Seuls 19% admettent qu'il devient plus facile de détecter des bugs.

Comment les hackers se forment-ils ?

  • 57% des hackers éthiques sont autodidactes.
  • 24 % se sont formés par le biais de ressources en ligne comme les blogs et les vidéos.
  • 6% se sont formés via la plateforme Hacker101.
  • Seulement 5% ont bénéficié de cours ou de certifications.

Le rapport Hacker Report 2021 peut être consulté dans son intégralité ici.