Satellite

Hackez un satellite réel, c'est l'Agence spatiale européenne qui vous le demande !

Soumis par fredericmazue le
Image

Si vous avez envie de vivre une expérience digne des meilleurs films d'espionnage, ne manquez pas de répondre à l'appel de l'Agence spatiale européenne qui invite les informaticiens à pirater un satellite réel au nom de la cybersécurité.

La cybersécurité a toujours été une faible priorité pour l'industrie spatiale, davantage axée sur la fiabilisation des satellites. Maintenant que les satellites sont de plus en plus petits, connectés et nombreux, il est urgent, pour l'Agence spatiale européenne de prendre conscience, de leur vulnérabilité face aux cybermenaces. 

Les candidats à ce hackathon prestigieux, doivent soumettre des idées sur la façon dont quelqu'un s'y prendrait pour pirater les charges utiles et/ou le cœur de traitement expérimental du satellite OPS-SAT, ainsi que sur la façon de détecter et d'atténuer une attaque.

Il s'agit donc bien d'attaquer un satellite réel. OPS-SAT est un cube d'environ la taille d'une boîte à chaussures appartenant à l'Agence spatiale européenne (ESA). Lancé le 18 décembre 2019, OPS-SAT vole à une altitude de 515 km. Son objectif est de servir de « laboratoire volant » dans le seul but de tester et de valider de nouvelles techniques de contrôle de mission et de systèmes satellitaires embarqués. 

Dave Evans, le responsable d'OPS-SAT explique : "La robustesse intégrée d'OPS-SAT en fait la plate-forme de vol idéale pour les pirates informatiques éthiques qui souhaitent démontrer leurs compétences dans un environnement sûr mais suffisamment réaliste. Nous demandons aux gens de faire, dans un environnement contrôlé, exactement ce que nous ne voulons pas qu'il se produise dans la vie réelle."

Dave Evans ajoute : "C'est une opportunité passionnante de s'engager avec et d'apprendre des meilleurs esprits de la cybersécurité à travers l'Europe, en utilisant une plate-forme spécialement développée pour apprendre des leçons afin d'améliorer nos missions actuelles et futures."

L'agence spatiale européenne souligne que l'OPS-SAT est le vaisseau spatial idéal pour une expérience de ce type, car il dispose d'un ordinateur de vol 10 fois plus puissant que tout autre vaisseau spatial de l'Agence.

Les candidatures sont ouvertes jusqu'au 18 février. L'agence spatiale européenne recherche des idées avec un scénario créatif et réaliste, une faisabilité technique et une puissance pédagogique.

En avril, les trois premiers finalistes seront invités à assister à la conférence CYSAT à Paris pour réaliser leur démo de hacking en direct. 

Site : hack.cysat.eu

Le spécialiste français des satellites géostationnaires EutelSat partenaire de Facebook pour développer Internet en Afrique

Soumis par fredericmazue le

L'une des obsessions de Mark Zuckerberg est d'amener Internet dans les parties les plus reculées du monde. Ce qui se comprend par : personne ne doit être dans l'incapacité de se connecter Facebook... Une boulimie d'utilisateurs qui ne prend guère en considération si les personnes devant être connectées au réseau social n'auraient pas des besoins plus urgents et plus vitaux.

Facebook a plusieurs projets pour parvenir à ses fins. Il y a le projet Aquila, qui consiste à faire voler des drones.

Il y a aussi le projet d'amener Internet par satellites. Un projet auquel Mark Zuckerberg a renoncé pendant un temps en raison du coût. Mais finalement le même Mark Zuckerberg vient d'annoncer un partenariat avec Eutelsat, le spécialiste français des satellites géostationnaires.

Un satellite du nom de AMOS-6, géostationnaire, viendra donc couvrir de larges zones de l'Afrique sub-saharienne, des zones de l'Afrique du Sud, de l'Afrique de l'Ouest et de l'Afrique de l'Est, pour reprendre les termes de Mark Zuckerberg. De partenaires locaux relaieront les communications du satellite jusqu'aux utilisateurs finaux.

Le satellite AMOS-6 est en cours de construction dit encore Mark Zuckerberg, sans mentionner le fait qu'il est construit par la société israélienne Spacecom et que son lancement était prévu pour le 4ème trimestre de cette année depuis longtemps.

Le projet ne concerne donc à priori pas que Facebook et Eutelsat, en dépit de l'annonce de Mark Zuckerberg.

Turla, la cyber menace qui vient du ciel

Soumis par fredericmazue le
Image
Image

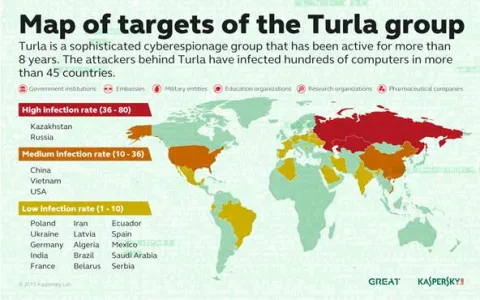
En enquêtant sur le groupe de cyber espionnage russophone Turla, les chercheurs de Kaspersky Lab ont découvert comment celui-ci arrivait à échapper à la détection de ses activités et de sa localisation. Pour s’assurer l’anonymat, le groupe exploite les failles de sécurité des réseaux satellitaires mondiaux.

Turla est un groupe de cyber espionnage sophistiqué, actif depuis plus de 8 ans. Ses membres ont infecté des centaines d’ordinateurs dans plus de 45 pays, y compris le Kazakhstan, la Russie, la Chine, le Vietnam et les Etats-Unis. Parmi les organismes infestés, on trouve des administrations gouvernementales et des ambassades mais aussi des organismes militaires, des établissements d’enseignement, des instituts de recherche et des laboratoires pharmaceutiques. Dans un premier temps, le backdoor Epic procède à un profilage de la victime. Les pirates font ensuite appel à un vaste mécanisme de communication par satellite dans les phases finales de l’attaque, ce qui les aide à masquer leurs traces uniquement lorsqu’ils s’attaquent à des cibles de très haut niveau.

Si les satellites sont surtout connus comme outils de télédiffusion et de communication sécurisée, ils servent également pour l’accès à Internet, souligne Kaspersky Lab. Leurs services sont principalement utilisés dans les endroits reculés où tous les autres moyens d’accès à Internet sont soit instables et lents, soit totalement inopérants. L’une des méthodes les plus répandues et peu coûteuse d’accès Internet par satellite est une liaison exclusivement « descendante ».

Dans ce cas, indique Kaspersky Lab, les requêtes émises par l’ordinateur de l’internaute sont transmises via une ligne classique (fixe ou mobile), tandis que tout le trafic reçu provient du satellite. Cette technique permet d’obtenir un débit de téléchargement relativement élevé. Cependant, elle présente un inconvénient majeur : l’ensemble du trafic descendant arrive à l’ordinateur sans être crypté. Tout pirate disposant de l’équipement et du logiciel appropriés et qui ne sont guère coûteux, pourrait facilement intercepter le trafic et accéder à la totalité des données téléchargées par l’utilisateur.

Le groupe Turla exploite cette faille de manière différente : il s’en sert pour dissimuler l’emplacement de ses serveurs de commande (C&C), qui sont parmi les éléments les plus importants de l’infrastructure malveillante. Le serveur C&C est essentiellement un « camp de base » pour le malware déployé sur les machines ciblées. La découverte de l’emplacement de ce serveur peut conduire les enquêteurs à démasquer les instigateurs de l’opération, c’est pourquoi le groupe Turla s’y prend de la façon suivante pour éviter ces risques :

1.  Le groupe commence par « écouter » le flux descendant du satellite afin d’identifier les adresses IP actives des internautes connectés à ce dernier ;

2.  Il choisit une adresse IP connectée pour s’en servir dans le but de masquer un serveur C&C, à l’insu de l’utilisateur légitime ;

3.  Les machines infectées par Turla reçoivent pour instruction d’exfiltrer des données vers les adresses IP désignées d’internautes régulièrement connectés par satellite. Les données sont acheminées via des lignes classiques vers les téléports du fournisseur d’accès Internet satellitaire, puis jusqu’au satellite, et enfin depuis le satellite jusqu’aux utilisateurs dont les adresses IP ont été choisies.

Chose intéressante, l’utilisateur légitime, dont l’adresse IP a été utilisée par les pirates pour récupérer les données d’une machine infectée, reçoit également ces paquets de données mais les remarque à peine. En effet, les membres de Turla commandent aux machines infectées d’envoyer les données à des ports qui, dans la majorité des cas, sont fermés par défaut. Par conséquent, l’ordinateur de l’utilisateur légitime écarte purement et simplement ces paquets, tandis que le serveur C&C de Turla, qui maintient ces ports ouverts, reçoit et traite les données exfiltrées.

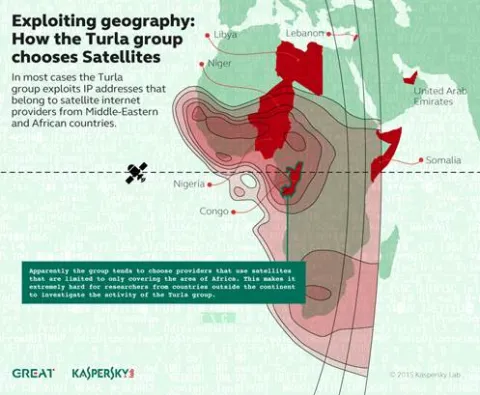
Un autre aspect intéressant de la tactique de Turla est que le groupe a tendance à utiliser les opérateurs Internet par satellite situés dans des pays du Moyen-Orient et d’Afrique. Au cours de leurs recherches, les experts de Kaspersky Lab ont repéré l’utilisation par le groupe d’adresses IP de fournisseurs d’accès localisés en Afghanistan, au Congo, au Liban, en Libye, au Niger, au Nigeria, en Somalie ou aux Emirats Arabes Unis.

Les satellites utilisés par les opérateurs de ces pays ne couvrent généralement pas l’Europe ni l’Amérique du Nord, ce qui rend très difficile la tâche des chercheurs en sécurité qui enquêtent sur ces attaques.

« Jusqu’à présent, nous avons observé au moins trois acteurs différents utilisant des liaisons Internet satellitaires pour masquer leurs opérations. Parmi eux, la solution élaborée par le groupe Turla est la plus intéressante et la plus inhabituelle. Ce groupe parvient à atteindre un niveau extrême d’anonymat en exploitant une technologie très courante : l’accès Internet par satellite unidirectionnel. Les pirates peuvent se trouver partout à portée du satellite qu’ils ont choisi, c’est-à-dire à l’intérieur d’une zone pouvant dépasser plusieurs milliers de kilomètres carrés », explique Stefan Tanase, chercheur senior en sécurité chez Kaspersky Lab. « Cela rend quasi impossible la localisation de l’auteur d’une attaque. Alors que l’utilisation de ce type de méthodes se répand, il est important pour les administrateurs de systèmes de déployer les bonnes stratégies de défense pour neutraliser ces attaques. »
Facebook renonce à son projet secret de satellite

Soumis par fredericmazue le

Comme Google, Facebook a pour intention d'amener Internet dans les parties les plus reculées du monde, aux populations qui n'y ont pas accès. La question de savoir si ces populations n'ont pas de besoins plus importants et plus urgents ne semble pas beaucoup préoccuper ces deux géants. Pour eux, il faut toujours plus de nouveaux utilisateurs quels qu'ils soient, et toujours plus de données, quelles qu'elles soient.

Comme Google avec son drone Solara 50, Facebook a un projet de drone, nom de code Aquila. Celui-ci doit voler à 60 000 pieds d'altitude, et fonctionner à l'énergie solaire.

Facebook voyait aussi, en secret, les choses en très grand, avec la construction d'un satellite. Mais finalement, selon The Information, Facebook vient de renoncer à ce projet, qui du coup est divulgué.

La raison du renoncement est le coût du projet. 500 millions de dollars pour construire le satellite, et encore 500 millions pour le placer sur orbite. Sans doute Facebook, qui semble malgré tout avoir les moyens financiers de l'opération, a estimé que le retour sur investissement serait trop faible, ou peut-être, incertain.

Facebook n'abandonnerait toutefois pas totalement l'idée du satellite, mais envisagerait à présent d'en louer un.

GeoEye-1, Un satellite pour Google Earth

Soumis par fredericmazue le
Web

GeoEye Inc a annoncé samedi qu'il avait lancé avec succès son satellite GeoEye-1, d'une valeur de 502 millions de dollars et en partie financé par l'gence d'intelligence géospatiale nationale américaine. GeoEye-1 fournira des images de la Terre très haute résolution aux utilisateurs de Google Earth ou au gouvernement américain.

"Ce fut un lancement parfait et nous avons désormais la confirmation que le satellite répond aux commandements", a déclaré à Reuters par téléphone le directeur général de GeoEye Matthew O'Connell.
Le lancement a eu lieu sur la base militaire de Vandenberg en Californie à 11h50 heure locale (18h50 GMT).

Le satellite captera des images de la Terre à une distance de 681 km et se déplacera à une vitesse de 7 km par seconde. Il enverra des images de 41 centimètres par pixel en noir et blanc et de 1,65 mètre en couleurs.