fuite de données

Microsoft laisse fuiter 6,5 To de logs Bing

Soumis par fredericmazue le

Cette fuite de données a été découverte par Ata Hakcil, un chercheur en sécurité chez WizCase. Un billet publié sur le blog de WizCase en donne les détails.

Selon Ata Hakcil, ce sont 6,5 To de logs contenant 13 milliards d'enregistrements relatifs à des requêtes effectuées sur Bing, le moteur de recherche de Microsoft, qui ont ainsi été exposées, ceci du 10 au 16 septembre.

Ata Hakcil a pu voir défiler ses propres requêtes effectuées depuis l'application mobile Bing :

Dit comme cela, cela semble bien facile... et ça l'était. Le serveur était exposé en ligne sans aucune protection.

ZDNet.com, source de cette information, a interrogé Microsoft sur cette fuite de données et a obtenu cette réponse d'un porte-parole de Redmond : "Nous avons corrigé une erreur de configuration qui entraînait l'exposition d'une petite quantité de données de requête de recherche. Après analyse, nous avons déterminé que les données exposées étaient limitées et désidentifiées."

Après l'intervention du Microsoft Security Response Center (MSRC), l'accès à ce serveur a été sécurisé par un mot de passe. Les données exposées consistaient en des détails techniques, tels que des requêtes de recherche, des détails sur le système de l'utilisateur (appareil, système d'exploitation, navigateur, etc.), des détails de géolocalisation (le cas échéant) et divers jetons, hachages et codes de réduction, selon ZDNet qui a pu vérifier qu'effectivement aucune information utilisateur personnelle n'a été exposée.

Fail : Google a envoyé des vidéos privées à des inconnus

Soumis par fredericmazue le

Google Takeout est un outil qui permet de télécharger vos données depuis les applications Google en tant que sauvegarde ou pour les utiliser avec un autre service. Cet autre service peut être par exemple Google Photos. Avec ces deux services, vos photos et vidéos sont sauvegardées.

Sauvegardées oui, mais gardées... il semble bien que non.

Google vient d'envoyer mea culpa sous la forme d'un mail aux utilisateurs de Takeout, pour les informer d'un problème technique sur son service, rapporte 9to5Google. Le problème technique a sévi du 21 au 25 novembre 2019.

Un des utilisateurs de Google Takeout a communiqué le mail de Google dans un tweet.

"Malheureusement, pendant cette période, certaines de vos vidéos dans Google Photos ont été exportées de façon incorrecte dans les archives d’utilisateurs sans lien avec vous. Une ou plusieurs des vidéos de votre compte Google Photos ont été affectées par ce problème." écrit Google.

Google indique encore aux utilisateurs que certaines de leurs données téléchargées peuvent être incomplètes, mais aussi contenir des vidéos qui ne leur appartiennent pas, et dans la foulée leur recommande de refaire un export et d'effacer l'ancien. Google ne recommande pas de ne pas jeter un coup d'oeil aux éventuels vidéos étrangères. Mais cette recommandation aurait-elle été suivie ? ;-)  

Le problème concerne uniquement les vidéos, pas les photos, assure Google. "Nous avons résolu le problème sous-jacent et avons mené une analyse approfondie pour éviter que cela ne se reproduise. Nous sommes désolés que cela se soit produit", a déclaré un porte-parole de Google à ZDNet.

Nous voilà donc pleinement rassurés :-)

Une mise à jour de Goolge Earth dévoile sites militaires taïwanais secrets

Soumis par fredericmazue le

Certains des sites militaires les plus sensibles de Taïwan, notamment ses installations pour les missiles Patriot fabriqués aux États-Unis, ont été révélés accidentellement au public à l'aide des dernières cartes au rendu 3D de Google, d'après notre confère South China Morning Post.

Toutes les structures - jusqu'aux types de lanceurs et aux modèles de missiles - sont clairement visibles sur les nouvelles cartes, ainsi que l'infrastructure de défense du Bureau de la sécurité nationale et du renseignement militaire, ajoute notre confrère.

Normalement les sites sensibles de cette nature sont floutés par Google. Le ministre taïwanais de la Défense, Yen Te-fa, a déclaré qu'un groupe de travail avait été formé pour travailler avec Google afin de rechercher les ajustements appropriés pour assurer la sécurité nationale.

Le ministre a précisé que "En réalité, le site des infrastructures de défense en temps de paix ne sera pas le même que celui en temps de guerre [...] En fait, les parties confidentielles sont toutes à l'intérieur des structures qu'il serait très difficile d'exposer à l'aide des cartes 3D"

Tandis que selon un autre responsable de la défense taïwanaise, "l'armée travaillerait au renforcement du camouflage des structures et des installations".

Le Clusif a laissé traîner des données ultraconfidentielles sur Internet

Soumis par fredericmazue le

Lu dans le Canard Enchaîne de ce jour. Le Clusif - Club de la sécurité des systèmes de l'information français - a laissé traîner la liste des ses correspondants : cadres supérieurs de grandes entreprises et hauts fonctionnaires chargés de la sécurité informatique.

Les données traînaient si bien que le moteur de recherche Bing (au moins celui-là...) les a référencées. Notre confère indique qu'il suffisait de saisir la recherche Clusif + CSV pour accéder directement à des fichiers Excel. Le Canard souligne : [Ces documents] ne se seraient jamais baladés sur Internet si le Clusif s'était donné la peine de verrouiller correctement ses serveurs.

Mais là on n'est même pas dans une question de verrouillage correct de serveurs. Pour que Bing puisse ainsi référencer des documents Excel, ceux-ci étaient tout simplement en accès public :-)

Ainsi ont été diffusées 700 fiches individuelles et les coordonnées de 1500 responsables informatique, dont le chef de la cybersécurité de la présidence de la république, de l'inspecrteur en chef et du responsable infrastructure de l'Autorité de sécurité nucléaire, les patrons de la sécurité informatique délégués par l'ANSII à Matignon, au Sénat, à la Justice, à Bercy, au Quai d'Orsay,...

Le Clusif a d'ailleurs battu sa coulpe dans un communiqué : Information sur un incident de sécurité [...] Il ne s’agit pas d’un acte de malveillance, une erreur humaine a été commise dans la gestion de notre site Internet. Nous allons donc renforcer les actions de contrôle.

Le Clusif - Club de la sécurité des systèmes de l'information... Le cordonniers sont toujours les plus mal chaussés, c'est bien connu :-)

Fail : Google publie les données personnelles de 282 867 clients

Soumis par fredericmazue le
Image

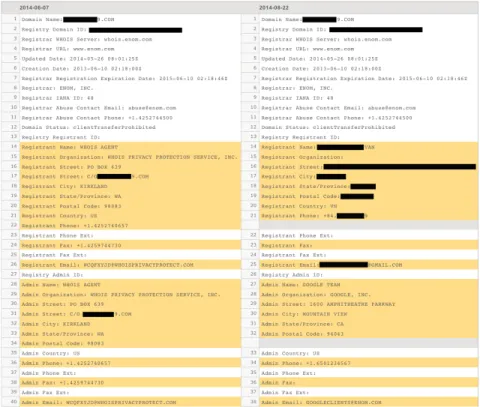
Google, avec son service Apps for Work permet d'enregistrer des noms de domaines. Les noms de domaines sont enregistrés via Google par le registrar eNom, partenaire de Google dans cette affaire.

Comme tous ceux qui ont enregistré un nom de domaine le savent, l'opération requiert de fournir des informations personnelles. Nombre de registrars proposent d'ailleurs des options pour que les données soient masquées aux whois, les registres de noms de domaine.

Selon les registrars ces options de confidentialités sont gratuites, une simple option à cocher dans un backoffice, parfois elles sont payantes. Google avait choisi de faire payer ce service 6 dollars par an, ce qui n'est pas donné si on compare avec le prix moyen d'un nom de domaine.

Au départ tout allait bien, mais lorsque les clients renouvelaient leurs domaines avec l'option de confidentialité, leurs données personnelles se retrouvaient accessibles publiquement.

Des ingénieurs de Cisco ont découvert la faille au cours du mois de février de cette année. Les noms, adresses, téléphones ou adresses e-mail de 282 867 clients du service "Apps for work" ont ainsi non seulement été rendus publics, mais se sont propagés dans les whois. Ce qui signifie qu'elles restent accessibles sur Internet même après que Google a remédié au problème.

Mountain View a battu sa coulpe : "Un chercheur en sécurité a récemment signalé une faille […] qui affecte l'intégration de Google Apps avec l'API d'enregistrement de nom de domaine Enom. Nous avons identifié la cause, fait les corrections appropriées, et communiqué avec les clients touchés par ces applis. Nous nous excusons pour tout problème que cela a pu avoir causé".

Capture Ars Technica

Un ex-employé de Microsoft arrêté pour avoir divulgué des secrets de l'entreprise

Soumis par fredericmazue le

Il s'appelle Alex Kibkalo. Développeur Microsoft pendant des années, Alex avait accès à des informations sensibles. Mécontent après avoir reçu des notes négatives pour ses performances dans le groupe de Redmond, il a décidé de se venger.

Il a ainsi divulgué des pré-versions de Windows 7 et Windows 8 a un blogueur français, dont l'identité n'est pas connue et qui a publié des captures d'écrans des OS sur son site.

Microsoft estime que le préjudice du à ces fuites en termes financier et d'image est très important.

Ce n'est pas tout, Alex a également divulgué des documents et des mémos internes, ainsi qu’une version de « Activation Server Software Development Kit », un outil utilisé par Microsoft pour la protection contre le piratage.

Après l'histoire d'espionnage, vient l'histoire Pieds Nickelés. Le blogueur, voulant vérifier l'authenticité des informations a contacté un autre employé de Microsoft  qui a, très normalement, alerté sa hiérarchie. Une enquête interne a été enclenchée, qui a permis de remonter jusqu'à Alex.

Celui-ci a reconnu les faits et a été licencié. Il va devoir maintenant affronter la justice et il risque une lourde peine de prison.

Pas top pour la taupe...

AFNOR recherche des experts en sécurité informatique

Soumis par fredericmazue le

Des environnements informatiques de plus en plus ouverts, une hyper mobilité inéluctable, une plus grande facilité de publication… les nouvelles pratiques sont telles qu’aujourd’hui la sécurité informatique est devenue une préoccupation majeure pour toutes les organisations.

Sur demande de professionnels, AFNOR créé un nouveau groupe de travail qui aura pour principale tâche de proposer un guide de bonnes pratiques sur la prévention de la fuite d’information, également appelée « Data Leak Prevention ».

Petit à petit, la règlementation de l’industrie Internet est devenue indispensable. Diversité des secteurs, des organisations et des produits, internet est utilisé par une grande diversité d’internautes. Il est donc nécessaire que chaque organisation adopte un même référentiel, un même langage et des règles communes.

Dans le même temps, les criminels du web évoluent. La cybercriminalité tout comme l’espionnage industriel s’orientent, désormais, sur le vol ou/et le détournement de données en tant que valeur monnayable.

A l’inverse, les outils de la sécurité informatique périphérique traditionnelle (antimalware, pare-feux et systèmes anti-intrusions) ne sont, eux, plus adaptés. Aujourd’hui, la sécurité informatique est devenue la sécurité de l’information, c’est-à-dire une protection des données qui s’applique à tous les aspects de la sureté et ce quelle que soit la forme de l’information.
Plus que le « contenant », les organisations devront, désormais, se préoccuper du « contenu » en développant des processus et des solutions techniques permettant de prévenir la fuite ou la perte de l’information en tant que patrimoine.

C’est fort de tous ces constats qu’AFNOR a décidé de créer un Groupe de travail ayant pour objectif la réalisation d’un accord (guide de bonnes pratiques) en matière de prévention de la fuite d’information. Déjà composé d’experts représentants d’organismes institutionnels et juridiques (ministères, CNIL, avocats, fournisseurs/éditeurs de technologies, cabinets de conseils) ainsi que de sociétés utilisatrices, AFNOR invite tous les professionnels concernés par le phénomène à apporter leur contribution à ce futur courant réglementaire.

Pour rejoindre le groupe de travail, contacter Mme Sylvie Arbouy, AFNOR Normalisation : sylvie.arbouy@afnor.org

Mozilla expose accidentellement 44000 mots de passe

Soumis par fredericmazue le

C'est un chercheur en sécurité qui participait au programme de récompense de la fondation qui s'est aperçu que celle-ci avait laissé sur un serveur public une sauvegarde d'une base de données contenant 44000 comptes utilisateur addons.mozilla.org.

Mozilla, qui joue la transparence à propos de cette boulette explique que les comptes concernés sont ceux créés avant 9 avril 2009, et seulement ceux-ci, car à partir de cette date, le cryptage MD5 des mots de passe a été remplacé par le cryptage SHA-512.

Mozilla a immédiatement détruit tous les mots de passe de ces comptes et a prévenu tous les utilisateurs concernés. Pour la fondation, les répercussion de cette fuite sont minimes et elle précise: "nous sommes en mesure de rendre compte de chaque téléchargement de cette base de données".

Plus de la moitié des entreprises auraient déjà subi une cyber-attaque

Soumis par fredericmazue le

McAfee a publié aujourd’hui une enquête réalisée pour son compte par Bloor Research, pour le compte de l’éditeur.

De cette enquête il ressort que 83 % des entreprises interrogées se disent inquiètes ou très inquiètes à l’idée de voir leurs activités devenir la cible d’une attaque de sécurité d’origine malveillante ou délibérée. 51 % ont déjà subi une attaque et, parmi celles-ci, 16 % ont déclaré avoir eu besoin de plus d’une semaine pour s’en remettre….

On y apprend également que :

  • 40 % des entreprises de taille moyenne ont connu des fuites de données l’année dernière et 75 % estiment qu’une divulgation majeure des données pourrait les contraindre à mettre la clé sous la porte.
  • 5 % des entreprises de taille moyenne ont indiqué avoir fait l’objet d’une fuite de données leur ayant coûté plus de 25 000 dollars. 25 % d’entre elles étaient implantées en Chine, 14 % en France et 11 % en Inde.