GitHub

GitHub Enterprise Server 3.9 est disponible

Soumis par fredericmazue le

GitHub a annoncé la disponibilié générale de GitHub Enterprise Server 3.9. Une mouture qui apporte de nouvelles fonctionnalités permettant une collaboration plus approfondie, une meilleure observabilité et des flux de travail plus rapides, selon GitHub, qui met en outre en avant les points suivants :

  • GitHub Projects affiche votre feuille de route dans une nouvelle vue temporelle, et les projets et les problèmes peuvent être plus facilement standardisés et automatisés avec des outils tels que les formulaires de problèmes.
  • L'analyse secrète vérifie les modèles personnalisés sur push, ce qui permet aux développeurs de gagner du temps en gardant les informations sensibles hors de votre base de code.
  • L'analyse de code peut être activée en quelques clics seulement.
  • Possibilié de mettre à l'échelle automatiquement les coureurs auto-hébergés en toute confiance, avec le contrôleur Actions Runner basé sur kubernetes, désormais soutenu par GitHub.
  • Les opérateurs ont plus de contrôle et de perspicacité pour gérer GHES, avec des journaux améliorés, de nouveaux outils de mise à niveau et une foule de mises à jour du journal d'audit.

GitHub Advanced Security pour Azure DevOps est disponible en préversion publique

Soumis par fredericmazue le

GitHub Advanced Security, ou GHAS, est une suite d'outils de test de sécurité des applications. GHAS fournit une détection de vulnérabilité en temps réel grâce à quoi, selon GitHub, les développeurs peuvent résoudre les problèmes en quelques minutes, et non en plusieurs mois. Microsoft vient d'annoncer la disponibilité de GitHub Advanced Security pour Azure DevOps pour tous dans une préversion publique.

GitHub Advanced Security à Azure DevOps inclut les mêmes fonctionnalités d'analyse secrète, d'analyse des dépendances et d'analyse de code CodeQL que celles disponibles dans GitHub Enterprise.

GitHub Advanced Security pour Azure DevOps est au même prix que GitHub Advanced Security, à savoir 49 dollars par utilisateur actif par mois. La facturation est effectuée via Azure.

La nouvelle recherche de code de GitHub est disponible

Soumis par fredericmazue le
Image

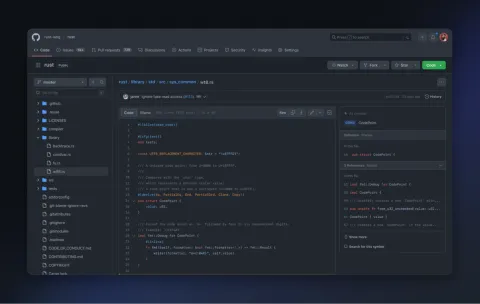
Github vient d'annoncer que sa nouvelle recherche de code et sa nouvelle vue de code sont généralement disponibles pour tous les utilisateurs. GitHub explique que son objectif avec la nouvelle recherche de code et la nouvelle vue de code est de permettre aux développeurs de rechercher, naviguer et comprendre rapidement leur code, de mettre les informations critiques en contexte et, finalement, de les rendre plus productifs. Pour cela trois nouvelles fonctionnalités ont été introduites.

Tout d'abord, une interface de recherche entièrement repensée, avec des suggestions, des complétions et la possibilité de découper et de découper les résultats.

Deuxièmement, GitHub a construit un nouveau moteur de recherche de code, entièrement à partir de zéro. Selon GitHub ce nouveau moteur est incroyablement rapide (environ deux fois plus rapide que l'ancienne recherche de code), beaucoup plus performant (prise en charge des requêtes de sous-chaînes, des expressions régulières et de la recherche de symboles) et comprend le code, en mettant les résultats les plus pertinents en premier.

Et troisièmement, GitHub a totalement repensé la vue du code de GitHub, intégrant étroitement la recherche, la navigation et la navigation dans le code.

Ensemble ces trois nouvelles fonctionnalités doivent permettre aux développeurs de trouver rapidement des informations critiques dispersées dans leur base de code, de mettre ces informations en contexte et, finalement, d'être plus productifs.

GitHub : le déploiement de l'authentification à deux facteurs a commencé

Soumis par fredericmazue le

En mai 2022, nous vous rapportions que dans le cadre d'un effort pour sécuriser l'écosystème logiciel en améliorant la sécurité des comptes, GitHub demandera à tous les utilisateurs qui contribuent au code sur GitHub.com d'activer une ou plusieurs formes d'authentification à deux facteurs (A2F) d'ici fin 2023.

Le déploiement de cette authentification à deux facteurs a commencé ce lundi 13 mars 2023. GitHub contactera des groupes de développeurs et d'administrateurs, en commençant par de petits groupes, pour les informer de l'exigence d'utiliser l'A2F. Ce déploiement progressif permettra à GitHub de s'assurer que les développeurs sont en mesure de passer à l'A2F avec succès et de faire les ajustements nécessaires avant de passer à des groupes plus importants au fil de l'année.

Si votre compte est sélectionné pour l'inscription, vous serez averti par e-mail et verrez une bannière sur GitHub.com, vous demandant de vous inscrire. Vous aurez 45 jours pour configurer 2FA sur votre compte. Avant cette date, rien ne changera concernant l'utilisation de GitHub, à l'exception des rappels. GitHub vous informera lorsque votre date limite d'activation approchera, et une fois qu'elle sera passée, vous devrez activer 2FA la première fois que vous accéderez à GitHub.com

Toutes les informations concernant cette authentification à deux facteurs sur GitHub sont données dans ce billet.

Github va supprimer 10% de ses effectifs et se concentrer sur le travail à distance

Soumis par fredericmazue le

Le PDG de GitHub, Thomas Dohmke, a écrit dans un mail envoyé aux employés : Aujourd'hui, nous annonçons un certain nombre de décisions difficiles, notamment dire au revoir à certains Hubbers et promulguer de nouveaux réalignements budgétaires, conçus pour protéger la santé à court terme de notre entreprise tout en nous accordant la capacité d'investir dans notre stratégie à long terme [...] Malheureusement, cela inclura des changements qui entraîneront une réduction des effectifs de GitHub jusqu'à 10 % jusqu'à la fin de l'exercice 2023.

Si l'exercice de GitHub est aligné sur celui de Microsoft qui est propriétaire, les licenciements seront effectifs avec fin juin 2023. Par ailleurs GitHub possède des bueaux à San Francisco et Amsterdam qui fermeront car l'entreprise envisage que son personnel travaille uniquement à distance. "Nous constatons des taux d'utilisation très faibles dans nos bureaux à travers le monde, et cette décision témoigne du succès de notre culture à distance d'abord de longue date" écrit Dohmke.

Selon le blogueur Paul Thurott, Github compte jusqu'ici 3000 employés. Ce sont donc 300 emplois qui seront supprimés.

Il n'est pas précisé si ces suppressions d'emplois font partie du plan de licenciements de 10 000 personnes annoncé par Microsoft fin janvier dernier.

De nouveaux outils d'extensions pour CLI GitHub

Soumis par fredericmazue le

Depuis la version GitHub CLI 2.0 , les développeurs et les organisations ont la possibilité de personnaliser  leur expérience CLI en développant et en installant des extensions. L'équipe CLI de GitHub a souhaité accélérer le développement d'extensions en plaçant une partie du propre code de GitHub CLI dans une bibliothèque externe appelée go-gh à l'usage des auteurs d'extensions. La CLI GitHub elle-même est alimentée par go-gh, ce qui, selon GitHub, garantit qu'elle est maintenue à un niveau de qualité élevé. Cette bibliothèque est écrite en Go, tout comme la CLI elle-même.

La bibliothèque go-gh est un logiciel libre sous licence MIT disponible sur GitHub.

La bibliothèque go-gh est entièrement documentée ici. 

GitHub ajoute les flux de travail requis et les variables de configuration aux actions

Soumis par fredericmazue le

GitHub a ajouté deux nouvelles fonctionnalités pour GitHub Actions pour aider à normaliser les politiques et réduire la duplication : les flux de travail (workflow) requis et les variables de configuration.

Flux de travail requis

Les flux de travail requis permettent aux équipes DevOps de définir et d'appliquer des pratiques CI/CD standard dans de nombreux référentiels de code source au sein d'une organisation sans avoir à configurer chaque référentiel individuellement, ce qui devient une tâche impossible dans les grandes organisations. En plus de réduire la duplication du code de configuration CI/CD, les workflows requis peuvent également aider les organisations dans les cas d'utilisation suivants :

  • Sécurité : pour invoquer des outils externes de notation des vulnérabilités ou d'analyse dynamique.
  • Conformité : pour s'assurer  que tout le code répond aux normes de qualité d'une entreprise.
  • Déploiement : pour s'assurer que le code est déployé en continu de manière standard.

Variables de configuration

Auparavant il était nécessaire de stocker toutes les données de configuration sous forme de secrets chiffrés afin de réutiliser les valeurs dans les flux de travail. Mais cette méthode ne permettait pas de stocker et de récupérer facilement des données de configuration non sensibles telles que les commuateurs de compilateur, les noms d'utilisateur, les noms de serveur, etc.

Les variables de configuration viennent aider standardiser les flux de travail requis. Les variables de configuration permettent de stocker les données non sensibles sous forme de variables en texte brut qui peuvent être réutilisées dans les flux de travail dans un référentiel ou un organisation. Il es ainsi possible définir des variables au niveau de l'organisation, du référentiel ou de l'environnement en fonction des besoins.

Clap de fin pour l'éditeur Atom le 15 décembre prochain

Soumis par fredericmazue le
IDE

Atom est un éditeur de développé par GitHub, et donc propriété de Microsoft depuis juin 2018. Atom a servi de base au framework Electron, qui a ouvert la voie à la création de milliers d'applications, notamment Microsoft Visual Studio Code, Slack et GitHub Desktop. Toutefois Atom sera abandonné par GitHub le 15 décembre prochain.

La raison donnée est la suivante : Atom n'a pas eu de développement significatif de fonctionnalités au cours des dernières années, bien que nous ayons effectué des mises à jour de maintenance et de sécurité pendant cette période pour nous assurer que nous sommes de bons intendants du projet et du produit. Au fur et à mesure que de nouveaux outils basés sur le cloud sont apparus et ont évolué au fil des ans, l'implication de la communauté Atom a considérablement diminué. En conséquence, nous avons décidé de supprimer Atom afin de pouvoir nous concentrer sur l'amélioration de l'expérience des développeurs dans le cloud avec GitHub Codespaces.

Après le 15 décembre 2022, les binaires Atom pré-construits pourront continuer à être téléchargés à partir des versions du référentiel Atom. Mais la gestion des paquets Atom cessera de fonctionner, il n'y aura plus de mises à jour de sécurité et le télétype ne fonctionnera plus.

GitHub lance GitHub Accelerator pour financer des développeurs open source

Soumis par fredericmazue le

GitHub lance deux nouveaux programmes : le GitHub Accelerator et le GitHub Fund en partenariat avec M12, la branche capital-risque de Microsoft, pour aider à créer de nouvelles carrières et de nouvelles entreprises dans l'open source.

GitHub a fait ce constat : Les carrières dans l'open source ne suivent pas un chemin prévisible aujourd'hui. Les mainteneurs équilibrent les tâches de l'entreprise le jour et les discussions communautaires la nuit. Pour beaucoup, ce n'est pas viable, en particulier dans les endroits où le travail non rémunéré n'est pas possible. Travailler à temps plein signifie naviguer dans un labyrinthe de parrainages et de subventions, octroyer des licences dans des zones grises et créer des entreprises, dont quelques rares se transforment en entreprises durables. La communauté a besoin de plus d'exemples et de meilleurs guides sur la façon de sauter le pas.

Grâce GitHub Accélerator, GitHub financera directement 20 développeurs dans le monde qui maintiennent des projets open source. Au cours de dix semaines, GitHub fournira une allocation en espèces de 20 000 dollars et un mentorat aux boursiers du programme. Les boursiers travailleront avec des pionniers de la communauté open source sur la manière de développer leur projet, ainsi qu'avec des sponsors d'entreprises pour comprendre comment créer des flux de financement durables. GitHub lancera son premier cours à distance à l'hiver 2023. GitHub recherche des mainteneurs open source actuels du monde entier qui souhaitent poursuivre un travail à temps plein. Postulez ici avant le 31 décembre 2022.

GitHub Enterprise Server 3.5

Soumis par fredericmazue le

GitHub a annoncé la disponibilité de GitHub Enterprise Server 3.5, une version qui apporte plus de 60 nouvelles fonctionnalités.

On remarquera tout d'abord que GitHub Container Registry est désormais disponible en version bêta publique dans GitHub Enterprise Server 3.5.

Ainsi les utilisateurs ont accès au registre GitHub Container, que les administrateurs peuvent activer à partir de la console de gestion. Avec cette version, les utilisateurs peuvent désormais :

  • Configurer un contrôle précis des autorisations pour les conteneurs de leur organisation.
  • Configurer les paramètres de visibilité « Interne » pour les conteneurs au sein des organisations en plus de « Privé » et « Public ».
  • Partagerles données au niveau de l'organisation, réduisant ainsi les besoins en bande passante et en stockage.
  • Réaliser des intégrations plus étroites avec leur flux de travail Actions et accéder en toute sécurité aux conteneurs à partir des flux de travail via le GITHUB_TOKEN.
  • Accéder anonymement aux conteneurs publics , permettant ainsi aux clients d'accéder aux conteneurs publics sans fournir d'informations d'identification.
  • Stocker et gérer les images Open Container Initiative (OCI) .

On remarque encore la disponibilité de Dependabot pour les utilisateurs  hébergeant leur propre instance de GitHub Enterprise Server.

Pour mémoire Dependabot se compose de trois services :

  • Alertes Dependabot : des alertes sont émises dès que des vulnérabilités dans vos dépendances sont détectées
  • Mises à jour de sécurité Dependabot : met à niveau une dépendance vers une version corrigée lorsqu'une vulnérabilité est détectée en ouvrant une demande d'extraction vers votre référentiel
  • Mises à jour de la version de Dependabot : ouvre des demandes d'extraction pour maintenir toutes vos dépendances à jour, réduisant ainsi votre exposition aux vulnérabilités et les risques de rester bloqué sur une version obsolète

GitHub Enterprise Server 3.5 apporte aussi de nouvelles fonctionnalités en matière de sécurité, dans GitHub Advanced Security. Notamment, Le journal d'audit inclut désormais les événements git. Trois nouveaux événements git.clone, git.fetch, and git.push, sont intégrés aux événements de journal d'audit existants et disponibles pour la recherche via l'interface utilisateur, l'exportation via JSON/CSV et la recherche via l'API et le streaming.

De plus les utilisateurs de GitHub Advanced Security peuvent désormais bloquer les push qui incluent des secrets. La protection push analyse les secrets hautement identifiables avec un taux de faux positifs inférieur à 1 %, d'après GitHub. Les développeurs peuvent examiner les secrets identifiés et les supprimer ou, si nécessaire, contourner le blocage.

Notons encore que les utilisateurs de GitHub Advanced Security ont désormais accès à une vue d'ensemble de la sécurité au niveau de l'organisation et de l'entreprise. Cette vue regroupe les résultats de sécurité, avec des vues à la fois centrées sur le référentiel et centrées sur les alertes pour l'analyse des secrets, le Dependabot et l'analyse de code.