hack

Des étudiants hackent Siri pour étendre ses possibilités

Soumis par fredericmazue le

Siri, l'assistant vocal de l'iPhone et de l'iPad, souffre de limites imposées par Apple. Impossible de contrôler avec lui des applications tierces. Impossible également de contrôler des objets connectés.

4 étudiants de l'Université de Pennsylvanie ont mis au point un hack pour contourner cette limite. Le hack s'appelle GoogolPlex. Pour l'utiliser, seules sont nécessaires une connexion Wifi et une modification des réglages du proxy. Ensuite Siri est utilisé normalement, à ceci près que chaque commande vocale doit commencer par GoogolPlex, et que celui-ci ne comprend que l'anglais. Par ailleurs la voix de l'utilisateur passe par le navigateur, ce qui donne une exécution ralentie.

Mais avec ce hack, comme la vidéo le montre, il est possible de controler via Siri des ampoules Philips, un thermostat Nest, le lecteur audio Spotify ou encore une voiture Tesla.

Nos 4 hackers ont créé un site Better than Siri (meilleur que Siri) qui vous permettra d'utiliser ce hack après création d'un compte. Il est ensuite possible d'ajouter de nouvelles commandes à Siri et même de créer vos commandes personnalisées.

Bien sûr, il n'est absolument pas garanti que le hack fonctionne toujours avec iOS qui sortira dans quelques mois.

Site : http://betterthansiri.com

Frédéric Mazué

[video:http://vimeo.com/91859970]
Des machines à sous pillées grâce à un cheat mode

Soumis par fredericmazue le

Vous connaissez tous les cheat mode, ces combinaisons de touches qui, placées au moment et/ou à l'endroit opportun, permettent de passer un niveau ou d'obtenir des vies infinies dans les jeux vidéo.

Il se trouve que les cheat mode existent aussi dans les machines à sous. Une vidéo mise en ligne sur le net (et retirée depuis, ne rêvez plus :) expliquait comment, au moyen d'une combinaison de touches faite au bon moment, il était possible de gagner à coup sûr avec les machines à sous de type roulette fabriquées par la société allemande Gauselmann.

Un groupe de centaines personnes parfaitement organisé, a selon Der Spiegel,  pillé ainsi 10 millions d'euros sur les 100 000 machines Gauselmann réparties en Allemagne.

La société Gauselmann s'estime victime d'une escroquerie organisée, avec complicité interne. Car selon elle, même avec des outils de simulation avancés, il était impossible de découvrir cette combinaison de touches. Une enquête de police a été ouverte.

Source : www.lefigaro.fr 

Frédéric Mazué

Nuit du Hack 2014

Soumis par fredericmazue le

L'édition 2014 de la Nuit du Hack se déroulera dans la nuit du 28 au 29 juin 2014, au centre de congrès de Disneyland Paris.

La Nuit du Hack est l’un des plus célèbres événements français qui rassemble les professionnels et les amateurs, quelque soit leur niveau de compétences, autour d’une passion commune : le hacking.

C'est l’occasion pour ces passionnés d’assister à des ateliers et des conférences, de participer à de nombreux défis et de s’informer des dernières avancées technologiques en sécurité informatique pour évaluer ou améliorer leur niveau de compétences.

Pour sa première édition, la Nuit du Hack avait rassemblé 20 personnes. 1500 personnes sont attendues pour participer à la 13ème édition de cet événement qui sera agrémenté notamment par un cycle de 16 conférences.

Les inscriptions à l'événement sont ouvertes.

Site : https://www.nuitduhack.com/

Frédéric Mazué

Un hacker de League of Legends arrêté par la police australienne

Soumis par fredericmazue le

Shan Duffy, 21 ans, un hacker jouant à League of Legends (LoL) a été arrêté par la police australienne dans la nuit du 19 au 20 mars 2014.

Il ne faisait pas que jouer... Il avait aussi hacké  les serveurs de Riot Games qui gère League of Legends. Il était ainsi capable de voler les adresse IP des joueurs.

Il revendait ces adresses IP à partir d'un site Internet du nom de lolip. Les adresses IP devant être utilisées pour lancer des attaques DDoS sur les joueurs.

6 mois d'enquête de la part de la police australienne, conjointement avec le FBI, ont été nécessaires pour aboutir à l'arrestation du hacker. La police évoque 880 transactions de paiement pour l'achat de ces adresses IP.

Facebook propose Hack : un langage dérivé de PHP, plus sûr à l'exécution

Soumis par fredericmazue le
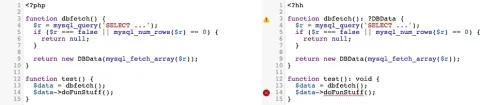
Image

Facebook vient d'annoncer officiellement Hack, un langage dérivé de PHP, destiné à s'exécuter avec HHVM et plus sûr à l'exécution.

Pour mémoire HHVM est le successeur du projet HipHop, une technologie devant convertir du code PHP en code C++. Un projet justifié par le problème récurrent de la consommation de ressources serveurs que pose PHP à Facebook. Facebook, ce serait, chiffre non officiel, 200 000 serveurs. Economiser des ressources, c'est diminuer le nombre de serveurs donc faire des économie substantielles au quotidien.

Finalement HipHop est devenu HHVM une machine virtuelle qui compile le code PHP (en maintenant le code Hack) en un code-byte intermédiaire avant que celui-ci soit traduit en code x64 par un compilateur Just-in-Time. Ce processus permet, selon Facebook, toutes sortes d'optimisations qui ne sont pas permises avec des binaires compilés statiquement.

Reste que PHP est un langage peu sûr à l'exécution. D'où l'idée du langage Hack, qui reprend grosso modo l'idée de TypeScript pour JavaScript.

En revanche là où TypeScript est 100% compatible avec JavaScript, Hack ne serait compatibles qu'à 9x% avec le code PHP existant.

La motivation première de Hack est la sûreté à l'exécution. Ainsi, par exemple, il doit éliminer l'erreur ultra-classique et souvent difficile à déboguer de l'appel d'une méthode d'un objet null.

Au moyen d'annotations, Hack permet d'ajouter le typage statique et donc la vérification de type lors de la compilation, sur les arguments de fonctions, les membres de classes et les valeurs de retour :

<?hh
class MyClass {
 const int MyConst = 0;
 private string $x = '';
 public function increment(int $x): int {
   $y = $x + 1;
   return $y;
 }
}

Hack apporte encore la programmation générique

<?hh
class Box<T> {
 protected T $data;
 
 public function __construct(T $data) {
   $this->data = $data;
 }
 
 public function getData(): T {
   return $this->data;
 }
}

Hack amène beaucoup d'autres choses :  les collections, les fonctions lambda, les synonymes de types, la programmation asynchrone, etc.

Hack est un langage open source

EMET n'est pas sûr

Soumis par fredericmazue le
Image

Des chercheurs en sécurité de Bromium Labs expliquent dans un billet de blog qu'EMET est loin du fournir une protection suffisante contre l'exploitation des vulnérabilités logicielles.

EMET est une trousse à outils proposée par Microsoft et ainsi décrite : Un utilitaire qui empêche l'exploitation des vulnérabilités logicielles. EMET y parvient grâce à l'utilisation de technologies de réduction des risques pour la sécurité. Ces technologies fonctionnent comme des obstacles et des protections spéciales, que l'auteur d'une attaque doit mettre en échec pour pouvoir exploiter les vulnérabilités logicielles. Ces technologies de réduction des risques pour la sécurité ne garantissent pas que des vulnérabilités ne puissent pas être exploitées. Toutefois, elles font en sorte que l'exploitation soit aussi difficile que possible.

Les chercheurs de Bromium Labs confirment qu'EMET, qui notamment ajoute une protection contre une technique de hack relativement nouvelle et connue sous le nom de  ROP (return oriented programming), se révèle très efficace contre les attaques par corruption mémoire existantes.

Cependant les chercheurs se sont posé la question de savoir s'il est possible de bypasser EMET par des attaques un petit peu plus sophistiquées. La réponse est oui. Ils ont trouvé différents moyens de mettre à mal toutes les protections EMET, et l'ont fait savoir à Microsoft.

Les chercheurs ont publié un très intéressant livre blanc technique accessible à cette adresse. Pour eux un système de protection qui travaille au même niveau, dans l'espace utilisateur en l'occurrence, que le code potentiellement malveillant qu'il est censé contrer ne peut donner des résultats durables. 

Hacknowledge Contest Europa-Africa : L'heure de la finale a sonné

Soumis par fredericmazue le

Le Hacknowledge Contest Europa-Africa, compétition de Hacking éthique, s'est déroulé à travers l'Europe et l'Afrique. Il réunira l'ensemble des équipes qualifiées pour une ultime manche les 7 et 8 décembre prochains, à Jeumont dans la région Nord-Pas-de Calais.

Les quinze équipes qualifiées viendront se disputer la victoire par pays, lors d'un affrontement intense de douze heures d'affilée, avec l'espoir de se hisser au premier rang de la compétition.

Les challenges ont eu lieu tout au long de l'année, en Algérie, Belgique, Côte d'Ivoire, Espagne, France, Maroc et Tunisie. Les équipes classées en première et deuxième position ont reçu une bourse pour représenter leur pays lors de la finale de la compétition.

Cette finale récompensera les vainqueurs en leur offrant un séjour à Las Vegas, où ils pourront participer à la mythique conférence DEFCON, qui rassemble chaque année l'élite mondiale du hacking.

Les participants au challenge tenteront de résoudre 70 épreuves inédites, nécessitant des talents techniques et faisant appel à des qualités de culture, stratégie et logique. Ouverte à tous, la compétition regroupe hackers professionnels, étudiants et plus généralement les passionnés de hacking.

Le Hacknowledge Contest est une initiative originale de l'association ACISSI, la compétition est organisée par des membres bénévoles. Les organisateurs sont issus des secteurs académique et professionnel, ils ont pour objectif de promouvoir le hacking éthique et sa diversité.

Franck Ebel, Responsable de la licence professionnelle Ethical Hacking, CDAISI, de l'IUT de Maubeuge et organisateur du concours, déclare : « Les concours nationaux sont terminés, l'accueil dans chaque pays a été exceptionnel. Pour un coup d'essai, ce fut un coup de maître ! Quelle joie et honneur de côtoyer des hackers de tous les horizons, de toutes nationalités, de toutes religions. Le Hacking est un langage universel qui rassemble et uni sans discrimination, il casse les frontières faites par les hommes. C'est un événement hors du commun, nous nous attendons à une finale extraordinaire avec les meilleurs hackers d'Europe et d'Afrique. »

En parallèle de la compétition, le hacknowledge proposera des ateliers et un cycle de conférences. Parmi les sujets abordés : le piratage des systèmes industriels, tester la sécurité en toute légalité, les coulisses de l'attaque DdoS en Tunisie...

Pour consulter le programme et s'inscrire gratuitement : http://www.hacknowledge-contest.org  

Code of Duty 3

Soumis par fredericmazue le

Criteo organise du 18 au 20 octobre la 3ème édition de Code Of Duty, un hackathon de programmation informatique, avec le soutien de Bemyapp, organisateur d’évènements pour la communauté des développeurs. Web, mobile, serveur… toutes les technologies sont concernées. De multiples profils de participants peuvent s’inscrire en ligne : des développeurs (pros ou hobbyistes), des designers-graphistes, des data scientists, et des porteurs d’idées. Le thème : inventer la publicité digitale de demain.

Une autre ambition pour Criteo est de fédérer tous les talents. Les femmes sont peu nombreuses dans les métiers technologiques, en particulier dans le secteur informatique et souvent les grandes absentes des compétitions. Par conséquent Criteo veut inciter plus de participantes femmes à concourir et ainsi ne pas se priver de tous les talents possibles. Un premier rendez-vous leur est donné le mercredi 2 octobre au sein des Criteolabs pour « Girlz In Code » un événement de networking monté en partenariat avec l’association « Girlz In Web » avec pour objectif de parler de code au féminin.
 
 
Pour les aider à se préparer à ce hackathon et découvrir la technologie selon Criteo, les personnes intéressées sont invitées à participer à un workshop pré-évènement le 10 octobre prochain, chez Criteo.
 
« Nos ingénieurs aiment le challenge et réfléchissent constamment à de nouvelles façons d’utiliser la technologie pour révolutionner la publicité digitale» explique Romain Niccoli, CTO et co-fondateur de Criteo. « Organiser un hackathon nous permet de nous ouvrir à d’autres approches et modes de raisonnement. C’est aussi une façon rapide d’évaluer le champ des technologies disponibles, et de rencontrer de futurs talents de tous horizons qui pourront rejoindre nos équipes. Le format d’un hackathon repose sur un état d’esprit particulier, qui consiste à remettre complètement en cause l’existant au travers d’idées innovantes et à transformer ces idées en réalité concrète rapidement. C’est ce que Criteo s’efforce de faire chaque jour.  »
 
Début du challenge : le vendredi soir avec une session de pitchs de 3 minutes, pendant laquelle les différents porteurs de projet présenteront leur idée devant un public composé des participants et de mentors de chez Criteo. Ces derniers, présents pour aider les équipes, choisiront ensuite les meilleures idées qui seront développées durant tout le week-end. Les équipes de quatre personnes  se regrouperont alors autour d’un porteur de projet sélectionné et d’un mentor. Le dimanche soir, chaque équipe présentera devant un jury son prototype. Aucune limite ne sera imposée concernant les technologies de développement à utiliser : web, mobile, serveur etc. Criteo mettra un catalogue de produits d’un site d’un leader du ecommerce français à disposition des participants pour leur permettre de tester les différents dispositifs.
A la clé pour tous les participants : vivre 48h intenses de création et échanger avec l’équipe R&D Criteo. L’équipe gagnante aura la chance d’aller encore plus loin dans l’expérience lors d’un GeekTrip personnalisé à New York et San Francisco organisé par Phil Jeudy, blogueur et spécialiste des startups basé dans la Silicon Valley.

Hackathon Criteo « Code of Duty » 3, du 18 au 20 octobre 2013,
aux Criteolabs, 32 rue Blanche 75009 Paris.
 
Inscription avant le 16 octobre sur : http://labs.criteo.com/code-of-duty-3

Windows 8.1 et IE 11 hackés ! Microsoft satisfait

Soumis par fredericmazue le

Le 26 juin, Microsoft a lancé une opération baptisée Blue Hat, invitant les hackers à exercer leurs talents sur Windows 8.1 et Internet Explorer 11. Des primes devant récompenser les découvertes de failles de sécurité.

Déjà, Microsoft déclare avoir reçu quelques soumissions. Ce qui signifie que Windows 8.1 et/ou Internet Explorer 11 sont déjà hackés. L'on ne sait toutefois pas encore si les hacks seront considérés comme valides. Leurs auteurs devront attendre la semaine prochaine pour savoir s'ils recevront les primes.

Microsoft se déclare satisfait de l'opération. Pour Redmond il est préférable de récompenser les découvertes de failles, plutôt que de voir leur auteurs les vendre ailleurs.

Le programme Blue Hat dure jusqu'au 26 juillet.

PayPal organise son premier hackathon, Battle Hacks ! 100 000 dollars à gagner

Soumis par fredericmazue le

50 000. C'est le nombre de développeurs qui ont téléchargé et testé les nouveaux API et les derniers outils dédiés aux développeurs, lancés il y a tout juste deux mois par PayPal

100 000. C'est le premier prix (en dollars américains) qu’offre PayPal pour son premier hackathon mondial, Battle Hacks. Cette compétition sera lancée le samedi 8 juin à Berlin et se déclinera ensuite dans 10 villes à travers le monde.

A travers cette opération, PayPal souhaite démontrer que le travail des développeurs contribue de manière significative à changer le monde. En effet,  lors de chaque hackathon local, les développeurs pourront tester leurs compétences en codage et leur créativité en créant une application s’appuyant sur PayPal. Cette application devra résoudre un problème qu’ils auront choisi et spécifique à leur pays : développer l’internationalisation, lutter contre la bureaucratie…

Rendez-vous sur le site Battle Hack pour vous inscrire et sur Twitter (# Battlehack et @ PayPalDev) pour suivre la compétition et la date du hackathon final dans la Silicon Valley!