corruption mémoire

Les langages 'sûrs' tels que Rust ne sont pas supérieurs à C++ selon Bjarne Stroustrup

Soumis par fredericmazue le

Bjarne Stroustrup a publié un intéressant document en réponse à une publication de la NSA recommandant l'usage de langages de programmation qu'elle considère comme sûrs au niveau de la gestion de la mémoire, comme C#, Go, Java, Ruby, Rust, and Swift, au détriment de C et de C++.

Pour Bjarne Stroustrup, les choses ne sont pas aussi simples "Maintenant, si je considérais l'un de ces langages "sûrs" comme supérieur au C++ pour la gamme d'utilisations qui m'intéresse, je ne considérerais pas la disparition de C/C++ comme une mauvaise chose, mais ce n'est pas le cas. Aussi, comme décrit, "sûr" est limité à la sécurité de la mémoire, laissant de côté une douzaine d'autres façons dont un langage pourrait (et sera) utilisé pour violer une certaine forme de sûreté et de sécurité.Maintenant, je ne peux pas dire que je suis surpris. [...] Il n'y a pas qu'une seule définition de la « sécurité » et nous pouvons obtenir divers types de sécurité grâce à une combinaison de styles de programmation, de bibliothèques de support et d'application via une analyse statique. P2410r0 donne un bref résumé de la démarche. J'envisage des options de compilateur et des annotations de code pour demander règles à faire respecter. La plus évidente serait de demander une sécurité totale garantie du type et des ressources. [...] Le code C++ ne disparaîtra pas comme par magie, et même le code "sûr" (dans n'importe quelle langage) devra appeler code C ou C++ ou être appelé par du code traditionnel n'offrant pas de garanties de sécurité particulières."

La réponse de Bjarne Stroutrup à la NSA peut être lue ici.

Dans sa réponse Bjarne Stroustrue mentionne la possibilité d'utiliser des bibliothèques de support. De telles solutions existent, effectivement, comme par exemple SLIMalloc que nous vous avons présenté il y a quelques jours.

Microsoft corrige dans l'urgence une vulnérabilité critique d'Internet Explorer

Soumis par fredericmazue le

Microsoft vient d'annoncer la publication d'un correctif pour Internet Explorer, en dehors du cycle Tuesday Patch. Procédure d'urgence, car la vulnérabilité est critique.

Il s'agit d'un problème de corruption mémoire qui, exploité, permet l'exécution à distance de code arbitraire sur la machine attaquée. Pour être attaqué, un utilisateur d'Internet Explorer doit visiter une page Internet malicieuse. Le code malveillant ainsi injecté sur la machine attaquée s'exécutera avec les droits de l'utilisateur courant. Ce qui sur Windows n'a rien de rassurant, car l'immense majorité des utilisateurs, utilisent au quotidien un compte utilisateur ayant les droits administrateur :-)

Tous les Internet Explorer depuis la version 7 sont impactés par la faille. IE 6 ne l'est pas donc. Internet Explorer 11 sous Windows 10 est impacté également.

En revanche, Edge, le nouveau navigateur qui doit à terme remplacer Internet Explorer , n'est pas touché, d'après le bulletin de sécurité de Microsoft.

Tous les utilisateurs de Windows sont vivement encouragés à appliquer cette mise à jour aussi rapidement que possible.

EMET n'est pas sûr

Soumis par fredericmazue le
Image

Des chercheurs en sécurité de Bromium Labs expliquent dans un billet de blog qu'EMET est loin du fournir une protection suffisante contre l'exploitation des vulnérabilités logicielles.

EMET est une trousse à outils proposée par Microsoft et ainsi décrite : Un utilitaire qui empêche l'exploitation des vulnérabilités logicielles. EMET y parvient grâce à l'utilisation de technologies de réduction des risques pour la sécurité. Ces technologies fonctionnent comme des obstacles et des protections spéciales, que l'auteur d'une attaque doit mettre en échec pour pouvoir exploiter les vulnérabilités logicielles. Ces technologies de réduction des risques pour la sécurité ne garantissent pas que des vulnérabilités ne puissent pas être exploitées. Toutefois, elles font en sorte que l'exploitation soit aussi difficile que possible.

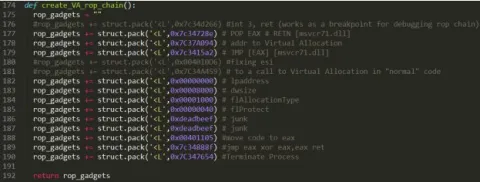
Les chercheurs de Bromium Labs confirment qu'EMET, qui notamment ajoute une protection contre une technique de hack relativement nouvelle et connue sous le nom de  ROP (return oriented programming), se révèle très efficace contre les attaques par corruption mémoire existantes.

Cependant les chercheurs se sont posé la question de savoir s'il est possible de bypasser EMET par des attaques un petit peu plus sophistiquées. La réponse est oui. Ils ont trouvé différents moyens de mettre à mal toutes les protections EMET, et l'ont fait savoir à Microsoft.

Les chercheurs ont publié un très intéressant livre blanc technique accessible à cette adresse. Pour eux un système de protection qui travaille au même niveau, dans l'espace utilisateur en l'occurrence, que le code potentiellement malveillant qu'il est censé contrer ne peut donner des résultats durables.