Internet Explorer

Une faille critique exploitée dans Internet Explorer, le correctif viendra plus tard

Soumis par fredericmazue le

Microsoft signale l'existence d'une faille critique dans son navigateur Internet Explorer, versions 9, 10 et 11.

Cette faille est située dans la bibliothèque jscript.dll. Un problème de corruption de mémoire permet potentiellement à un attaquant d'exécuter du code arbitraire à distance, avec les mêmes droits que celui de l'utilisateur de la machine attaquée. Si l'utilisateur a les droits administrateur (cas fréquent de l'utilisation de Windows), une attaque réussie aboutit à une prise de contrôle total de la machine. L'attaque peut être effectuée à partir d'une page malicieuse d'un site Internet. 

Il s'agit d'une faille zero-day car elle est déjà exploitée. Il existe 'un nombre limité d'attaques ciblées', selon Microsoft.

Les systèmes Windows 7, 8 et 10 peuvent être attaqués. Windows Server est moins vulnérable, car à priori il s'exécute dans le mode restreint 'Enhanced Security Configuration'

Microsoft travaille à un correctif, mais ne poussera pas une mise à jour spécifique. Le correctif viendra dans un Tuesday Patch 'quand il sera prêt', indique Microsoft, qui propose des configurations pour atténuer le problème en attendant. Sachant que ces configurations peuvent nuire à la navigation sur certains sites, il est toutefois pertinent de les appliquer.

Dans un terminal avec les droits administrateur, exécuter ces commandes :

Systèmes 32 bits:

takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Systèmes 64 bits

takeown /f %windir%\syswow64\jscript.dll
cacls %windir%\syswow64\jscript.dll /E /P everyone:N
takeown /f %windir%\system32\jscript.dll
cacls %windir%\system32\jscript.dll /E /P everyone:N

Et pour désactiver ces configurations, faire :

Systèmes 32 bits:

cacls %windir%\system32\jscript.dll /E /R everyone

Systèmes 64 bits

cacls %windir%\system32\jscript.dll /E /R everyone
cacls %windir%\syswow64\jscript.dll /E /R everyone
N'utilisez plus Internet Explorer, c'est Microsoft qui vous le recommande

Soumis par fredericmazue le

Microsoft n'a pour l'instant pas réussi à convaincre avec son navigateur Edge. La plupart des internautes utilisent les navigateurs Firefox ou Chrome. Et les autres ? La plupart utilisent entre Internet Explorer.

Mais il ne faut pas, à lire ce billet de Chris Jackson, expert en sécurité chez Microsoft.

Loin est désormais le temps où Microsoft n'hésitait pas à tenter de forcer la main des internautes afin qu'ils utilisent Internet Explorer.

Le billet souligne que si Internet Explorer fait encore partie de Windows 10, c'est uniquement au titre de 'solution de compatibilité'. Comprendre : ceux qui n'aiment pas Edge ne doivent quand même pas se tourner vers Firefox ou Chrome :-) Donc Internet Explorer fait encore partie de Windows 10. Mais cette persistance devient une mauvaise idée, même pour Redmond.

"Nous ne prenons pas en charge les nouvelles normes Web et, bien que de nombreux sites fonctionnent correctement, les développeurs ne testent généralement pas Internet Explorer de nos jours. Ils testent sur les navigateurs modernes" explique le billet. En clair : les navigateurs modernes implémentent les standards, les développeurs s'appuient avec raison sur ces implémentations, et le temps des bidouilles 'pour que ça fonctionne aussi avec IE' est de plus en plus révolu :-)

Internet Explorer a perdu sa première place. Où est Edge ?

Soumis par fredericmazue le
Web
Image

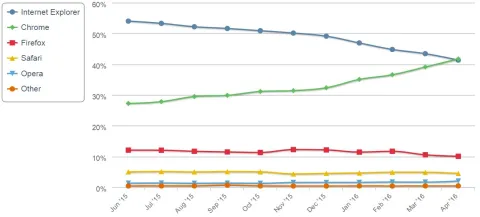
Ca a quelque chose d'historique : Internet Explorer n'est plus, pour la première fois, le navigateur Internet le plus utilisé, selon les statistiques de NetMarketShare pour le mois d'avril 2016.

Selon ces statistiques, Internet Explorer n'a plus que 41,33% de marché. Le navigateur Chrome de Google lui ravit la première place avec 41,71% de parts de marché.

Il est vrai que la différence n'est pas énorme. Mais, vue la tendance depuis un an maintenant, l'écart ne pourra que contineur à  se creuser.

C'est normal, c'est mécanique. Internet Explorer n'est plus le navigateur officiel de Microsoft, au moins sur son nouveau système d'exploitation Windows 10. Si ce dernier intègre encore Internet Explorer pour compatibilité et pour ne pas trop perturber les habitudes des utilisateurs, c'est cependant Edge qui y est le navigateur officiel sur Windows 10, qui est sorti fin juillet 2015.

Il serait donc naturel de voir monter les statistiques d'utilisation de Edge, tandis que celles d'Internet Explorer descendent. Mais il n'en est rien, ainsi que l'on peut le voir sur le graphique ci-dessous. NetMarketShare ne mentionne même pas Edge et classe celui-ci dans 'Autres'. C'est Google Chrome qui rafle la mise, avec un Firefox qui reste relativement constant.

Rien d'étonnant donc, à ce que Microsoft essaie de booster artificiellement l'utilisation de Edge, par exemple en l'imposant comme moyen d'affichage des résultats de recherche de Cortana.

Est-ce que cela suffira ? C'est la question.

Internet Exporer 8, 9 et 10 : ce sera terminé mardi 12 janvier 2016

Soumis par fredericmazue le

C'est sans doute une très bonne nouvelle pour les développeurs et intégrateurs Web qui ne seront pas fâchés de voir disparaître ces anciennes moutures du navigateur de Microsoft.

C'en est peut-être une moins bonne pour l'utilisateur lambda qui n'en comprend peut-être pas toutes les implications en ce qui concerne sa sécurité.

A partir du 12 janvier prochain, Microsoft cesse le support des anciennes moutures d'Internet Explorer, à savoir les versions 8, 9, et 10. Seule la version 11 continuera d'être supportée, sur Windows 7, Windows 8.1 et Windows, avec bien sûr, sur ce dernier, Edge, le nouveau navigateur apparu avec Windows 10.

Cet abandon du support signifie qu'il n'y aura plus de correctifs de sécurité pour ces vieux navigateurs. Les utilisateurs qui continueraient de les utiliser seront donc potentiellement vulnérables, voire très vulnérables.

Pour leur éviter cela, Microsoft va pousser, à partir du 12 janvier, la mise à jour KB3123303 afin qu'Internet Explorer 8, 9 et 10 émettent un avertissement aux utilisateurs pour les inciter à migrer vers la version 11.

Ce qu'ils devront faire le plus rapidement possible pour assurer leur sécurité (s'ils ne confondent pas cet avertissement avec le harcèlement demandant de migrer vers Windows 10 :-)

On ne peut toutefois pas reprocher à Microsoft d'avancer en ce qui concerne Internet Explorer :-)

Windows 10 : Microsoft corrige son correctif Flash

Soumis par fredericmazue le

Fin décembre 2015 Adobe avait publié une mise à jour de son lecteur Flash qui comblait une vingtaine de vulnérabilités, dont une exploitée.

Cette mise à jour a été répercutée sur Windows 8.x et Windows 10 pour patcher le lecteur Flash intégré par Internet Explorer 10 et 11, ainsi que le nouveau navigateur Edge.

Cependant cette mise à jour a provoqué des problèmes sous Windows 10, le lecteur Flash ne se chargeant plus correctement dans certaines situations.

Microsoft vient de pousser une mise à jour, KB3133431, qui corrige le précédent correctif :-) 

Office 365 ne sera bientôt plus complètement supporté par Internet Explorer 9

Soumis par fredericmazue le
Image

Pour Microsoft, l'avenir du navigateur sous Windows c'est Edge. Pour les utilisateurs en revanche, les choses sont beaucoup plus nuancées. L'adoption de Edge se fait mal. Les internautes lui préfèrent des navigateurs alternatifs, ou tout simplement restent avec Internet Explorer, dans une plus ou moins vieille version.

Cependant Microsoft a annoncé qu'à partir du 12 janvier 2016, seul Internet Explorer 11 continuera d'être supporté. A l'exception d'Internet Explorer 9 sous Windows Vista, puisque sous ce système, il n'est pas possible de faire tourner un Internet Explorer plus récent.

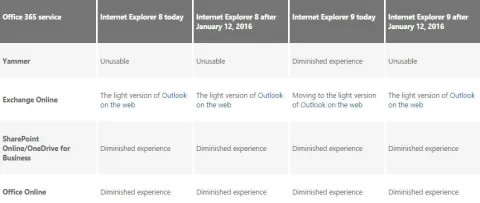
Dans cette logique d'abandon progressif d'IE, Microsoft va également apporter des évolutions à Office 365, évolutions qui arriveront en vigueur ce même 12 janvier 2016.

Une fois celles-ci en place, une partie d'Office 365, Yammer, ne sera plus utilisable sous IE 9. Globalement l'expérience utilisateur continuera à être dégradée, ce qui est déjà le cas aujourd'hui.

Microsoft corrige dans l'urgence une vulnérabilité critique d'Internet Explorer

Soumis par fredericmazue le

Microsoft vient d'annoncer la publication d'un correctif pour Internet Explorer, en dehors du cycle Tuesday Patch. Procédure d'urgence, car la vulnérabilité est critique.

Il s'agit d'un problème de corruption mémoire qui, exploité, permet l'exécution à distance de code arbitraire sur la machine attaquée. Pour être attaqué, un utilisateur d'Internet Explorer doit visiter une page Internet malicieuse. Le code malveillant ainsi injecté sur la machine attaquée s'exécutera avec les droits de l'utilisateur courant. Ce qui sur Windows n'a rien de rassurant, car l'immense majorité des utilisateurs, utilisent au quotidien un compte utilisateur ayant les droits administrateur :-)

Tous les Internet Explorer depuis la version 7 sont impactés par la faille. IE 6 ne l'est pas donc. Internet Explorer 11 sous Windows 10 est impacté également.

En revanche, Edge, le nouveau navigateur qui doit à terme remplacer Internet Explorer , n'est pas touché, d'après le bulletin de sécurité de Microsoft.

Tous les utilisateurs de Windows sont vivement encouragés à appliquer cette mise à jour aussi rapidement que possible.

Internet Explorer : une faille de sécurité universelle et gravissime !

Soumis par fredericmazue le
Image

L'expression faille universelle est du chercheur en sécurité David Leo, de la société Deusen. L'expression est certes forte, mais elle est à la hauteur de la faille qui vient d'être découverte dans Internet Explorer. Une faille qui est sans doute d'une ampleur supérieure à la faille "désastreuse", "catastrophique", sous Android, qui avait défrayé la chronique en septembre 2014. Cette faille impactait potentiellement 75% des utilisateurs Android. En pratique elle impactaient tous ceux qui utilisaient le navigateur par défaut, ce qui, dans l'univers Android limite les dégâts

La faille dont il est question aujourd'hui est pire dans le sens où sont touchés Internet Explorer 10, Internet Explorer 11, et même le nouveau navigateur Spartan. Pire, car à priori, plus nombreux sont ceux qui utilisent Internet Explorer par défaut, ou par habitude sous Windows. Universelle et gravissime, car elle permet de hacker par Cross Scripting n'importe quelle page sur Internet.

En quoi consiste cette faille ? Elle permet de contourner la Same Origin Policy, SOP, de JavaScript. SOP interdit normalement à un code JavaScript chargé par une page A sur un domaine A de modifier, ou même d'accéder à du code JavaScript chargé par une page B sur un domaine B.

Concrètement, contourner SOP, cela veut dire que grâce à cette faille, un attaquant, par le biais de code JavaScript présent dans une page malveillante, sera en mesure d'accéder très facilement à des quantités de données. Par exemple et pour commencer fort, à des cookies de session sur un site bancaire, histoire de se connecter à votre compte à votre place. Ou encore, pour afficher un faux formulaire de connexion sur, allons-y gaiement, un site bancaire, histoire de récupérer les identifiants de connexion. On peut encore imaginer la lecture de tous les mails les plus confidentiels, dans un webmail, ou n'importe quoi d'autre. Pas de limite...

La faille est tellement grave que Deusen indique qu'il ne faut tout simplement pas utiliser Internet Explorer, tant que Microsoft, qui reconnaît le problème, n'a pas publié un correctif.

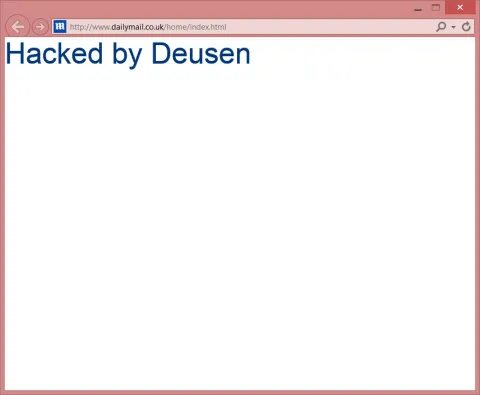
Sur Seclists, David Leo donne un lien sur une page proposée par Deusen, qui contient un exploit. Suivez les instructions. La page vous enverra sur le site dailymail.co.uk et en hackera la page par une bonne vieille attaque de Cross Scripting.

36 correctifs de sécurité pour Internet Explorer

Soumis par fredericmazue le

Le Tuesday Patch de ce mois de septembre apporte 36 correctifs de sécurité pour le navigateur de Microsoft Internet Explorer, versions 6, 7, 8, 9, 10 et 11 confondues.

Selon le bulletin d'information relatif à ces correctifs la vulnérabilité la plus grave permet l'exécution de code à distance sur la machine attaquée, si son propriétaire charge une page Internet malicieusement conçue.

Le bulletin précise que l'attaquant peut alors obtenir les mêmes droits que ceux que l'utilisateur qui a été attaqué. Ce qui est une occasion de rappeler qu'une bonne pratique est d'utiliser son système Windows au quotidien sous un compte utilisateur avec des droits restreints.

Cette pratique tombe sous le sens parmi les utilisateurs Linux, mais force est de constater que les utilisateurs de Windows qui travaillent avec leur compte administrateur sont encore la majorité.

Enfin un canal développeurs pour Internet Explorer

Soumis par fredericmazue le
Web
Image

Microsoft, qui pour l'occasion rappelle qu'elle se veut toujours plus ouverte, a enfin rattrapé son retard sur les navigateurs Firefox, Google Chrome ou encore Opera, en lançant son canal développeurs pour Internet Explorer.

Les développeurs pourront ainsi prendre connaissance des apports que Microsoft a prévu pour la version à venir de son navigateur, et les tester. Il est précisé que les nouveautés présentées dans ce canal développeurs ne seront pas nécessairement intégrées dans la version définitive.

A noter que le navigateur Internet Explorer Developer Channel proposé par ce canal développeurs n'est pas une beta. A noter encore, à la différence des beta, qu'il n'écrase pas le navigateur installé sur la machine du développeur, mais cohabite avec lui.

Pour l'occasion, la première version d'Internet Explorer dans ce canal amène des nouveautés intéressantes. Tout d'abord une première implémentation du standard WebDriver qui permet aux développeurs d'automatiser une série d'actions effectuées sur une page Web, comme si ces actions étaient faites par un humain, ce qui permet de tester un site dans des conditions proches de la réalité.

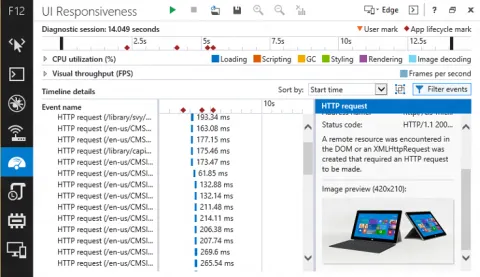
Le débogage JavaScript est amélioré, avec la possibilité de poser des points d'arrêts sur des événements.  Le profiler propose des analyses enrichies en ce qui concerne la gestion de la mémoire ou la réactivité de l'interface utilisateur.

Le support de WebGL a été amélioré pour le rendu des éléments en 2D et 3D et arrive la GamePad API qui apporte une prise en charge des manettes de jeu via JavaScript pour les jeux exécutés dans le navigateur.

Le détail des nouveautés de Internet Explorer Developer Channel est donné ici.

Pour l'instant Internet Explorer Developer Channel ne fonctionne que sur Windows 7 SP1 et Windows 8.1, versions 32 ou 64 bits. Il peut être téléchargé à partir de cette page.