faille critique

Drupal touché par une faille hautement critique

Soumis par fredericmazue le

Une faille hautement critique a été découverte dans le CMS Drupal. Cette faille est aussi grave que la faille dite Drupalgeddon qui avait défrayé la chronique en 2014.

Drupalgeddon permettait d'attaquer très facilement un site et d'y exécuter du code à distance, en étant un simple visiteur sans aucun privilège.

La faille de cette semaine n'a pas (ou pas encore) de nom autre que SA-CORE-2018-002 mais elle est du même niveau.

L'équipe de Drupal avertit à cette page, et détaille la gravité dans une FAQ.

La gravité se résume ainsi :

  • aucune difficulté pour réaliser une attaque
  • aucun privilège requis, tout visiteur anonyme peut attaquer
  • toutes les données non publiques du site sont accessibles via cette faille
  • toutes les données peuvent être modifiées ou effacées
  • le système entier (Drupal) peut être entièrement compromis.

La faille se situe dans l'amorce (bootstrap) de Drupal et consiste en un traitement insuffisant des paramètres reçus dans l'URL de requête.

Toutes les versions de Drupal sont touchées, des versions 5 à 8

L'équipe de Drupal a très rapidement publié des mises à jour pour Durpal 7.x et Drupal 8.5.1. Il suffit de mettre à jour le système de façon classique pour être protégé.

Les versions Drupal 8.3.x et 8.4.x sont touchées elles aussi mais elles ne sont plus maintenues, donc il n'y a pas mises à jour à appliquer, mais des patches sont fournis dans la page mentionnées plus haut.

En ce qui concerne Drupal 5 et 6 ceux ci ne sont plus maintenus, mais il existe une organisation,  D6LTS (Drupal 6 Long Term Support), qui continue de prendre en charge Drupal 6 moyennant rétribution. Pour ce cas particulier, un membre de D6LTS a publié des patches pour Drupal 6 et même Drupal 5. Ne cherchez plus, les patches sont ici.

Tout administrateur de site Drupal devrait appliquer ces correctifs toutes affaires cessantes.
Faille WordPress 4.7.2 : près de 150 000 sites défacés

Soumis par fredericmazue le
Image

Le 31 janvier dernier, nous vous informions de la sortie de WordPress 4.7.2, mouture comportant trois importantes mises à jour de sécurité. Tous les medias ayant relayé cette information ont tous insisté sur l'urgence qu'il y avait pour les responsables de site à mettre leurs Wordpress à jour. Malheureusement et comme bien souvent, la recommandation n'a pas été suivie.

Une des failles permet une injection de contenu dans les sites sous WordPress. Et le moins que l'on puisse dire est que les hackers s'en donnent à coeur joie avec elle.

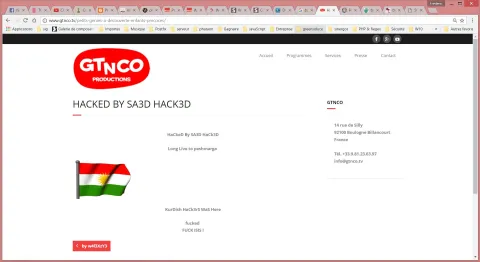
Le 6 février, la société de sécurité Sucuri faisait remarquer que plus de 65 000 sites WordPress étaient défacés via cette vulnérabilité. Un nombre qui s'obtient en cherchant by w4l3XzY3 dans Google. by w4l3XzY3 étant la signature de l'auteur des posts injectés. Rien n'indique d'ailleurs qu'il n'existe pas des milliers d'injections de posts sous d'autres signatures.

Mais rien qu'avec by w4l3XzY3, les dégâts sont de grandes ampleurs et le massacre va bon train. Au moment où nous écrivons ces lignes, ce sont 143 000 sites qui sont touchés.

Comme disait Coluche : jusqu'où s'arrêteront-ils ?  

On pourrait lui répondre : jusqu'à quand les webmasters mettront à jour.


un site défacé

Commentaire actu

Anonyme (non vérifié)

Avant d'attaquer les webmasters "qui ne mettent pas à jour", je crois qu'il serait bien de s'intéresser aux administrateurs de plateformes mutualisées, qui eux, ont des cadences de mise à jour bien trop lentes, malgré les demandes des administrateurs des sites qu'ils hébergent ! :(  En effet, sur des plateformes mutualisées, ce ne sont généralement pas les webmasters des différents sites qui peuvent faire eux-mêmes les mises à jour...

dim, 12 Fév 2017 - 15:24 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Ce n'est pas une attaque contre les webmasters. Je suis d'ailleurs moi-même webmaster de nombreux sites, alors je ne vais pas attaquer la profession :-) Il ne faut pas le prendre comme ça. C'est plutôt une attaque contre la négligence en regard de la sécurité qu'il faut voir.

Ce que vous dites en ce qui concerne les hébergeurs est très juste, et méritait d'être souligné. Après, il n'en reste pas moins vrai qu'il y a des milliers de webmasters pas de métier dirons-nous, mais qui sont en charge de sites, et qui laissent traîner les mises à jour de sécurité les plus sensibles parfois des années. Quand des dizaines de milliers de sites WordPress se font ainsi hacker alors que WordPress est un outil qui a la capacité de se mettre à jour tout seul, c'est quand même parce que la négligence reste le problème n°1 de la sécurité, à mon humble avis.

dim, 12 Fév 2017 - 19:12 Permalien

Massives campagnes de spams en raison de deux failles critiques Joomla!

Soumis par fredericmazue le
Image

Vous avez sans doute remarqué dans votre messagerie une quantité de spams beaucoup plus importante que d'habitude ces derniers jours. En effet de nombreuses campagnes massives de spams ont été lancées, grâce à l'exploitation de deux failles critiques dans Joomla!

L'équipe de développement de Joomla! a alerté sur l'existence de ces failles le 25 octobre dernier et a bien sûr publié les correctifs dans la foulée.

Les deux failles, exploitées simultanément, permettent la création de comptes à privilèges sur les systèmes Joomla! Si de nombreux responsables de sites ont tardé à appliquer les correctifs, les cybercriminels n'ont eux pas tardé à examiner de très près la vulnérabilité, pour créer des exploits, explique Sucuri dans un billet de blog.

Des robots ont commencés à tâter le terrain pour recenser les sites Joomla! vulnérables, ce qui se manifeste de cette manière dans les logs.

POST /index.php?option=com_users&task=user.register HTTP/1.1"

Puis les robots ont activé les exploits en masse sur les sites vulnérables, pour y créer un utilisateur de nom db_cfg, de mot de passe fsugmze3

82.77.15.204 - - [26/Oct/2016:18:09:24 -0400]
"POST /index.php/component/users/?task=user.register
 user[name] = db_cfg
 user[username] = db_cfg
 user[password1] = fsugmze3
 user[password2] = fsugmze3

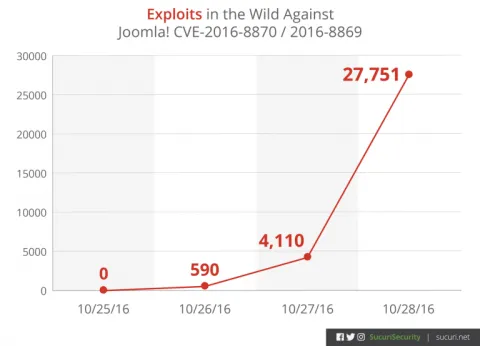
Le graphique ci-dessous, de Sucuri montre à quel point les attaque ont flambé, en quelques jours.

Tour cela montre à quel point il est important d'appliquer les correctifs de sécurité aussi rapidement que possible.

En l'état, appliquer les correctifs ne suffit pas à régler le problème sur des sites corrompus. Les webmasters doivent examiner à la loupe les utilisateurs récemment créés. De nom db_cfg bien sûr, mais pas uniquement car des variables des premiers exploits sont arrivés. Sucuri recommande aux webmasters de scruter leurs logs à la recherche du motif task=user.register afin de détecter d'éventuelles intrusions.

QuickTime sur Windows : à désinstaller d'urgence

Soumis par fredericmazue le

QuickTime est un logiciel de lecture de fichiers audio et vidéo proposé par Apple y compris sur Windows. Ou qui était proposé plus exactement, car la firme à la pomme a décidé de se désintéresser de la version Windows et n'y apporte plus de mises à jour ou de correctifs de sécurité.

Ce qui tombe mal car deux vulnérabilités critiques viennent d'être découvertes dans QuickTime Windows par le société Trend Micro. Des vulnérabilités qui permettent l'exécution de code arbitraire et la prise de contrôle à distance de la machine attaquée.

QuickTime est un logiciel qui tombe en désuétude sur Windows, mais qui traîne encore sur bon nombre de machines. C'est le moment de faire une petite visite d'entretien de tous vos PC et d'en désinstaller d'urgence les QuickTime qui pourraient encore y être présents.

La version Mac de QuickTime n'est pas concernée par ces vulnérabilités. De plus Apple continue de la supporter.

25 633 dollars pour une faille critique dans Chrome

Soumis par fredericmazue le

Après 6 failles classées de moyennes à hautes corrigées dans la mouture 48.0.2564.109 du navigateur Chrome, publiée il y a une dizaine de jours, c'est une faille critique qui vient d'être comblée.

La mouture 48.0.2564.116 corrige en effet une faille qui permet de contourner la Same-origin policy du moteur de rendu Blink et de sortir de la sandbox du navigateur.

Cette vulnérabilité permettait donc d'exécuter un code arbitraire et finalement prendre le contrôle de l'ordinateur à distance, ou d'accéder illicitement à des données. Pour mémoire, la Same-origin policy veut que le navigateur isole les différentes contenus en fonction de leur origine, afin qu'il ne soit normalement pas possible d'accéder à un contenu issu d'une origine A depuis un contenu issu d'une origine B.

Les détails techniques de cette faille ne seront pas divulgués, tant que la majorité des utilisateurs n'ont pas mis à jour leurs navigateurs.

Vérifiez que votre navigateur est à jour, en vous rendant dans le menu Aide | A propos. Vous devez y lire que la version de votre navigateur est 48.0.2564.116. En général les mises à jour sont faites automatiquement avec Chrome. Faites-la manuellement si ce n'est pas le cas.

Le découvreur de la faille est récompensé de 25 633 dollars dans le cadre du Bug Bounty de Chrome.

36 correctifs de sécurité pour Internet Explorer

Soumis par fredericmazue le

Le Tuesday Patch de ce mois de septembre apporte 36 correctifs de sécurité pour le navigateur de Microsoft Internet Explorer, versions 6, 7, 8, 9, 10 et 11 confondues.

Selon le bulletin d'information relatif à ces correctifs la vulnérabilité la plus grave permet l'exécution de code à distance sur la machine attaquée, si son propriétaire charge une page Internet malicieusement conçue.

Le bulletin précise que l'attaquant peut alors obtenir les mêmes droits que ceux que l'utilisateur qui a été attaqué. Ce qui est une occasion de rappeler qu'une bonne pratique est d'utiliser son système Windows au quotidien sous un compte utilisateur avec des droits restreints.

Cette pratique tombe sous le sens parmi les utilisateurs Linux, mais force est de constater que les utilisateurs de Windows qui travaillent avec leur compte administrateur sont encore la majorité.

Une faille critique dans la librairie GnuTLS

Soumis par fredericmazue le
Image

D'une certaine façon, on peut dire que le coeur continue de saigner dans le monde de l'open source. Après la très grave faille Heartbleed découverte dans OpenSSL, c'est une faille similaire qui a été découverte dans la librairie GnuTLS, une librairie qui implémente les protocoles SSL et TLS. GnuTLS est utilisée, en lieu et place d'OpenSSL, par de nombreuses distributions, notamment : Debian, Red Hat, Ubuntu. Les autres distributions basées sur Debian doivent bien entendu être surveillées.

La faille a été découverte par des chercheurs de codenomicon, les mêmes qui avaient découvert la faille Heartbleed. Un billet de blog technique explique cette vulnérabilité.

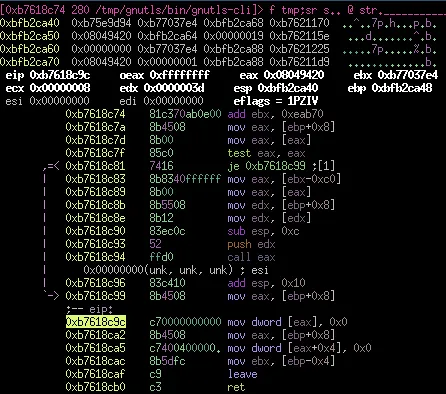
La faille se situe dans la négociation (handshake) d'une connexion HTTP chiffrée. Un attaquant peut envoyer un identifiant de session trop long, ce qui aboutit à une corruption mémoire.

Cette corruption mémoire peut potentiellement entrainer un plantage de la machine, ou, pire, une exécution de code à distance.

Il n'y aurait pour l'instant pas d'exploit connu de cette faille. Des correctifs ayant été publiés,  n'omettez pas de patcher vos serveurs le plus rapidement possible.

Oracle comble la faille critique de Java, mais...

Soumis par fredericmazue le

Oracle devient plus réactif que par le passé. Ainsi Java 7 update 11 vient d'être publié, pour combler la faille 0-day signalée en fin de semaine dernière. Une faille très largement exploitée, et même intégrée au kit malveillant Blackhole.

Dans la foulée, Oracle a renforcé la gestion de la sécurité par une option permettant de signaler à l'utilisateur qu'une applet non signée, ou une application Web Java, tente de s'exécuter.

Cependant, tout cela ne convainc guère les spécialistes en matière de sécurité, pour qui Java demeure un gros problème potentiel, ainsi qu'on peut le lire dans un article de Reuters.  

Ainsi, pour l'expert polonais bien connu Adam Gowdiak, Java comporte encore de nombreuses failles critiques. Il précise "Nous n'osons pas dire aux utilisateurs qu'il est prudent d'activer Java de nouveau".

HD Moore, le responsable de la sécurité chez Active 7, considère quant à lui que "La meilleure chose à faire est de considérer que Java est toujours vulnérable. Les gens n'ont pas besoin de Java sur leur bureau."

Mozilla corrige une faille critique

Soumis par fredericmazue le

La fondation Mozilla vient de corriger un faille critique qui impactait Firefox, Thunderbird et Seamonkey, en version  10, 10 et 2.71 respectivement. Les versions antérieures ne sont pas vulnérables.

La vulnérabilité a été découverte par Andrew McCreight et Olli Pettay. Elle permet potentiellement de prendre d'exécuter du code à distance sur la machine attaquée et d'en prendre le contrôle. L'attaque se fait au moyen d'une page HTML malicieusement conçue

Ne tardez pas à mettre vos logiciels à jour. En principe Firefox 10 se sera mis à jour automatiquement. Il vous suffit de vérifier que vous utilisez bien la version 10.0.1

Faille Zero Day critique dans les noyaux Linux 2.6.39 et plus

Soumis par fredericmazue le

Une faille critique a été découverte dans le noyau Linux.  Cette faille se trouve dans tous les noyaux à partir de la mouture 2.6.39. Les versions antérieures ne sont absolument pas impactées. Le problème réside dans le fait que le noyau ne restreint pas l'accès à /proc/mem. Un utilisateur disposant d'un compte ordinaire, peut exploiter cette faille pour obtenir les droits du super utilisateur.


Linux Torvalds a publié un patch quasi immédiatement, mais des exploits de cette faille sont apparus non moins immédiatement. Si vous êtes responsable d'un serveur tournant avec un noyau impacté, et à plus forte raison si la machine est accessible par d'autres utilisateurs, il vous est plus que vivement recommandé de corriger le problème sans attendre.