Joomla!

Sortie de Joomla ! 3.9.5 qui corrige une vulnérabilité classée en haute gravité

Soumis par fredericmazue le

Cette mise à jour du CMS Joomla! est importante, car outre 20 corrections de pugs, elle apporte 3 correctifs de sécurité dont un pour une vulnérabilité classée en haute gravité

Cette vulnérabilité concerne le point de terminaison (End Point) 'actualiser la liste des sites d'aides' (refresh list of helpsites). Ce point de terminaison a un défaut dans le contrôle d'accès, ce qui fait qu'il peut être invoqué par des utilisateurs anonymes. La vulnérabilité se situe dans toutes les versions du CMS de 3.2.0 à 3.9.4

A remarquer parmi les corrections de bus et améliorations : Joomla! 3.9.5 améliore la règle de validation des mots de passe, et implémente le générateur de QR-code du plugin Google Authentificator.

Sortie de Joomla! 3.9.2

Soumis par fredericmazue le

L'équipe de développement vient d'annoncer la sortie de Joomla !3.9.2.

Il s'agit essentiellement d'une version qui apporte des correctifs de bugs et qui corrigent 4 vulnérabilités permettant des exploits en Cross Site Scripting (XSS)

Joomla! est un système de gestion de contenu (CMS) libre, open source et gratuit. Il est écrit en PHP et utilise une base de données MySQL.

Joomla! est disponible sur GitHub.

Site officiel : https://www.joomla.fr/

Joomla! arrive en version 3.8

Soumis par fredericmazue le

Joomla! vient d'arriver en version 3.8. Une mouture qui apporte deux nouveautés majeures parmi 300 améliorations : un nouveau routeur d'URL et une couche de compatibilité en vue de Jommla! 4.0.

Le nouveau routeur, explique l'équipe de Joomla!,  définit une interface nouvelle et plus flexible pour les développeurs afin de gérer la création et le traitement des URLs et donne aux utilisateurs finaux plus d'options en ce qui concerne la façon dont les URL sont affichées (y compris la capacité souvent demandée de supprimer les ID des éléments de contenu de l'URL affichée). Voici deux exemples :

Catégorie Gallerie Photo d'Animaux :

  • Routeur actuel : /article-categories/72-park-site/photo-gallery/animals
  • Nouveau routeur avec les ID : /article-categories/26-park-site/28-photo-gallery/72-animals
  • Nouveau routeur sans les ID : /article-categories/park-site/photo-gallery/animals

Article Koala :

  • Routeur actuel : /article-categories/72-park-site/photo-gallery/animals/25-koala
  • Nouveau routeur avec les ID : /article-categories/26-park-site/28-photo-gallery/72-animals/25-koala
  • Nouveau routeur sans les ID : /article-categories/park-site/photo-gallery/animals/koala

Le nouveau routeur peut donc vous aider à améliorer votre référencement, grâce à ces URLs épurées. Il n'est pas activé par défaut et l'équipe de Joomla! met en garde contre le fait que le nouveau mécanisme ne sait pas traiter à 100% les URLs de l'ancien routeur, ce qui peut aboutir à une erreur 404 pour une page qui existe bel et bien. Il est donc préférable à priori d'utiliser le nouveau mécanisme sur un nouveau site. Joomla! a ouvert une discussion pour définir un plan de migration d'URL.

En ce qui concerne la couche de compatibilité, l'équipe de Joomla! précise : "Dans Joomla 4.0, l'architecture principale supportera et utilisera largement les espaces de nom PHP. Pour ajouter une compatibilité avec les nouvelles classes d'espaces de nom dans la bibliothèque, la majorité des classes de la bibliothèque à partir de Joomla 3.8, utilisent désormais des noms de classe d'espace de noms, tandis que les noms de classes existants sont encore pris en charge par l'utilisation d'alias de classes. Le support pour les anciens noms de classe sera présent jusqu'à Joomla 5.0, mais utiliser cette nouvelle méthode dès à présent permet aux développeurs d'utiliser les concepts de Joomla! 4 dans leurs extensions pour Joomla! 3, facilitant ainsi le passage à la future nouvelle version".

Massives campagnes de spams en raison de deux failles critiques Joomla!

Soumis par fredericmazue le
Image

Vous avez sans doute remarqué dans votre messagerie une quantité de spams beaucoup plus importante que d'habitude ces derniers jours. En effet de nombreuses campagnes massives de spams ont été lancées, grâce à l'exploitation de deux failles critiques dans Joomla!

L'équipe de développement de Joomla! a alerté sur l'existence de ces failles le 25 octobre dernier et a bien sûr publié les correctifs dans la foulée.

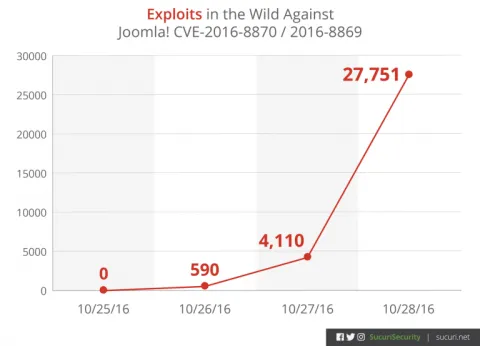
Les deux failles, exploitées simultanément, permettent la création de comptes à privilèges sur les systèmes Joomla! Si de nombreux responsables de sites ont tardé à appliquer les correctifs, les cybercriminels n'ont eux pas tardé à examiner de très près la vulnérabilité, pour créer des exploits, explique Sucuri dans un billet de blog.

Des robots ont commencés à tâter le terrain pour recenser les sites Joomla! vulnérables, ce qui se manifeste de cette manière dans les logs.

POST /index.php?option=com_users&task=user.register HTTP/1.1"

Puis les robots ont activé les exploits en masse sur les sites vulnérables, pour y créer un utilisateur de nom db_cfg, de mot de passe fsugmze3

82.77.15.204 - - [26/Oct/2016:18:09:24 -0400]
"POST /index.php/component/users/?task=user.register
 user[name] = db_cfg
 user[username] = db_cfg
 user[password1] = fsugmze3
 user[password2] = fsugmze3

Le graphique ci-dessous, de Sucuri montre à quel point les attaque ont flambé, en quelques jours.

Tour cela montre à quel point il est important d'appliquer les correctifs de sécurité aussi rapidement que possible.

En l'état, appliquer les correctifs ne suffit pas à régler le problème sur des sites corrompus. Les webmasters doivent examiner à la loupe les utilisateurs récemment créés. De nom db_cfg bien sûr, mais pas uniquement car des variables des premiers exploits sont arrivés. Sucuri recommande aux webmasters de scruter leurs logs à la recherche du motif task=user.register afin de détecter d'éventuelles intrusions.

Joomla! : une mise à jour pour corriger trois vulnérabilités critiques à partir de Joomla! 3.2

Soumis par fredericmazue le
Image

Trois vulnérabilités critiques ont été découvertes dans le CMS Joomla!, en ce qui concerne les versions allant de Joomla! 3.2 à Joomla! 3.4.4.

Les vulnérabilités permettent des injections SQL. Autant dire qu'elle sont très graves. Elles ont une caractéristiques originale, si l'on peut dire : elles ne peuvent être exploitées que pendant le temps où une personne ayant les droits d'administration est connectée au site. C'est pourquoi Trustwave, qui a révélé ces failles, indique que si pour une raison quelconque vous étiez dans l'impossibilité de faire votre mise à jour immédiatement, vous devez absolument vous déconnecter de votre site en attendant.

Mais, tous les administrateurs de sites Joomla! sont bien évidemment encouragés à faire le plus vite possible une mise à jour de leur CMS vers Joomla 3.4.5.

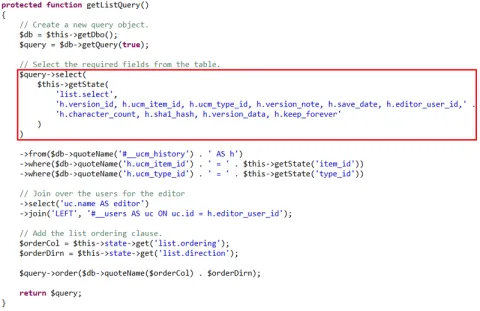
Le billet de Trustwave mentionné plus haut explique en détail cette vulnérabilité. Il mentionne le code vulnérable, puis explique comment exploiter la vulnérabilité.


Le code de Joomla vulnérable aux injection SQL.

Joomladay France 2015

Soumis par fredericmazue le

L’Association Francophone des Utilisateurs de Joomla! (AFUJ) vous donne rendez-vous au 9ème JoomlaDay France, les samedi 9 et dimanche 10 mai 2015 à Nice.

Cet événement permet aux professionnels et aux amateurs de se rencontrer autour de conférences, de tables-rondes, d’ateliers avec les développeurs Joomla.

Au programme plus de 30 conférences et ateliers sur l’Ecommerce, le référencement, le Emarketing, l’accessibilité, l'ergonomie, la sécurité, le templating, le développement PHP, …

Chacun des deux jours, permettra aux débutants de créer un site et de repartir avec sur une clé USB  avec différentes ressources pour continuer à le développer.

Consultez le programme : http://www.joomladay.fr/programme/conferences

JOOMLADAY France 2015
samedi 9 et dimanche 10 mai 2015
ISEM campus Saint Jean d'Angely
24 avenue des Diables Bleus 06300 NICE

CMSday 2012 : Une journée pour promouvoir les CMS open source

Soumis par fredericmazue le

Le CMSday est le premier événement majeur, en France et en Europe dédié à la gestion de contenu open source, avec comme objectif principal : promouvoir les CMS open source.

Événement novateur et fédérateur, le CMSday mettra à l’honneur les acteurs majeurs de la gestion de contenu (communautés, éditeurs, spécialistes…) lors d’une journée complète et dédiée. Plus de 20 éditeurs et communautés de CMS ont été invités à participer à de nombreux échanges et présentations : eZ Publish, Drupal, Jahia, Joomla, Wordpress, Centurion, CMS Made Simple, Concrete5, DotNetNuke, HippoCMS, Infoglue, Liferay, Lutece, Magnolia, MODx, Plone, SilverStripe, SPIP, TYPO3, RBS Change, Silverpeas....

Organisé par Smile, l’événement sera marqué de nombreux temps forts avec des prises de parole d’experts, des conférences et des tables rondes. Le tout éclairé par les dernières nouveautés en termes de gestion de contenu et les tendances du marché.
« De plus en plus de sociétés choisissent un logiciel de gestion de contenu open source comme socle de leur stratégie web. Ce choix n'est pas seulement économique, ces produits se distinguent par leur fiabilité et ont été adoptés par une très large communauté d'utilisateurs. C’est dans cette idée que nous avons conçu ce CMSday, pour présenter au plus grand nombre le fabuleux potentiel des CMS open source et l’incroyable vitalité des éditeurs et communautés. », explique Grégory Bécue, directeur de l'Avant Vente Stratégique chez Smile

Le CMSday aura lieu le jeudi 14 juin 2012 de 9h00 à 18h30 à la MAS, Paris 13ème

  • Espace d’échange, de rencontre et d’innovation, le CMSday disposera de plus de 500m² dont un amphithéâtre de 250 places.
  • Entre 250 et 500 participants sont attendus.
  • Entrée gratuite. Les inscriptions seront ouvertes courant mars.

CMSday 2012 : Une journée pour promouvoir les CMS open source

Soumis par fredericmazue le

Le CMSday est le premier événement majeur, en France et en Europe dédié à la gestion de contenu open source, avec comme objectif principal : promouvoir les CMS open source.

Événement novateur et fédérateur, le CMSday mettra à l’honneur les acteurs majeurs de la gestion de contenu (communautés, éditeurs, spécialistes…) lors d’une journée complète et dédiée. Plus de 20 éditeurs et communautés de CMS ont été invités à participer à de nombreux échanges et présentations : eZ Publish, Drupal, Jahia, Joomla, Wordpress, Centurion, CMS Made Simple, Concrete5, DotNetNuke, HippoCMS, Infoglue, Liferay, Lutece, Magnolia, MODx, Plone, SilverStripe, SPIP, TYPO3, RBS Change, Silverpeas....

Organisé par Smile, l’événement sera marqué de nombreux temps forts avec des prises de parole d’experts, des conférences et des tables rondes. Le tout éclairé par les dernières nouveautés en termes de gestion de contenu et les tendances du marché.
« De plus en plus de sociétés choisissent un logiciel de gestion de contenu open source comme socle de leur stratégie web. Ce choix n'est pas seulement économique, ces produits se distinguent par leur fiabilité et ont été adoptés par une très large communauté d'utilisateurs. C’est dans cette idée que nous avons conçu ce CMSday, pour présenter au plus grand nombre le fabuleux potentiel des CMS open source et l’incroyable vitalité des éditeurs et communautés. », explique Grégory Bécue, directeur de l'Avant Vente Stratégique chez Smile

La rencontre du meilleur des CMS open source


Le CMSday aura lieu le jeudi 14 juin 2012 de 9h00 à 18h30 à la MAS, Paris 13ème

  • Espace d’échange, de rencontre et d’innovation, le CMSday disposera de plus de 500m² dont un amphithéâtre de 250 places.
  • Entre 250 et 500 participants sont attendus.
  • Entrée gratuite. Les inscriptions seront ouvertes courant mars.


Un programme qualitatif


Le comité de programmes réunissant les meilleurs experts de la gestion de contenu open source de Smile a défini vingt thématiques de conférences et tables rondes collant au plus près à l’actualité et aux attentes des donneurs d’ordre. La qualité du contenu et des intervenants sera au cœur de l’événement.


Les grandes thématiques 2012


  • Les CMS et la gestion des performances
  • CMS & la recherche
  • Les CMS & la mobilité
  • CMS dans les administrations publiques
  • Les CMS & l'accessibilité
  • CMS & Qualité des interfaces
  • CMS & SEO
  • CMS & extensibilité
  • CMS & Gestion documentaire/Gestion médias
  • CMS & RSE
  • Mise en œuvre d'un CMS, quelle méthodologie ?
  • CMS & e-Commerce
  • CMS & le multi-linguisme
  • CMS & Personnalisation de contenu
  • CMS & le multi-sites
  • CMS & licence open source
  • CMS & Industrialisation
  • Quel avenir pour les CMS ? ...

Site : www.cmsday.fr
Maîtriser Joomla!

Soumis par fredericmazue le

Présentation de l'ouvrage:

Ce livre sur Joomla! (en version 1.6 au moment de la rédaction) est une référence unique et complète pour le développement d'applications avec Joomla!. Il a été conçu à la fois comme un guide permettant de mettre en œuvre les concepts sous-jacents à son fonctionnement mais aussi comme une description exhaustive des classes et méthodes du cadre applicatif. Il s’adresse aux développeurs PHP désireux d’exploiter la librairie étonnamment performante de Joomla! pour créer des applications internet de très haute facture.
Après une description de l'architecture générale de Joomla! l’auteur explique quel est le cheminement entre une demande d'affichage de page internet et son rendu sur le navigateur de l'utilisateur. C’est à travers un exemple concret que le chapitre 3 détaille la procédure à suivre pour développer des modules et le chapitre 4 est consacré au développement de composants, ceux-ci constituant la colonne vertébrale du système de gestion de contenus. Le chapitre 5 détaille la création de templates et le chapitre 6décrit le développement de plugins qui permettent à Joomla! d’appeler des fonctions complémentaires au système.
Enfin, le chapitre 7 constitue la documentation de référence de l'ensemble des classes non décrites dans les autres chapitres.
Écrit par Christophe Demko, membre de l'équipe de développement de Joomla!, ce livre est le reflet fidèle des concepts à utiliser pour le développement d'applications internet fiables. Rempli de conseils d'expert sur tous les aspects de la programmation avec Joomla!, il sera votre guide de référence dans vos tâches de développement d'applications.