Injection SQL

PostgreSQL JDBC 42.7.2 corrige une vulnérabilité par injection

Soumis par fredericmazue le

PostgreSQL JDBC 42.7.2, 42.6.1, 42.5.5, 42.4.4, 42.3.9, 42.2.28 et 42.2.28.jre7 ont été mis à jour pour corriger la vulnérabilité etampillée CVE-2024-1597

L'injection SQL est possible lors de l'utilisation de la propriété de connexion autre que celle par défaut preferQueryMode=simple en combinaison avec un code d'application doté d'un code SQL vulnérable qui annule une valeur de paramètre.

Il n'y a aucune vulnérabilité dans le pilote lors de l'utilisation du mode de requête par défaut. Les utilisateurs qui ne remplacent pas le mode de requête ne sont pas concernés.

Pour exploiter ce comportement, les conditions suivantes doivent être remplies :

  1. Un espace réservé pour une valeur numérique doit être immédiatement précédé d'un moins (c'est-à-dire -)
  2. Il doit y avoir un deuxième espace réservé pour une valeur de chaîne après le premier espace réservé sur la même ligne.
  3. Les deux paramètres doivent être contrôlés par l'utilisateur.

Le comportement antérieur du pilote lors d'un fonctionnement en mode de requête simple insérait la valeur négative du premier paramètre et faisait en sorte que la ligne résultante soit traitée comme un --commentaire SQL. Cela s'étendrait jusqu'au début du paramètre suivant et entraînerait la consommation de la citation de ce paramètre par la ligne de commentaire. Si ce paramètre de chaîne inclut une nouvelle ligne, le texte résultant apparaîtra sans échappement dans le SQL résultant.

Lorsque vous travaillez en mode de requête étendue par défaut, cela ne posera pas de problème car les valeurs des paramètres sont envoyées séparément au serveur. Ce n'est qu'en mode requête simple que les valeurs des paramètres sont intégrées dans le SQL exécuté, ce qui provoque ce problème.

Par exemple :

PreparedStatement stmt = conn.prepareStatement("SELECT -?, ?");
stmt.setInt(1, -1);
stmt.setString(2, "\nWHERE false --");
ResultSet rs = stmt.executeQuery();

Le code SQL résultant en mode requête simple serait :

SELECT --1,'
WHERE false --'

Le contenu du deuxième paramètre est injecté dans la commande. Notez comment le nombre de colonnes de résultats et la clause WHERE de la commande ont changé. Un exemple plus élaboré pourrait exécuter d’autres commandes SQL arbitraires.
WordPress : grave faille de sécurité dans le plugin WP Statistics, 300 000 sites sont menacés

Soumis par fredericmazue le

Les chercheurs en sécurité de l'entreprise Sucuri attirent l'attention sur l'existence d'une grave vulnérabilité dans le plugin WP Statistics. Cette vulnérabilité permet d'attaquer les sites sous WordPress par injection SQL.

Le danger est un peu limité par le fait que l'attaquant doit faire partie des utilisateurs enregistrés. Mais sur les sites qui permettent aux utilisateurs de créer un compte, par exemple sur des sites de e-commerce, cette limitation du danger n'en est bien sûr pas une du tout, au contraire.

Concernant cette vulnérabilité, le problème est que le plugin WP Statistics, comme beaucoup d'autres plugins WordPress, travaille avec des shortcodes, mais que dans son cas, les données utilisateur passées en arguments dans les shortcodes ne sont pas assainies, ce qui permet des attaques par injection SQL. Le billet de blog de Sucuri mentionné plus haut donne des détails techniques sur cette vulnérabilité.

Selon Sucuri il existe 300 000 sites sous WordPress qui utilisent le plugin WP Statistics et qui sont donc potentiellement menacés.

Les versions vulnérables de WP Statistics sont les versions antérieures à la version 12.0.8. Tous les webmasters et les responsables de sites sont invités à mettre à jour leurs WordPress au plus vite.

Commentaire actu

Anonyme (non vérifié)

Il y a aussi eu des failles très sérieuses dans WordPress Core. L'absence de plugin réduit le risque mais ne l'annule pas !

Et il y a des plugins fort utiles pour renforcer la sécurité... Celui de Sucuri, justement ! Ou un autre qui protège des (incessantes) attaques bruteforce !

mer, 12 Jul 2017 - 17:47 Permalien

Joomla! : une mise à jour pour corriger trois vulnérabilités critiques à partir de Joomla! 3.2

Soumis par fredericmazue le
Image

Trois vulnérabilités critiques ont été découvertes dans le CMS Joomla!, en ce qui concerne les versions allant de Joomla! 3.2 à Joomla! 3.4.4.

Les vulnérabilités permettent des injections SQL. Autant dire qu'elle sont très graves. Elles ont une caractéristiques originale, si l'on peut dire : elles ne peuvent être exploitées que pendant le temps où une personne ayant les droits d'administration est connectée au site. C'est pourquoi Trustwave, qui a révélé ces failles, indique que si pour une raison quelconque vous étiez dans l'impossibilité de faire votre mise à jour immédiatement, vous devez absolument vous déconnecter de votre site en attendant.

Mais, tous les administrateurs de sites Joomla! sont bien évidemment encouragés à faire le plus vite possible une mise à jour de leur CMS vers Joomla 3.4.5.

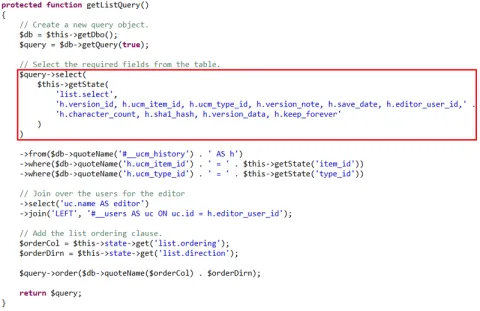
Le billet de Trustwave mentionné plus haut explique en détail cette vulnérabilité. Il mentionne le code vulnérable, puis explique comment exploiter la vulnérabilité.


Le code de Joomla vulnérable aux injection SQL.

WordPress 4.1.2 : Importantes mises à jour de sécurité pour le CMS et certains plugins

Soumis par fredericmazue le

L'équipe de développement de WordPress vient de publier, en la personne de WordPress 4.1.2, une mise à jour très importante pour la sécurité. L'équipe a indiqué : "les versions 4.1.1 et antérieures sont affectées par une vulnérabilité critique cross-site scripting (XSS), qui pourrait permettre à des utilisateurs anonymes de compromettre un site". En ce qui concerne ce problème de Cross-Site Scripting, il apparaît qu'un défaut dans la documentation, qualifiée d'ambigüe, fait que les développeurs de plugin utilisent de manière inappropriées les fonctions add_query_arg() et remove_query_arg() ce qui permet à des attaquants d'injecter du contenu malveillant dans des pages.

Cependant d'autres vulnérabilités graves se cachaient dans le CMS. Depuis la version 4.1, était apparu la possibilité d'uploader des fichiers avec des noms invalides ou pouvant nuire à la sécurité. De plus, un certain nombres d'extensions étaient vulnérables à une injection SQL par Cross-Site Request Forgery. Il est donc très important de mettre en jour votre WordPress.

En ce qui concerne la vulnérabilité XXS mentionnée plus haut, de nombreux plugins sont concernés. Dont les très populaires WordPress SEO et WP Touch, que vous utilisez probablement si vous avez des sites sous WordPress. Ne tardez pas à faire vos mises à jour.

Imperva analyse les attaques automatisées

Soumis par fredericmazue le

Imperva dévoile les résultats de son rapport Hacker Intelligence d’avril sur les attaques automatisées. Imperva analyse en détails comment et pourquoi les attaques d’applications web sont automatisées. Selon le précédent rapport (Janvier – Mars 2012), plus de 98% d’attaques RFI et plus de 88% des injections SQL sont automatisées, via les logiciels Havij et sqlmap.

Comparé aux méthodes manuelles, ces outils automatiques permettent aux pirates d’attaquer plus d’applications et d’exploiter de manière plus efficace les vulnérabilités. Ces logiciels sont disponibles en ligne, ils simplifient l’identification des vulnérabilités et apprennent aux pirates à les exploiter et en tirer profit.

« Ces outils logiciels sont facilement utilisables, même un hacker débutant peut, dans un laps de temps réduit, attaquer des applications afin d’en extraire des données précieuses puis se tourner vers de nouvelles cibles », déclare Sylvain Gil, Expert en sécurité chez Imperva. « Les outils automatisés peuvent également servir à contourner la sécurité informatique d’une entreprise. »

Principaux enseignements du rapport :

  • Méthodes d’identification automatique: Les caractéristiques de trafic telles que le taux d’attaques, les variations du taux et du volume d’attaques peuvent êtres utilisées pour identifier des attaques automatiques.
  • Tendances des attaques automatisées: Les outils automatiques peuvent laisser une empreinte ou patterns extractibles à partir du code source pour identifier avec fiabilité la nature de l’attaque automatisée.
  • Remédier aux attaques automatisées: Imperva délivre une analyse des multiples vecteurs d’attaques, mettant en évidence les caractéristiques sur lesquelles les professionnels de la sécurité peuvent s’appuyer pour prévenir un trafic malicieux et établir des listes noires d’adresses IP suspects.

Pour télécharger ce rapport complet en anglais : http://www.imperva.com/download.asp?id=360
