openssl

OpenSSL 4.0 : fin de SSLv3, renforcement du chiffrement

Soumis par francoistonic le

OpenSSL arrive officiellement en version 4.0.0. Il s'agit d'une évolution majeure. Le projet retire le support de SSLv3, obsolète depuis plusieurs années. D'autres retraits sont annoncés : les méthodes EVP_CIPHER, EVP_MD, EVP_PKEY, EVP_PKEY_ASN1, retrait de fonctions ERR_. Cette v4 retire le support de darwin-i386 et de darwin-ppc, dans les cibles de configuration. La liste est assez longue et peut provoquer des casses de fonctionnement et incompatibilité. Testez avant tout déploiement. 

Parmi les ajouts et nouveautés, citons :

- support de Encrypted Client Hello

- support de RFC 8998 pour sm2sig_sm3 (signature)

- support de l'algorithme ML-DSA-MU, SNMP KDF et SRTP KDF

- support FFDHE (clé d'échange) dans TLS 1.2

Les principales nouveautés concernent le chiffrement.

Note de version : https://github.com/openssl/openssl/releases/tag/openssl-4.0.0

OpenSSL 3.5.0 : chiffrement, TLS, fonctions dépréciées

Soumis par francoistonic le

OpenSSL passe en version 3.5.0. Cette version corrige quelques bugs mais la liste est courte. Mais attention : cette version apporte des changements qui peuvent casser les déploiements actuels. Réaliser un PoC avec de mettre à place.

Quelques changements : 

- pour les apps req, cms et smime, le projet utilise aes-256-cbc à la place de des-ede3-cbc

- les listes groupes TLS incluent les groupes hybrides PQC KME. Attention : les groupes non utilisés seront retirés de la liste par défaut

- support du serveur side QUIC

- nouveaux algos PQC

- toutes les fonctions BIO_meth_get_*() sont dépréciées

Note de version : https://github.com/openssl/openssl/releases/tag/openssl-3.5.0

OpenSSL 3.2 prend en charge QUIC côté client

Soumis par fredericmazue le

Le projet OpenSSL vient d'annoncer la disponibilité d'OpenSSL 3.2. Cette version se fait remarquer par la prise en charge de QUIC côté client, y compris la prise en charge de plusieurs flux.

QUIC est un protocole à usage général permettant aux applications de communiquer en toute sécurité sur un réseau. Il est défini dans le document RFC9000. QUIC intègre des parties du protocole TLS pour l'établissement de la connexion mais protège indépendamment les paquets. Il fournit des garanties de sécurité similaires à TLS telles que la confidentialité, l'intégrité et l'authentification

Une spécificité de QUIC est la prise en charge plusieurs flux de communication, permettant ainsi aux protocoles d'application construits sur lui de créer arbitrairement de nombreux flux d'octets pour la communication entre un client et un serveur. Cela permet à un protocole d'application d'éviter les problèmes où un paquet de données est retenu en attente de la livraison d'un autre paquet (communément appelé « blocage de tête de ligne »). Il permet également à une application d'ouvrir des flux logiques supplémentaires sans nécessiter un échange aller-retour de paquets entre le client et le serveur, comme cela est nécessaire lors de l'ouverture d'une connexion TLS/TCP supplémentaire.

Puisque QUIC est la base de HTTP/3, la prise en charge de QUIC permet également aux applications d'utiliser HTTP/3 à l'aide d'une bibliothèque tierce appropriée.

La prochaine version d'OpenSSL, à savoir OpenSSL 3.3, est prévue pour le 30 avril 2024 au plus tard. Cette version devrait inclure la prise en charge du serveur QUIC.

OpenSSL est sorti en version 3.0

Soumis par fredericmazue le
IDE

C'est après 3 ans de développement, 17 versions alpha, 2 versions bêta, plus de 7 500 commits et contributions de plus de 350 auteurs différents, nous OpenSSL 3.0 a été publié.

Le projet OpenSSL a un certain nombre d'ingénieurs à temps plein qui ont travaillé vers OpenSSL 3.0, financés de plusieurs manières. Pour l'occasion, le projet OpenSSL tient à remercier toutes les entreprises qui ont des contrats d'assistance avec lui ; qui ont sponsorisé des fonctionnalités spécifiques telles que FIPS ; les entreprises qui font des dons de mécénat ; et les organisations et individus qui font des dons via les sponsors GitHub. Le projet OpenSSL n'en serait pas là sans cette aide.

OpenSSL 3.0 est une version majeure et n'est pas entièrement rétrocompatible avec la version précédente. Toutefois, soulignent les responsables du projet, la plupart des applications qui fonctionnaient avec OpenSSL 1.1.1 fonctionneront toujours sans changement et devront simplement être recompilées (bien que vous puissiez voir de nombreux avertissements de compilation concernant l'utilisation d'API obsolètes). Certaines applications peuvent avoir besoin d'apporter des modifications pour compiler et fonctionner correctement, et de nombreuses applications devront être modifiées pour éviter les avertissements d'obsolescence. Un guide de migration a été publié pour décrire les principales différences d'OpenSSL 3.0 par rapport aux versions précédentes.

Les fonctions d'API qui ont été dépréciées seront finalement supprimées d'OpenSSL dans une version future, il est donc recommandé que les applications soient mises à jour pour utiliser des API alternatives afin d'éviter ces fonctions dépréciées.

OpenSSL 3.0 introduit un certain nombre de nouveaux concepts que les développeurs d'applications et les utilisateurs d'OpenSSL doivent connaître. Un aperçu des concepts clés de libcrypto est disponible dans la page de manuel de libcrypto. libcrypto est une bibliothèque qui implémente une large gamme d'algorithmes cryptographiques utilisés dans diverses normes Internet

Avec cette nouvelle version, OpenSSL 3.0 est passé à la licence Apache 2.0. Les anciennes licences « doubles » OpenSSL et SSLeay s'appliquent toujours aux anciennes versions (1.1.1 et antérieures).
Une grave vulnérabilité OpenSSL sur le point d'être corrigée

Soumis par fredericmazue le

Administrateurs système, tenez-vous prêt à appliquer un correctif à OpenSSL, qui remédie à une vulnérabilité répertoriée 'haute'.

Le correctif comblera une faille touchant OpenSSL 1.0.2 et OpenSSL 1.0.1. Les versions 1.0.0 et 0.9.8 ne sont pas affectées par le problème.

Les correctifs commenceront à être diffusés à partir de ce 9 juillet 2015, ainsi que l'explique le projet OpenSSL.

OpenSSL n'a pas communiqué d'informations sur la vulnérabilité afin d'éviter autant que faire se peut que des exploits n'en profitent. Cette vulnérabilité permet de lancer des attaques en déni de service.

Maintenant qu'à défaut de renseignements plus complets l'existence de la faille est révélée, des pirates peuvent scruter le code existant pour la trouver puis l'exploiter. Il est donc avisé d'appliquer les patches le plus vite possible.

8 nouvelles vulnérabilités OpenSSL

Soumis par fredericmazue le

Des vulnérabilités OpenSSL, voilà qui va rappeler douloureusement aux administrateurs système la faille HeartBleed.

Fort heureusement, cette fois les choses sont beaucoup moins graves, car il s'agit de vulnérabilités qualifiées de faibles ou modérées. Il n'en reste pas moins que les administrateurs système ont tout intérêt à appliquer les correctifs dès que possible.

Deux de ces vulnérabilités (CVE-2014-3571 et CVE-2015-0206) peuvent être exploitées pour provoquer des attaques en déni de service. Ces vulnérabilités sont situées dans l'implémentation du protocole DTLS qui prend en charge les paquets UDP cryptés. Ce protocole est peu utilisé, sauf en ce qui concerne les VPN (Virtual Private Networks) and et WebRTC (Web Real-Time Communication).

Les autres vulnérabilités concerne le protocole TLS. Encore lui... (Lire par exemple ici et ici) Elles peuvent générer un comportement inattendu dans le cas où OpenSSL a été compilé avec l'option no-ssl3. Dans ce cas, un serveur peut accepter des certificats DH (Diffie-Hellman) pour l'authentification client sans certificat de vérification du message,  et un client peut accepter un handskahe ECDH en dépit de l'absence d'un message du serveur contenant la clé d'échange.

Une faille critique dans la librairie GnuTLS

Soumis par fredericmazue le
Image

D'une certaine façon, on peut dire que le coeur continue de saigner dans le monde de l'open source. Après la très grave faille Heartbleed découverte dans OpenSSL, c'est une faille similaire qui a été découverte dans la librairie GnuTLS, une librairie qui implémente les protocoles SSL et TLS. GnuTLS est utilisée, en lieu et place d'OpenSSL, par de nombreuses distributions, notamment : Debian, Red Hat, Ubuntu. Les autres distributions basées sur Debian doivent bien entendu être surveillées.

La faille a été découverte par des chercheurs de codenomicon, les mêmes qui avaient découvert la faille Heartbleed. Un billet de blog technique explique cette vulnérabilité.

La faille se situe dans la négociation (handshake) d'une connexion HTTP chiffrée. Un attaquant peut envoyer un identifiant de session trop long, ce qui aboutit à une corruption mémoire.

Cette corruption mémoire peut potentiellement entrainer un plantage de la machine, ou, pire, une exécution de code à distance.

Il n'y aurait pour l'instant pas d'exploit connu de cette faille. Des correctifs ayant été publiés,  n'omettez pas de patcher vos serveurs le plus rapidement possible.

10 000 dollars pour sécuriser Firefox 31

Soumis par fredericmazue le

Firefox 31 sera rendu disponible en juillet. Une mouture que la fondation Mozilla veut particulièrement sécurisée. L'affaire Heartbleed est passé par là.

Ecrire des librairies cryptographiques c'est bien. Mais si ces librairies renforcent la sécurité au lieu de la compromettre c'est mieux. C'est pourquoi Mozilla lance une édition spéciale de son programme Bug Bounty, ou programme de chasse au bug. Pour l'occasion, la prime pour la découverte d'une faille critique est portée à 10 000 dollars, au lieu des 3 000 dollars habituels.

Il s'agit de découvrir une vulnérabilité dans la libraire libPKIX qui est la librairie qui est en charge de la vérification des certificats. Une librairie pour l'occasion réécrite en C++ avec 4167 lignes de code alors que la version précédente représentait 81865 lignes de code C générées par la traduction du code Java originel. Mozilla souligne que cette nouvelle libPKIX bénéficie de fonctionnalités de C++ telle que le nettoyage mémoire.

Pour décrocher la timbale de 10 000 dollars, plusieurs conditions doivent être remplies :

  • la vulnérabilité doit se trouver dans ou être causée par security/pkix or security/certverifier telles qu'utilisées par Firefox ;
  • la vulnérabilité doit être déclenchée lors d'une navigation web normale (par exemple : visitez le site HTTPS de l'attaquant) ;
  • la vulnérabilité doit être décrite avec suffisamment de détails, dont des tests unitaires, des certificats. Dans l'idéal, une preuve de concept permettant à Mozilla de reproduire de reproduire sera fournie.
  • la vulnérabilité doit être signalée avant le 30 juin 2014, 23h59. (heure du Pacifique).

Mozilla signale encore que des découvertes de vulnérabilités sortant du cadre strict de ce programme spécial pourraient toutefois se voir récompensées de la prime classique de 3 000 dollars du programme Big Bounty. 

Faille Heartbleed : des certificats SSL non révoqués chez Yahoo, Facebook, Twitter, Paypal ?..

Soumis par fredericmazue le
Image

La faille de sécurité Heartbleed, qualifiée de plus grosse faille de l'Internet, continue de faire l'actualité.

En effet, une fois identifiée, la faille est facile à combler, ce que tous les grands sites ont fait. Toutefois combler la faille n'est pas suffisant, car un exploit de celle-ci permet théoriquement de voler des données sensibles dont font partie les clés privées de cryptage SSL.

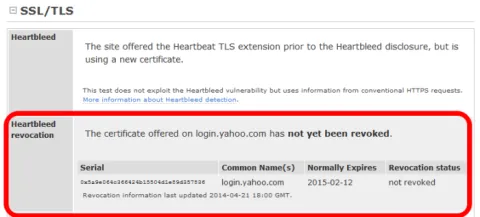
C'est pourquoi les sites concernés par la vulnérabilité devaient révoquer leurs certificats SSL dans le cadre du traitement de la faille Haeartbleed. Mais selon Netcraft de grands nom d'Internet n'ont pas effectué cette opération et continuent d'utiliser des certificats potentiellement compromis.

Dans un billet de blog, Netcraft montre clairement  que Yahoo n'a pas révoqué son certificat, et indique qu'il en est de même pour Twitter,LinkedIn, Facebook, Apple, FedEx, PayPal and American Express, et  Schneier on Security.

Faille heartbleed : des millions d'utilisateurs Android serait touchés

Soumis par fredericmazue le

La découverte de la faille Heartbleed, dans OpenSSL la semaine dernière, a fait grand bruit. Cette faille est considérée comme étant l'une des plus grandes failles de l'histoire d'Internet.

Cette faille permet d'aspirer la mémoire d'un serveur ce qui donne la possibilité d'en extraire des informations sensibles. Au moment de la découverte de la faille, c'est principalement la communication dans le sens client/serveur qui a été pointée du doigt, mais il est possible d'exploiter la faille de manière symétrique, dans le sens serveur/client.

A ce sujet, Google s'est voulu rassurant au sujet de son système d'exploitation Android, qui, basé sur Linux, utilise la librairie OpenSSL. Dans un billet de blog, Mountain View a assuré que les utilisateurs d'Android étaient à l'abri, hormis une "exception limitée" et non quantifiée...

D'après le DailyMail qui s'appuie sur le site Bloomberg, qui s'appuie à son tour sur des données fournies par des chercheurs en sécurité cette exception limitée se chiffre à plus de 300 millions d'appareil, smartphones ou tablettes, fonctionnant sous Android.

En effet les appareils vulnérables sont ceux fonctionnant avec une version du système d'exploitation datant de 2012, ce qui représenterait 34% des 900 millions de terminaux Android, d'après les sources cités plus haut.

Frédéric Mazué