heartbleed

10 000 dollars pour sécuriser Firefox 31

Soumis par fredericmazue le

Firefox 31 sera rendu disponible en juillet. Une mouture que la fondation Mozilla veut particulièrement sécurisée. L'affaire Heartbleed est passé par là.

Ecrire des librairies cryptographiques c'est bien. Mais si ces librairies renforcent la sécurité au lieu de la compromettre c'est mieux. C'est pourquoi Mozilla lance une édition spéciale de son programme Bug Bounty, ou programme de chasse au bug. Pour l'occasion, la prime pour la découverte d'une faille critique est portée à 10 000 dollars, au lieu des 3 000 dollars habituels.

Il s'agit de découvrir une vulnérabilité dans la libraire libPKIX qui est la librairie qui est en charge de la vérification des certificats. Une librairie pour l'occasion réécrite en C++ avec 4167 lignes de code alors que la version précédente représentait 81865 lignes de code C générées par la traduction du code Java originel. Mozilla souligne que cette nouvelle libPKIX bénéficie de fonctionnalités de C++ telle que le nettoyage mémoire.

Pour décrocher la timbale de 10 000 dollars, plusieurs conditions doivent être remplies :

  • la vulnérabilité doit se trouver dans ou être causée par security/pkix or security/certverifier telles qu'utilisées par Firefox ;
  • la vulnérabilité doit être déclenchée lors d'une navigation web normale (par exemple : visitez le site HTTPS de l'attaquant) ;
  • la vulnérabilité doit être décrite avec suffisamment de détails, dont des tests unitaires, des certificats. Dans l'idéal, une preuve de concept permettant à Mozilla de reproduire de reproduire sera fournie.
  • la vulnérabilité doit être signalée avant le 30 juin 2014, 23h59. (heure du Pacifique).

Mozilla signale encore que des découvertes de vulnérabilités sortant du cadre strict de ce programme spécial pourraient toutefois se voir récompensées de la prime classique de 3 000 dollars du programme Big Bounty. 
Faille Heartbleed : des certificats SSL non révoqués chez Yahoo, Facebook, Twitter, Paypal ?..

Soumis par fredericmazue le
Image

La faille de sécurité Heartbleed, qualifiée de plus grosse faille de l'Internet, continue de faire l'actualité.

En effet, une fois identifiée, la faille est facile à combler, ce que tous les grands sites ont fait. Toutefois combler la faille n'est pas suffisant, car un exploit de celle-ci permet théoriquement de voler des données sensibles dont font partie les clés privées de cryptage SSL.

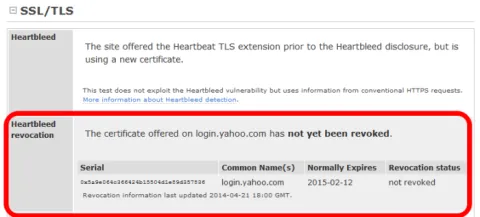
C'est pourquoi les sites concernés par la vulnérabilité devaient révoquer leurs certificats SSL dans le cadre du traitement de la faille Haeartbleed. Mais selon Netcraft de grands nom d'Internet n'ont pas effectué cette opération et continuent d'utiliser des certificats potentiellement compromis.

Dans un billet de blog, Netcraft montre clairement  que Yahoo n'a pas révoqué son certificat, et indique qu'il en est de même pour Twitter,LinkedIn, Facebook, Apple, FedEx, PayPal and American Express, et  Schneier on Security.

Heartbleed : la NSA connaissait et exploitait la faille

Soumis par fredericmazue le

Un petit espoir subsistait à propos de la faille Heartbleed, la plus grosse faille de l'histoire d'Internet découverte la semaine dernière.  C'est l'espoir que cette faille n'avait été exploitée de façon malveillante par personne, faute d'avoir été connue.

Il est toujours difficile de savoir si une faille est exploitée, les hackers le faisant ne s'en vantant en général pas. Mais en la matière, il y a une vedette sous les feux des projecteurs depuis l'affaire PRISM et les révélations d'Edward Snowden : la NSA.

Selon Bloomberg, qui s'appuie sur deux sources proches du dossier, la NSA connaissant depuis 2 ans l'existence de cette faille aujourd'hui baptisée Heartbleed, et l'exploitait...

Durant l'affaire PRISM des rumeurs voulaient que la NSA soit capable de se connecter à des serveurs dont la connexion SSH est protégée par une paire de clés RSA asymétriques. La faille Heartbleed permettant potentiellement de voler une clé privée dans la mémoire dans serveur, ces rumeurs prennent une certaine crédibilité.    

La NSA, interrogée, au sujet de Heartbleed nie tout en bloc, comme à l'accoutumée, et assure qu'elle n'avait pas connaissance de l'existence de la faille.

Selon Bloomberg, les choses sont contraires. La NSA connaissait l'existence de la faille et se gardait bien de la révéler, dans l'intérêt de la sécurité publique. Ce qui se traduit par : afin de pouvoir continuer à espionner tranquillement.

Bloomberg rappelle que la NSA a plus de 1 000 experts à son service pour traquer les faille logicielles. Bloomberg, en s'appuyant sur une de ses sources, assure que l'agence a découvert l'existence de Heartbleed peu de temps après l'arrivée de la mise à jour d'OpenSSL qui la comportait, et que cette faille faisait partie de son toolkit de base pour voler des mot de passe parmi d'autres tâches.

Frédéric Mazué

Faille heartbleed : des millions d'utilisateurs Android serait touchés

Soumis par fredericmazue le

La découverte de la faille Heartbleed, dans OpenSSL la semaine dernière, a fait grand bruit. Cette faille est considérée comme étant l'une des plus grandes failles de l'histoire d'Internet.

Cette faille permet d'aspirer la mémoire d'un serveur ce qui donne la possibilité d'en extraire des informations sensibles. Au moment de la découverte de la faille, c'est principalement la communication dans le sens client/serveur qui a été pointée du doigt, mais il est possible d'exploiter la faille de manière symétrique, dans le sens serveur/client.

A ce sujet, Google s'est voulu rassurant au sujet de son système d'exploitation Android, qui, basé sur Linux, utilise la librairie OpenSSL. Dans un billet de blog, Mountain View a assuré que les utilisateurs d'Android étaient à l'abri, hormis une "exception limitée" et non quantifiée...

D'après le DailyMail qui s'appuie sur le site Bloomberg, qui s'appuie à son tour sur des données fournies par des chercheurs en sécurité cette exception limitée se chiffre à plus de 300 millions d'appareil, smartphones ou tablettes, fonctionnant sous Android.

En effet les appareils vulnérables sont ceux fonctionnant avec une version du système d'exploitation datant de 2012, ce qui représenterait 34% des 900 millions de terminaux Android, d'après les sources cités plus haut.

Frédéric Mazué
